

Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2026-21962 — Avviso per CVE-2026-21962, un bypass di autenticazione critico non autenticato in Oracle HTTP Server e nei plug-in proxy WebLogic, con versioni interessate, indicatori di rilevamento e indicazioni di mitigazione. | Kitploit
Strumenti/GitHubGitHub/ashrafzaryouh/cve-2026-21962
Strumenti DifensiviAnalisi delle VulnerabilitàSicurezza WebThreat IntelligenceAutenticazione
GitHubashrafzaryouh/cve-2026-21962

CVE-2026-21962

Avviso per CVE-2026-21962, un bypass di autenticazione critico non autenticato in Oracle HTTP Server e nei plug-in proxy WebLogic, con versioni interessate, indicatori di rilevamento e indicazioni di mitigazione.

Condividi
Vedi Repository
216 mesi faNon ancora revisionato

🚨 CVE-2026-21962 - Vulnerabilità critica di bypass dell'autenticazione

Oracle_logo svg

CVE Severity CVSS Attack Vector Privileges User Interaction

🧾 Riepilogo

🔥 Una vulnerabilità di gravità massima (10.0) che consente accesso remoto non autenticato ai sistemi middleware Oracle.


CVE ID        : CVE-2026-21962
Severity      : CRITICAL
Published     : 2026-01-20
Category      : Authentication Bypass
CWE           : CWE-284 (Improper Access Control)


🧠 Approfondimento tecnico

- Authentication boundary is improperly enforced
- Crafted HTTP requests bypass access control
+ Direct access to protected backend resources

⚡ Nessun login richiesto — l'attaccante interagisce direttamente con i servizi esposti.
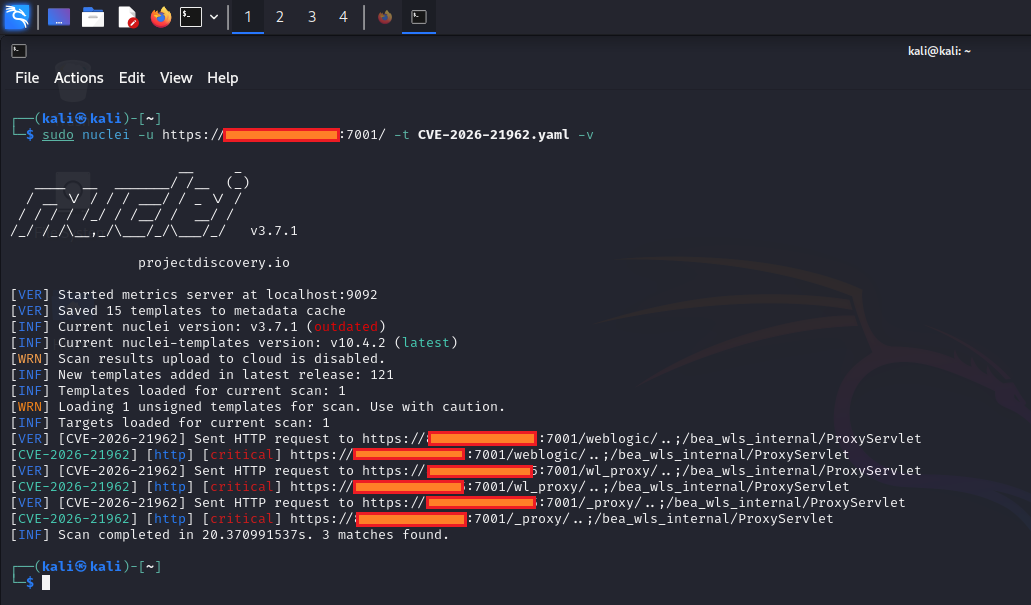
CVE-2026-21962

⚠️ Impatto

+ Full unauthorized access to application data
+ Data tampering or deletion
+ Backend system exposure through proxy chain
+ Potential lateral movement across services

🌐 Profilo di attacco

AttributoValore
🌍 VettoreRete
⚙️ ComplessitàBassa
❌ Privilegi richiestiNessuno
👤 Interazione utenteNessuna
🔄 AmbitoModificato

📦 Sistemi interessati

📂 Clicca per espandere

🖥️ Oracle HTTP Server

  • 12.2.1.4.0
  • 14.1.1.0.0
  • 14.1.2.0.0

🔌 WebLogic Proxy Plug-in

Apache

  • 12.2.1.4.0
  • 14.1.1.0.0
  • 14.1.2.0.0

IIS

  • 12.2.1.4.0

🛡️ Strategia di mitigazione

✅ Correzione principale

+ Apply latest Oracle Critical Patch Update (Jan 2026)

🧯 Difesa in profondità

# Reduce exposure
- Restrict proxy endpoints
- Limit external access
- Enforce network segmentation

# Detection & monitoring
- Enable HTTP request inspection
- Log and analyze anomalies
- Deploy WAF protections

🔍 Indicatori di rilevamento

+ Unexpected HTTP requests to proxy endpoints
+ Access without authentication tokens
+ Irregular request patterns or headers
+ Sudden spikes in backend responses

📊 Matrice di rischio

FattoreValutazione
🔥 GravitàCRITICA
⚡ SfruttabilitàALTA
💥 ImpattoMASSIMO

🧬 Caratteristiche dell'exploit

Entry Point   : HTTP Request
Attack Type   : Remote
Auth Needed   : No
Skill Level   : Low

⚡ TL;DR

🚨 I sistemi esposti a Internet sono a rischio immediato. 🔓 L'autenticazione può essere completamente aggirata. 🛠️ Applicare subito la patch o isolare i servizi interessati.


🧩 Flusso visivo della minaccia

[ Attacker ]
      │
      ▼
[ Crafted HTTP Request ]
      │
      ▼
[ Proxy Bypass ]
      │
      ▼
[ Backend Access ]
      │
      ▼
[ Data Compromise ]

🏁 Nota finale

- This vulnerability requires immediate attention
- Delayed patching significantly increases risk
+ Treat as actively exploitable in real-world scenarios

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    260
  • 6

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    251

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →





