
 #1
Strumenti per testare e implementare meccanismi di autenticazione (es. MFA, SSO) e politiche di autorizzazione.
Raccomandato da Kitploit

 golioth/signy
Libreria di crittografia asimmetrica per generare URL firmati su dispositivi embedded, consentendo l'accesso a risorse con limiti di tempo…
 zeropathai/proftpd-cve-2026-42167-poc
POC per dimostrare la CVE-2026-42167 in ProFTPD
 duy-31/cve-2023-46805_cve-2024-21887
Una vulnerabilità di bypass dell'autenticazione nel componente web di Ivanti ICS 9.x, 22.x e Ivanti Policy Secure consente a un attaccante remoto di…
 rootsecdev/secretsstalker
Valutazione in sola lettura delle credenziali delle app di Entra ID: enumera le autorizzazioni di Graph, l'RBAC di Azure e i dati cloud…
 tech4242/aquaman
🔱 L'unico proxy di credenziali indipendente per agenti AI: isolamento bring-your-own-vault e politiche di richiesta con privilegio minimo. Le tue…
 otterhacker/labs4u2self
Laboratorio di pentest Active Directory distribuibile su AWS con controller di dominio e MSSQL vulnerabile; esercitati con l'abuso di S4U2Self, brute…
 scopeblind/scopeblind-gateway
Gate delle policy Cedar fail-closed con ricevute firmate per le chiamate agli strumenti degli agenti AI. npx protect-mcp
 hakivvi/cve-2025-23369
Exploit per CVE-2025-23369: bypass dell'autenticazione SAML in GitHub Enterprise Server tramite peculiarità di libxml2, che consente l'accesso non…
 ianxtianxt/ms14-068
Strumento di penetrazione del dominio
 uzju/gin-vue-admin-poc-cve-2022-21660
CVE-2022-21660
 tc4dy/cve-2026-0073-poc-exploit
Exploit zero-click di bypass dell'autenticazione per Android ADB Wireless Debugging (CVE-2026-0073). Fornisce shell interattiva, esecuzione di…
 m3ssap0/wordpress-really-simple-security-authn-bypass-exploit
Exploit Python per CVE-2024-10924, bypass dell'autenticazione in Really Simple Security < 9.1.2. Consente l'accesso non autenticato come qualsiasi…
 qarait/ephemera
Zero-Trust SSH CA
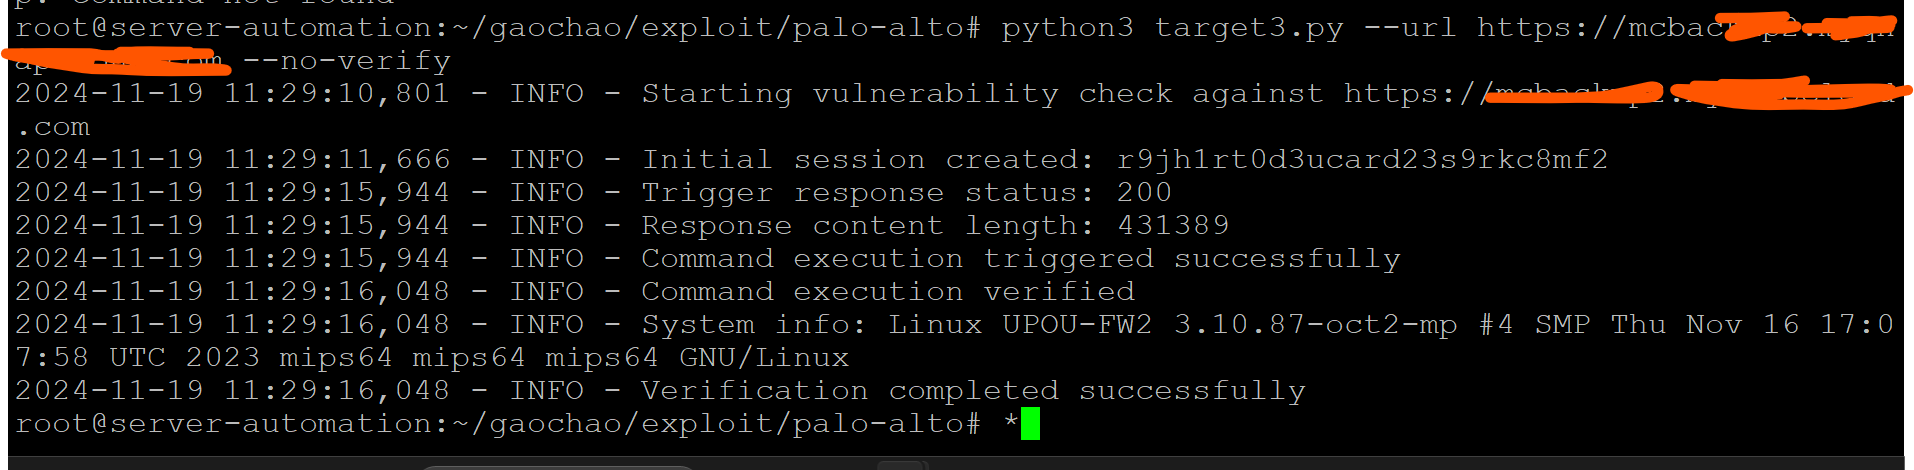 sachinart/cve-2024-0012-poc
CVE-2024-0012 PAN-OS: Bypass di autenticazione nell'interfaccia Web di gestione (PAN-SA-2024-0015) RCE POC
 helixar-ai/mcp-security-checklist
MCP viene adottato rapidamente. Le linee guida per la sicurezza sono in ritardo. Questa checklist fornisce a ingegneri della sicurezza, team di…
 khoinp1012/kprotect
Motore di sicurezza a livello di kernel che utilizza eBPF-LSM per applicare politiche di accesso ai file basate sulla discendenza dei processi,…
 watchtowrlabs/palo-alto-panos-cve-2024-0012
Exploit per CVE-2024-0012 e CVE-2024-9474 che mira al bypass dell'autenticazione e all'iniezione di comandi autenticata nell'interfaccia web di…
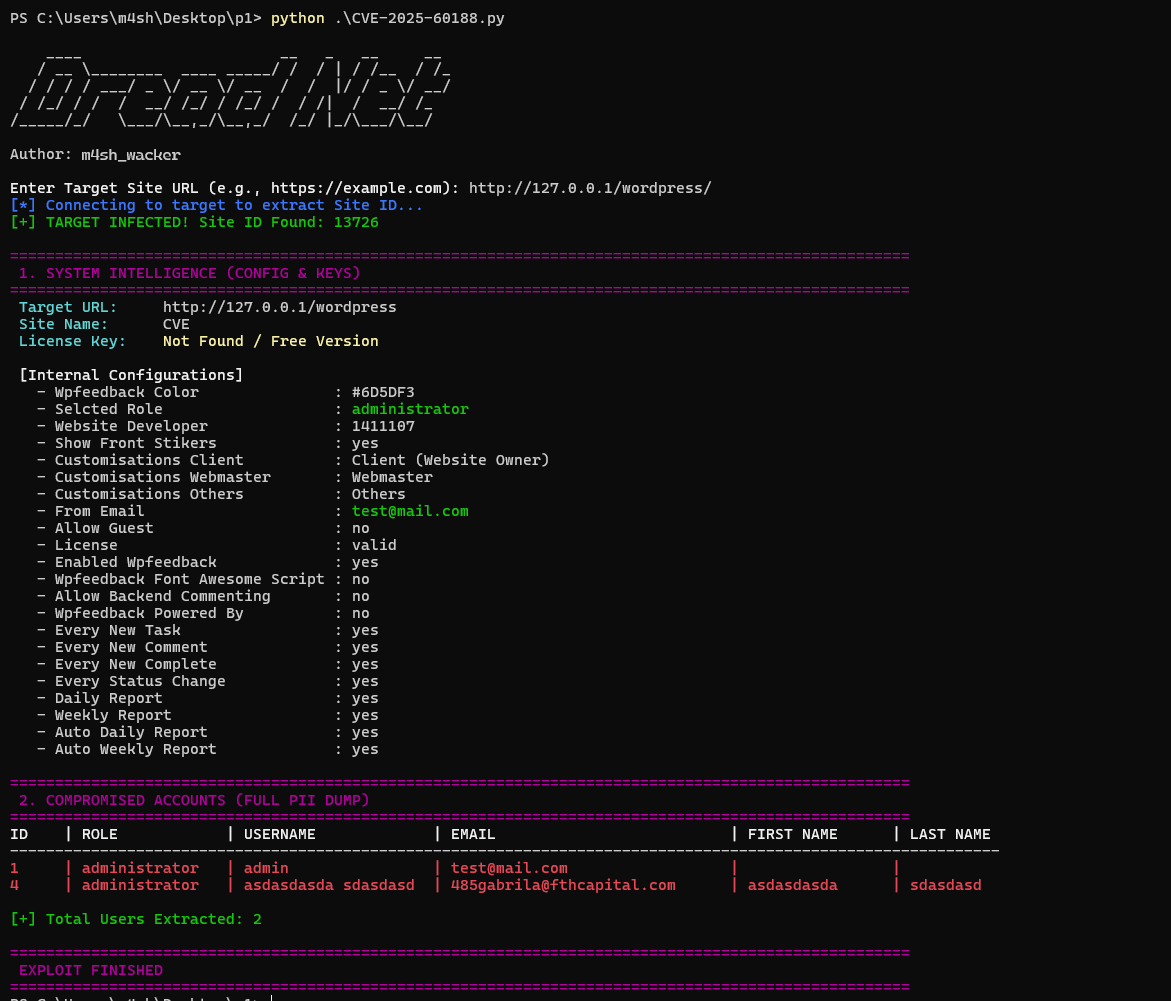 m4sh-wacker/cve-2025-60188-atarim-plugin-exploit
CVE-2025-60188 Exploit del Plugin Atarim








