 scopeblind/scopeblind-gateway
Gate delle policy Cedar fail-closed con ricevute firmate per le chiamate agli strumenti degli agenti AI. npx protect-mcp

Applicazione locale delle policy e ricevute firmate delle decisioni per le chiamate agli strumenti degli agenti AI.


Pagina per sviluppatori · Avvio rapido · Configurazione dell'agente · Pacchetti di policy · Record di esempio · Integrazioni · Documentazione · Contribuisci
Colloca il gateway tra un client MCP e il suo server di strumenti, oppure usa i suoi hook in un agente di programmazione. Esamina una policy Cedar, abilita l'applicazione e conserva un record firmato delle decisioni. La valutazione e la verifica locali non richiedono un account ScopeBlind e non inviano alcuna telemetria sulle decisioni.
--enforce quando sei pronto a bloccare.Un gateway copre le chiamate instradate attraverso di esso. Non è una sandbox del sistema operativo, e una ricevuta firmata non stabilisce che un'azione sia stata eseguita né che nessuna azione sia stata omessa. La policy di sicurezza descrive il confine e il processo di segnalazione.
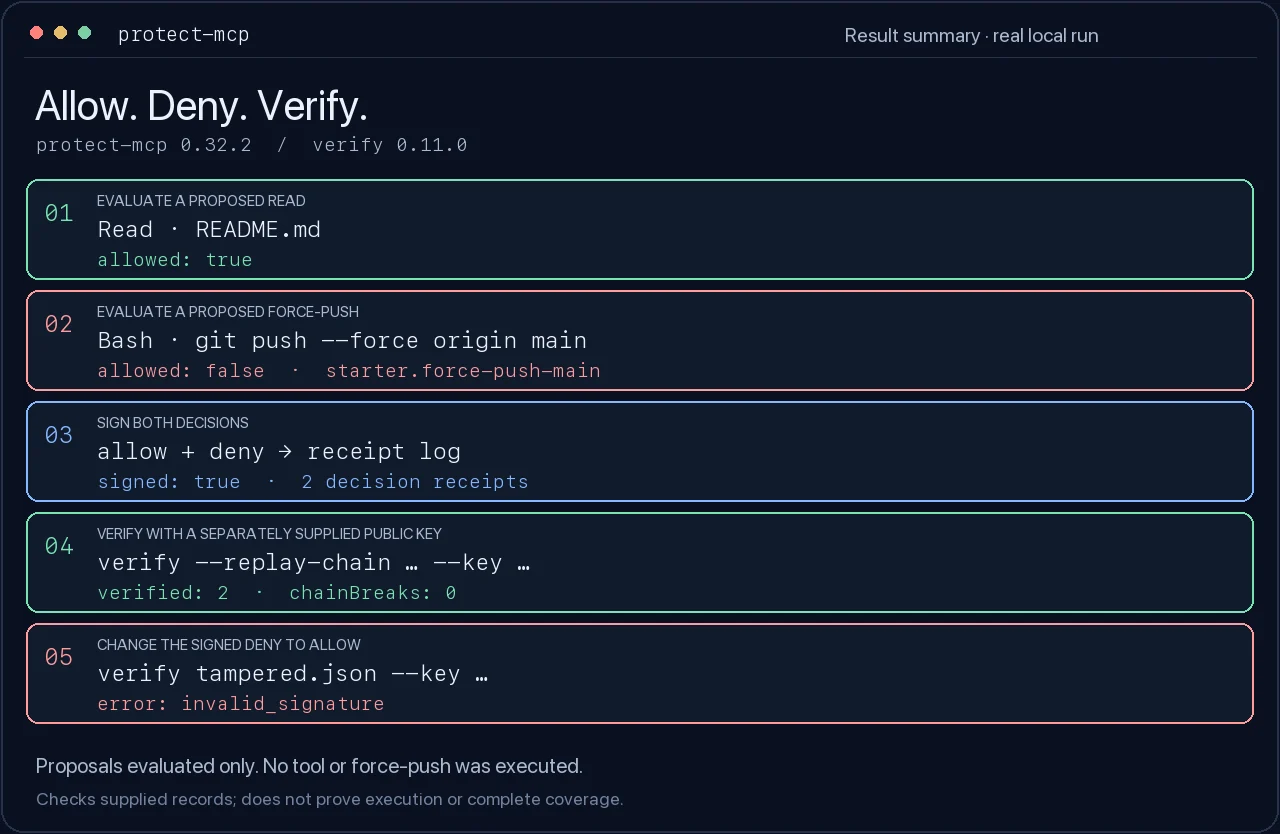
Un'esecuzione locale reale: valuta due chiamate proposte, firma le decisioni, verifica le ricevute, poi modifica una decisione firmata e controllala di nuovo.
Procedura dettagliata testuale e riproduzione · Risultati catturati
Usa Node.js 22 e npm in una nuova directory. Installa il gateway e il verificatore con versione fissata:
mkdir protect-mcp-demo
cd protect-mcp-demo
npm init -y
npm install --save-exact [email protected] @veritasacta/[email protected]
Questo esempio valuta due chiamate proposte e firma le loro decisioni. Non esegue nessuno dei due strumenti né esegue git push. Tutto ciò che segue l'installazione è locale.
# Create a starter policy and a private signing key.
npx --no-install protect-mcp init --starter

# A normal read is allowed; a force-push to main is denied (exit 2).
npx --no-install protect-mcp evaluate --policy ./protect.cedar --tool Read --input '{"path":"README.md"}'
npx --no-install protect-mcp evaluate --policy ./protect.cedar --tool Bash --input '{"command":"git push --force origin main"}' || test "$?" -eq 2

# Evaluate again at signing time and record both decisions, in order.
npx --no-install protect-mcp sign --cedar builtin:starter --tool Read --input '{"path":"README.md"}' --key ./protect-mcp.key --receipts ./receipts
npx --no-install protect-mcp sign --cedar builtin:starter --tool Bash --input '{"command":"git push --force origin main"}' --key ./protect-mcp.key --receipts ./receipts

# Take only the public key from the key you generated, not from the receipt.
PROTECT_MCP_PUBLIC_KEY=$(node -p 'JSON.parse(require("fs").readFileSync("protect-mcp.key", "utf8")).publicKey')
npx --no-install verify --replay-chain ./receipts/receipts.jsonl --key "$PROTECT_MCP_PUBLIC_KEY" --json

# Change the signed deny to allow. The original receipt log stays intact.
node -e 'const fs=require("fs");const r=JSON.parse(fs.readFileSync("receipts/receipts.jsonl","utf8").trim().split("\n")[1]);r.payload.decision="allow";fs.writeFileSync("tampered.json",JSON.stringify(r))'
npx --no-install verify tampered.json --key "$PROTECT_MCP_PUBLIC_KEY" --json || test "$?" -eq 1
Atteso: allow, poi deny; entrambe le firme originali delle ricevute e il loro link
verificano; la ricevuta modificata riporta invalid_signature. Mantieni protect-mcp.key
privato. Per verificare il record di qualcun altro, ottieni la loro chiave pubblica attesa
attraverso un canale fidato indipendente.
I codici di uscita del verificatore sono 0: valido, 1: non valido, 2: non verificato/errore. Un risultato non valido non è necessariamente manomissione: anche la chiave attesa sbagliata può far fallire la verifica. La riproduzione della catena controlla i link forniti; non stabilisce che tu abbia ricevuto l'intera cronologia.
La CI esegue questo esempio esatto contro il candidato pacchettizzato e il verificatore pubblicato fissato. Vedi validazione e rilasci.
Scegli l'integrazione che corrisponde al tuo host e alla copertura di cui hai bisogno.
Installare le skill di guida non abilita l'applicazione delle regole. doctor controlla la
configurazione locale; conferma la rotta selezionata con una chiamata reale consentita e una bloccata.
Per il plugin di Claude Code, prima prepara e avvia il gate locale, poi installalo nel tuo progetto (Claude Code 2.1.295 o successivo):
claude plugin install protect-mcp --marketplace ScopeBlind/scopeblind-gateway --scope project
Il plugin blocca le chiamate agli strumenti instradate mentre il suo gate non è disponibile. Scegliere il plugin oppure gli hook di progetto standalone, in modo che la stessa chiamata non venga registrata due volte.








