
 #1
Strumenti per testare e implementare meccanismi di autenticazione (es. MFA, SSO) e politiche di autorizzazione.
Raccomandato da Kitploit

 rohansx/wardn
isolamento delle credenziali per agenti AI. Gli agenti non vedono mai le vere chiavi API - garanzia strutturale, non politica.
 blipzip/cve-2022-31692
Un progetto che dimostra un'app vulnerabile al bypass dell'autorizzazione di Spring Security CVE-2022-31692
 corelight/corelight-client
Corelight Sensor API command-line client
 6mile/gimmepatz
Strumento di ricognizione per Personal Access Token (PAT) per cacciatori di bug bounty, penetration tester e red team
 fengwenhua/cve-2021-37580
CVE-2021-37580的poc
 k4ptor/cve-2023-22515
Script di exploit per l'aggiunta non autorizzata di utenti amministratori in Confluence
 stuub/rcity-cve-2024-27198
CVE-2024-27198 e CVE-2024-27199 PoC - RCE, Creazione account amministratore, Enumerazione utenti, Informazioni sul server
 gitlab-org/ruby/gems/declarative-policy
Libreria di autorizzazione dichiarativa con un DSL per scrivere regole di policy, condizioni e caching. Consente una gestione delle autorizzazioni…
 0xreadingsteiner/silent-call
Silent;Call — Root remota in pre-autenticazione su Cisco CUCM 15.x (CVSS 10.0)
 pigeonlabshq/pigeon
Applica la delega con privilegi minimi per gli agenti AI tramite credenziali firmate e con ambito limitato. Concedi ai sotto-agenti capacità e…
 h4x0r-dz/cve-2024-3656
L'API admin di Keycloak consente agli utenti con privilegi limitati di utilizzare funzioni amministrative.
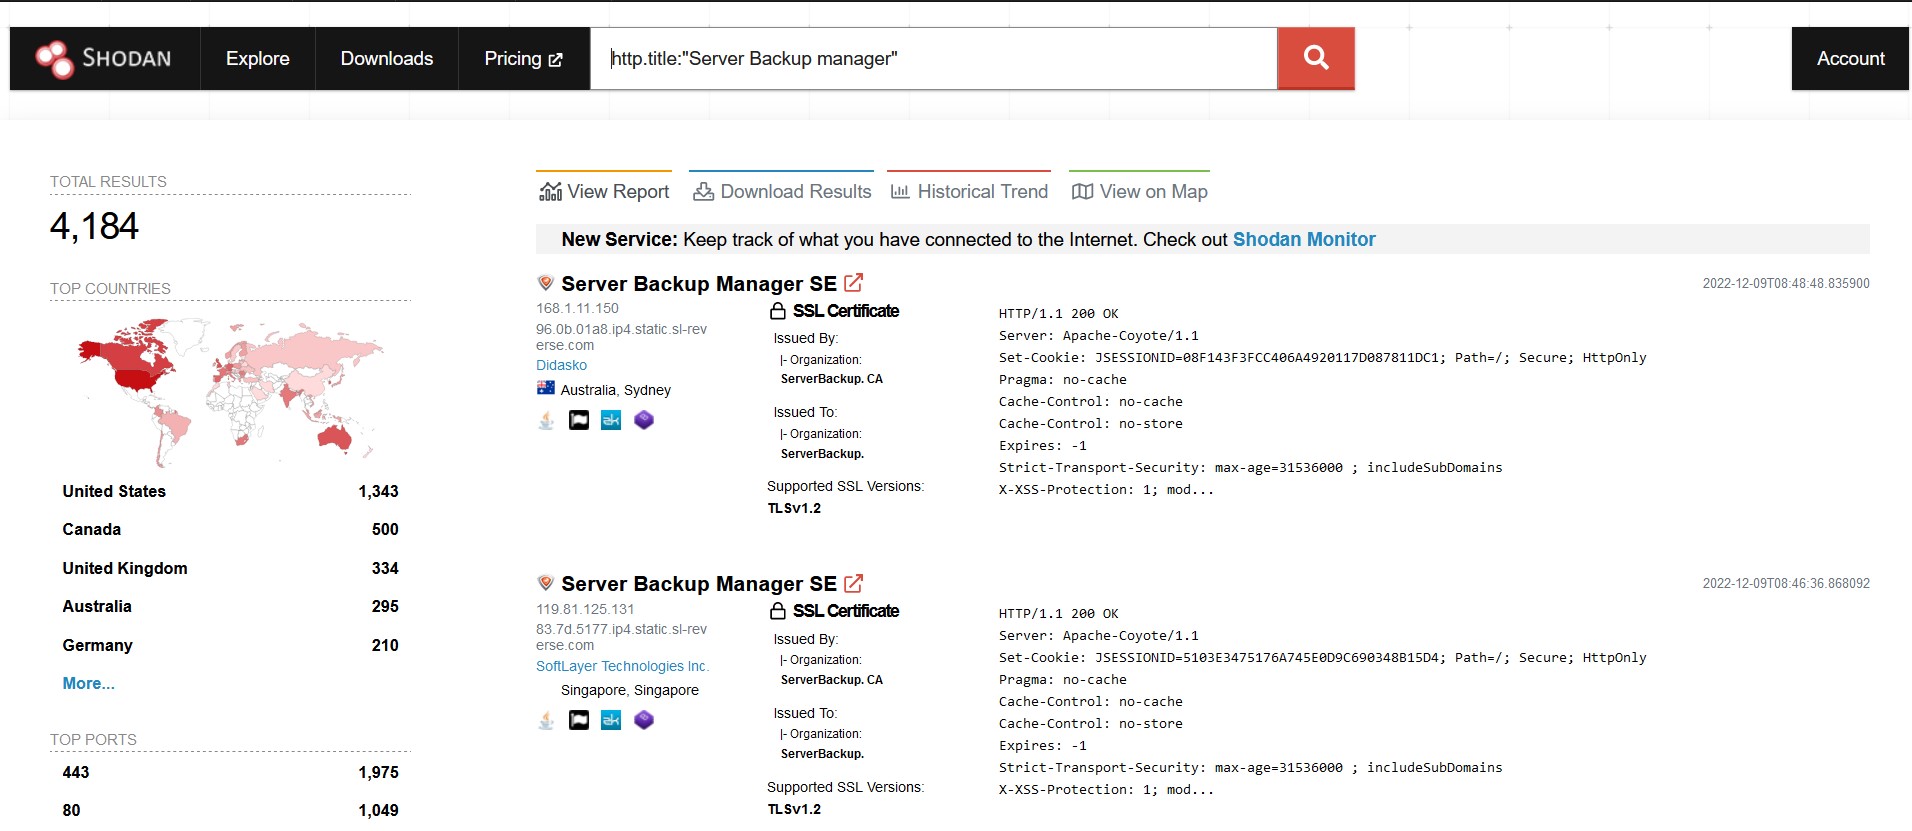 malwareman007/cve-2022-36537
POC di CVE-2022-36537
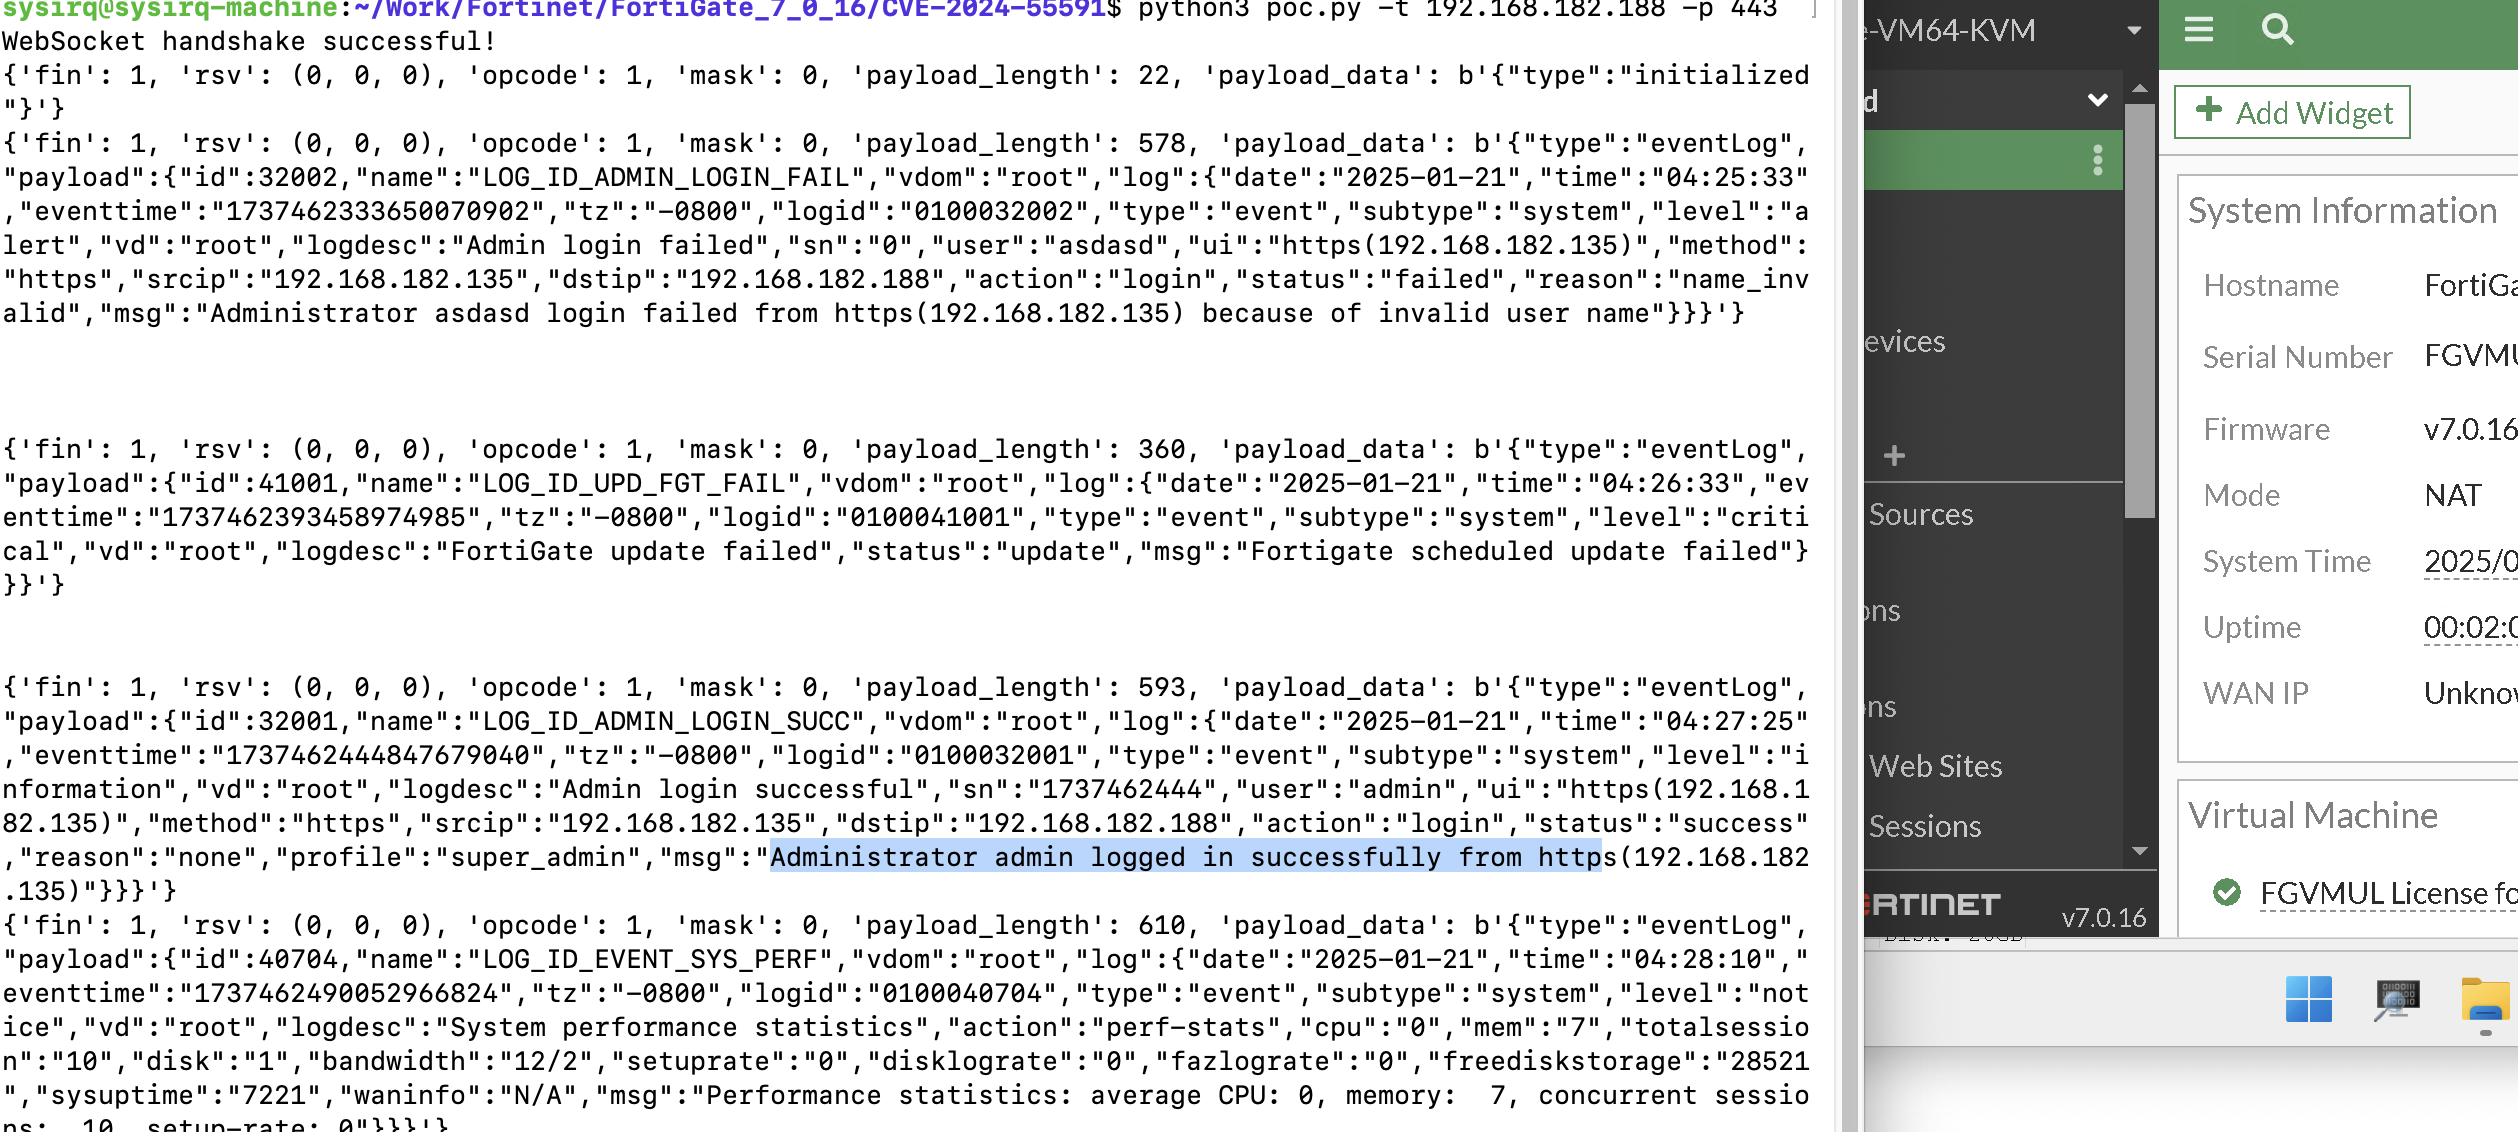 sysirq/fortios-auth-bypass-poc-cve-2024-55591
Exploit proof-of-concept per il bypass dell'autenticazione di FortiOS (CVE-2024-55591) che consente l'accesso non autenticato ai log di sistema…
 watchtowrlabs/watchtowr-vs-progress-moveit_cve-2024-5806
Exploit per la CVE-2024-5806
 l0ading-x/cve-2022-23131
cve-2022-23131
 jakabakos/cve-2023-27524-apache-superset-auth-bypass-and-rce
Exploit per CVE-2023-27524 che colpisce Apache Superset auth bypass e RCE. Crea cookie di sessione falsificati, enumera database/utenti, esegue…
 stra-x/outoftune
Strumento di enrollment per dispositivi non autorizzati per Entra ID e Intune MDM. Automatizza il join del dispositivo, l'acquisizione del token,…
 midisec/cve-2023-36899
Ambiente di riproduzione e strumento per la vulnerabilità CVE-2023-36899, incentrati sul bypass dell'autenticazione di sessione senza cookie…








