 tc4dy/cve-2026-0073-poc-exploit
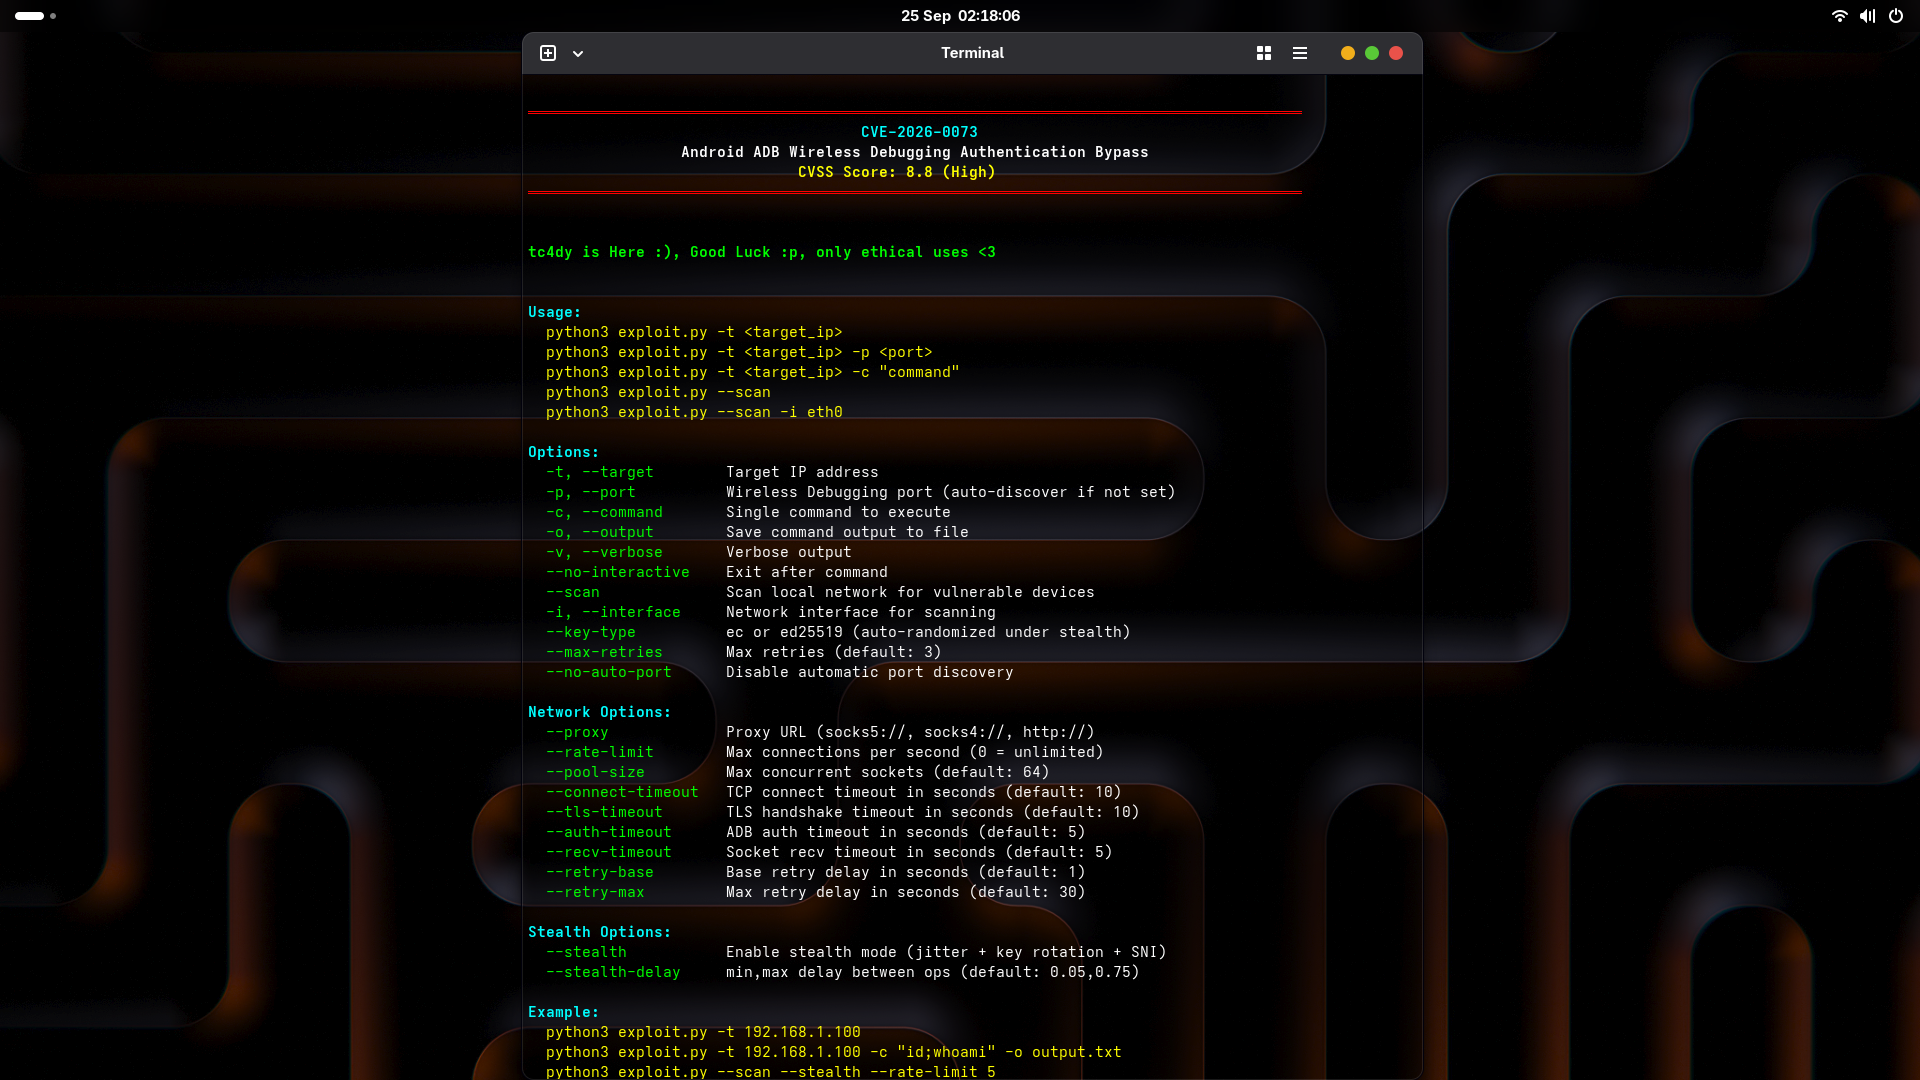
Exploit zero-click di bypass dell'autenticazione per Android ADB Wireless Debugging (CVE-2026-0073). Fornisce shell interattiva, esecuzione di comandi e scansione di rete per test di sicurezza autorizzati.



Zero-Click | Shell Remota | Scanner di Rete | Strumento di Ricerca sulla Sicurezza per Scopi Educativi
SOLO USO ETICO – TEST DI SICUREZZA AUTORIZZATI
Questo repository fornisce strumenti esclusivamente per professionisti della sicurezza autorizzati, blue team e penetration tester.
L'accesso non autorizzato a sistemi informatici è illegale ai sensi del CFAA (USA), Computer Misuse Act (Regno Unito), TCK 243/244 (Turchia) e leggi simili in tutto il mondo.
CVE-2026-0073 è una vulnerabilità critica di bypass dell'autenticazione nel daemon ADB di Android che interessa il Debug Wireless sui dispositivi Android 14, 15 e 16. Il difetto risiede nella logica di verifica dei certificati TLS, dove una confusione di tipo in EVP_PKEY_cmp() consente agli attaccanti di bypassare l'autenticazione presentando un certificato EC P-256 o Ed25519 contro un dispositivo configurato con una chiave RSA.
Questo repository fornisce due strumenti separati: un exploit.py weaponizzato per operazioni red-team autorizzate, e un safedetect.py non intrusivo per blue team e audit di sicurezza.
Entrambi gli strumenti sono forniti esclusivamente per ricerca sulla sicurezza autorizzata e scopi educativi.
| Caratteristica | Descrizione |
|---|---|
| Scoperta Intelligente delle Porte | Scansiona automaticamente le porte wireless comuni + scoperta mDNS, verifica ADB tramite handshake CNXN |
| Bypass TLS 1.3 | Sfrutta la confusione di tipo in EVP_PKEY_cmp() per il bypass dell'autenticazione |
| Supporto Doppia Chiave | Certificati EC P-256 (predefinito) o Ed25519 |
| Shell Interattiva | Accesso completo al terminale con I/O basato su thread |
| Modalità Comando Singolo | Esegue un comando ed esce - perfetto per scripting |
| Scanner di Rete | Scansiona l'intera sottorete alla ricerca di dispositivi vulnerabili |
| Riprova Automatica | Backoff esponenziale + jitter + numero massimo di tentativi configurabile |
| Override Manuale della Porta | Specifica la porta quando la scoperta automatica fallisce |
| Cattura Output | Salva i risultati dei comandi su file |
| Output Colorato | Feedback visivo professionale tramite colorama |
| Debug Verboso | Logging dettagliato per la risoluzione dei problemi |
| Supporto Proxy | Compatibilità con proxy SOCKS5 / SOCKS4 / HTTP |
| Shell Threaded | Sessione interattiva non bloccante |
| Scoperta mDNS | Rilevamento passivo del servizio _adb-tls-connect._tcp |
| Pool Persistente | Pool di connessioni thread-safe con dimensione configurabile |
| Timeout Granulari | Timeout per fase (connect, TLS, auth, recv) |
| Modalità Stealth | Jitter + rotazione SNI + rotazione CN + rotazione chiave |
| Rate Limiting | Limitazione delle connessioni a token-bucket per evitare IDS |
| Report JSON/CSV/HTML | Output strutturato compatibile SIEM per SafeDetect |
| Versione Android | Affetta |
|---|---|
| Android 14 | ✅ Sì |
| Android 15 | ✅ Sì |
| Android 16 | ✅ Sì |
| Android 13- | ❌ No |
Patch: Android Security Bulletin 2026-05-01
| Caratteristica | exploit.py (Weaponizzato) | safedetect.py (Blue Team) |
|---|---|---|
| Scopo | Sfruttamento completo + accesso shell | Rilevamento non intrusivo e audit |
| Input target | Singolo / scansione sottorete | Singolo / CIDR / file / mDNS |
| Supporto CIDR | ❌ No | ✅ Sì (fino a /20) |
| Supporto intervallo porte | ❌ No | ✅ Sì (--ports 5555,39311-39400) |
| Target basati su file | ❌ No | ✅ Sì (-f targets.txt) |
| Scoperta mDNS | ✅ avahi-browse | ✅ zeroconf (Python puro) |
| Scoperta automatica rete | ✅ Sì (interfaccia o /24 predefinito) | ✅ Sì (interfaccia o /24 predefinito) |
| Scansione multi-thread | ✅ Sì (batch da 32 thread) | ✅ Sì (ThreadPoolExecutor) |
| Rilevamento porta ADB | ✅ Handshake CNXN | ✅ Solo banner CNXN |
| Rilevamento ADB wireless | ✅ Sonda STLS | ✅ Sonda STLS (senza auth) |
| Ispezione handshake TLS | ✅ Completa (mTLS) | ✅ Solo osservativa |
| Rilevamento ADB in chiaro | ❌ No (presuppone wireless) | ✅ Sì (tcp_banner) |
| Generazione certificati | ✅ EC / Ed25519 | ❌ Mai |
| Bypass autenticazione | ✅ Confusione di tipo EC/Ed25519 vs RSA | ❌ Mai tentato |
| Invio firma AUTH | ✅ Sì | ❌ Mai |
| Accesso shell | ✅ Shell interattiva | ❌ Mai |
| Esecuzione comandi | ✅ Sì (-c "id") | ❌ Mai |
| Reverse shell | ❌ No | ❌ Mai |
| Shell interattiva | ✅ Sì (I/O threaded) | ❌ Mai |
| Output su file | ✅ Sì (-o) | ❌ No |
| Report JSON | ❌ No | ✅ Sì |
| Report CSV | ❌ No | ✅ Sì |
| Report HTML | ❌ No | ✅ Sì |
| Streaming JSONL | ❌ No | ✅ Sì |
| Punteggio di rischio | ❌ No (binario vuln/safe) | ✅ Sì (CRITICAL/HIGH/MEDIUM/SECURE) |
| Raccomandazioni | ❌ No | ✅ Sì (lista prioritizzata) |
| Guida alla patch | ❌ No | ✅ Sì (2026-05-01) |
| Supporto proxy | ✅ SOCKS5 / SOCKS4 / HTTP | ❌ No |
| PySocks richiesto | ✅ Sì (se si usa proxy) | ❌ No |
| Rate limiting | ✅ Token bucket | ❌ No |
| Pool di connessioni | ✅ BoundedSemaphore | ❌ No |
| Modalità stealth | ✅ Jitter + SNI + CN + rotazione chiave | ❌ No |
| Rotazione SNI | ✅ Sì | ❌ No |
| Rotazione CN | ✅ Sì | ❌ No |
| Rotazione tipo chiave | ✅ Sì (ec ↔ ed25519) | ❌ No |
| Shuffle porte | ✅ Sì (stealth) | ❌ No |
| Logica di retry | ✅ Esponenziale + jitter | ❌ No |
| Timeout granulari | ✅ 6 timeout diversi | ✅ Singolo --timeout |
| Timeout configurabili | ✅ connect/tls/auth/recv/retry | ✅ Solo --timeout |
| Controllo concorrenza | ✅ --pool-size | ✅ --concurrency |
| Modalità verbosa | ✅ Sì | ✅ Sì |
| Modalità silenziosa | ❌ No | ✅ Sì (-q) |
| Output colorato | ✅ Sì (ANSI) | ✅ Sì (ANSI) |
| Banner | ✅ Banner completo | ✅ Banner safe-detect |
| Root richiesto | ✅ Sì (non imposto) | ❌ No |
| Dipendenze | cryptography, pysocks (opz) | cryptography (opz), zeroconf (opz) |
| Moduli opzionali | PySocks | cryptography, zeroconf |
| Multipiattaforma | ✅ Linux / macOS / Windows | ✅ Linux / macOS / Windows |
| Versione Python | 3.8+ | 3.8+ |
| Progettato per | Red team / pentest | Blue team / audit |
| Disclaimer etico | ✅ Banner + commento | ✅ Banner + piè di pagina |
| Impronta forense | Alta (TLS, auth, shell) | Minima (solo sonde banner) |
| Rischio legale | Alto (exploit attivo) | Basso (rilevamento passivo) |
| Raccomandato per | Pentest autorizzato | Compliance / IR / audit |
git clone https://github.com/tc4dy/CVE-2026-0073-PoC-Exploit

cd CVE-2026-0073-PoC-Exploit

pip install -r requirements.txt

python3 exploit.py
#or
python3 safedetect.py
cryptography
colorama
zeroconf
pysocks
#Basic - One Shot Exploit
python exploit.py --target 192.168.1.100

#Interactive Shell
python exploit.py -t 192.168.1.100

#Execute Single Command
python exploit.py -t 192.168.1.100 -c "id" -o result.txt

#Scan Entire Network
python exploit.py --scan --interface eth0

#Manual Port + Verbose
python exploit.py -t 192.168.1.100 -p 39311 -v

#Ed25519 Certificate
python exploit.py -t 192.168.1.100 --key-type ed25519
