
 #1
Strumenti per la valutazione della sicurezza delle API REST, SOAP e GraphQL.
Raccomandato da Kitploit
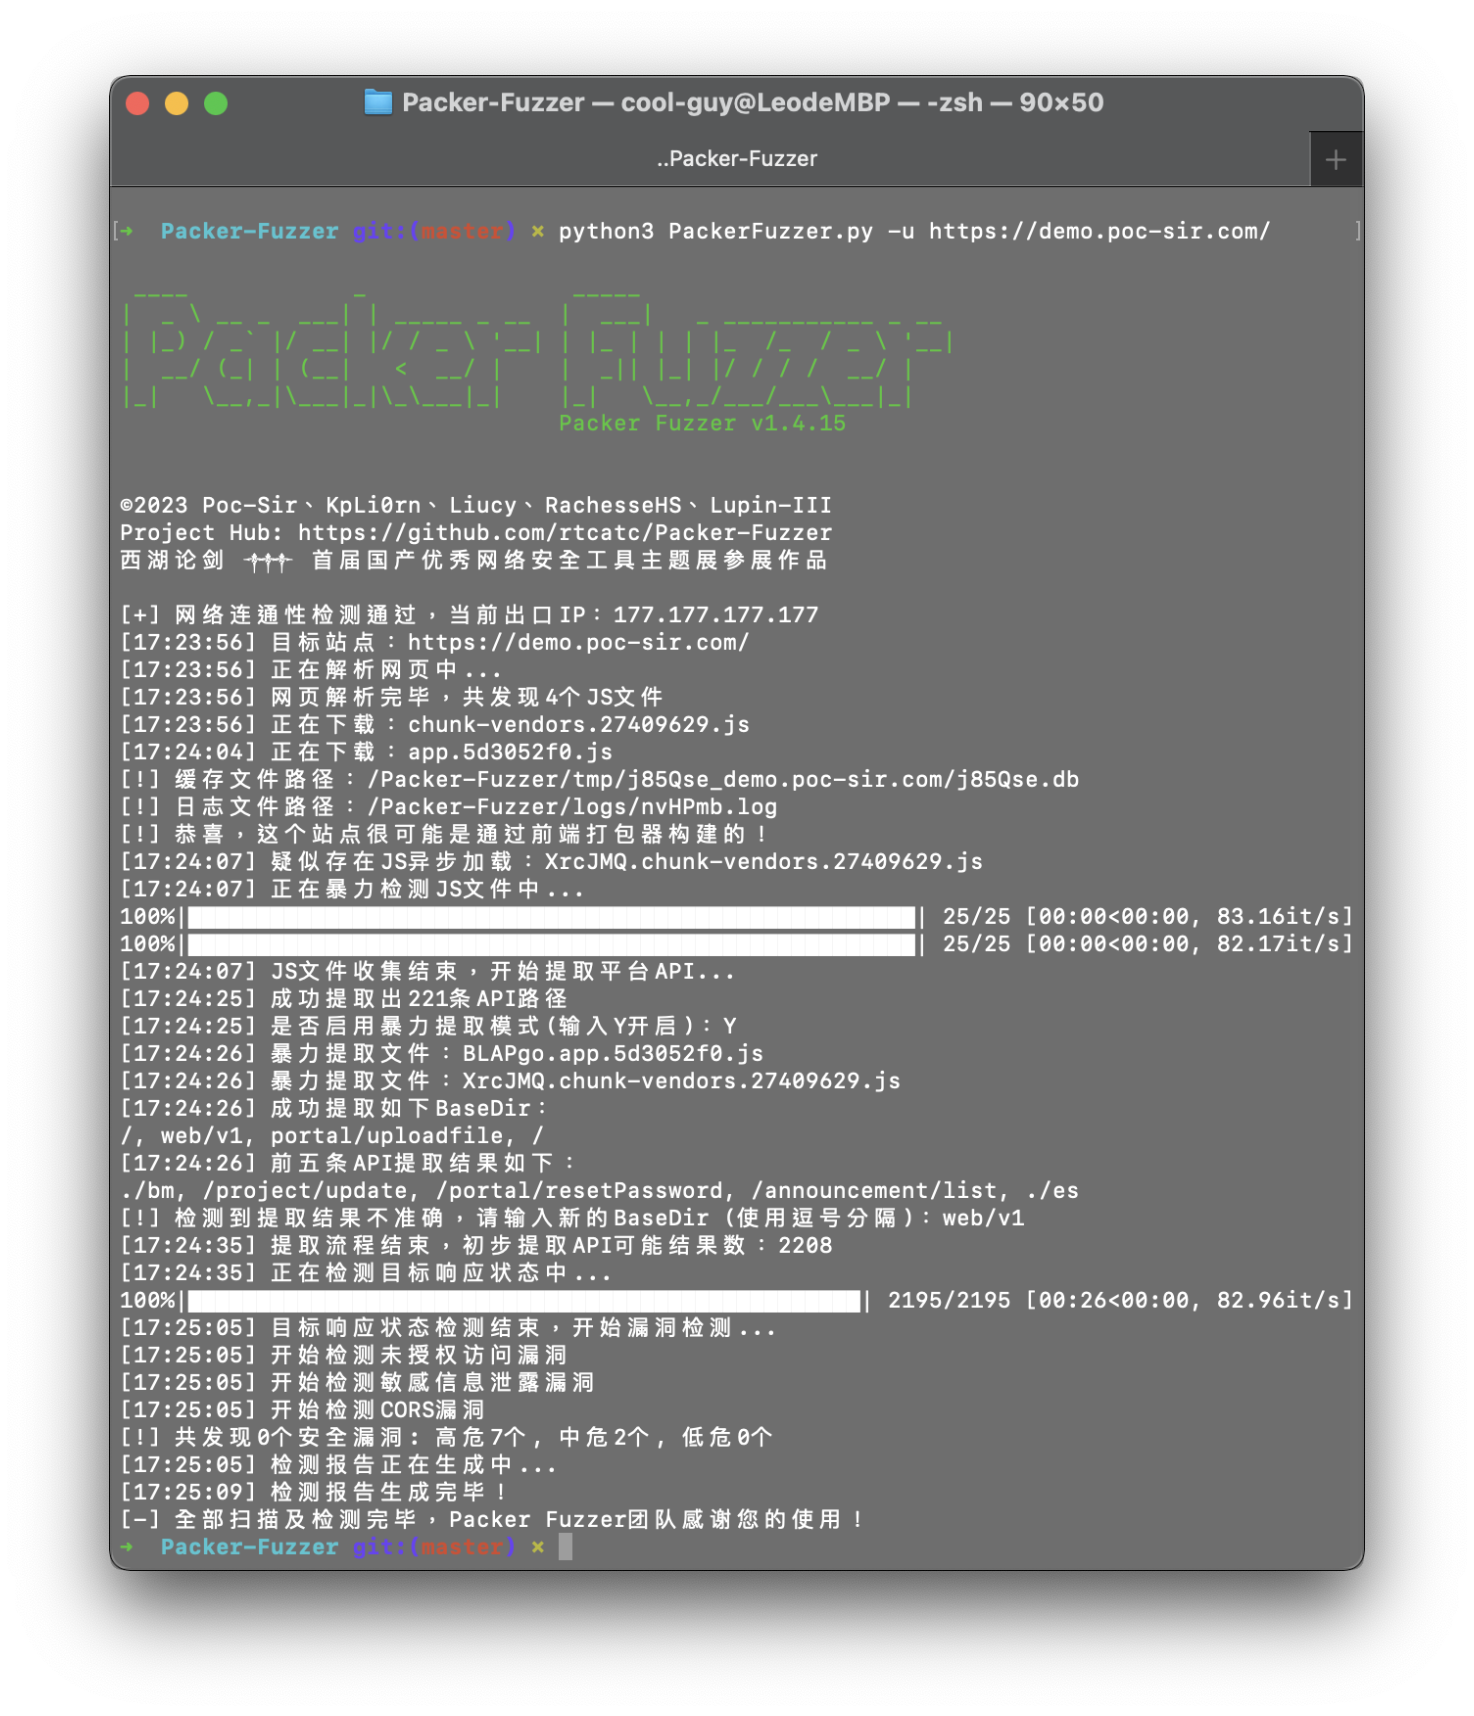
 rtcatc/packer-fuzzer
Packer Fuzzer è uno scanner veloce ed efficiente per il rilevamento di sicurezza di siti web costruiti con bundler di moduli JavaScript come Webpack.
 swisskyrepo/graphqlmap
Modulo di sicurezza per php7 e php8 - Eliminare le classi di bug e applicare virtual-patching per il resto!
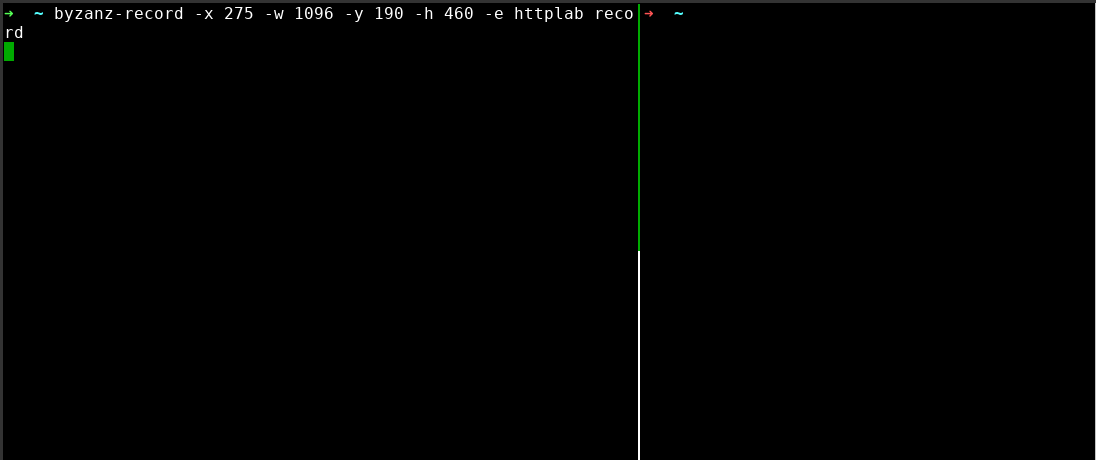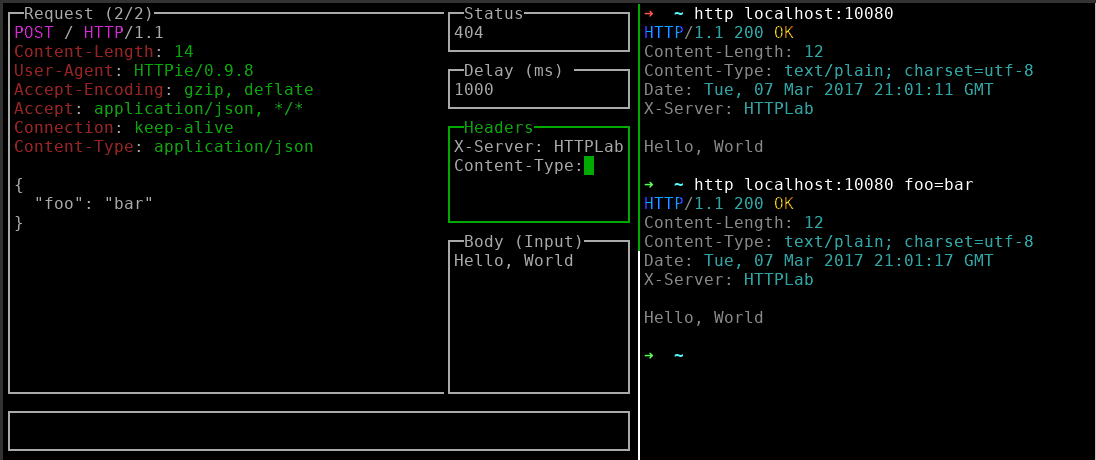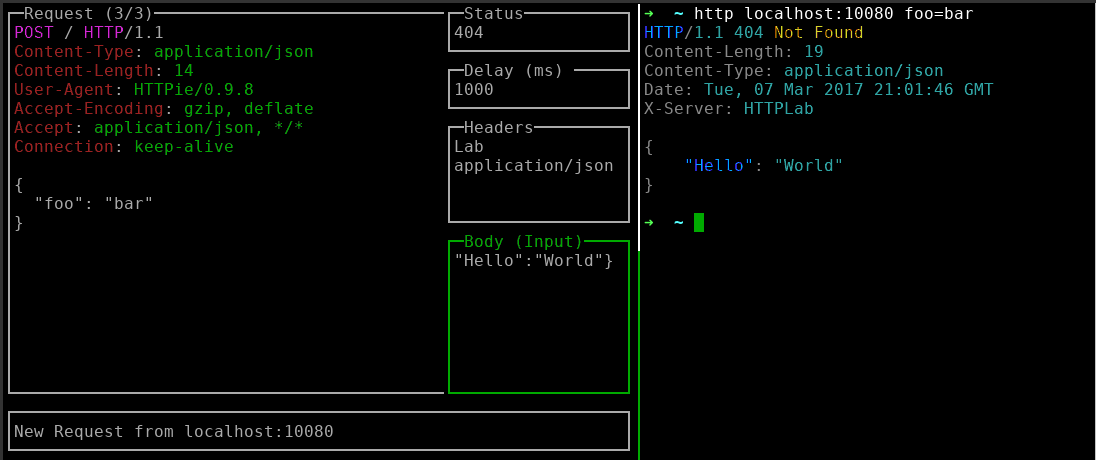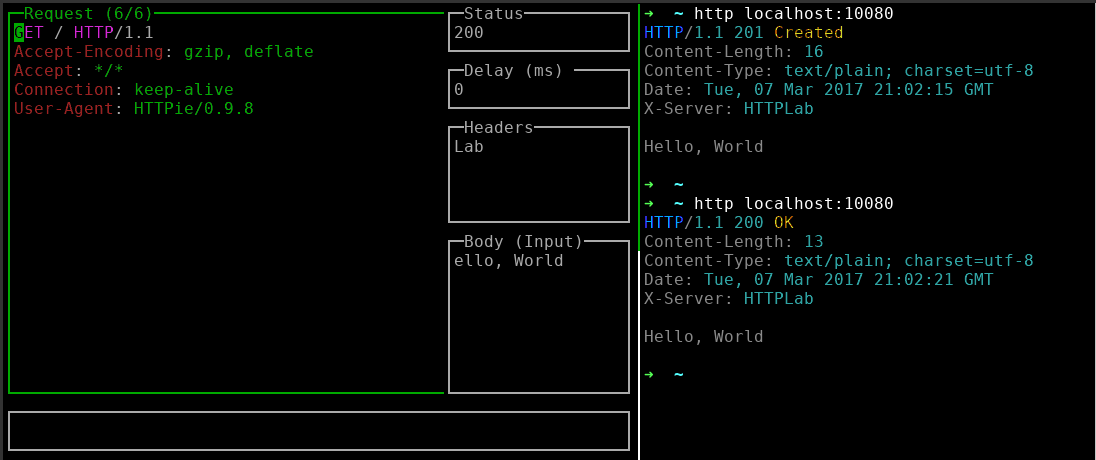 qustavo/httplab
Server web interattivo per ispezionare richieste HTTP e forgiare risposte, con un'interfaccia utente a terminale per debug in tempo reale e test di…
 vigolium/vigolium
Vigolium - High-fidelity vulnerability scanner fusing agentic AI with native speed, modularity, and precision
 endava/cats
Fuzzer automatizzato per API REST e strumento di test negativi per endpoint OpenAPI. Genera, esegue e riporta migliaia di test auto-riparanti senza…
 knavesec/credmaster
Strumento di password spraying CredKing rifattorizzato e migliorato, utilizza le API FireProx per ruotare gli indirizzi IP, rimanere anonimi e…
 unkn0wn-root/resterm
Client API da terminale per HTTP, GraphQL, gRPC, WebSocket e SSE. File .http semplici che puoi confrontare con diff e versionare, con test scriptati,…
 albinowax/activescanplusplus
Estensione di Burp Suite che amplia la scansione attiva e passiva con controlli per attacchi host header, XXE, injection di expression language,…
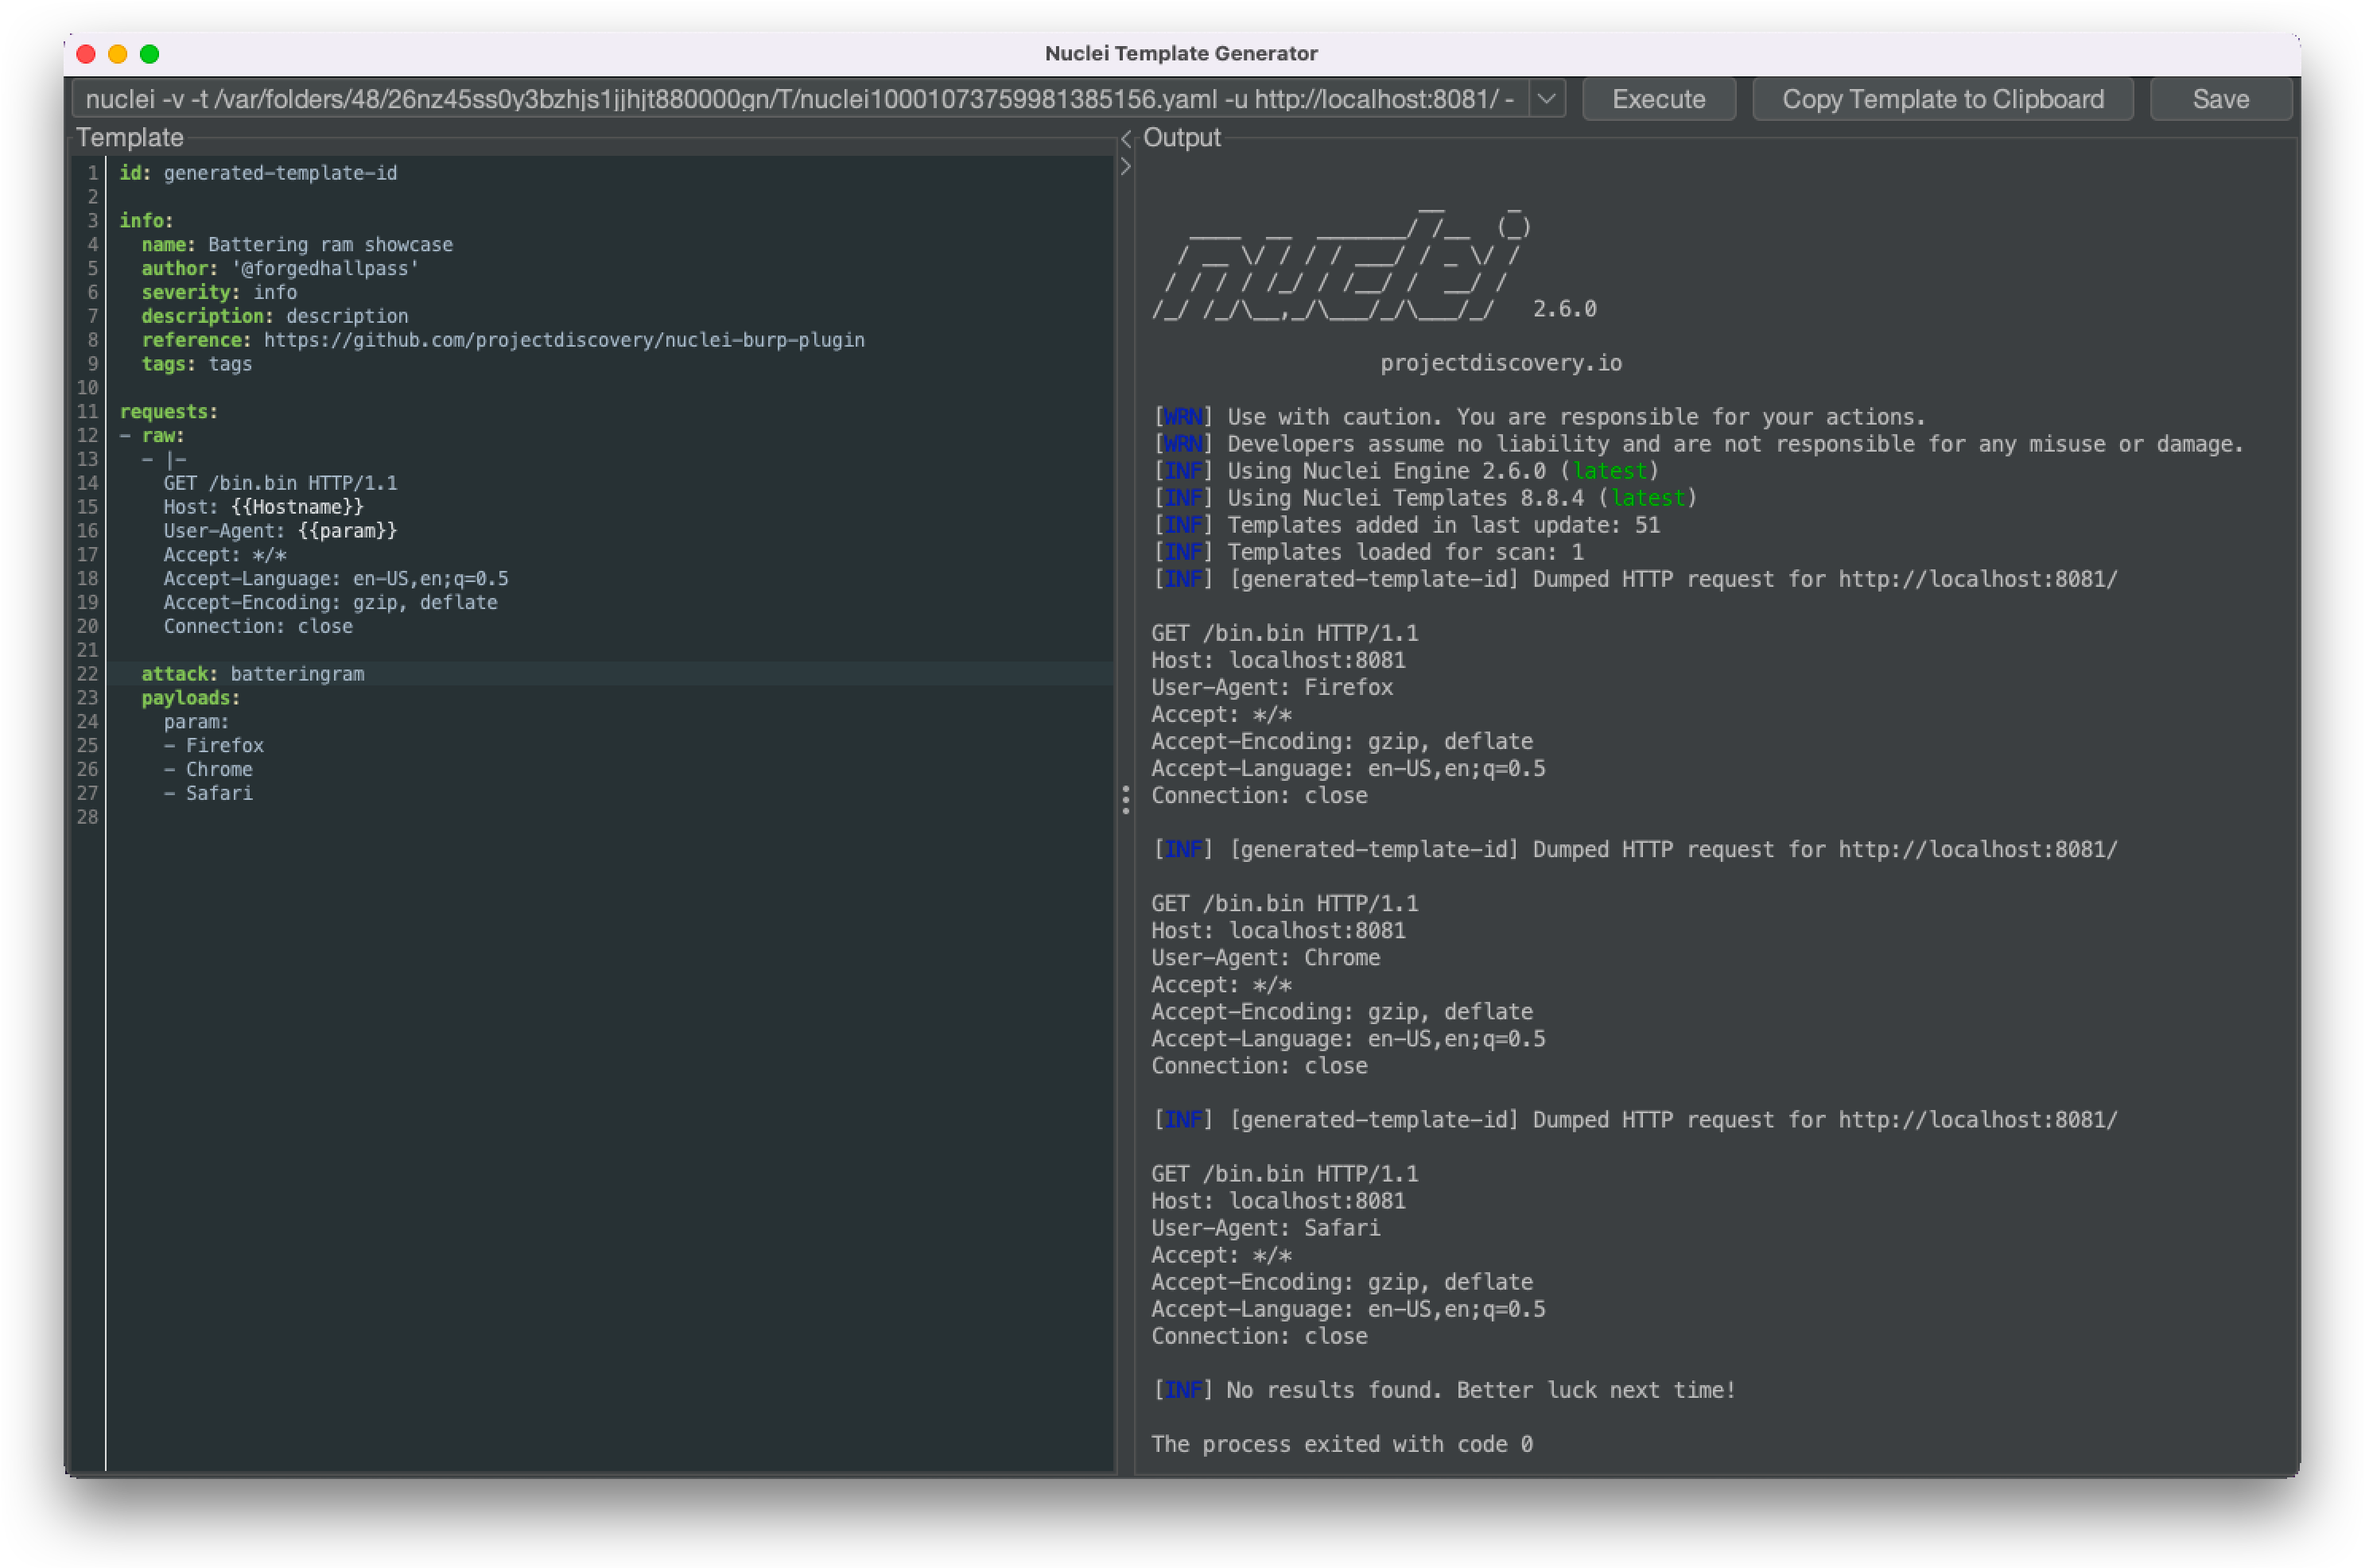 projectdiscovery/nuclei-burp-plugin
Plugin per Burp Suite per generare ed eseguire template di vulnerabilità Nuclei direttamente da richieste e risposte HTTP, con auto-completamento…
 projectdiscovery/chaos-client
Client Go per comunicare con l'API Chaos DB.
 denoland/clawpatrol
Firewall proxy wire-level per agenti AI che intercetta e controlla il traffico SQL, Kubernetes e HTTP tramite regole HCL, con isolamento del tunnel…
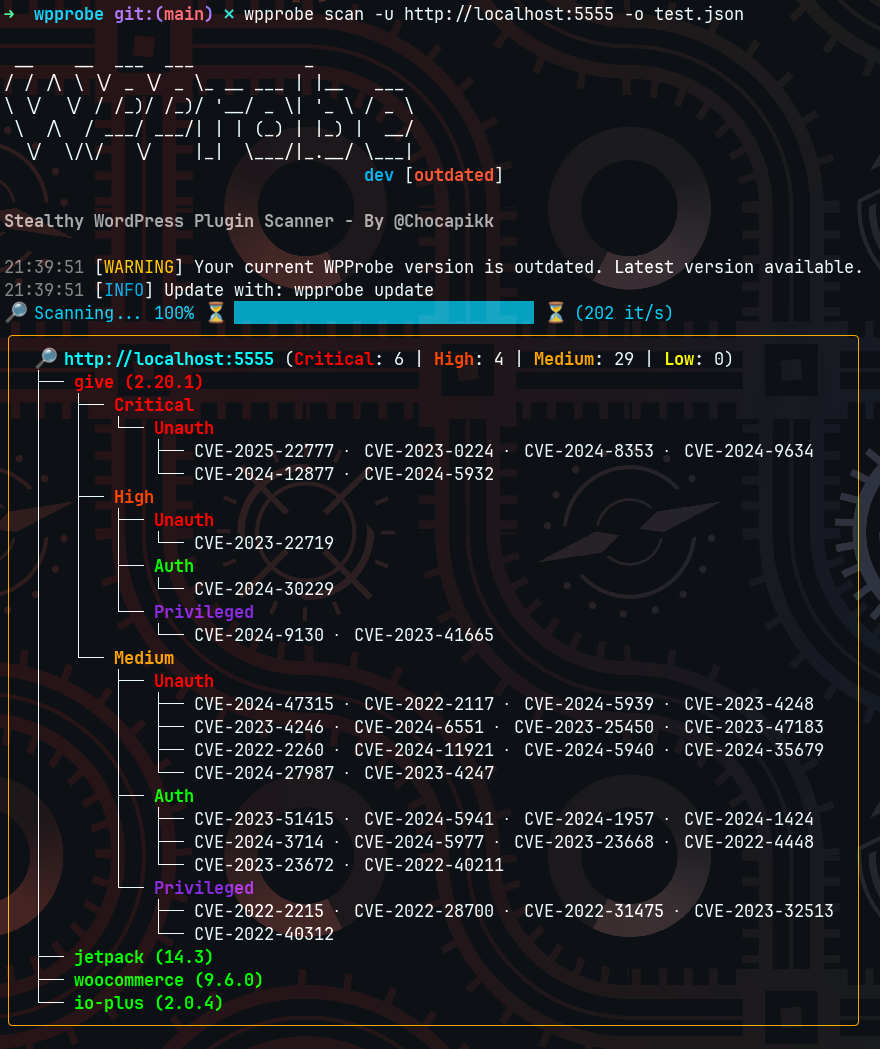 chocapikk/wpprobe
Un rapido strumento di enumerazione dei plugin WordPress
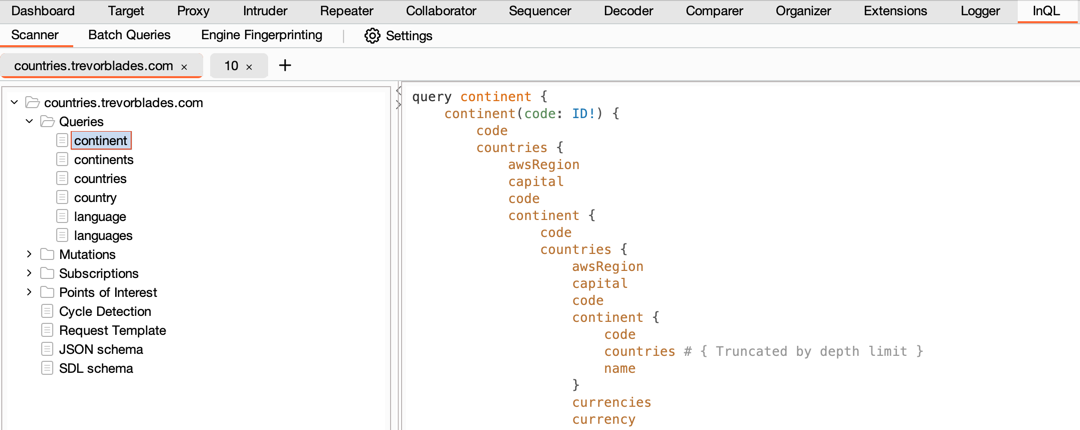 doyensec/inql
InQL è un'estensione robusta e open-source per Burp Suite per test GraphQL avanzati, che offre rilevamento intuitivo delle vulnerabilità, scansioni…
 dolevf/damn-vulnerable-graphql-application
Damn Vulnerable GraphQL Application è un'implementazione intenzionalmente vulnerabile del servizio GraphQL progettata per apprendere e praticare la…
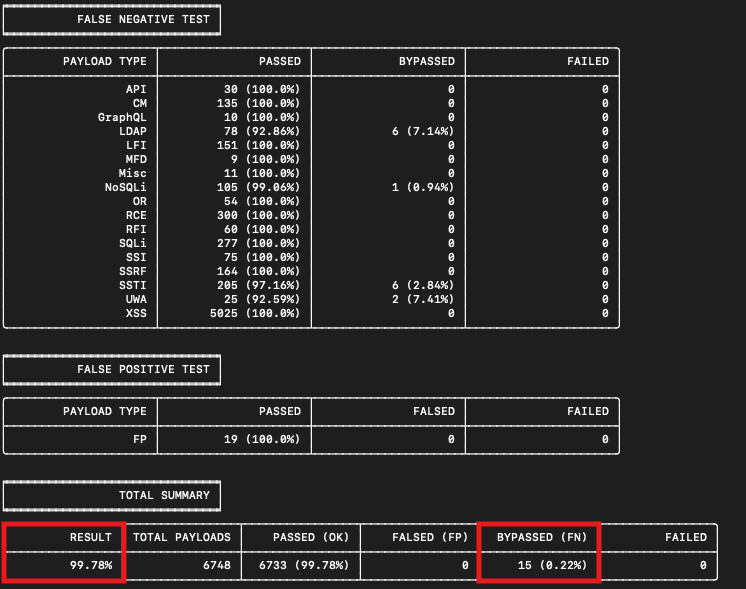 nemesida-waf/waf-bypass
Strumento automatizzato per test di sicurezza WAF che rileva falsi positivi e falsi negativi utilizzando oltre 15 categorie di payload tra cui SQLi,…
 asamassekou10/ship-safe
L'agente di sicurezza indipendente per software scritto dall'IA. Trova i problemi, verifica se sono reali e ti mostra le prove. Nucleo…
 bishopfox/sj
Uno strumento per auditare gli endpoint definiti in file di definizione esposti (Swagger/OpenAPI).
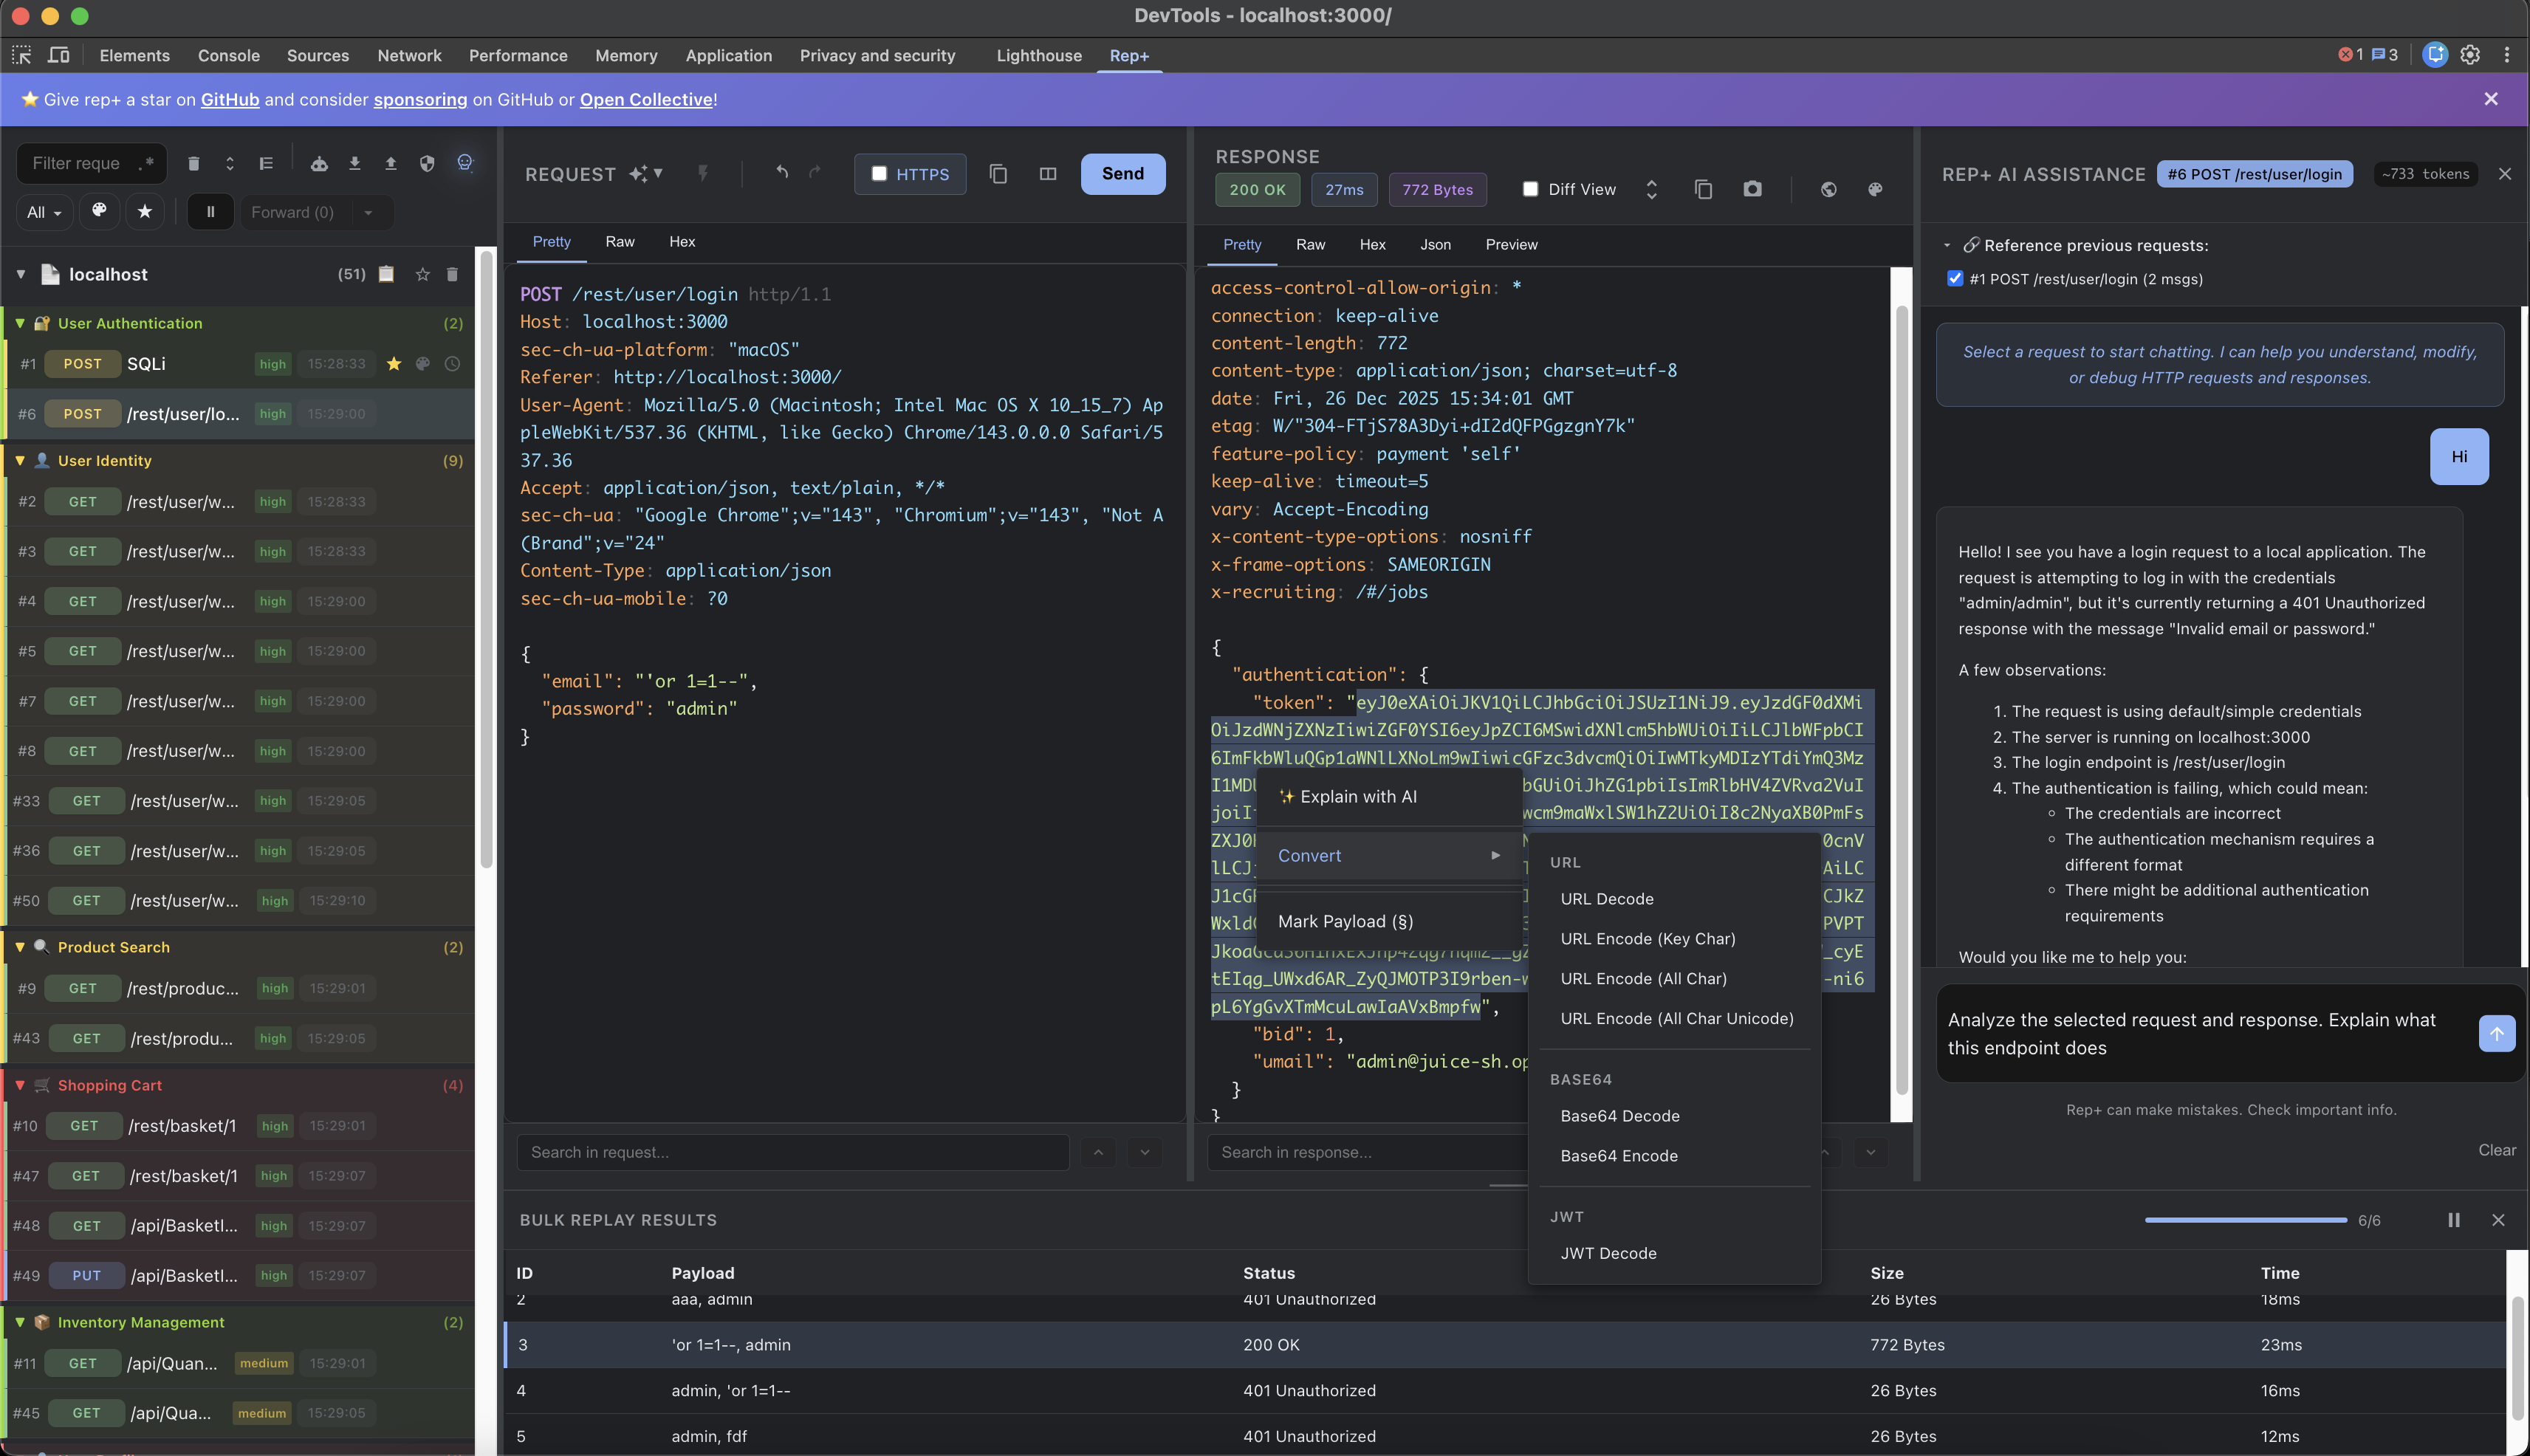 repplus/rep-chrome
rep+ — Replicatore HTTP in stile Burp per Chrome DevTools con intelligenza artificiale integrata per spiegare le richieste e suggerire attacchi








