

Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
httplab — Server web interattivo per ispezionare richieste HTTP e forgiare risposte, con un'interfaccia utente a terminale per debug in tempo reale e test di API. | Kitploit
Strumenti/GitHubGitHub/qustavo/httplab
Utilità GenericheProxy Web e IntercettazioneTest di Sicurezza delle APIDebugger
GitHubqustavo/httplab

httplab

Server web interattivo per ispezionare richieste HTTP e forgiare risposte, con un'interfaccia utente a terminale per debug in tempo reale e test di API.

Vedi Repository
4.2k122492 anni faRevisionato da Kitploit
Condividi

HTTPLAB

Build Status Go Report Card PRs Welcome

Il server web interattivo.

HTTPLab ti permette di ispezionare richieste HTTP e forgiare risposte.
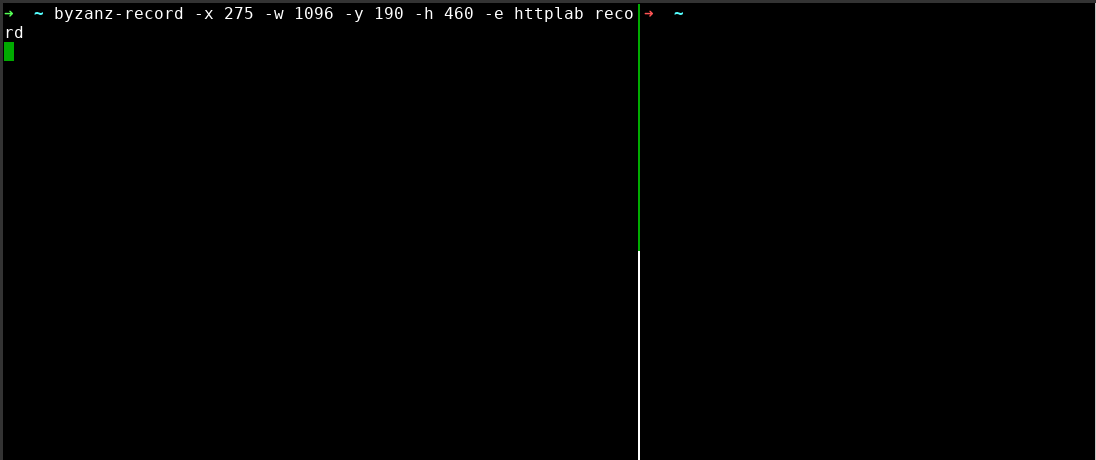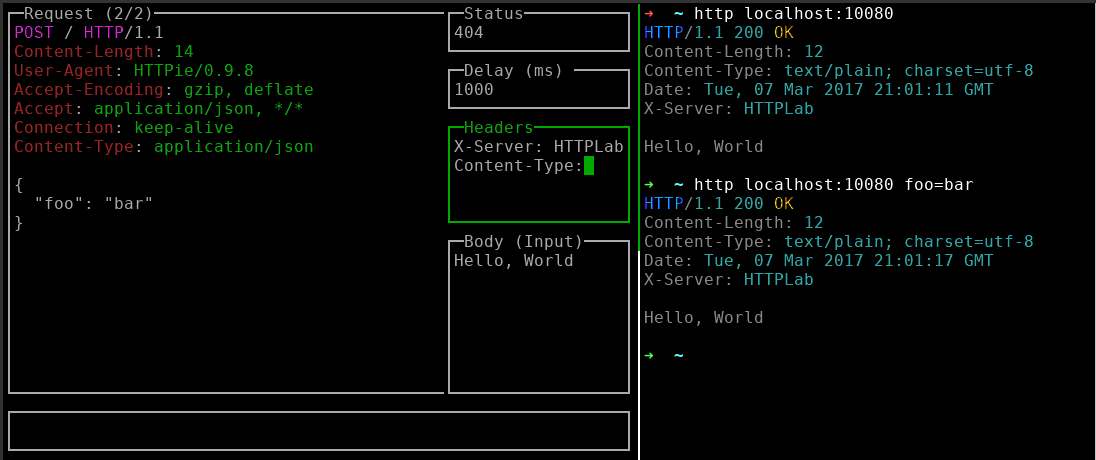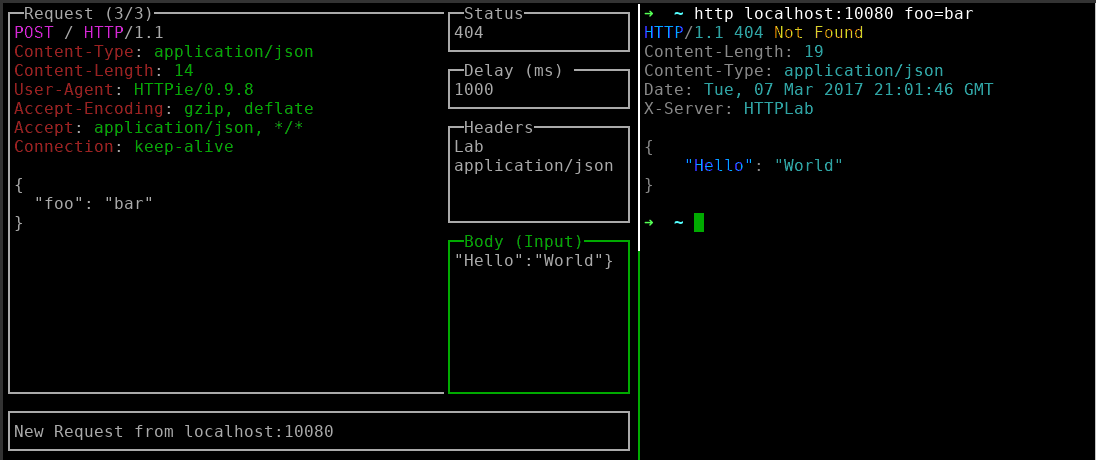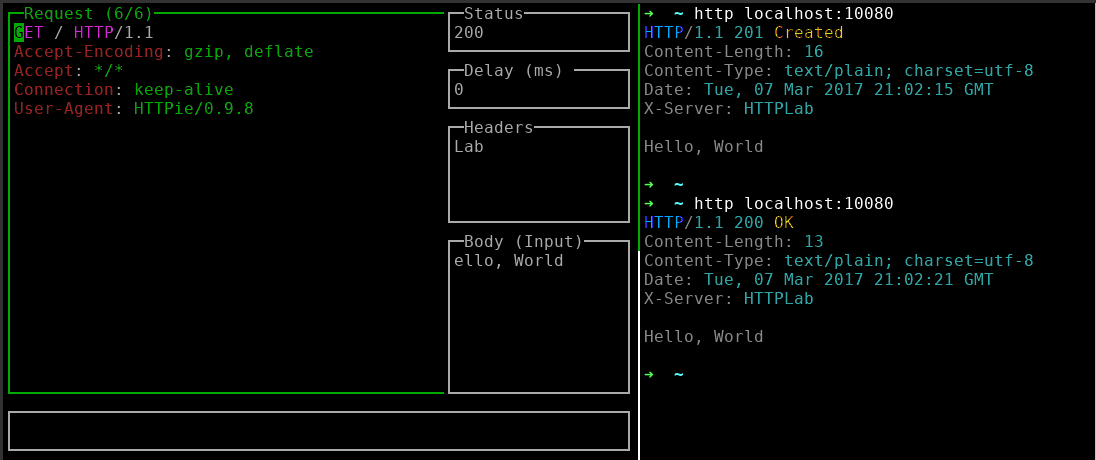

screencast

Installazione

Golang

go install github.com/gchaincl/httplab/cmd/httplab@latest

Archlinux

yaourt httplab

Snap FIXME

Su sistemi dove snap è supportato:

snap install httplab

Distribuzione binaria

Ogni release fornisce binari precompilati per diverse architetture, puoi scaricarli qui: https://github.com/gchaincl/httplab/releases/latest

Aiuto

Usage of httplab:
  -a, --auto-update       Auto-updates response when fields change. (default true)
  -b, --body string       Specifies the inital response body. (default "Hello, World")
  -c, --config string     Specifies custom config path.
      --cors              Enable CORS.
      --cors-display      Display CORS requests. (default true)
  -d, --delay int         Specifies the initial response delay in ms.
  -H, --headers strings   Specifies the initial response headers. (default [X-Server:HTTPLab])
  -p, --port int          Specifies the port where HTTPLab will bind to. (default 10080)
  -s, --status string     Specifies the initial response status. (default "200")
  -v, --version           Prints current version.

Combinazioni di tasti

TastoDescrizione
TabInput successivo
Shift+TabInput precedente
Ctrl+aApplica modifiche alla risposta
Ctrl+rResetta la cronologia delle richieste
Ctrl+sSalva risposta come
Ctrl+fSalva richiesta come
Ctrl+lMostra/nasconde elenco risposte
Ctrl+tMostra/nasconde builder risposta
Ctrl+oApri file corpo
Ctrl+bCambia modalità corpo
Ctrl+hMostra/nasconde aiuto
Ctrl+wAttiva/disattiva a capo automatico
qChiudi popup
PgUpRichiesta precedente
PgDownRichiesta successiva
Ctrl+cEsci

HTTPLab utilizza un file per memorizzare le risposte predefinite, cercherà un file chiamato .httplab nella directory corrente, se non trovato, utilizzerà $HOME come fallback. Un file di esempio può essere trovato qui.

HTTPLab è fortemente ispirato da wuzz

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    516
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    355
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    315
  • 5

    estorides

    grisuno/estorides

    Aggrega in parallelo oltre 99 fonti OSINT gratuite, risolve le entità in un knowledge graph ed esporta in STIX 2.1, MISP o GraphML con analisi assistita da LLM.

    303
  • 6

    opencti

    opencti-platform/opencti

    Piattaforma aperta di intelligence sulle minacce informatiche

    285

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →





