
 #1
Strumenti per la valutazione della sicurezza delle API REST, SOAP e GraphQL.
Raccomandato da Kitploit

 sqlmapproject/sqlmap
Strumento automatico per SQL injection e presa di controllo del database
 hahwul/gori
A fast, keyboard-driven HTTP intercepting proxy and hacking & pentesting toolkit for the terminal.
 leebaird/discover
Script Bash e Python personalizzati utilizzati per automatizzare varie attività di penetration testing, tra cui recon, scanning, enumerazione e…
 zaproxy/zaproxy
Scanner di sicurezza per applicazioni web open-source per il rilevamento automatico delle vulnerabilità, test di penetrazione manuali e test di…
 portswigger/active-scan-plus-plus
Estensione di Burp Suite che estende la scansione attiva e passiva con controlli per attacchi host header, XXE, code injection e CVE note come…
 usebruno/bruno
IDE open source per esplorare e testare API (alternativa leggera a Postman/Insomnia)
 akto-api-security/akto
Piattaforma open-source per la sicurezza delle API, progettata per il rilevamento continuo delle API, i test delle vulnerabilità e il rilevamento…
 corazawaf/coraza
Libreria firewall per applicazioni web basata su Go, compatibile con le regole ModSecurity SecLang e con l'OWASP Core Rule Set v4, che fornisce…
 owasp/offat
Automated API security testing tool that generates tests from OpenAPI specs, fuzzes inputs, and checks for OWASP API Top 10 vulnerabilities including…
 mitmproxy/mitmproxy
Un proxy HTTP interattivo in grado di intercettare e gestire TLS, per penetration tester e sviluppatori di software.
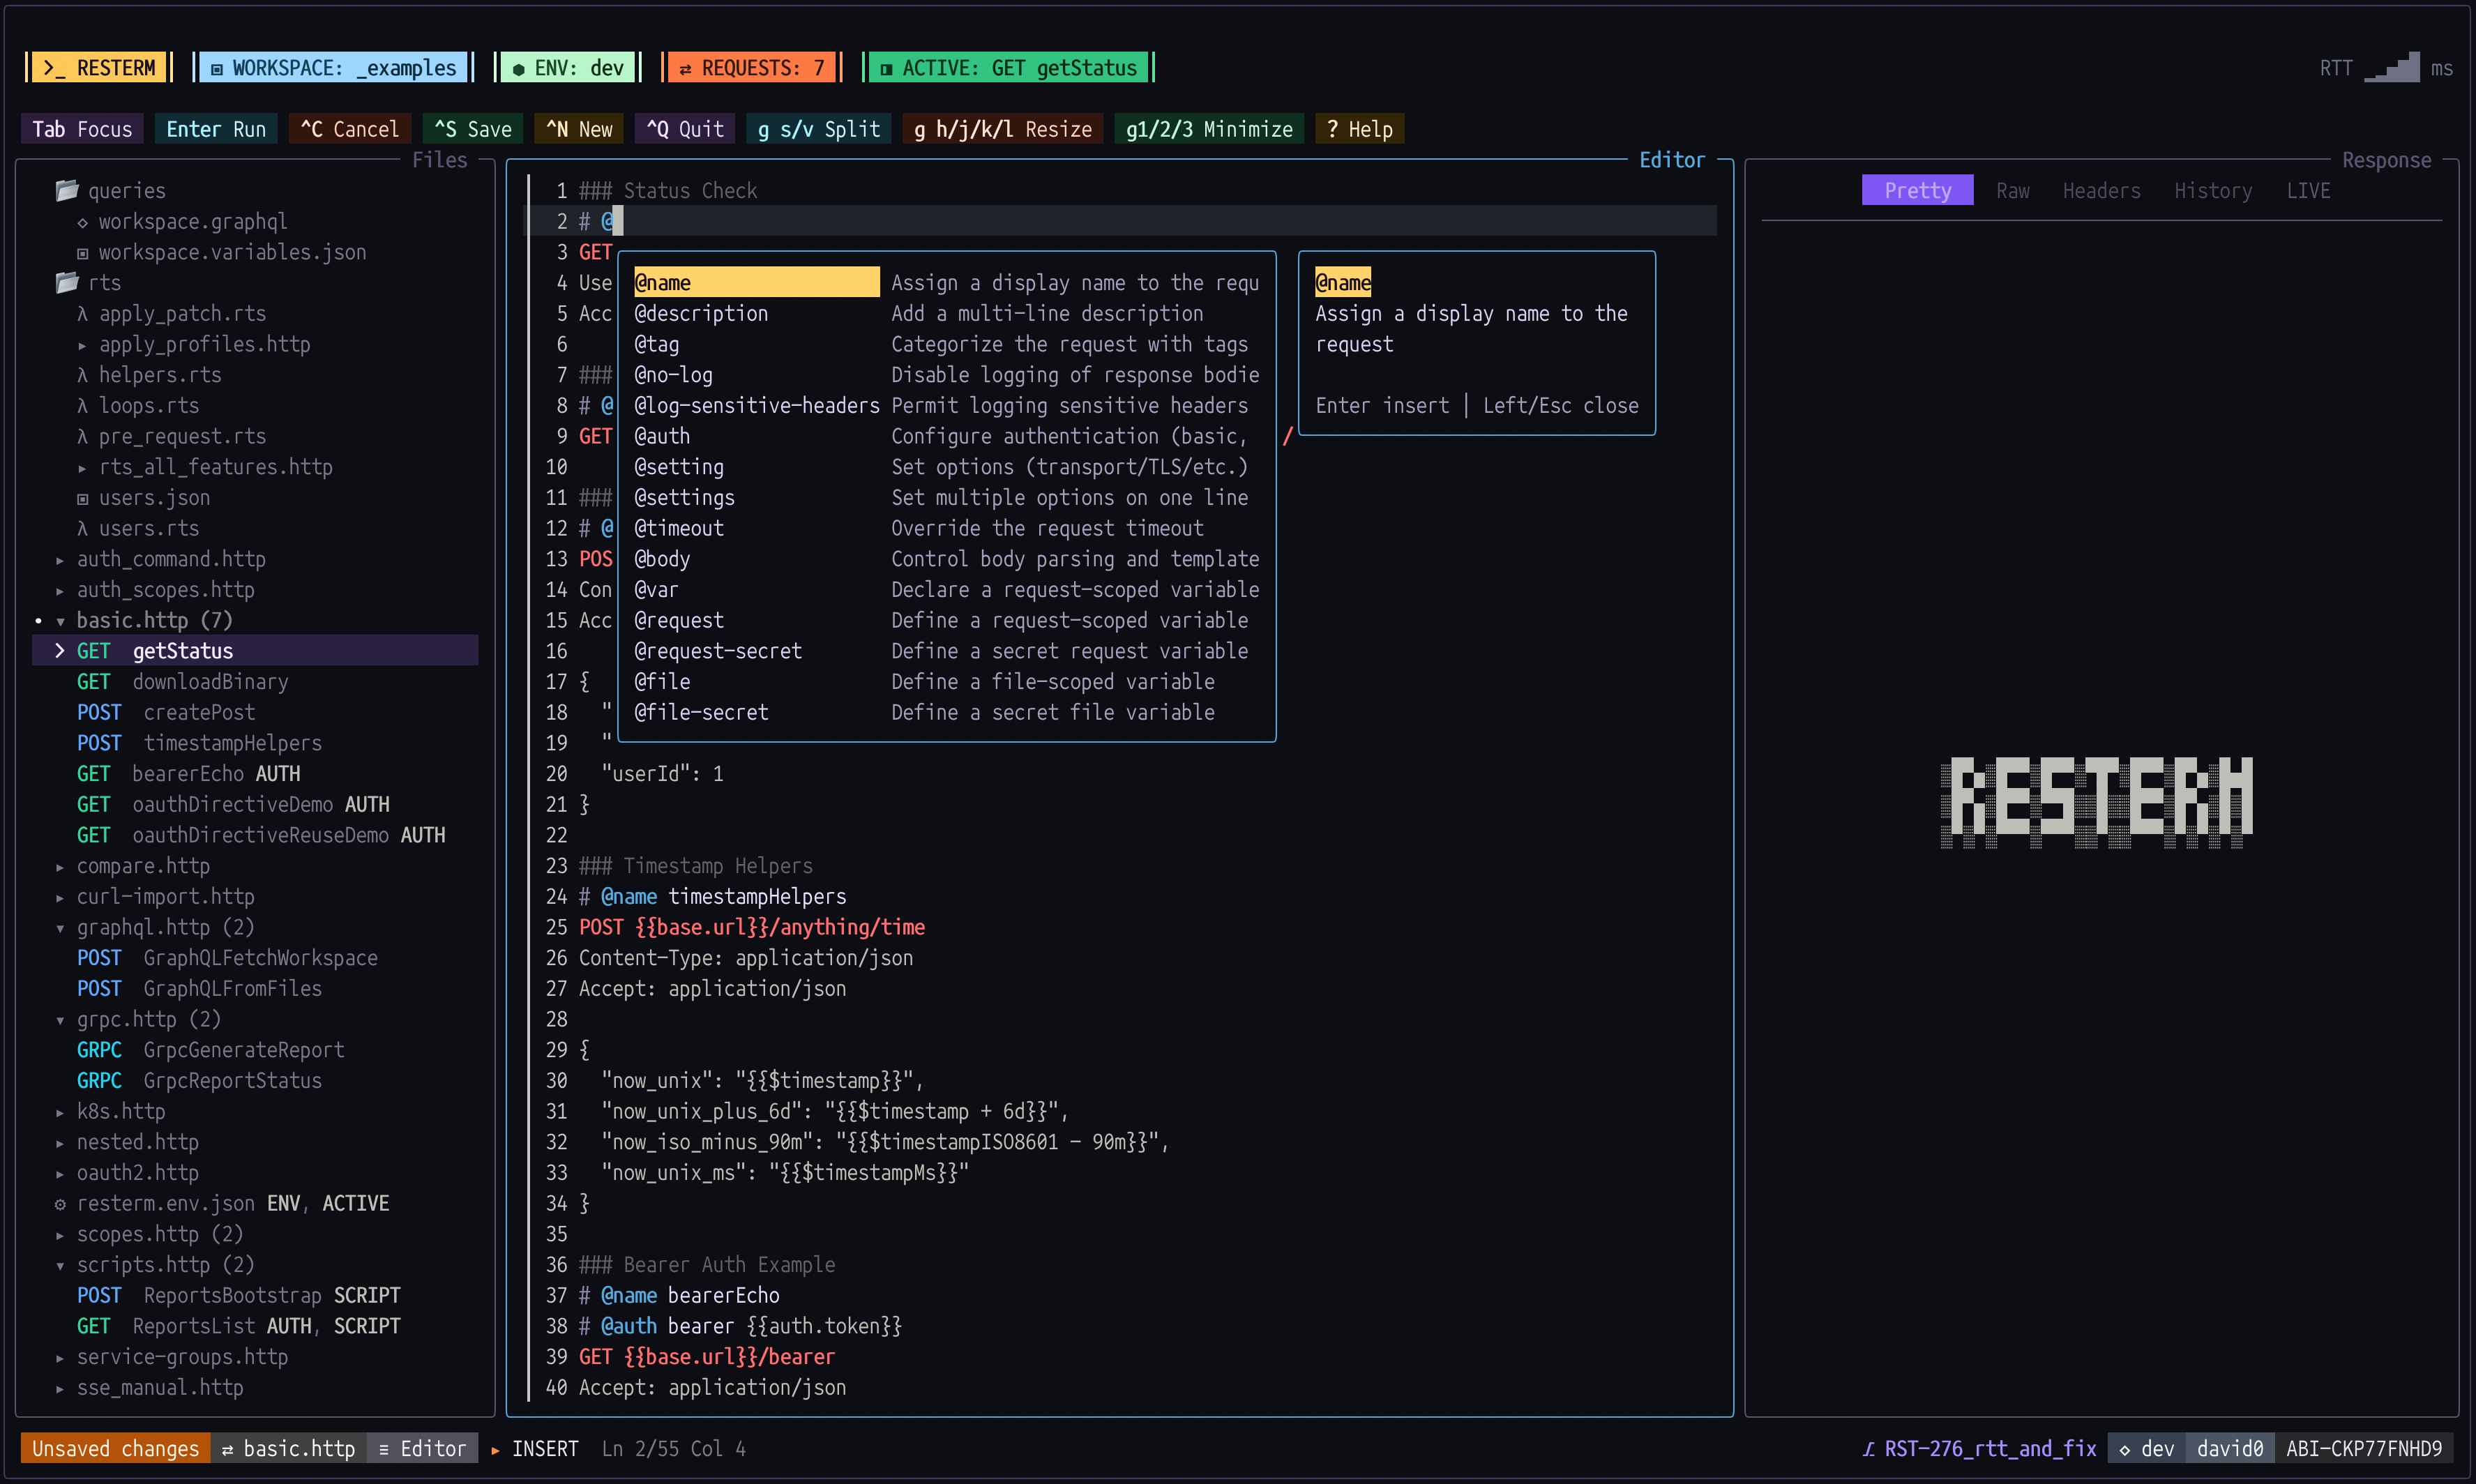 unkn0wn-root/resterm
Terminal API client for HTTP, GraphQL, gRPC, WebSocket and SSE. Plain .http files you can diff and version, with scripted tests, workflows, mocks,…
 mozilla/firefox-devtools-mcp
Model Context Protocol server for Firefox DevTools - enables AI assistants to inspect and control Firefox browser through WebDriver BiDi
 usestrix/strix
Open-source AI penetration testing tool to find and fix your app’s vulnerabilities.
 chaitin/safeline
WAF self-hosted e reverse proxy che filtra il traffico HTTP malevolo, blocca SQL injection, XSS e attacchi bot, con limitazione del tasso e…
 mitmproxy/mitmproxy_rs
Componenti Rust per l'intercettazione e il reindirizzamento del traffico, che consentono il proxying di dispositivi WireGuard e il reindirizzamento…
 projectdiscovery/chaos-client
Client Go per comunicare con l'API Chaos DB.
 projectdiscovery/katana
Un framework di crawling e spidering di nuova generazione.
 semgrep/semgrep
Analisi statica leggera per molti linguaggi. Trova varianti di bug con pattern che assomigliano a codice sorgente.






