
 #1
Strumenti focalizzati su penetration test, reverse engineering e protezione di app e OS Android.
Raccomandato da Kitploit
 owasp/maswe
Enumerazione OWASP delle debolezze comuni di sicurezza e privacy nelle applicazioni mobili, che funge da riferimento di collegamento tra lo standard…
 hamz-a/frida-android-libbinder
Script Frida PoC per visualizzare il traffico libbinder di Android
 0x742/noia
Strumento basato sul web per navigare nei sandbox delle applicazioni mobili, visualizzare in anteprima database SQLite e file binari, e scaricare…
 retme7/cve-2014-4322_poc
Ottieni privilegi: system -> root, come parte di https://github.com/retme7/CVE-2014-7911_poc
 t0thkr1s/frida
Frida scripts per l'analisi dinamica di applicazioni mobili.
 nccgroup/conscrypttrustusercerts
Modulo Magisk per Android 14 che aggiunge i certificati CA installati dall'utente al trust store di sistema Conscrypt, consentendo l'intercettazione…
 sectestannaquinn/cve-2026-0073-android-adbd-authentication-bypass-poc
Proof-of-concept exploit per CVE-2026-0073, un bypass dell'autenticazione ADB su Android che consente ad attaccanti di rete di connettersi a…
 lntrx/cve-2021-28663
Exploit proof-of-concept per CVE-2021-28663, una falla di progettazione nel driver del kernel Android per GPU Mali che consente la lettura arbitraria…
 quarkslab/cve-2020-0069_poc
Proof-of-concept exploit per CVE-2020-0069 su dispositivi Android Mediatek, che consente lettura/scrittura della memoria del kernel e hooking delle…
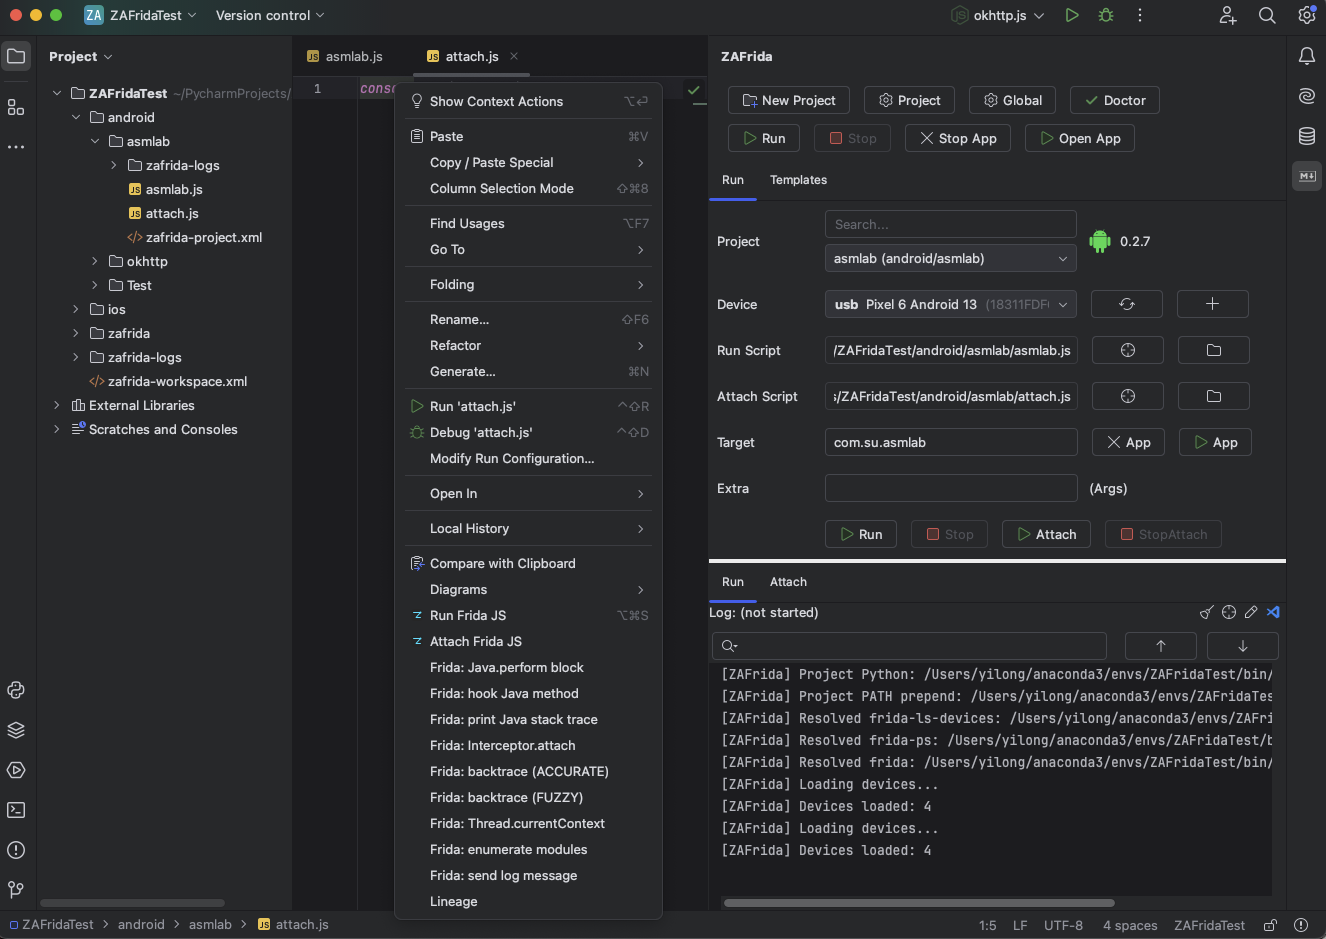 yilongmd/zafrida-ui
Una finestra dello strumento UI di Frida all'interno di PyCharm / JetBrains IDEs.
 hyblove/iqoo-temp-root
Toolbox per root temporanea vivo/iQOO (root temporanea senza sblocco, CVE-2026-43499) - Codice sorgente e script
 kalilinux/nethunter/build-scripts/kali-nethunter-installer
Crea ZIP di installazione flashabili che distribuiscono un ambiente di penetration testing mobile su Android, inclusa la patch del boot del kernel,…
 google/permhash
Framework per l'hashing delle autorizzazioni dichiarate nelle estensioni Chromium e negli APK, che consente clustering, hunting e pivoting su…
 viralsecuritygroup/knoxout
Una PoC di KNOXout (CVE-2016-6584) - bypass delle protezioni Samsung KNOX e root del dispositivo Android Samsung Galaxy S6.
 tamirzb/cve-2021-1961
Codice exploit per CVE-2021-1961
 dzmitry-savitski/android-pentest-tool
Strumento di penetration testing Android per Kali Linux
 alephsecurity/initroot
Motorola Untethered Jailbreak: sfruttamento di CVE-2016-10277 per bypassare Secure Boot e il blocco del dispositivo
 michalbednarski/resourcepoison
Writeup ed exploit per CVE-2025-22441: escalatione dei privilegi da app installata al processo SystemUI su Android dovuta al passaggio di…








