
 #1
Strumenti focalizzati su penetration test, reverse engineering e protezione di app e OS Android.
Raccomandato da Kitploit
 nvisium-jack-mannino/owasp-goatdroid-project
*Questo progetto non è più mantenuto* OWASP GoatDroid è un ambiente di formazione completamente funzionante e autonomo per istruire sviluppatori e…
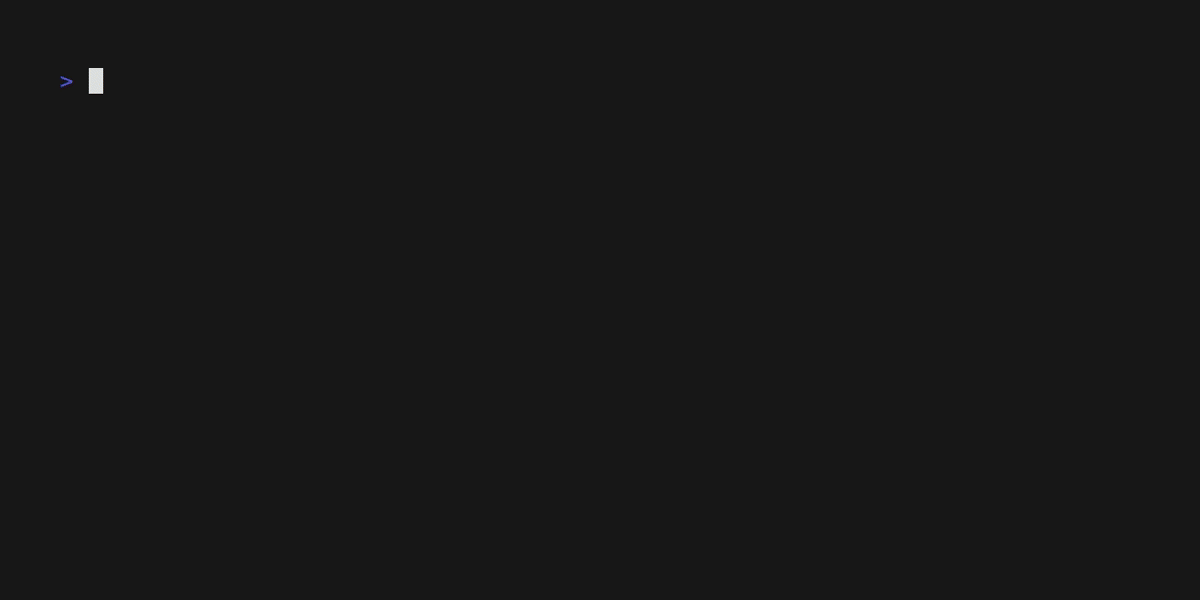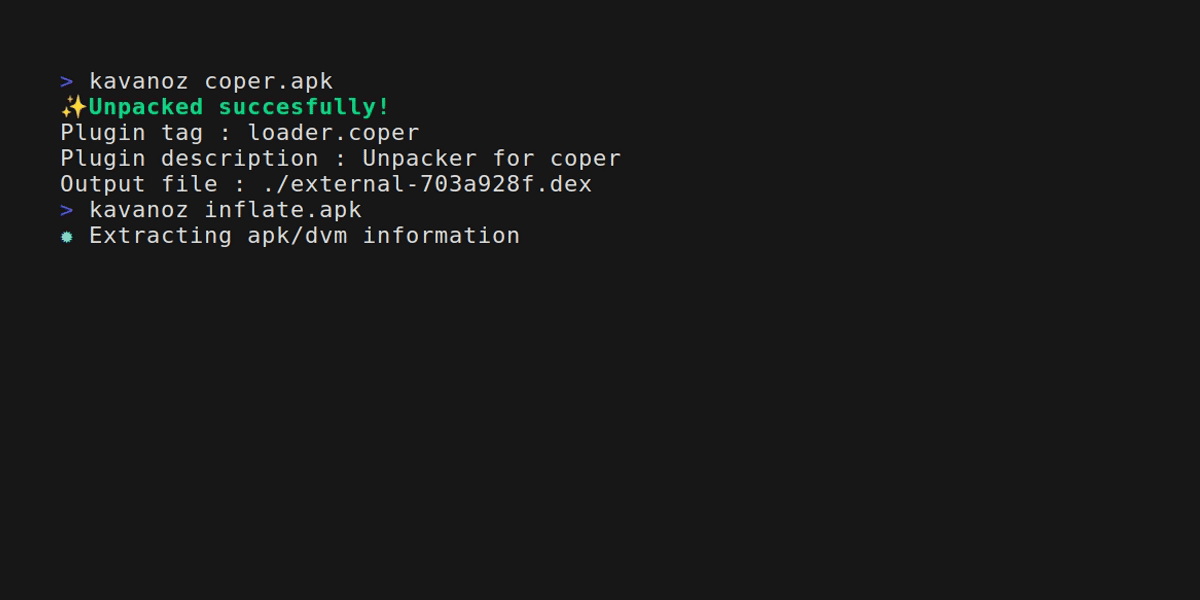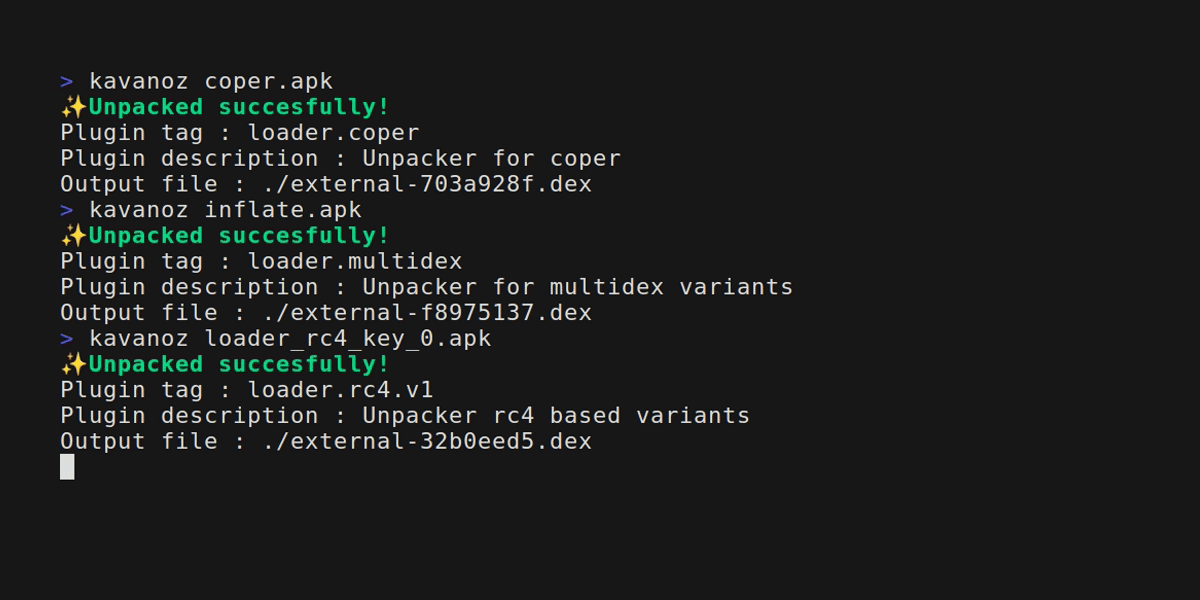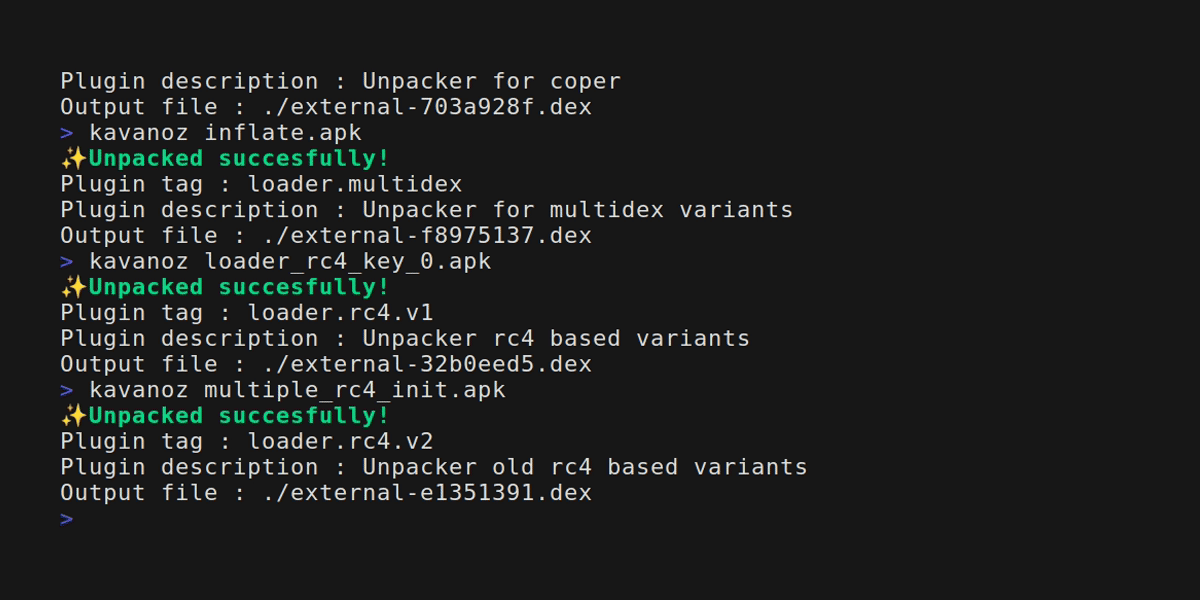 eybisi/kavanoz
Deimpacchettamento statico di malware bancari Android comuni.
 labcif/fama
Forensic Analysis for Mobile Apps (FAMA) -- modulo per l'Autopsy Forensic Browser
 linuxoid-cn/mi8e5-unlocker-by-cve-2026-43499
Strumento automatico di assistenza allo sblocco per il modello 8E5 basato su CVE-2026-43499, solo per ricerca di sicurezza autorizzata e utilizzo su…
 k0mraid3/k0mraid3s-system-shell-prebuilt
Exploit scoperto da me nell'ottobre 2022 con il binario del Package manager di Android (pm) e il modo in cui gestiva i flag di debug, corretto a…
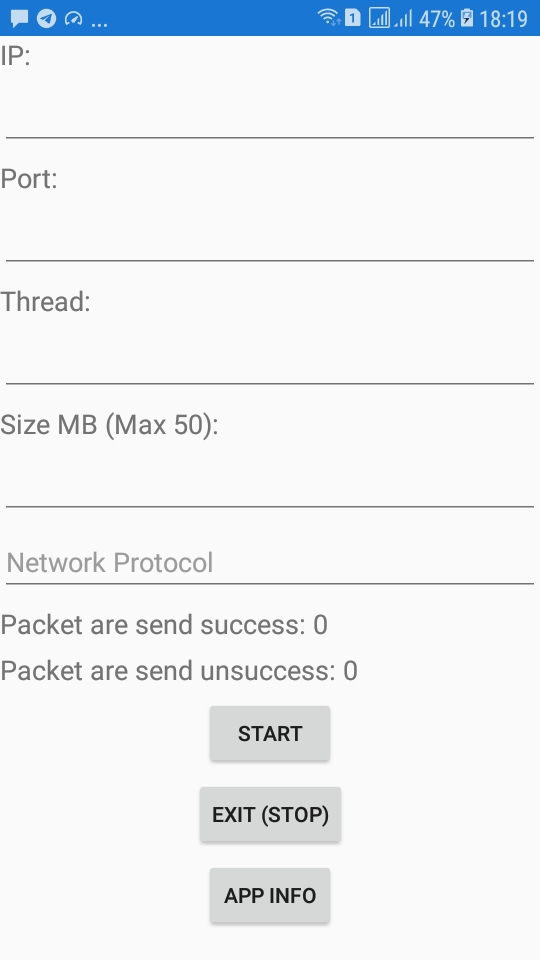 blueskychan-dev/ddospacket
Usa il tuo telefono per un attacco DoS senza Termux! (Android 5.1+)
 davidbuchanan314/cowroot
Strumento di root universale per Android basato su CVE-2016-5195. Resta sintonizzato.
 liznzn/cve-2019-2215
Temproot per TV Bravia tramite CVE-2019-2215.
 ylarod/cve-2023-5521
Acquisizione di root tramite spoofing della firma in KernelSU
 s1204it/cve-2023-6241
CVE-2023-6241 per Pixel 8
 lanrat/tethr
Bypass del controllo di provisioning del tethering Android (CVE-2017-0554)
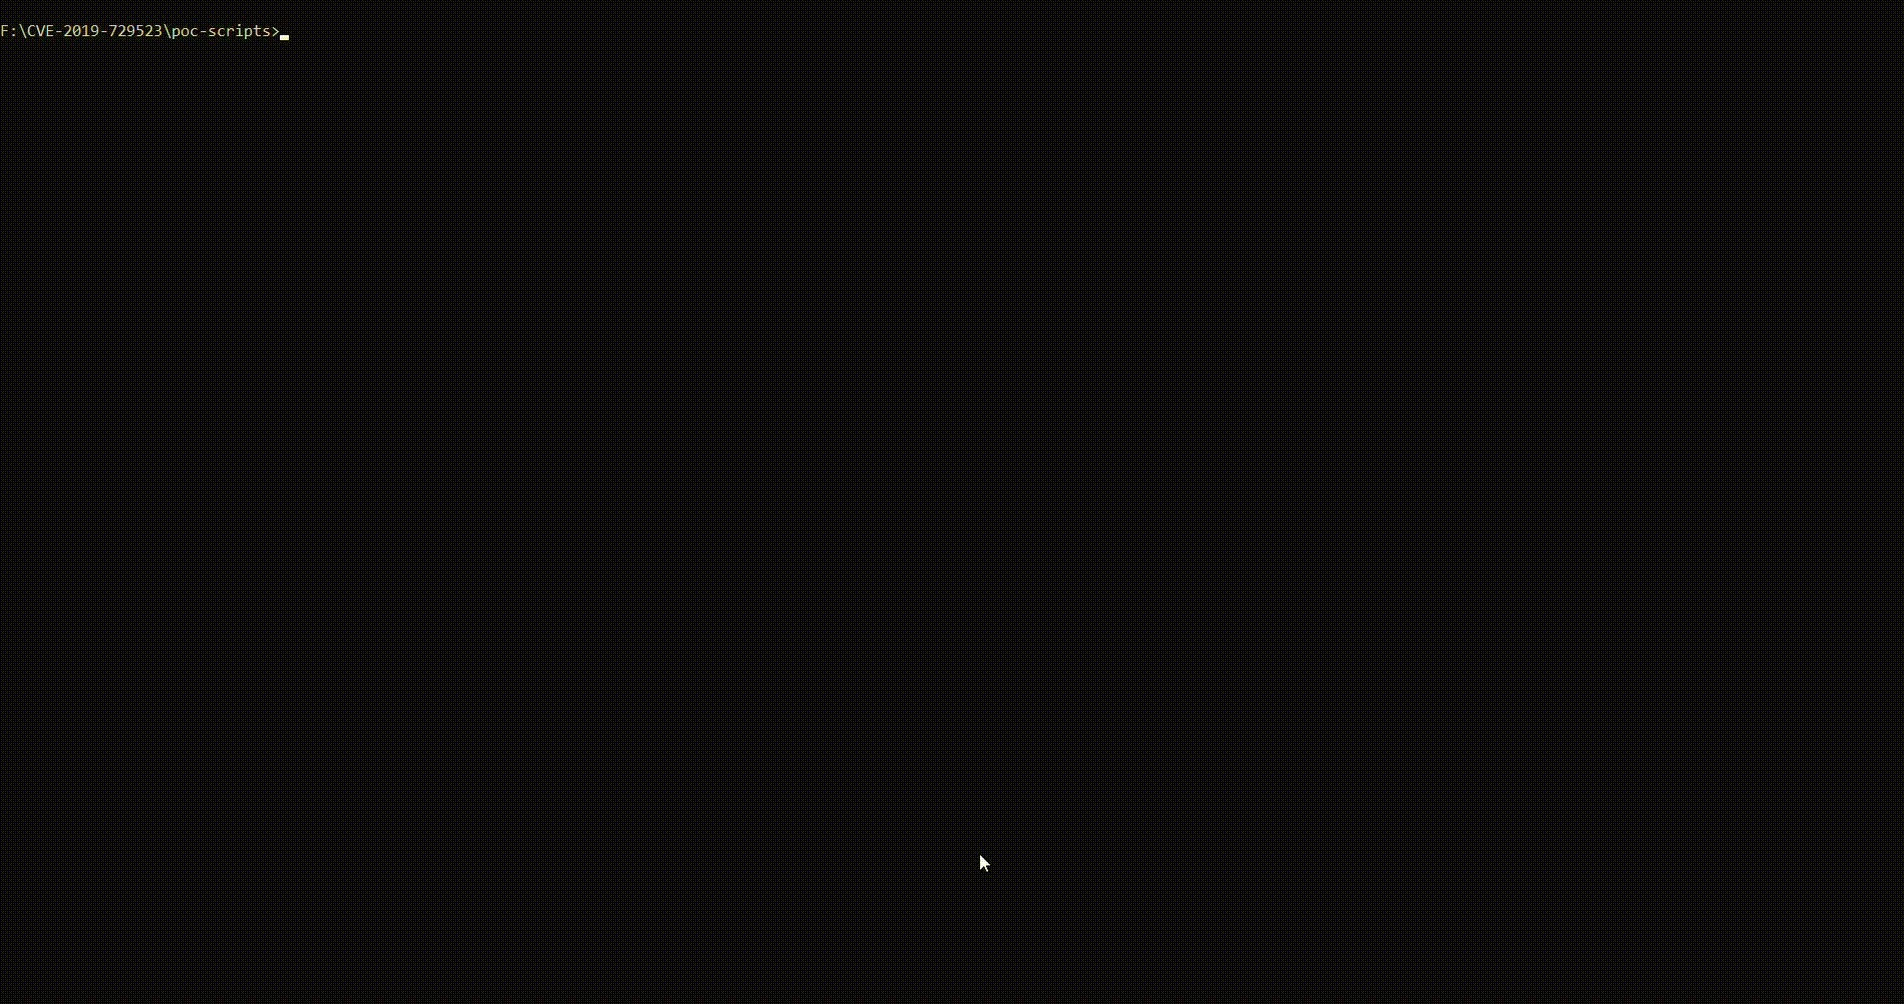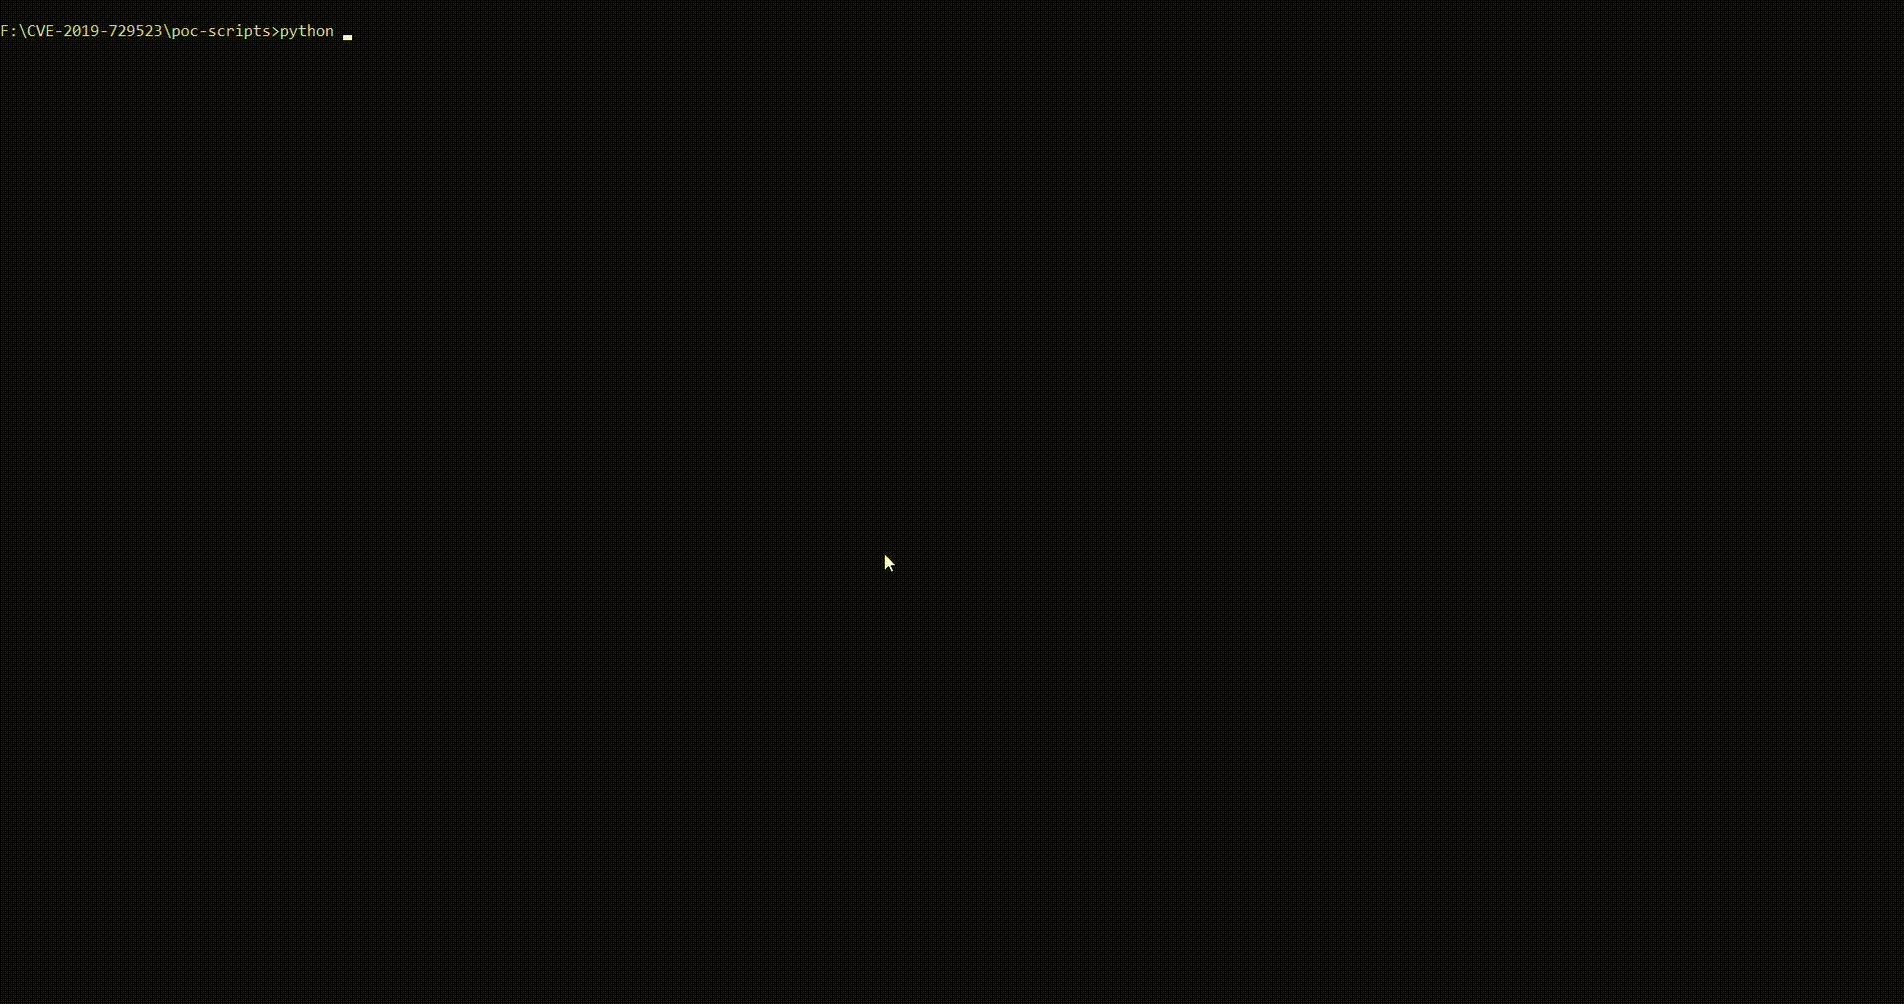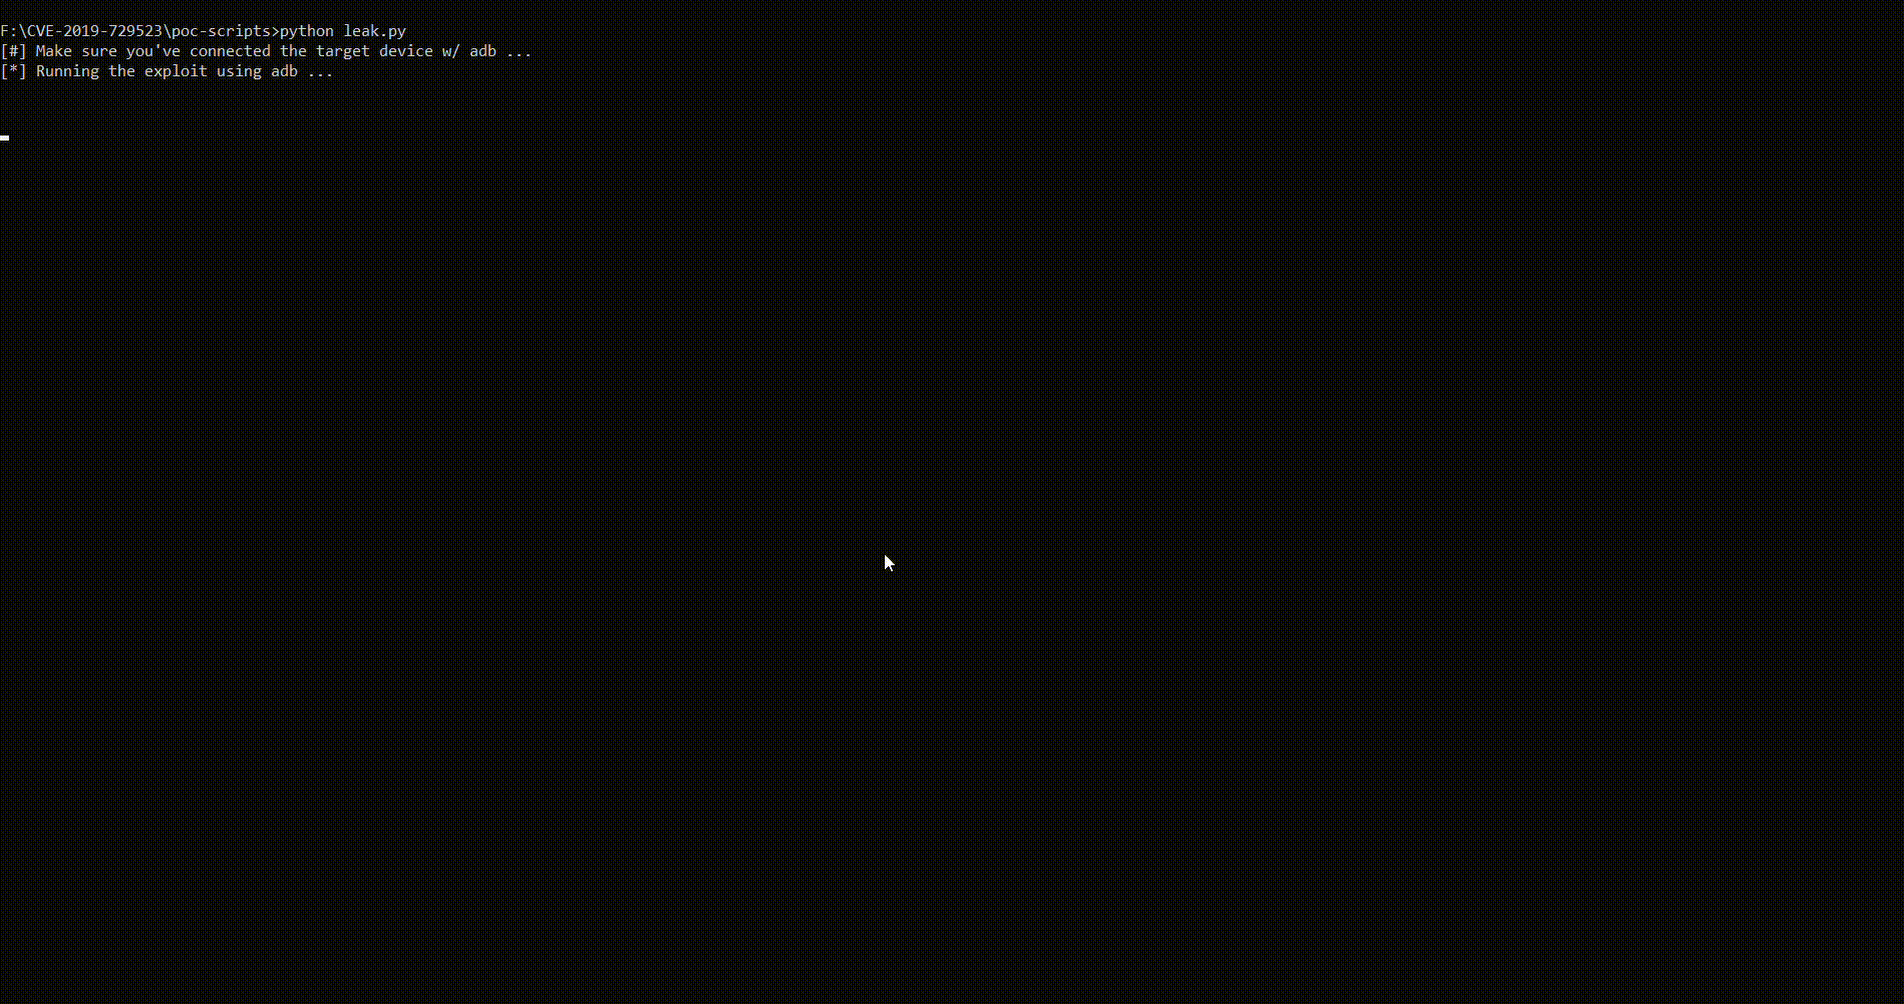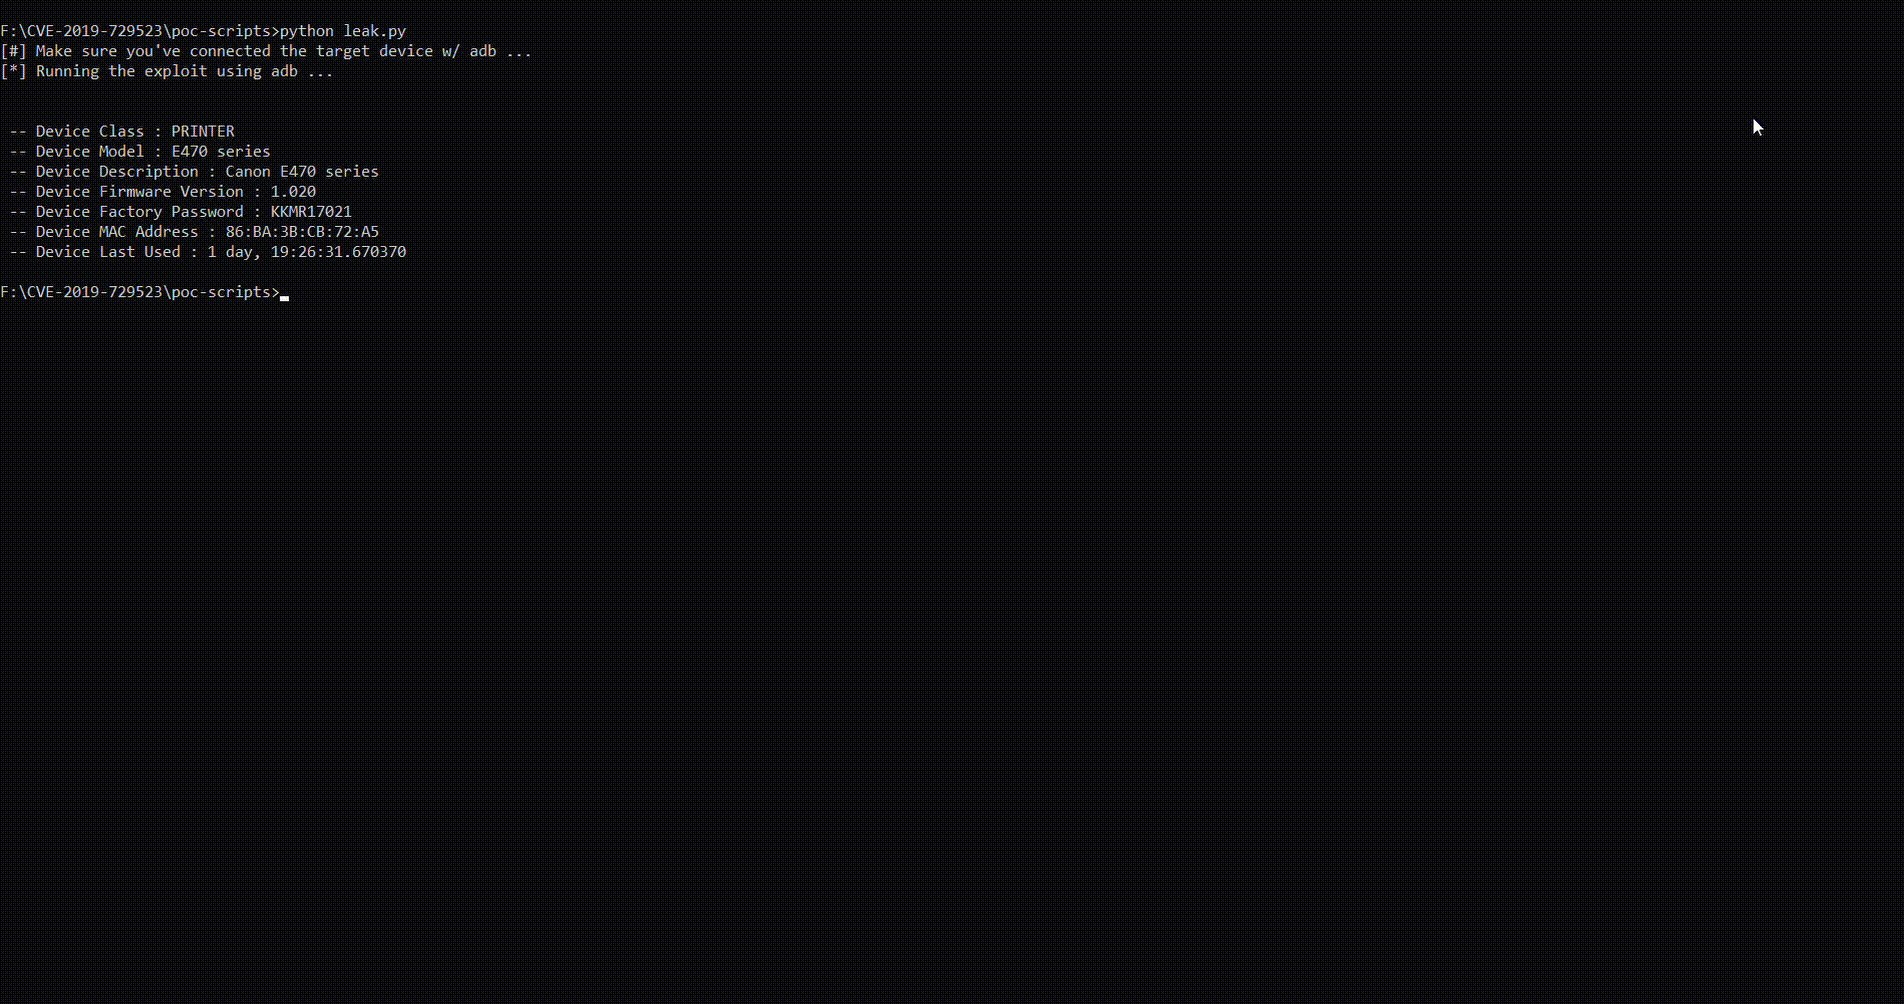 0x48piraj/cve-2019-14339
POC per CVE-2019-14339 Canon PRINT 2.5.5
 indiandragon/shellshock-vulnerability-scan
App Android per scansionare la vulnerabilità bash - CVE-2014-6271 nota anche come Shellshock
 meowkis/tcp-zerocopy-sm
ghostlock + tcp-zerocopy ibrido CVE-2026-43499 adattamento per kernel Samsung
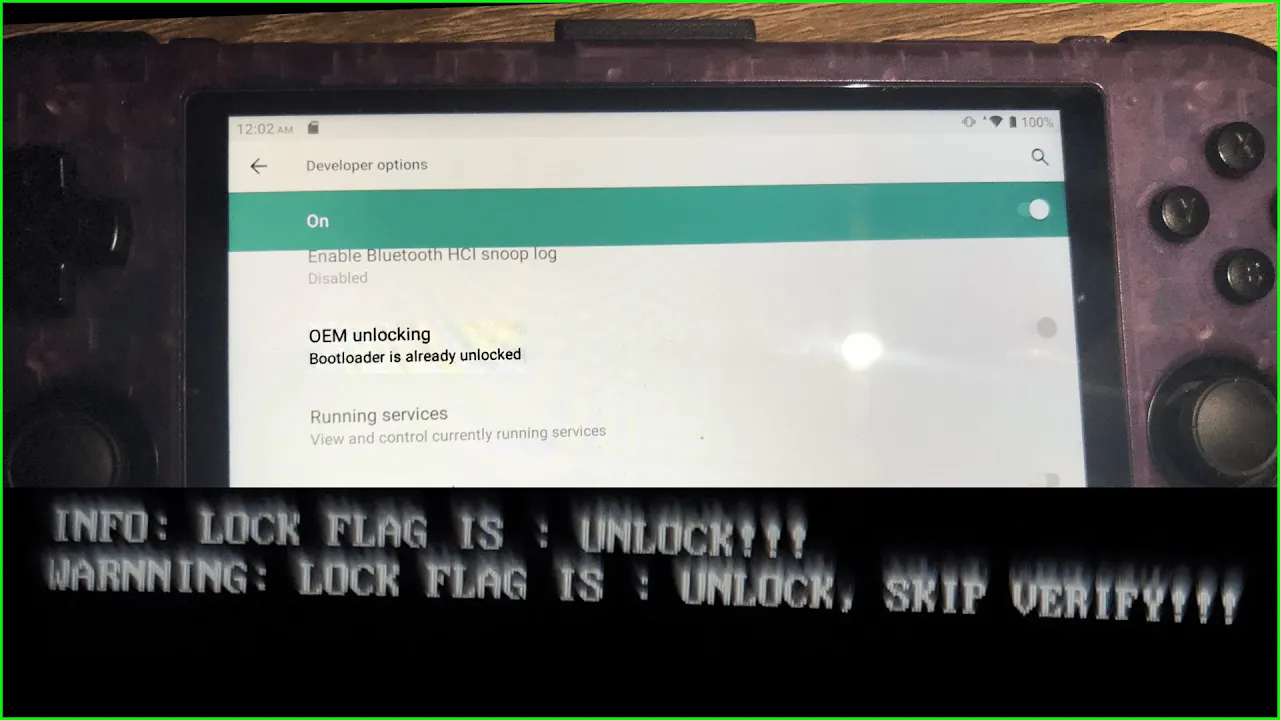 seriousattempts/bootloader_unlock_retroid_pocket_3plus
Sblocco del bootloader utilizzando CVE-2022-38694 per Retroid Pocket 3+
 oopnv70-lab/ghostlock-apk
APK autonomo: escalation dei privilegi di GhostLock CVE-2026-43499 + esecuzione come identità shell di Shizuku
 oopnv70-lab/ghostlock-honor-aak
GhostLock (CVE-2026-43499) exploit adattato per Honor AAK-AN00 (MagicOS 10, kernel 6.6.89-android15). Aggiornamenti interrotti a tempo indeterminato.
 nicchongwb/rootsmart-v2.0
Sviluppo di Ransomware per Android - Crittografia AES256 + CVE-2019-2215 (reverse root shell) + Esfiltrazione dei dati








