
 #1
Strumenti focalizzati su penetration test, reverse engineering e protezione di app e OS Android.
Raccomandato da Kitploit

 skylot/jadx
Strumento da riga di comando e GUI per decompilare file Android Dex e APK in codice sorgente Java leggibile, con decodifica delle risorse,…
 mvt-project/androidqf
androidqf (Android Quick Forensics) aiuta a raccogliere rapidamente prove forensi da dispositivi Android, al fine di identificare potenziali tracce…
 ariyanpegu/ghostlock-app
GhostLock App per l'esecuzione con un solo tocco (CVE-2026-43499)
 konloch/bytecode-viewer
Una suite di reverse engineering per Jar Java 8+ e APK Android (Decompilatore, Editor, Debugger e altro)
 librepods-org/librepods
AirPods liberati dall'ecosistema Apple.
 amd2g2zz/kunglao-agent
L'agente esperto di reverse-engineering: pianifica il proprio percorso di analisi, deriva ogni fatto da prove grezze e converge sotto cancelli di…
 ibotpeaches/apktool
Uno strumento per il reverse engineering di file APK Android
 mg1937/asc
Front-end di decompilazione APK Android veloce che interroga direttamente gli artefatti DEX compilati, estraendo classi e riferimenti incrociati in…
 snothin/ghostlock-s26
GhostLock (CVE-2026-43499) per Galaxy S26
 nationalsecurityagency/ghidra
Ghidra è un framework di reverse engineering del software (SRE)
 androguard/androguard
Reverse engineering e pentesting per applicazioni Android
 zaproxy/zaproxy
Scanner di sicurezza per applicazioni web open-source per il rilevamento automatico delle vulnerabilità, test di penetrazione manuali e test di…
 nightwatchcybersecurity/truegaze
Strumento di analisi statica per app Android/iOS che si concentra su problemi di sicurezza al di fuori del codice sorgente.
 aureliusivan/ubl-itel-s23
Sbloccare il Bootloader per Itel S23 (S665L) / Unisoc T606 utilizzando CVE-2022-38694
 lsposed/lspromise
Catena di exploit completa per Android che consente l'escalation di privilegi da un'app locale non attendibile a root/kernel, combinazione di…
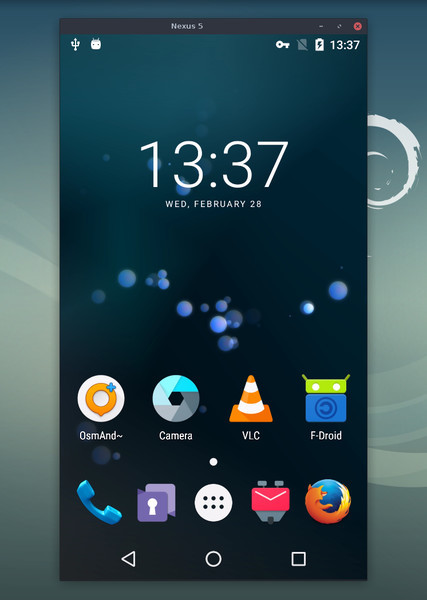 genymobile/scrcpy
Visualizza e controlla il tuo dispositivo Android
 mretallack/androidauto
Implementazione open-source lato telefono di Android Auto con reverse engineering del protocollo, autenticazione reciproca TLS, proiezione video…
 mobilehackinglab/ghostlock-a17
Exploit del kernel per la CVE-2026-43499 su Samsung Galaxy A17 che consente di ottenere i privilegi di root tramite bypass di KDP, recupero di KASLR…





