
 #1
Strumenti focalizzati su penetration test, reverse engineering e protezione di app e OS Android.
Raccomandato da Kitploit
 designativedave/androrat
Strumento di amministrazione remota per dispositivi Android
oopnv70-lab/ghostlock-honor-aakGhostLock (CVE-2026-43499) exploit adattato per Honor AAK-AN00 (MagicOS 10, kernel 6.6.89-android15). Aggiornamenti interrotti a tempo indeterminato.
 thyrlian/charles-proxy-mobile-guide
Guida passo passo per intercettare il traffico HTTP/HTTPS di Android e iOS con Charles Proxy, che copre il proxy SSL, l'installazione del certificato…
 pxb1988/dex2jar
Strumenti per lavorare con file .dex di Android e file .class di Java
 marin-m/pbtk
Un set di strumenti per il reverse engineering e il fuzzing di applicazioni basate su Protobuf
 nowsecure/r2frida
Radare2 e Frida meglio insieme.
 zhuowei/blueshrimp
Proof-of-concept per CVE-2025-48593
 0xblackash/cve-2026-0073
CVE-2026-0073
 jas502n/2024informationsecurityengineer
Ingegnere della Sicurezza Informatica 2024、2024InformationSecurityEngineer
 xqi1337/poc-cve-2026-0073
Proof-of-concept in Python per CVE-2026-0073, che sfrutta un difetto logico nella verifica dei certificati del demone ADB per aggirare…
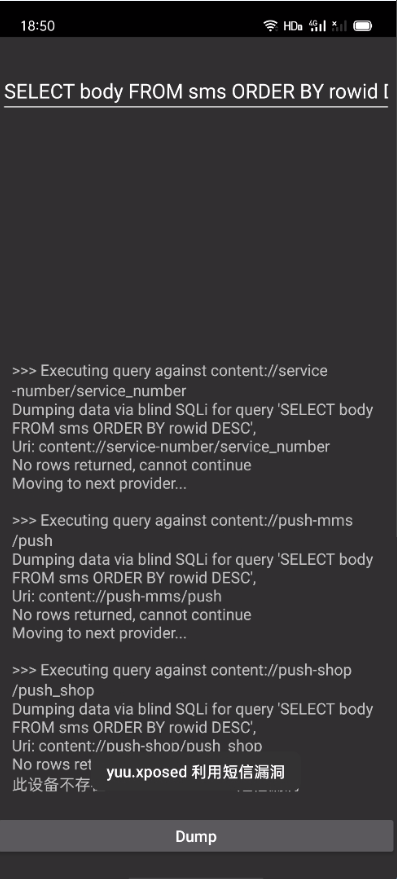 yuuouu/coloros-cve-2025-10184
Vulnerabilità SMS di ColorOS e piano di auto-soccorso per gli utenti
 owasp/maswe
Enumerazione OWASP delle debolezze comuni di sicurezza e privacy nelle applicazioni mobili, che funge da riferimento di collegamento tra lo standard…
 tharana/android-vulnerability-exploitation
Google Android - 'Stagefright' Esecuzione di Codice in Remoto - CVE-2015-1538
 zychen027/cve-2026-43499_hw-clt-al01
Genera offset del kernel per dispositivo da boot.img e compila una libreria di preload per sfruttare l'escalation dei privilegi locale Android arm64…
 satheesh575555/packages_apps_nfc_aosp10_r33_cve-2021-0594
Proof-of-concept della vulnerabilità NFC di Android che sfrutta CVE-2021-0594 per l'escalation dei privilegi su AOSP 10.
 trinadh465/packages_apps_nfc_aosp10_r33_cve-2020-0453
Android NFC package corretto per CVE-2020-0453, che affronta una vulnerabilità di sicurezza nel componente NFC.
 trinadh465/hardware_nxp_nfc_aosp10_r33_cve-2020-0155
Patch per CVE-2020-0155 nel driver NFC NXP per Android 10, che affronta una vulnerabilità nel sottosistema NFC.
 diyiqiuye/cve-2025-21479-fx5p
Root temporaneo per OPPO Find X5 Pro (PFEM00) tramite CVE-2025-21479 + KernelSU LKM late-load (cloud-buildable)









