


Windows होस्ट DFIR ट्राइएज कंसोल जो आर्टिफैक्ट संग्रह, Sigma-सहसंबंधित टाइमलाइन, YARA स्कैन, सॉकेट और अकाउंट निरीक्षण, इंडिकेटर एनरिचमेंट, और एक कैलिब्रेटेड जोखिम स्कोर को श्रृंखलाबद्ध करता है।


Point Kage को किसी संदिग्ध Windows होस्ट पर चलाएँ और यह पूरी ट्राइएज एक ही चेन में कर देता है: CyLR आर्टिफैक्ट्स एकत्र करता है, Hayabusa इवेंट लॉग्स को Sigma के विरुद्ध कोरिलेट करता है, THOR Lite YARA मैचों के लिए स्कैन करता है, VirusTotal और AbuseIPDB संकेतकों को योग्य बनाते हैं, और आपकी पसंद का AI प्रोवाइडर रिपोर्ट का मसौदा तैयार करता है। हर चरण लाइव स्ट्रीम होता है, जो उसने उत्पादित किया उसे सील करता है, और अकेले भी रीप्ले किया जा सकता है।
pip install -r requirements.txt
python -m dfirconsole          # → http://127.0.0.1:8787
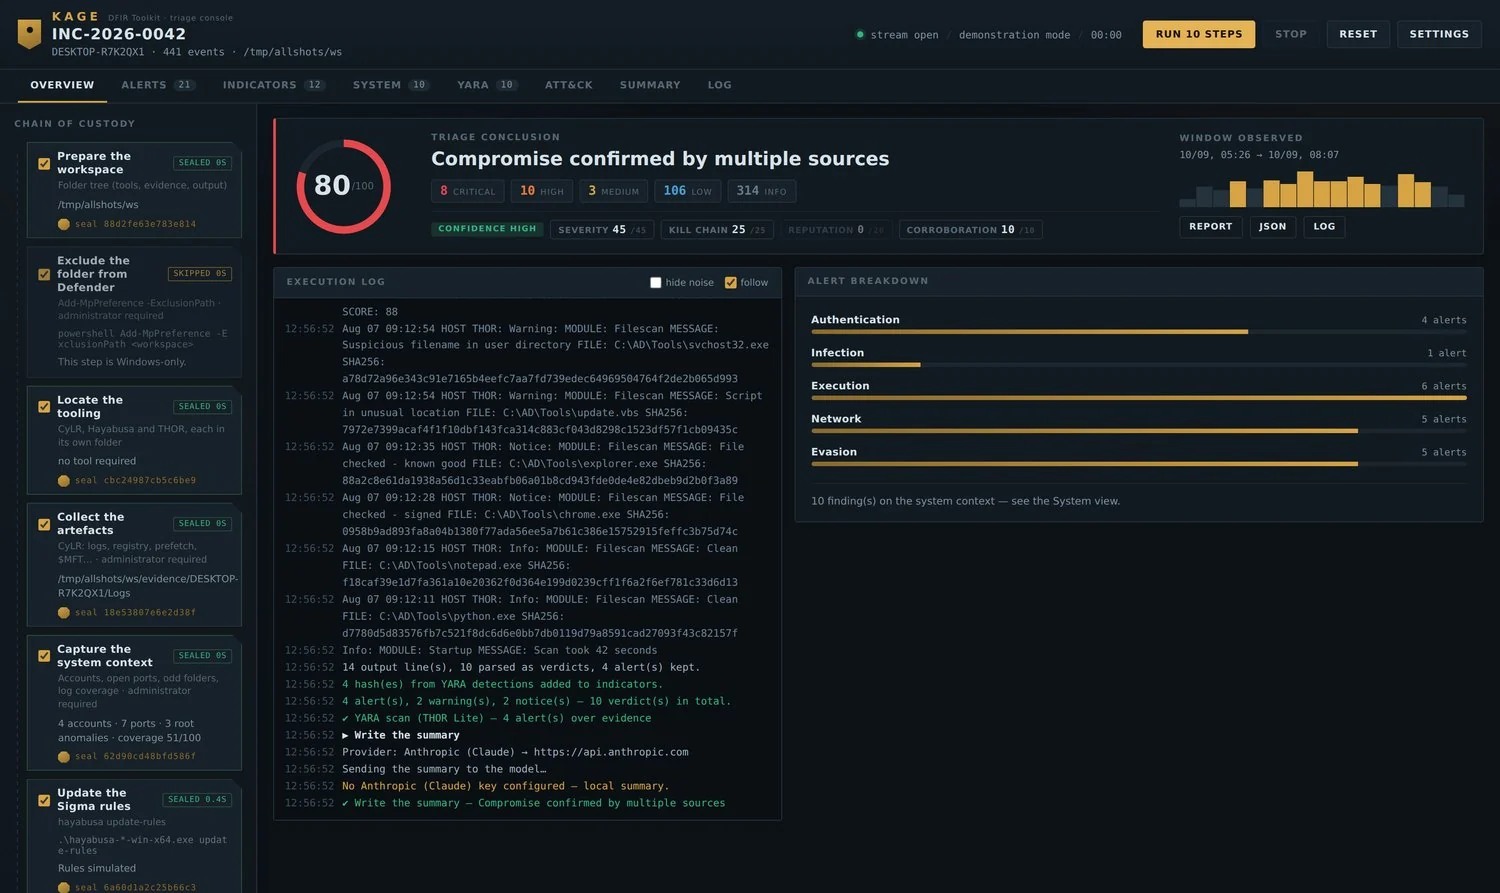
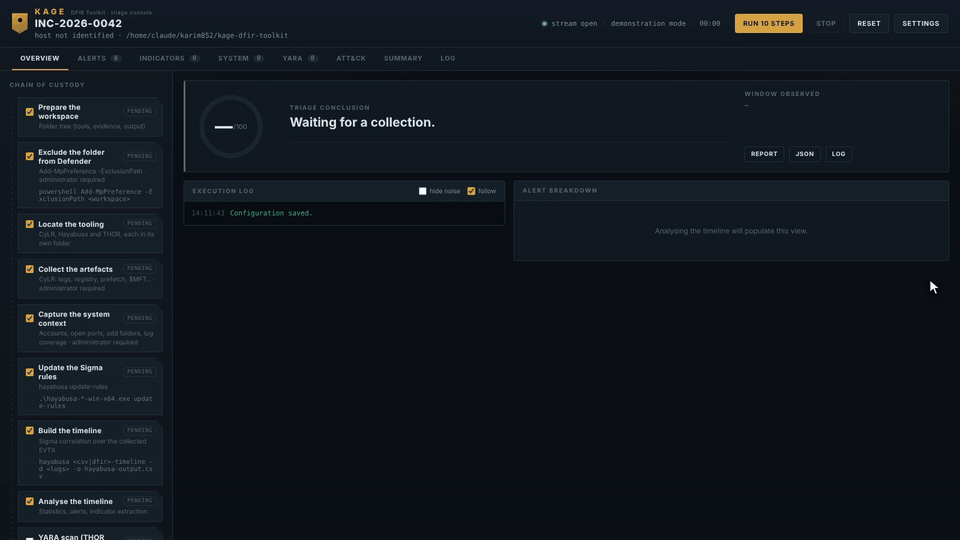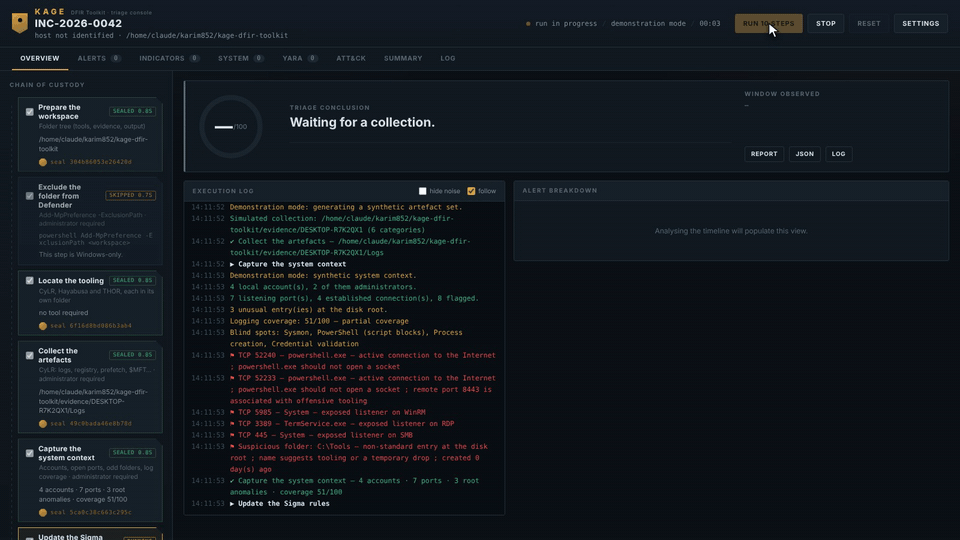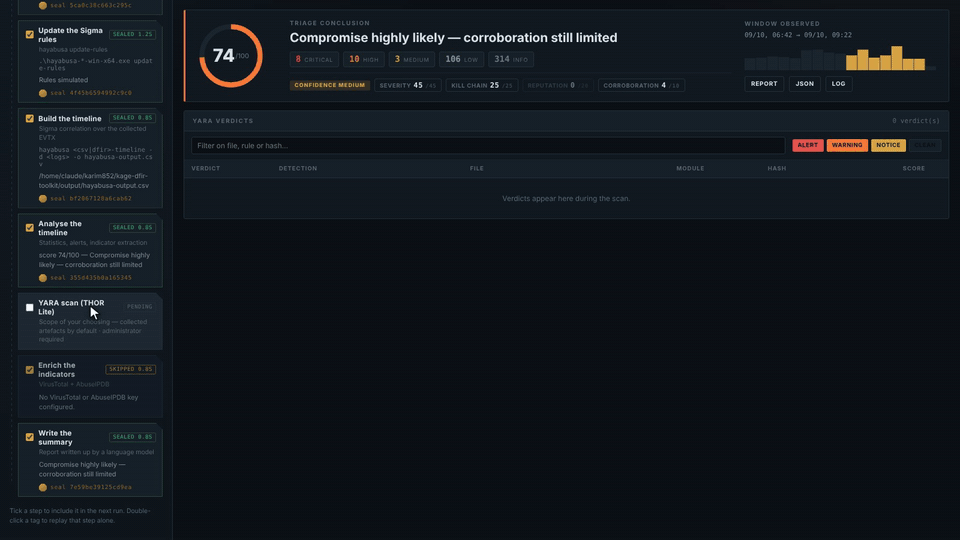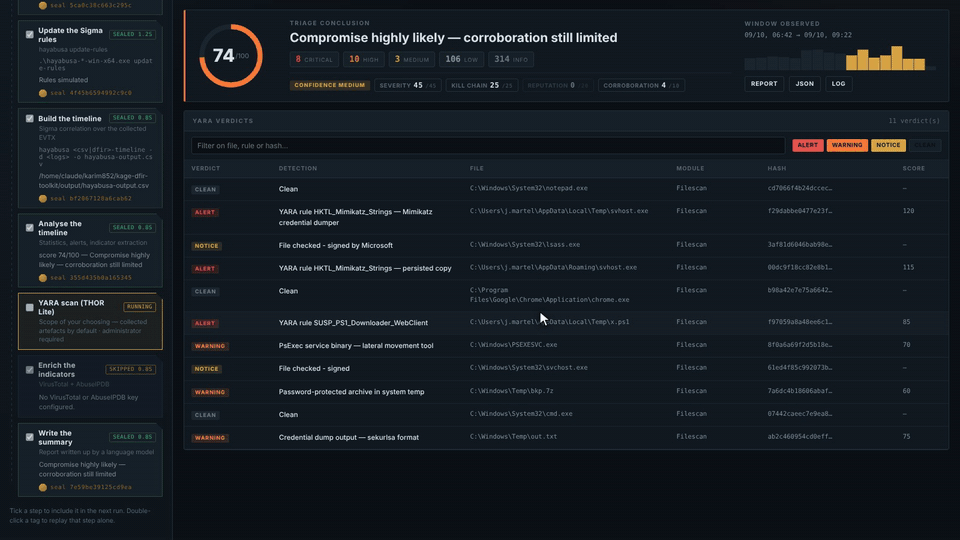
अवलोकन: बाईं ओर ग्यारह सीलबंद चरण, निष्पादन लॉग
स्ट्रीम होता हुआ, और स्कोर उसके चार घटकों में विभाजित।
| OS | Windows 10 / 11 या Windows Server |
| Python | python.org से 3.10+, सभी उपयोगकर्ताओं के लिए इंस्टॉल किया गया |
| अधिकार | Administrator |
| डिस्क | संग्रह के लिए कुछ GB खाली |
# 1. Extract Kage anywhere — Desktop, C:\Kage, a USB stick, it does not matter
cd C:\Kage

# 2. Install the dependencies
pip install -r requirements.txt

# 3. Check the environment before touching a host
python preflight.py
preflight.py रिपोर्ट करता है कि क्या तैयार है और क्या अनुपलब्ध है।
Workspace   : C:\Kage
System      : Windows 11
Python      : 3.12.3

Dependencies
  [ok]   module fastapi
  [ok]   module uvicorn
  [ok]   module httpx

Rights and disk space
  [ok]   console running as administrator
  [ok]   free space: 84.2 GB

Tooling
  [!]    CyLR in C:\Kage\tools\cylr
           → the "Locate the tooling" step downloads it
  [!]    THOR Lite
           → optional step — it will simply be skipped
python -m dfirconsole
या launch.bat पर राइट-क्लिक करें → Run as administrator, जो
virtualenv, इंस्टॉल को संभालता है और आपके लिए ब्राउज़र खोलता है।
Kage DFIR Toolkit 1.5.0
  code      C:\Kage\dfirconsole
  workspace C:\Kage
  open      http://127.0.0.1:8787
वर्कस्पेस वहीं है जहाँ से आपने लॉन्च किया था। कॉन्फ़िगर करने के लिए कुछ नहीं। टूल्स, साक्ष्य और आउटपुट सब कंसोल के बगल में ही आ जाते हैं।
python -m dfirconsole --demo
डेमोंस्ट्रेशन मोड एक सिंथेटिक घुसपैठ बनाता है — दुर्भावनापूर्ण अटैचमेंट, एन्कोडेड PowerShell, Defender अक्षम, क्रेडेंशियल चोरी, पर्सिस्टेंस, C2, शैडो कॉपीज़ हटाई गईं — और उस पर पूरी चेन चलाता है। आपकी मशीन पर कुछ भी छुआ नहीं जाता। वास्तविक घटना से पहले इंटरफ़ेस सीखने का सबसे अच्छा तरीका।
एडमिनिस्ट्रेटर के रूप में लॉन्च करें, http://127.0.0.1:8787 खोलें, और जांचें कि स्टेटस बार
में live run · Windows लिखा हो, demonstration mode नहीं।
Settings पर क्लिक करें:
| फ़ील्ड | उदाहरण | यह क्यों मायने रखता है |
|---|---|---|
| केस संदर्भ | INC-2026-0042 | रिपोर्ट, लॉग और आर्काइव का नाम तय करता है |
| विश्लेषक | N. Delaunay | रिपोर्ट हेडर पर दिखाई देता है |
Workspace folder को खाली छोड़ दें, यह स्वयं लॉन्च फ़ोल्डर को ट्रैक करता है। Save पर क्लिक करें।
बायाँ कॉलम chain of custody है। हर चरण में एक चेकबॉक्स है; YARA स्कैन को छोड़कर सभी डिफ़ॉल्ट रूप से टिक किए गए हैं।
पहली बार चलाने के लिए, इनके अलावा सभी को अनटिक करें:
☑ Prepare the workspace
☑ Exclude the folder from Defender
☑ Locate the tooling
☑ Update the Sigma rules
Run 4 steps पर क्लिक करें। लगभग एक मिनट। यह CyLR और Hayabusa को डाउनलोड करता है और पुष्टि करता है कि आपका elevation वास्तव में काम करता है इससे पहले कि कोई लंबी प्रक्रिया शुरू हो।
एक बार जब वे चार सील हो जाएं, तो बाकी को टिक करें:
☑ Collect the artefacts        CyLR — a few minutes, several GB
☑ Capture the system context   accounts, sockets, disk root, log coverage
☑ Build the timeline           Hayabusa correlates against Sigma
☑ Analyse the timeline         score, alert families, indicators
Run पर क्लिक करें और execution log stream को देखें। प्रत्येक पूर्ण हुए चरण को एक seal मिलती है — एक SHA-256 जिसे आप बाद में सत्यापित कर सकते हैं।
| कहाँ | आपको क्या मिलता है |
|---|---|
| Overview | जोखिम स्कोर उसके चार घटकों के साथ, परिवार के अनुसार अलर्ट |
| Alerts | प्रत्येक अलर्ट, गंभीरता और परिवार के अनुसार फ़िल्टर करने योग्य |
| System | खाते, प्रक्रियाओं से जुड़े सॉकेट, असामान्य फ़ोल्डर, लॉग कवरेज |
| Indicators | टाइमलाइन से निकाले गए हैश, IP और डोमेन |
किसी भी टेबल पंक्ति पर क्लिक करें ताकि reading pane खुले: प्रत्येक फ़ील्ड, पूरी कमांड
लाइन, सभी raw डेटा। आइटम्स के बीच जाने के लिए ← →, बंद करने के लिए Esc।
API keys कॉन्फ़िगर होने के साथ:
☑ Enrich the indicators    VirusTotal + AbuseIPDB reputation
☑ Write the summary        the AI drafts the report
बिना कुंजियों के, दोनों को छोड़ा गया चिह्नित किया जाता है और इसके बजाय एक स्थानीय राइट-अप तैयार किया जाता है — समान संरचना, कोई नेटवर्क कॉल नहीं।
डैशबोर्ड के ऊपर दाईं ओर:
💡 एकल चरण को फिर से चलाएँ: बाएँ कॉलम में उसके टैग पर डबल-क्लिक करें। उपयोगी जब Hayabusa विफल हो जाता है लेकिन संग्रह ठीक है — दो बार संग्रह करने की आवश्यकता नहीं।
YARA स्कैन वह एकमात्र चरण है जिसे Kage आपके लिए सेट नहीं कर सकता। Nextron को पंजीकरण की आवश्यकता होती है, इसलिए बाइनरी को किसी स्क्रिप्ट द्वारा प्राप्त नहीं किया जा सकता। CyLR और Hayabusa स्वयं डाउनलोड हो जाते हैं; THOR नहीं होता।
