
 dev-lu/osint_toolkit
साइबर सुरक्षा विश्लेषकों के लिए ओपन सोर्स प्लेटफॉर्म जिसमें थ्रेट इंटेलिजेंस और डिटेक्शन इंजीनियरिंग के लिए कई सुविधाएं हैं।


चेतावनी OSINT टूलकिट अभी उत्पादन के लिए तैयार नहीं है। यह एक प्रारंभिक प्रोटोटाइप है, जिसमें अभी कुछ काम किए जाने की आवश्यकता है।
OSINT टूलकिट एक स्व-होस्ट करने योग्य, ऑन-डिमांड विश्लेषण प्लेटफॉर्म है जो सुरक्षा विशेषज्ञों के लिए डिज़ाइन किया गया है। यह विभिन्न सुरक्षा उपकरणों को एक एकल, उपयोग में आसान वातावरण में समेकित करता है, दैनिक कार्यों को सुव्यवस्थित करता है। एकल-उपयोगकर्ता संचालन के लिए अनुकूलित, OSINT टूलकिट Docker कंटेनर में स्थानीय रूप से चलता है और दीर्घकालिक डेटा भंडारण या प्रबंधन के लिए अभिप्रेत नहीं है। इसके बजाय, यह दैनिक कार्यप्रवाहों को गति देने पर ध्यान केंद्रित करता है, जैसे कि समाचार एकत्रीकरण और विश्लेषण, IOC और ईमेल जांच, और खतरे का पता लगाने के नियमों का निर्माण। दक्षता को और बढ़ाने के लिए, OSINT टूलकिट जनरेटिव AI क्षमताओं को एकीकृत करता है, जो विश्लेषण और निर्णय लेने के लिए अतिरिक्त सहायता प्रदान करता है।
| IP पते | डोमेन | URL | ईमेल | हैश | CVE |
|---|---|---|---|---|---|
| AbuseIPDB | Alienvault | Alienvault | Emailrep.io | Alienvault | GitHub |
| Alienvault | Checkphish.ai | Checkphish.ai | GitHub | GitHub | NIST NVD |
| Checkphish.ai | GitHub | GitHub | Hunter.io | Maltiverse | |
| CrowdSec | Maltiverse | Google Safe Browsing | Have I Been Pwnd | Pulsedive | |
| GitHub | Pulsedive | Maltiverse | |||
| IPQualityScore | Shodan | Pulsedive | ThreatFox | ||
| Maltiverse | ThreatFox | Shodan | |||
| Pulsedive | ThreatFox | Virustotal | |||
| Shodan | |||||
| URLScan | |||||
| ThreatFox | Virustotal | URLScan | |||
| Virustotal | |||||
| Virustotal |
समाचार फ़ीड मॉड्यूल आपको Wired, The Hacker News, Security Magazine, Threatpost, TechCrunch Security और Dark Reading जैसे विश्वसनीय स्रोतों से लेखों को एकत्रित करके नवीनतम साइबर सुरक्षा समाचारों से अपडेट रखता है। कई वेबसाइटों पर जाने या अनेक न्यूज़लेटर की सदस्यता लिए बिना उद्योग के रुझानों और संभावित खतरों के साथ अद्यतित रहें। मॉड्यूल समाचार लेखों से स्वचालित रूप से IOC निकालता है और आपको AI का उपयोग करके समाचारों का तुरंत विश्लेषण करने देता है।

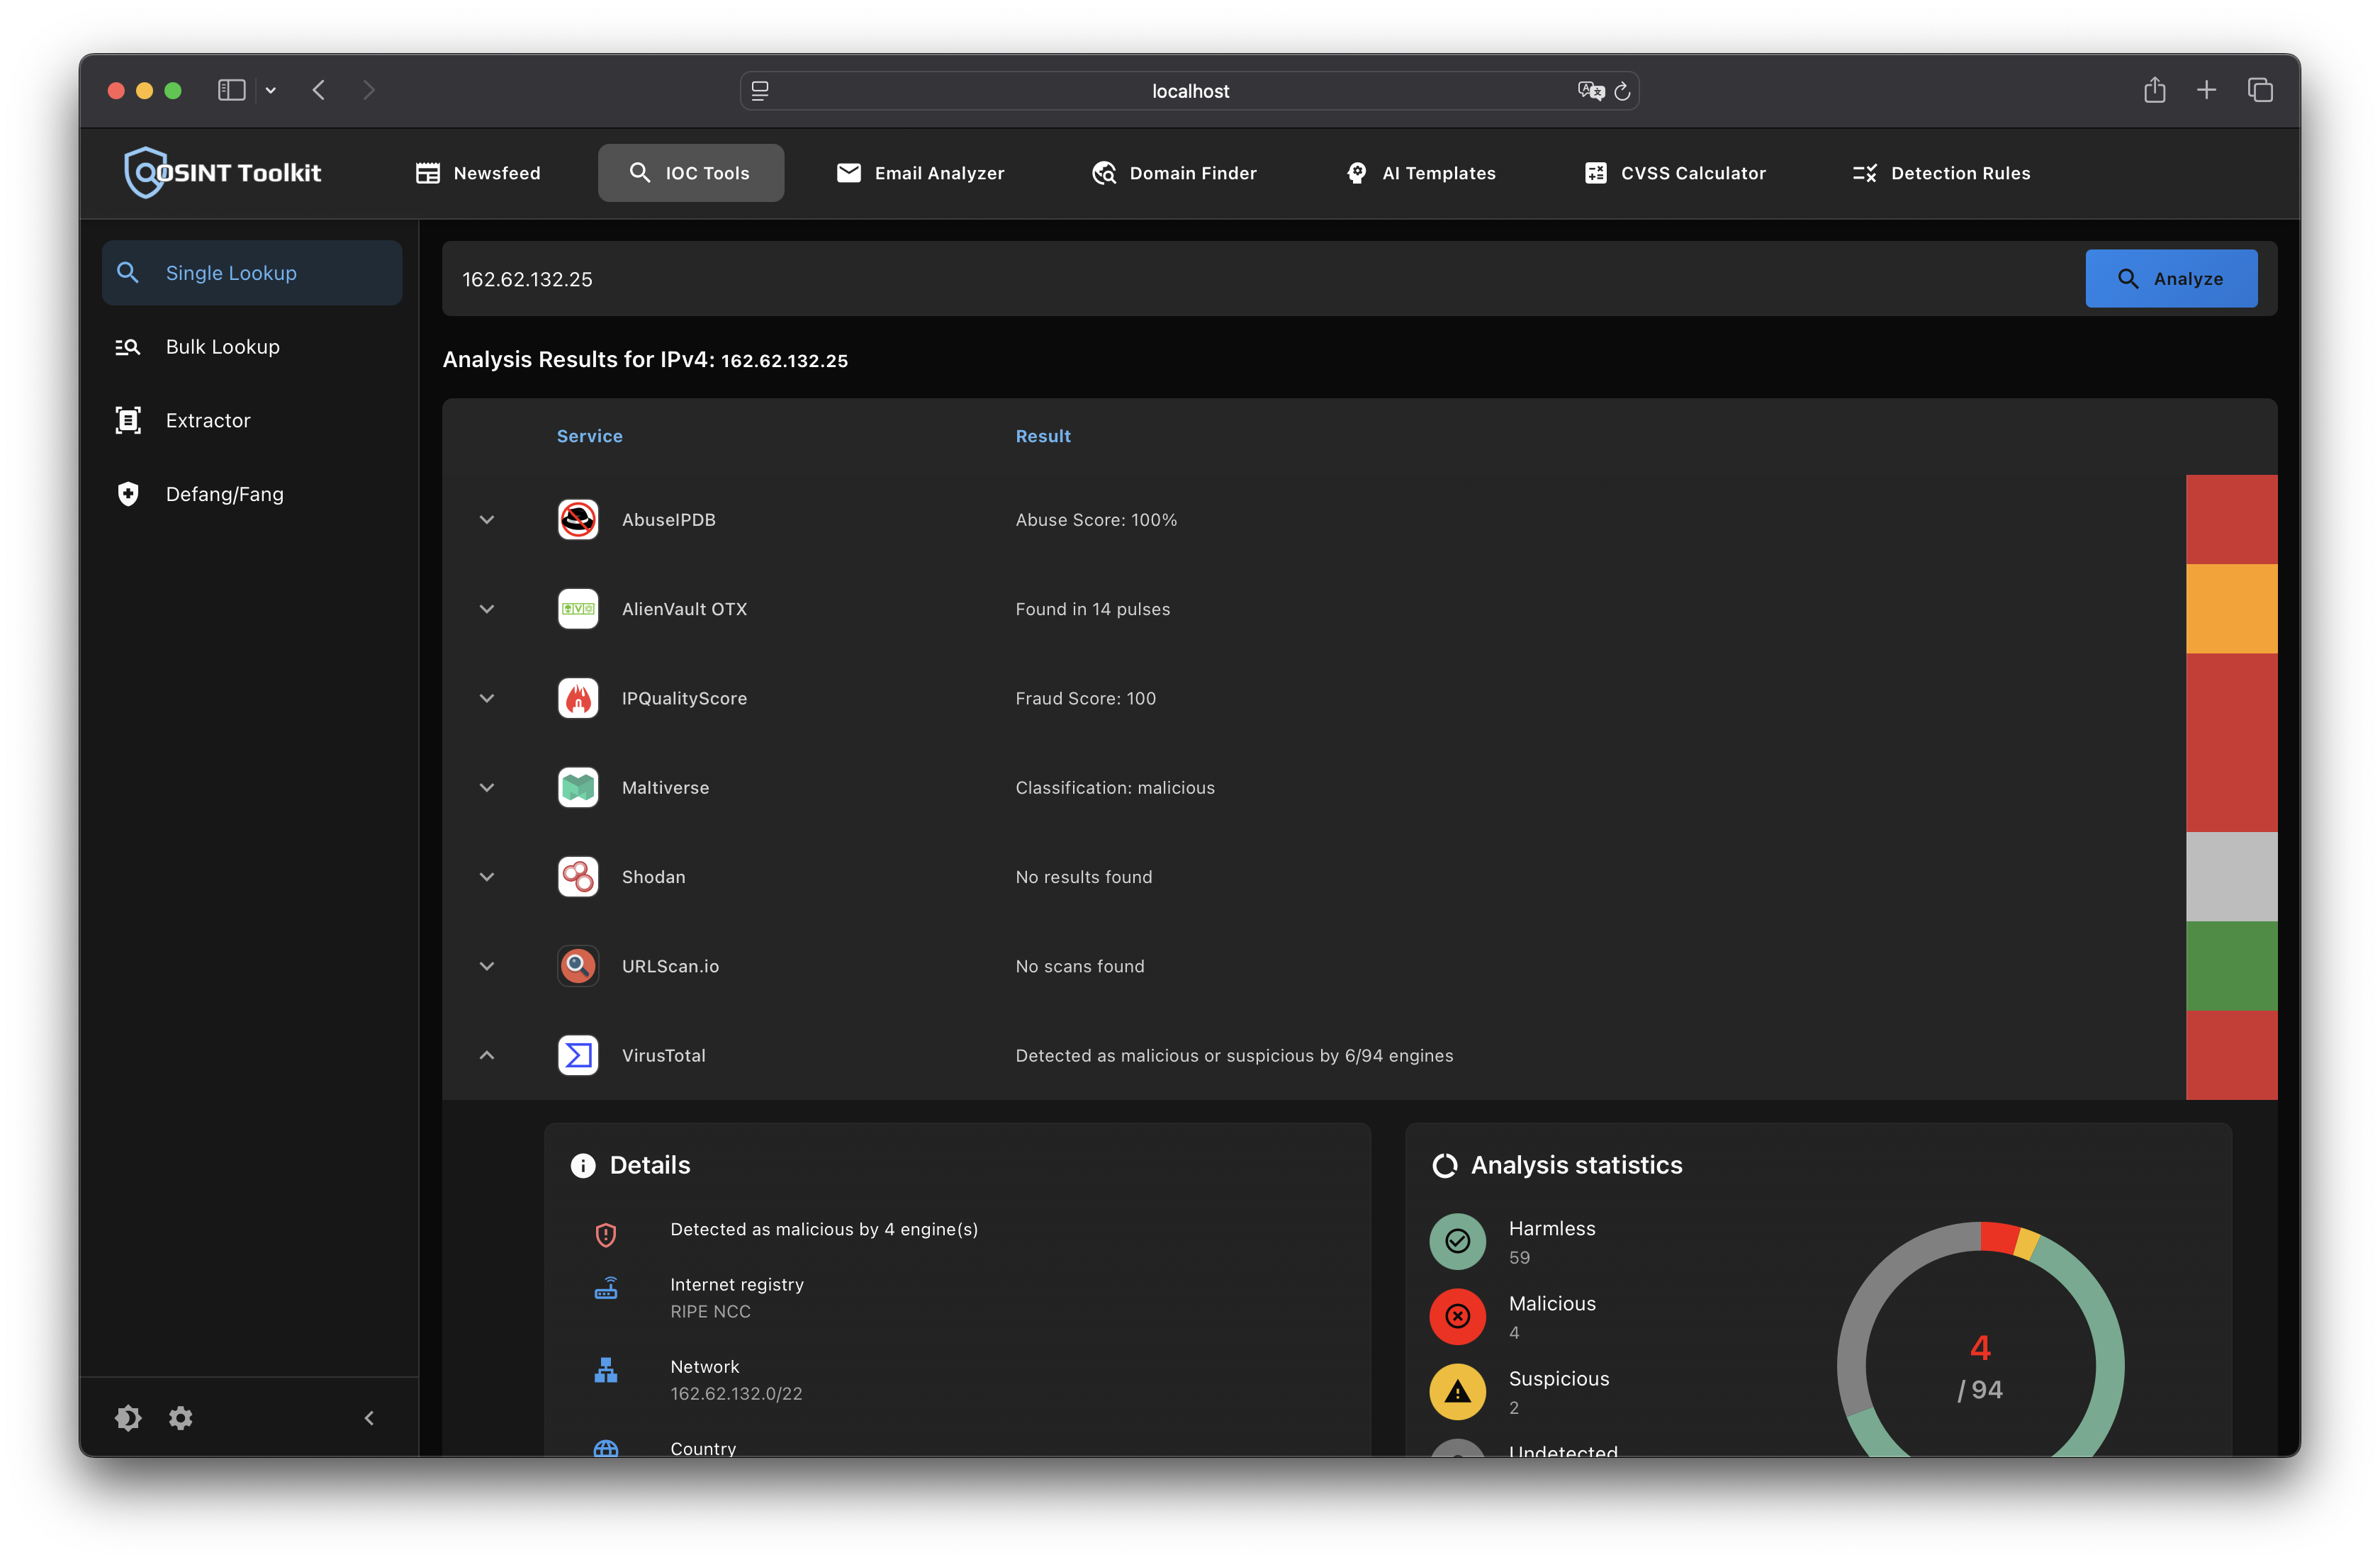
IOC उपकरण मॉड्यूल आपको विभिन्न प्रकार के समझौता संकेतकों (IOC) जैसे IP पते, हैश, ईमेल पते, डोमेन और URL का विश्लेषण करने में मदद करता है। यह VirusTotal, AlienVault, AbuseIPDB जैसी सेवाओं और Reddit और Twitter जैसे सोशल मीडिया प्लेटफार्मों का उपयोग करके IOC के बारे में जानकारी एकत्र करता है। मॉड्यूल स्वचालित रूप से विश्लेषण किए जा रहे IOC के प्रकार का पता लगाता है और प्रासंगिक जानकारी प्रदान करने के लिए उपयुक्त सेवाओं का उपयोग करता है, जिससे आप संभावित खतरों की पहचान कर सकते हैं और अपने संगठन की सुरक्षा के लिए आवश्यक कार्रवाई कर सकते हैं। विश्लेषण प्रति IOC व्यक्तिगत या बल्क में किया जा सकता है। IOC को सुरक्षित रूप से साझा करने के लिए फैंगिंग और डीफैंगिंग भी संभव है।
ईमेल विश्लेषक मॉड्यूल आपको संभावित खतरों के लिए .eml फ़ाइलों का विश्लेषण करने की अनुमति देता है। बस एक .eml फ़ाइल को मॉड्यूल में खींचें और छोड़ें, और यह फ़ाइल को पार्स करेगा, बुनियादी सुरक्षा जाँच करेगा, समझौता संकेतक (IOC) निकालेगा, और AI की सहायता से संदेशों का विश्लेषण करेगा। विभिन्न ओपन-सोर्स इंटेलिजेंस (OSINT) सेवाओं का उपयोग करके IOC का विश्लेषण करें और अपने संगठन की ईमेल सुरक्षा को बढ़ाएँ।
डोमेन खोजक मॉड्यूल आपको विशिष्ट पैटर्न से मेल खाने वाले हाल ही में पंजीकृत डोमेन खोजकर फ़िशिंग हमलों से अपने संगठन की रक्षा करने में मदद करता है। URLScan.io API का उपयोग करके, आप सीधे उन पर जाए बिना डोमेन से जुड़ी वेबसाइटों के स्क्रीनशॉट देख सकते हैं। इसके अतिरिक्त, आप प्रत्येक डोमेन और उसके हल किए गए IP को कई खतरे की खुफिया सेवाओं के विरुद्ध जांच सकते हैं, जिससे आपके संगठन की सुरक्षा और बढ़ जाती है।
AI टेम्पलेट मॉड्यूल लॉग डेटा विश्लेषण, ईमेल टेक्स्ट विश्लेषण और स्रोत कोड स्पष्टीकरण के लिए शक्तिशाली AI-आधारित समाधान प्रदान करता है। यह आपको AI कार्यों के लिए टेम्पलेट बनाने देता है और प्रॉम्प्ट इंजीनियरिंग प्रक्रिया में आपका समर्थन करता है।

CVSS कैलकुलेटर मॉड्यूल आपको किसी भेद्यता के CVSS 3.1 स्कोर की गणना करने और गणना को मार्कडाउन या JSON फ़ाइल के रूप में निर्यात करने की अनुमति देता है।
पहचान नियम मॉड्यूल Sigma, Yara और Snort/Suricata नियम बनाने के लिए एक GUI है।
docker-compose.yaml फ़ाइल स्थित हैdocker-compose up -dयदि डेटाबेस स्कीमा बदल गया है, तो कंटेनर शुरू करने से पहले माइग्रेशन चलाएँ:
docker compose run --rm backend alembic upgrade head
OSINT टूलकिट GNU Affero General Public License v3.0 के अंतर्गत लाइसेंस प्राप्त है।
आप इस सॉफ़्टवेयर का उपयोग, संशोधन और वितरण करने के लिए स्वतंत्र हैं, बशर्ते कि कोई भी संशोधित संस्करण या इस पर बनी सेवाएँ भी AGPL-3.0 के अंतर्गत उपलब्ध कराई जाएँ, जिसमें नेटवर्क सेवा के रूप में प्रस्तुत किए जाने पर भी शामिल है।
यदि AGPL-3.0 आपके उपयोग के मामले में फिट नहीं बैठता — उदाहरण के लिए, यदि आप OSINT टूलकिट को एक स्वामित्व उत्पाद में एकीकृत करना चाहते हैं या अपने संशोधनों को ओपन-सोर्स किए बिना इसे प्रबंधित सेवा के रूप में प्रस्तुत करना चाहते हैं — तो एक व्यावसायिक लाइसेंस उपलब्ध है।
संपर्क करें: [[email protected]]
v0.1.0 तक और सहित संस्करण MIT लाइसेंस के अंतर्गत जारी किए गए थे और उन शर्तों के अंतर्गत उपलब्ध रहते हैं।






