 #1
 z4nzu/hackingtool
सभी-एक-में प्रवेश परीक्षण टूलकिट जो 20 श्रेणियों में 185+ उपकरणों को एकत्रित करता है, जिसमें सूचना संग्रह, वेब और वायरलेस हमले, फिशिंग, शोषण,…
 zaproxy/zaproxy
स्वचालित भेद्यता का पता लगाने, मैनुअल पेनिट्रेशन टेस्टिंग, और प्रॉक्सी-आधारित इंटरसेप्शन इंजन के साथ API सुरक्षा परीक्षण के लिए ओपन-सोर्स वेब…
 infosecn1nja/red-teaming-toolkit
यह रिपॉजिटरी एक रेड टीमर और थ्रेट हंटर के लिए अत्याधुनिक ओपन-सोर्स सुरक्षा उपकरण (OST) शामिल करती है।
 bettercap/bettercap
802.11, BLE, HID, CAN-bus, IPv4 और IPv6 नेटवर्क टोही और MITM हमलों के लिए स्विस आर्मी चाकू।
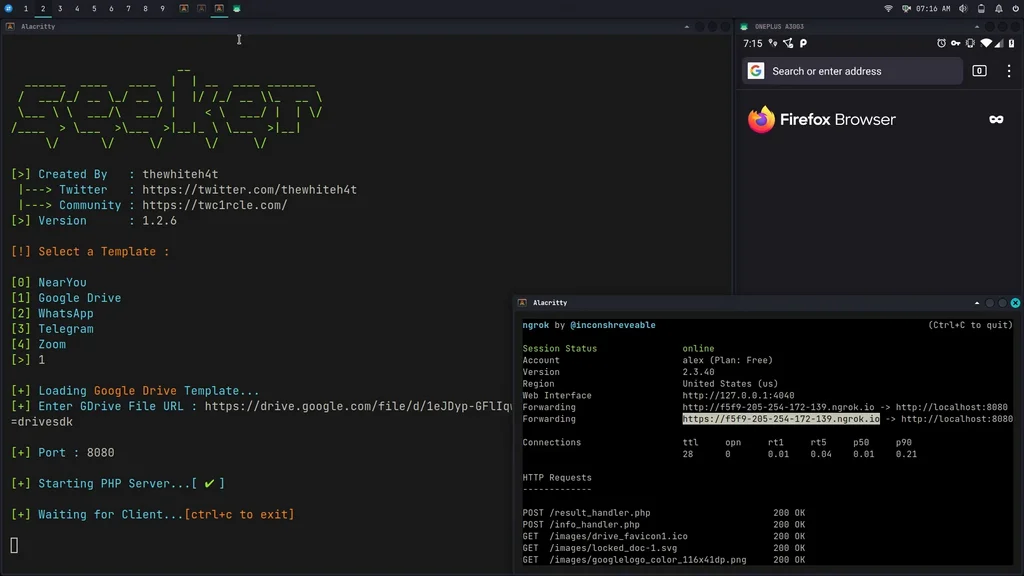 thewhiteh4t/seeker
सामाजिक इंजीनियरिंग का उपयोग करके स्मार्टफोन का सटीक पता लगाएं
 beefproject/beef
ब्राउज़र शोषण फ्रेमवर्क परियोजना
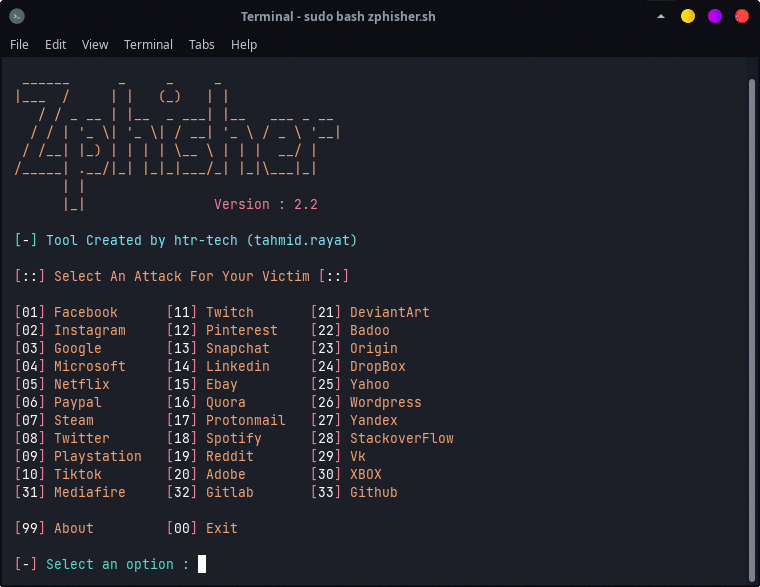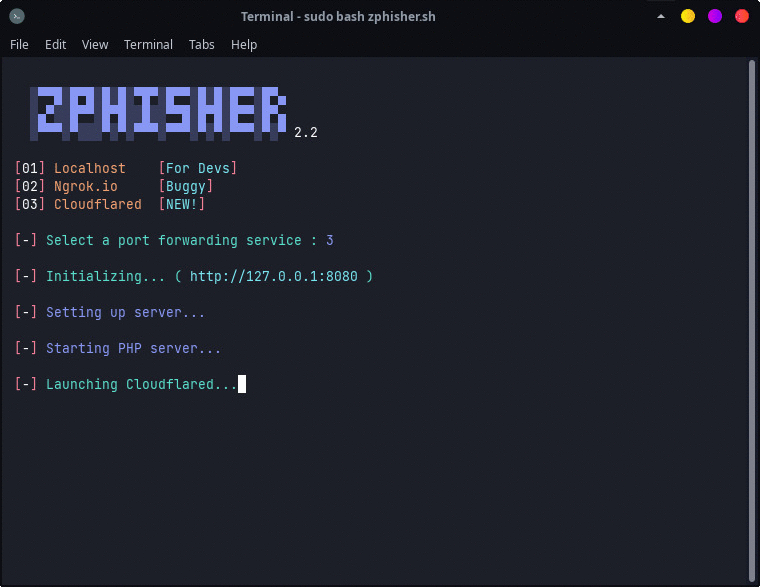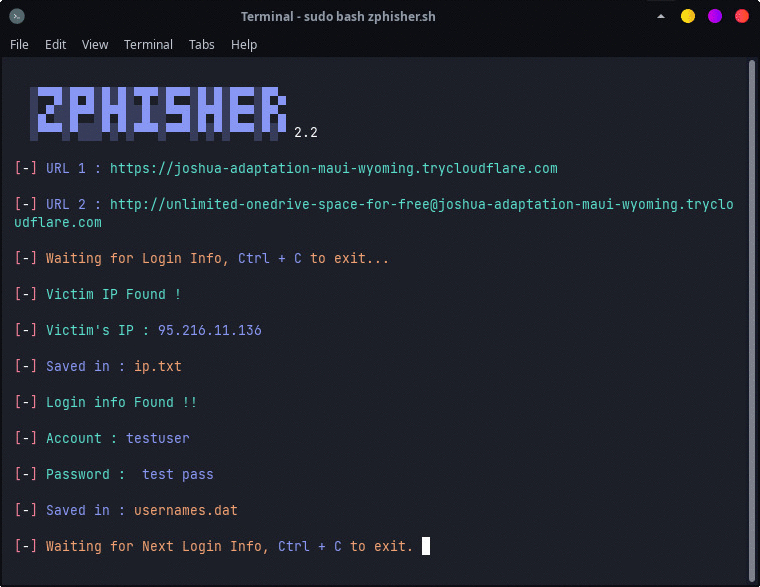 htr-tech/zphisher
30+ टेम्पलेट्स वाला एक स्वचालित फ़िशिंग टूल। यह टूल केवल शैक्षिक उद्देश्य के लिए बनाया गया है! लेखक इस टूलकिट के किसी भी दुरुपयोग के लिए जिम्मेदार…
 wifiphisher/wifiphisher
रेड टीम अभियानों और वाई-फ़ाई सुरक्षा परीक्षण के लिए रॉग एक्सेस पॉइंट फ्रेमवर्क। एमआईटीएम स्थिति प्राप्त करने के लिए एविल ट्विन, KARMA और नोन बीकन…
 kgretzky/evilginx2
स्टैंडअलोन मैन-इन-द-मिडिल अटैक फ्रेमवर्क जो लॉगिन क्रेडेंशियल्स के साथ-साथ सत्र कुकीज़ को फिश करने के लिए उपयोग किया जाता है, जिससे दो-कारक…
 trustedsec/social-engineer-toolkit
TrustedSec से सोशल-इंजीनियर टूलकिट (SET) रिपॉजिटरी - SET के सभी नए संस्करण यहां तैनात किए जाएंगे।
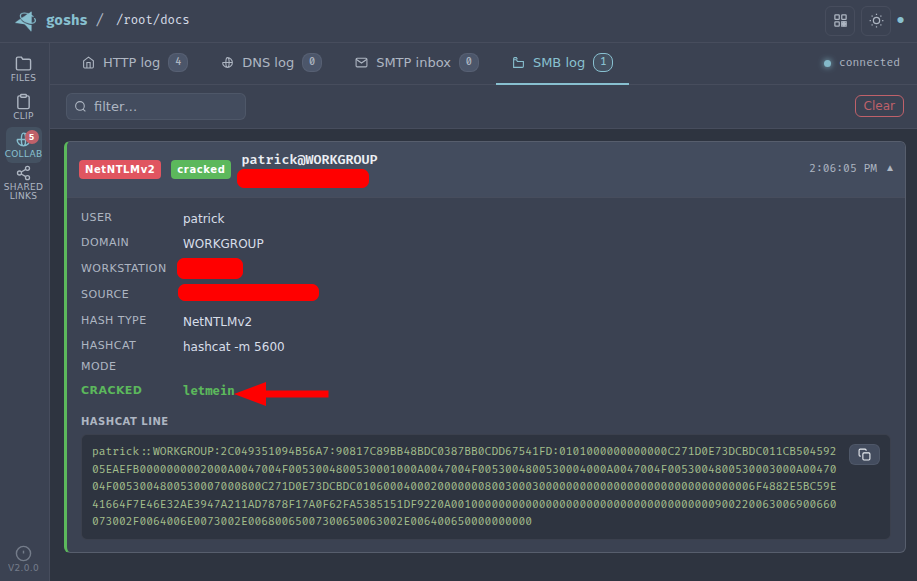 a-poc/redteam-tools
Red Team / Penetration Testing के लिए उपकरण और तकनीकें
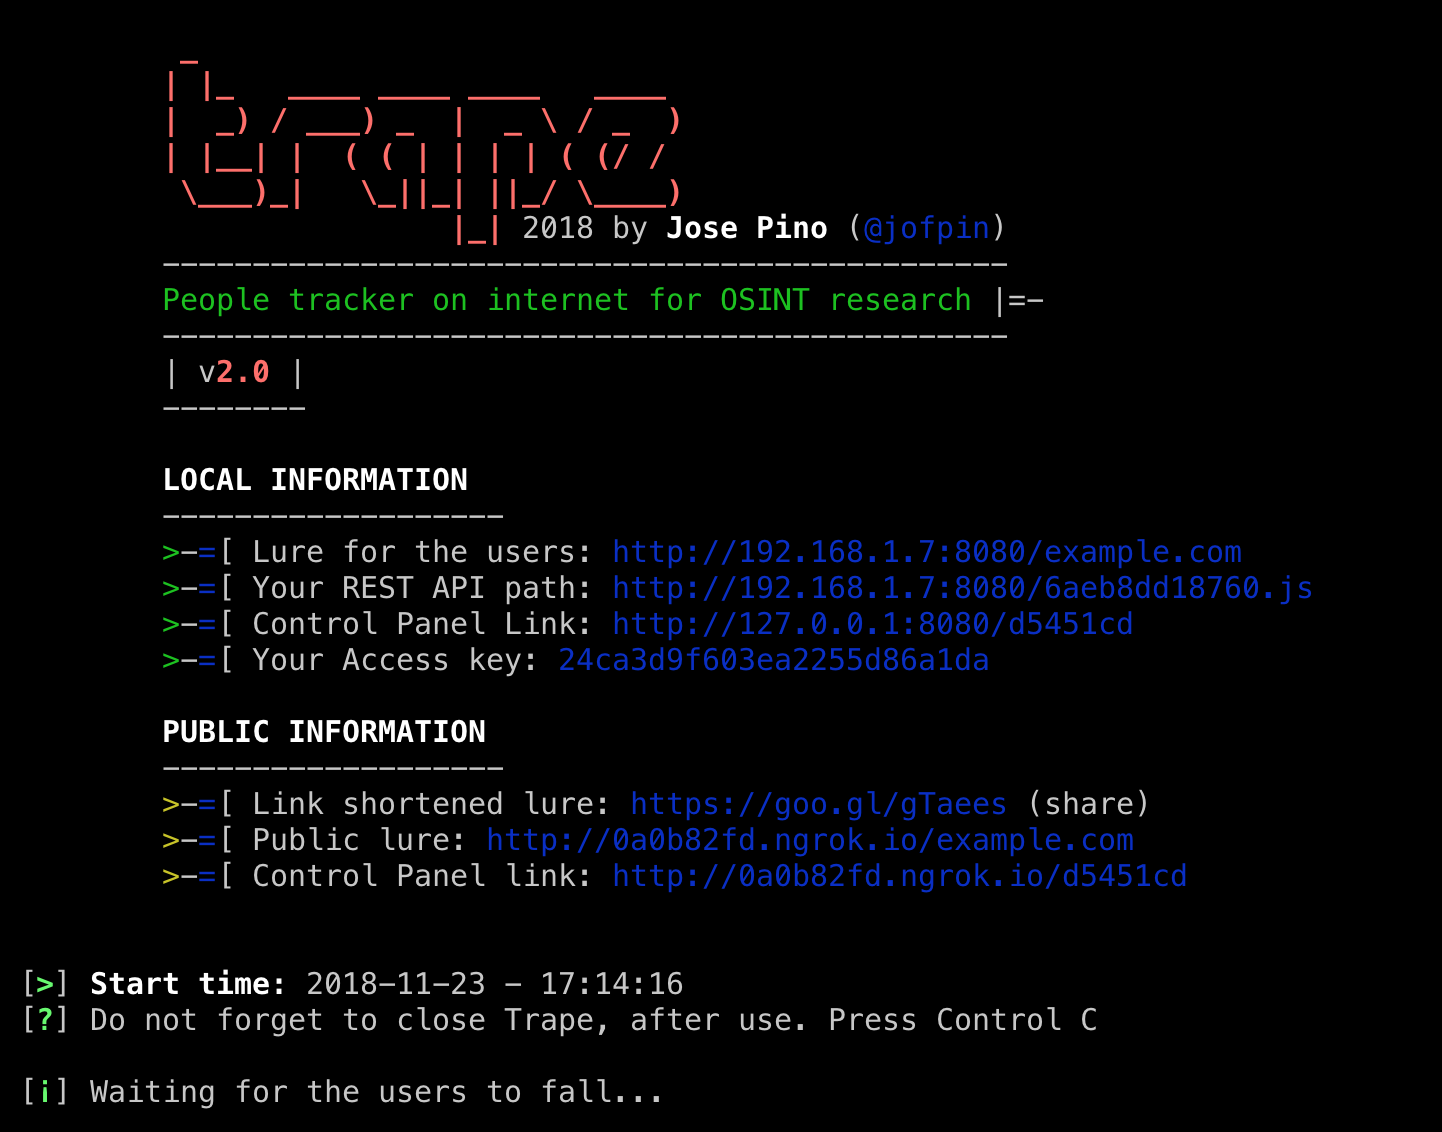 jofpin/trape
इंटरनेट पर लोगों का ट्रैकर: OSINT विश्लेषण और अनुसंधान उपकरण जोस पिनो द्वारा
 fluxionnetwork/fluxion
स्वचालित WPA/WPA2 फ़िशिंग टूल जो हैंडशेक कैप्चर करता है, एक नकली एक्सेस पॉइंट बनाता है, और उपयोगकर्ताओं को सोशल इंजीनियरिंग के माध्यम से…
 techchipnet/camphish
लिंक भेजकर लक्ष्य के फ़ोन के फ्रंट कैमरा या पीसी के वेबकैम से कैमरा शॉट्स और GPS स्थान प्राप्त करें।
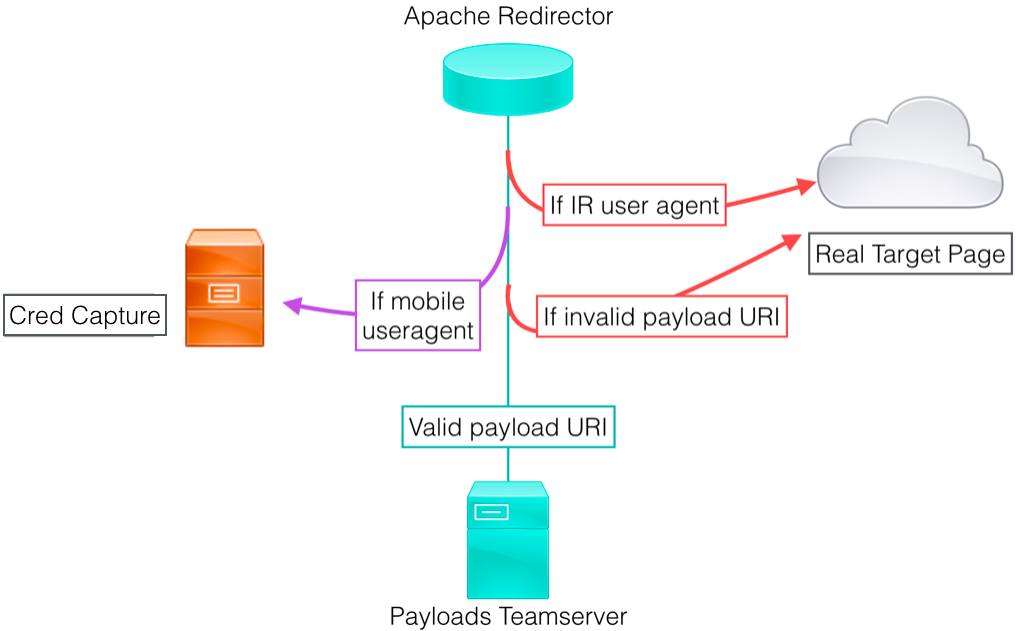 bluscreenofjeff/red-team-infrastructure-wiki
रेड टीम इंफ्रास्ट्रक्चर हार्डनिंग संसाधनों को एकत्र करने के लिए विकी
 drk1wi/modlishka
Modlishka. रिवर्स प्रॉक्सी.