cyberbro v0.14.2
एक सरल एप्लिकेशन जो आपके IoCs को कचरे इनपुट से निकालता है और कई CTI सेवाओं का उपयोग करके उनकी प्रतिष्ठा की जांच करता है।
Cyberbro
एक सरल एप्लिकेशन जो आपके IoCs को कचरा इनपुट से निकालता है और कई सेवाओं का उपयोग करके उनकी प्रतिष्ठा की जाँच करता है।
🌐 demo.cyberbro.net



परिचय
Cybergordon और IntelOwl से प्रेरित।
इस परियोजना का उद्देश्य कई सेवाओं का उपयोग करके आपके observables की प्रतिष्ठा की जाँच करने का एक सरल और कुशल तरीका प्रदान करना है, बिना किसी जटिल समाधान को तैनात करने की आवश्यकता के। दस्तावेज़ यहाँ पढ़ें: https://docs.cyberbro.net/
[!TIP] कस्टम रिपोर्ट बनाने के लिए, Cyberbro को अपने पसंदीदा LLM (Claude, OpenAI gpt-5...) के साथ MCP (Model Context Protocol) के माध्यम से उपयोग करें
अधिक जानकारी के लिए Cyberbro MCP देखें।
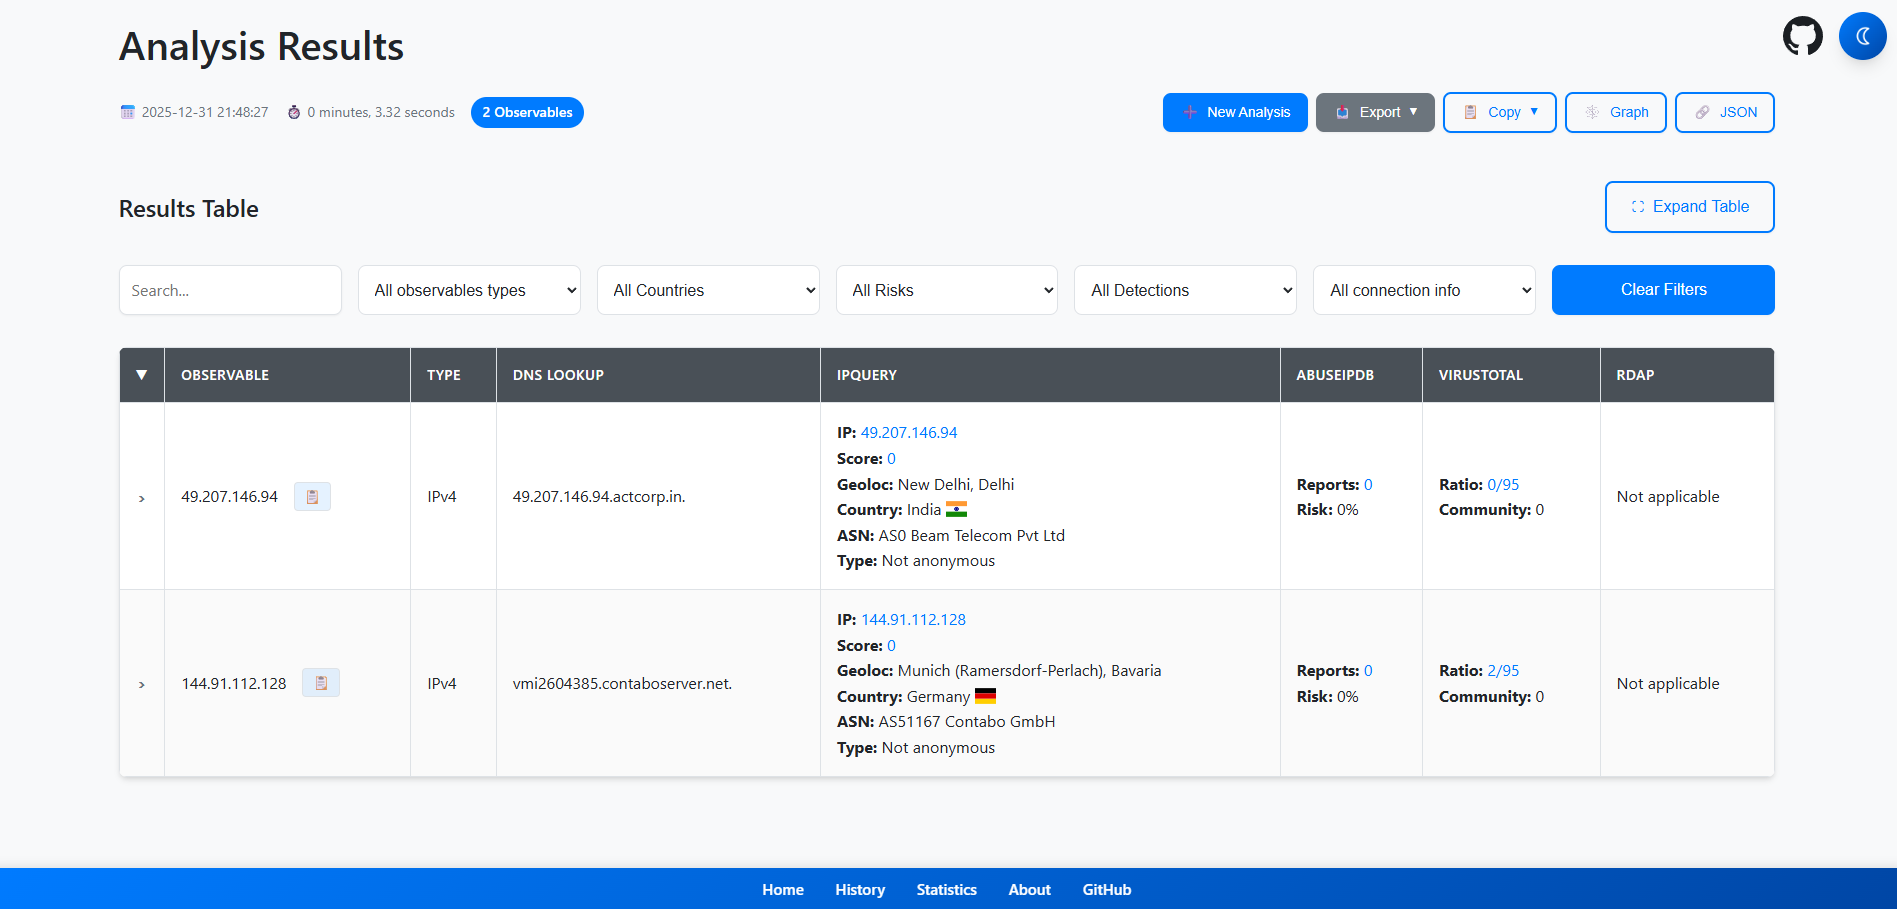
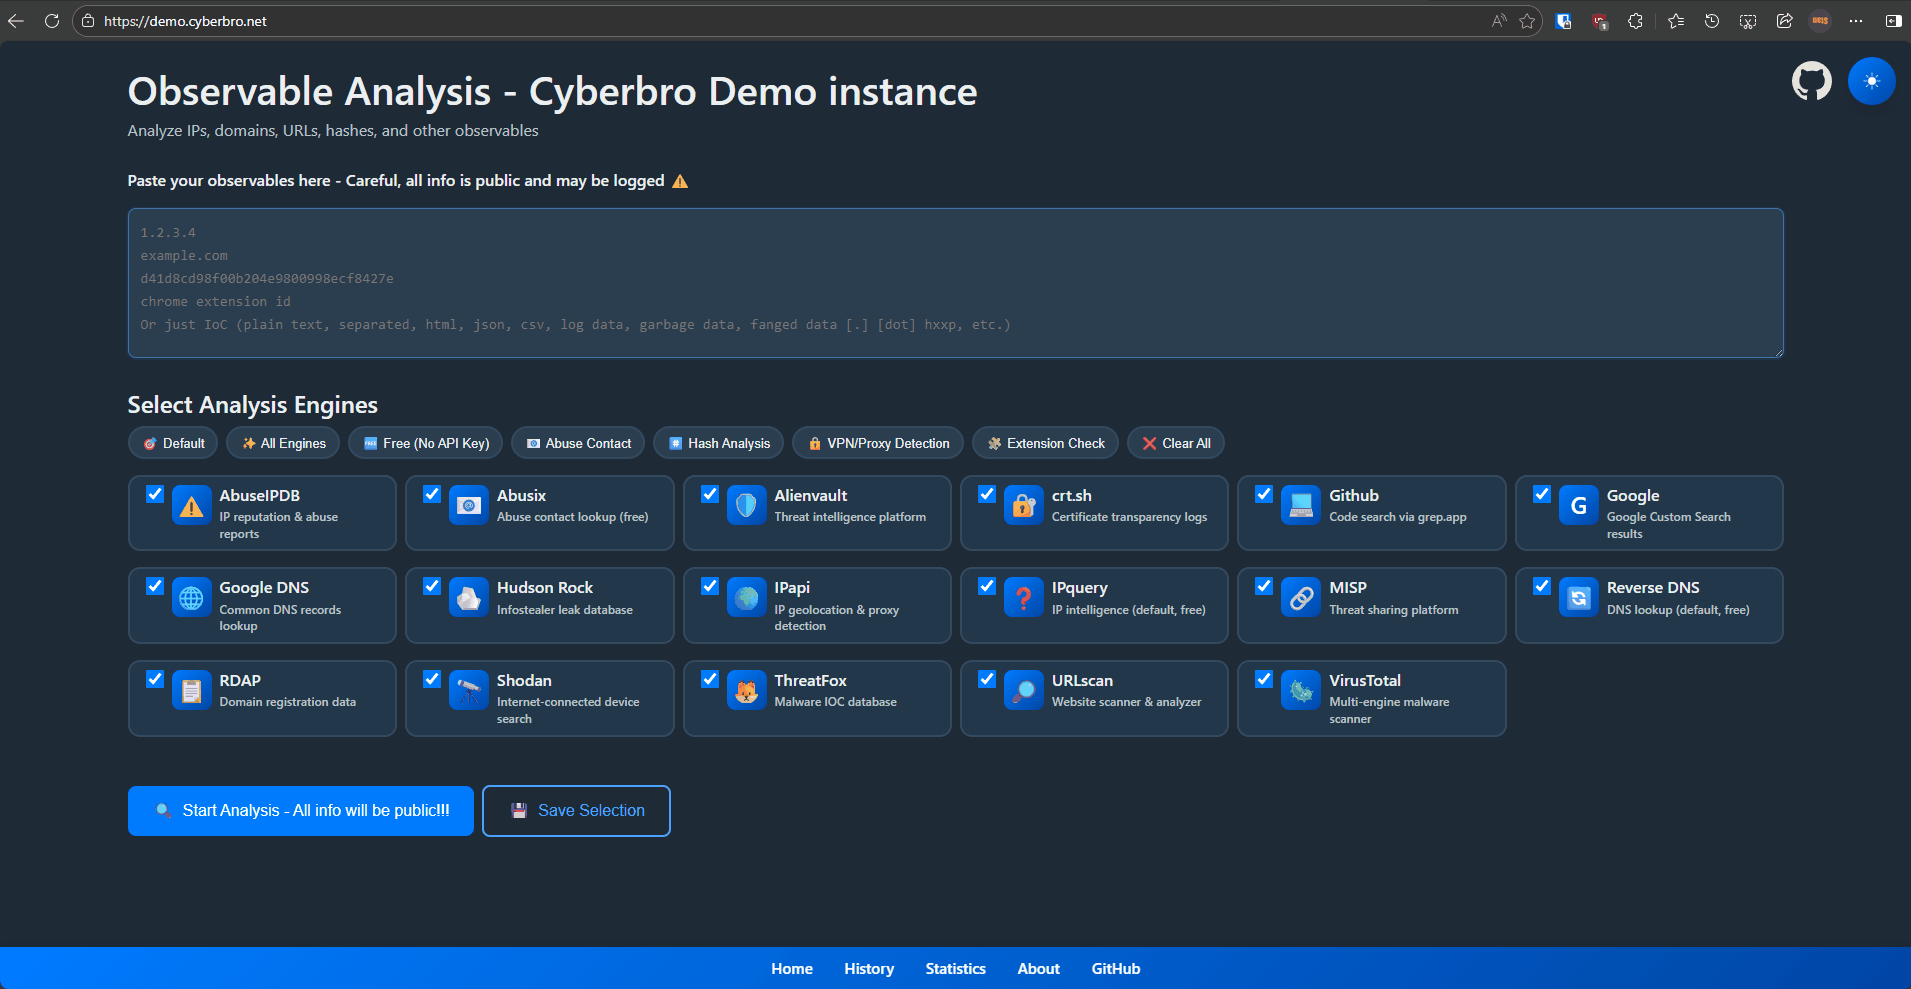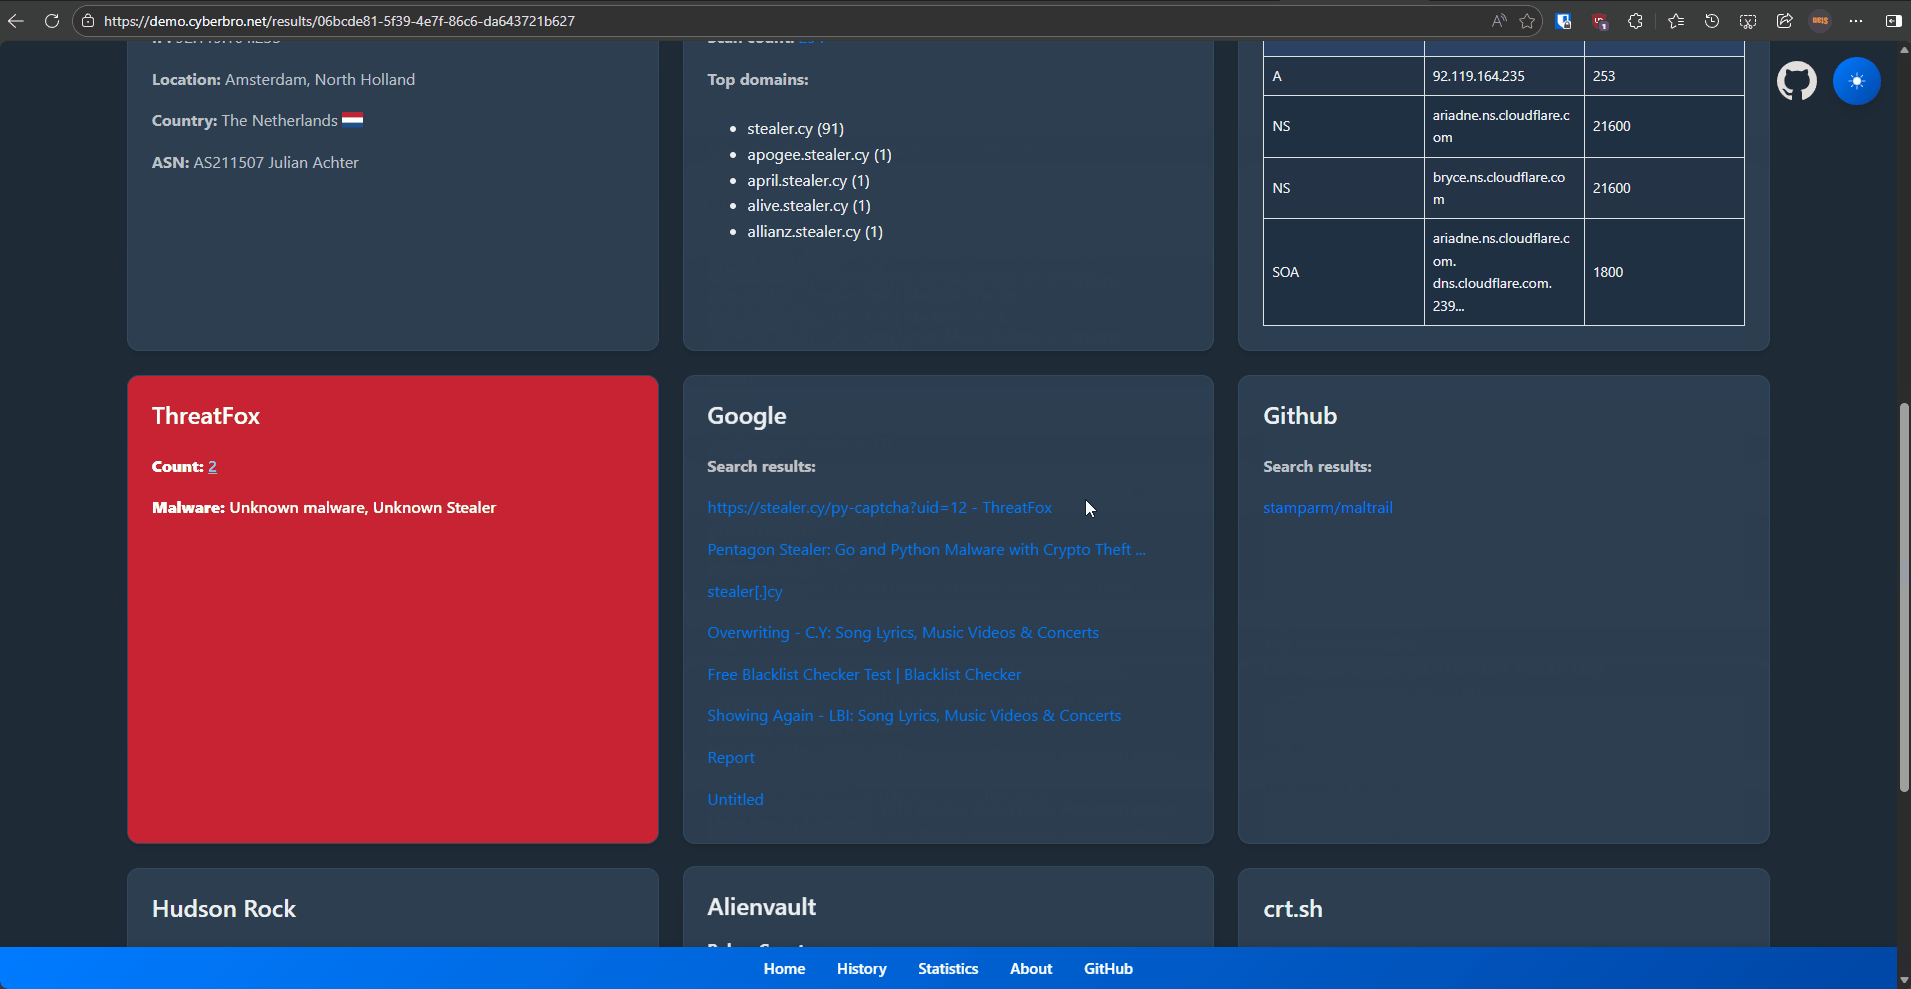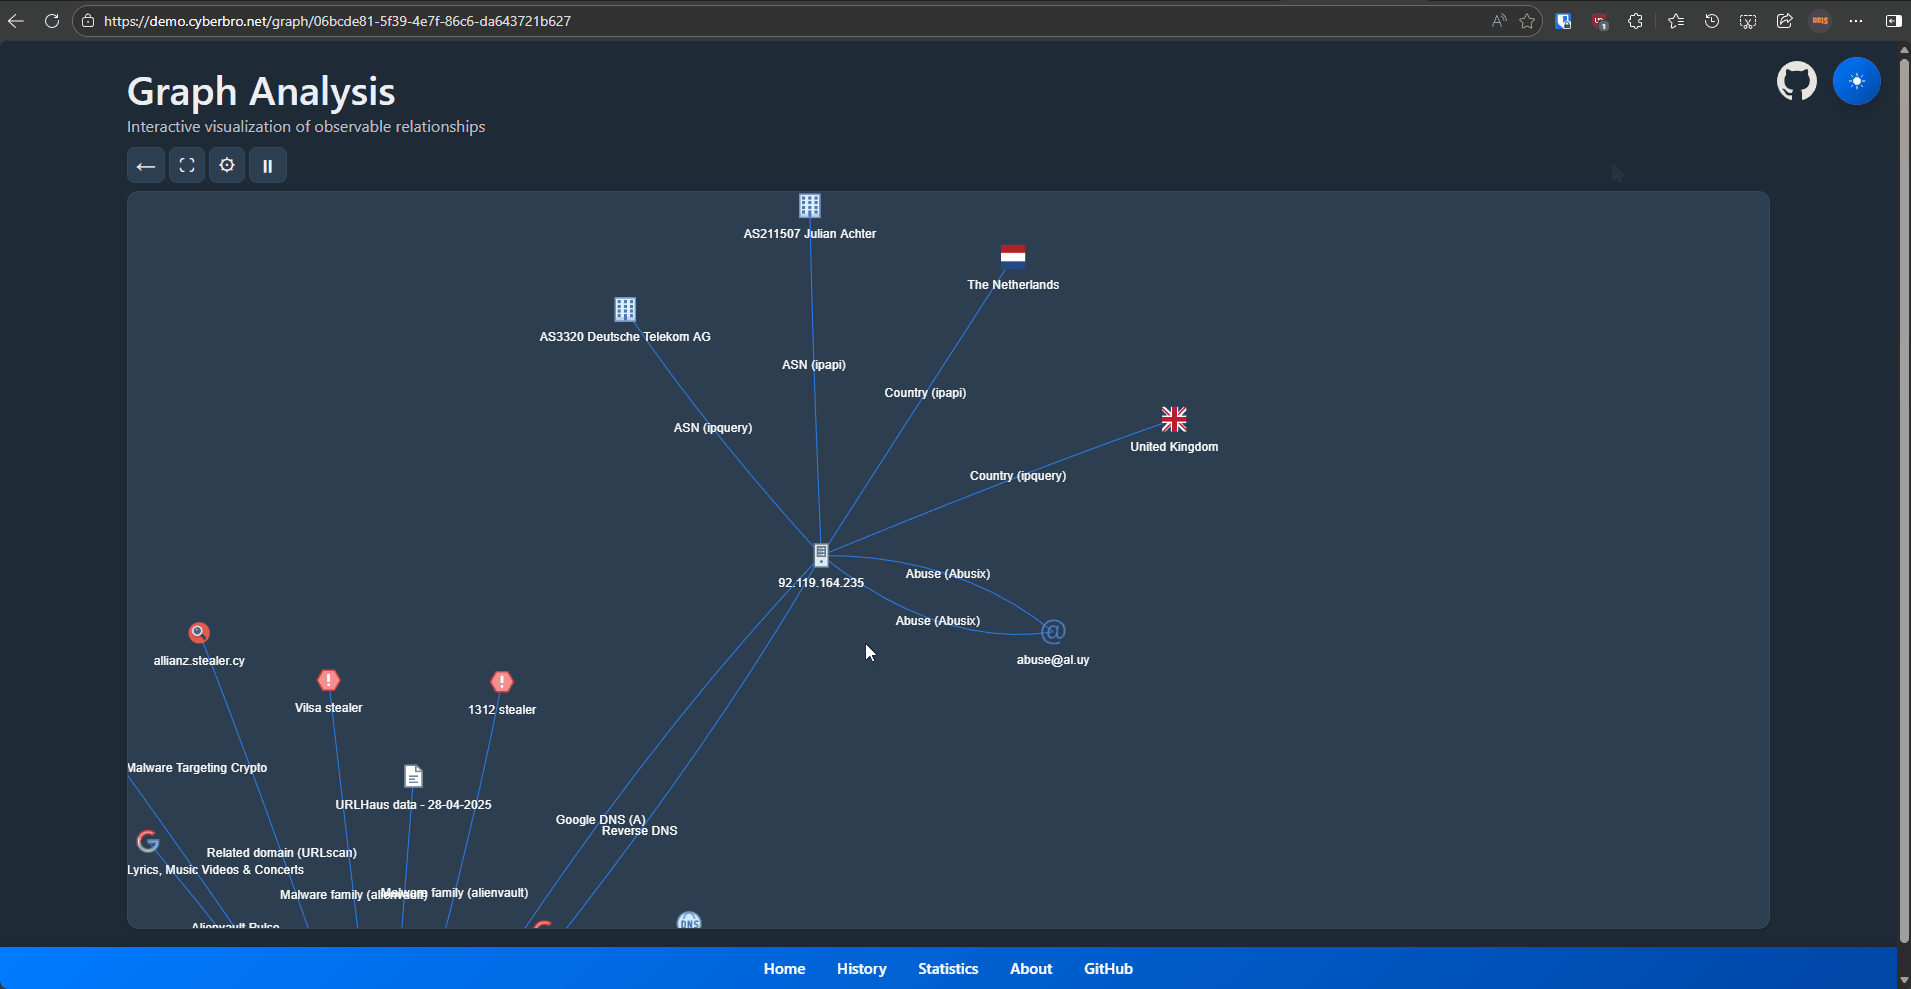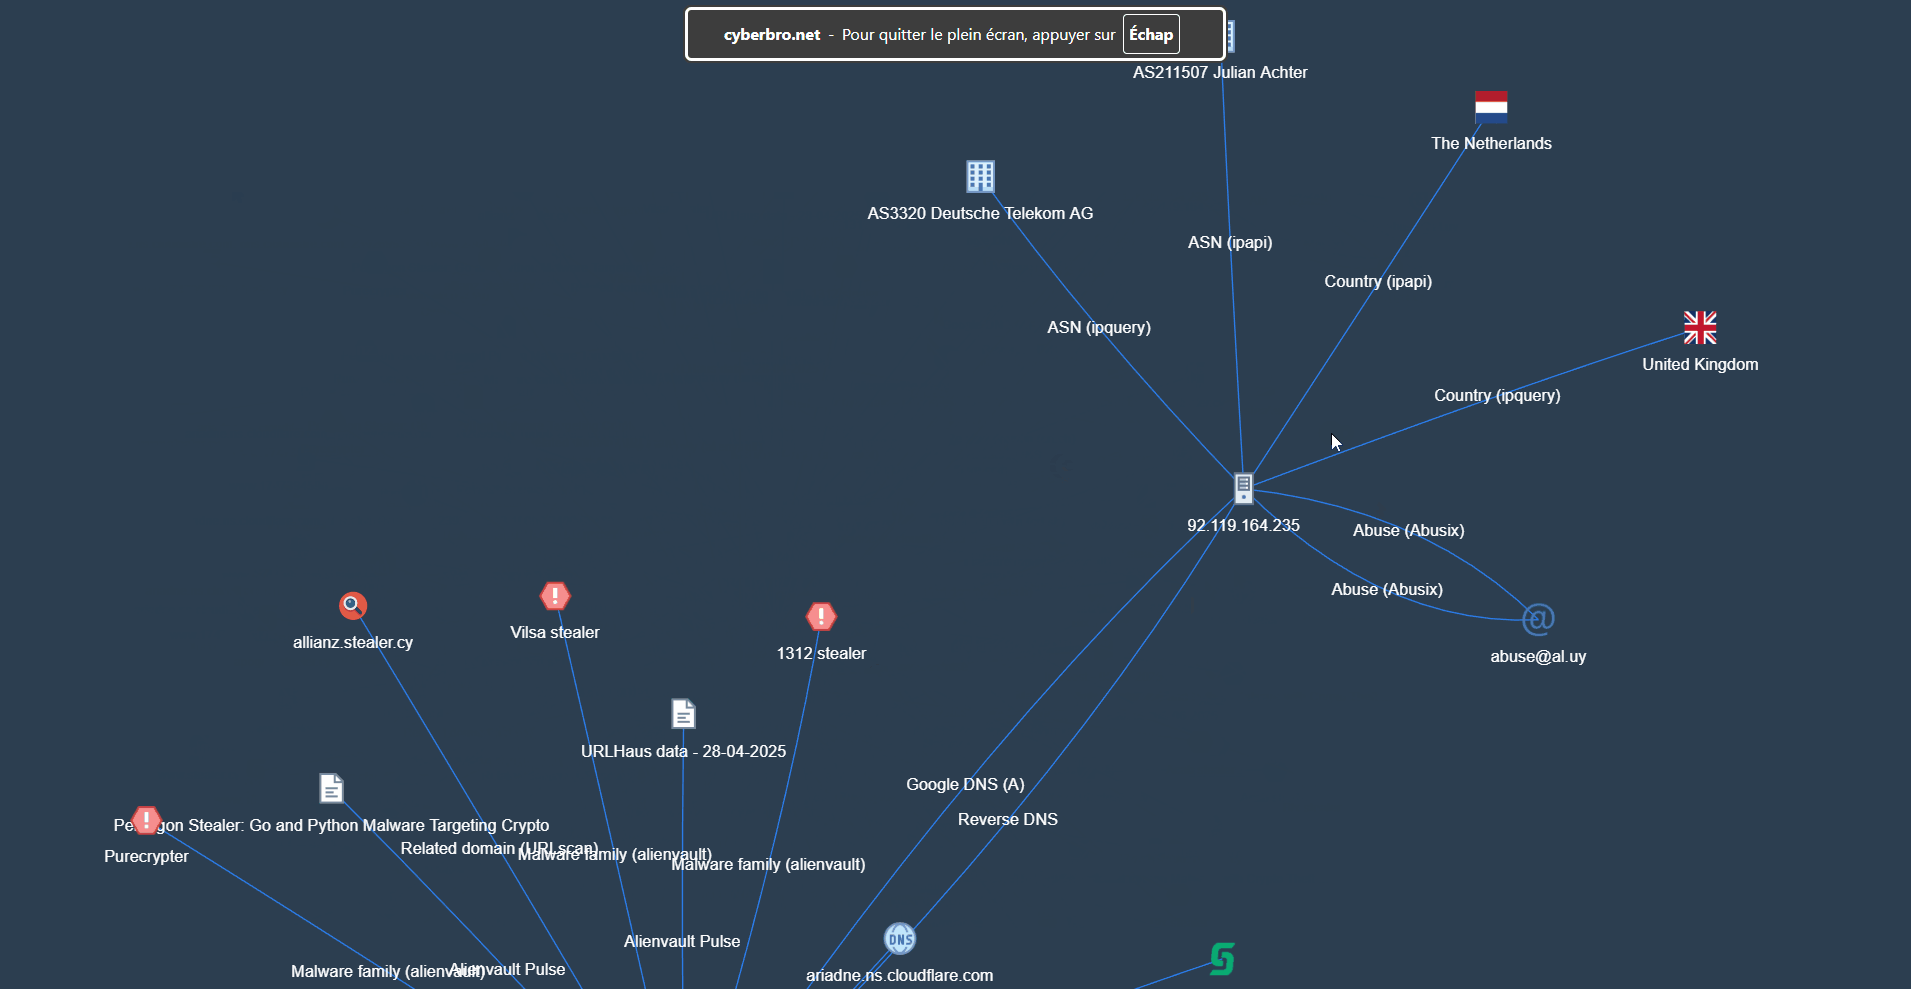
डेमो
विशेषताएँ
- आसान इनपुट: कच्चे लॉग या IoCs पेस्ट करें-स्वचालित पार्सिंग और निष्कर्षण।
- बहु-सेवा जाँच: कई थ्रेट इंटेल सेवाओं में IPs, hashes, domains, URLs, और Chrome extension IDs के लिए प्रतिष्ठा लुकअप।
- व्यापक रिपोर्ट: उन्नत खोज, फ़िल्टरिंग, और CSV/Excel में निर्यात।
- तेज़ प्रसंस्करण: गति के लिए मल्टीथ्रेडेड।
- स्वचालित पिवोटिंग: रिवर्स DNS और RDAP / Whois के माध्यम से संबंधित domains, URLs, और IPs खोजें।
- सटीक डोमेन और दुरुपयोग जानकारी: RDAP / Whois और दुरुपयोग संपर्क लुकअप।
- एकीकरण: Microsoft Defender for Endpoint, CrowdStrike, OpenCTI, Grep.App, Hudson Rock, और बहुत कुछ।
- प्रॉक्सी और स्टोरेज: प्रॉक्सी समर्थन और परिणाम SQLite में संग्रहीत।
- इतिहास और ग्राफ़: विश्लेषण इतिहास और प्रयोगात्मक ग्राफ़ दृश्य।
- कैश: तेज़ दोहराए गए लुकअप के लिए कैशिंग (मल्टी-इंजन स्तर पर सक्षम, प्रत्येक इंजन पर नहीं)।
Cyberbro को क्या अद्वितीय बनाता है
- शुरुआती-अनुकूल: सभी कौशल स्तरों के लिए सुलभ।
- Chrome Extension ID लुकअप: IDs से एक्सटेंशन नाम और CTI डेटा प्राप्त करें।
- हल्का तैनाती: सरल सेटअप और उपयोग।
- उन्नत TLD निष्कर्षण: बेहतर लुकअप के लिए सटीक रूट डोमेन पहचान।
- व्यावहारिक डेटा संग्रह: अनदेखे IoCs को खोजने के लिए GitHub और Google का उपयोग करता है।
- CTI रिपोर्ट एकीकरण: IoC.One से IoC-संबंधित रिपोर्ट प्राप्त करता है।
- EDR एकीकरण: आपके स्वयं के सुरक्षा उपकरणों (MDE, CrowdStrike) के विरुद्ध observables की जाँच करता है।
शुरू करना - TL;DR
[!TIP] यदि आप आलसी हैं, तो आपको Docker की आवश्यकता है।
एकgit cloneकरें ;.env.sampleको.envमें कॉपी करें ;docker compose upकरें फिरlocalhost:5000पर जाएँ। हाँ, बस इतना ही!
शुरू करना
- शुरू करने के लिए, रिपॉजिटरी क्लोन करें
git clone https://github.com/stanfrbd/cyberbro
cd cyberbro
कॉन्फ़िग फ़ाइल संपादित करें (अनिवार्य)
cp .env.sample .env
[!NOTE] API keys नहीं हैं? कोई बात नहीं, बस
.env.sampleको.envमें कॉपी करें और वैकल्पिक मान खाली छोड़ दें। यदि प्रॉक्सी का उपयोग किया जाता है तो सावधान रहें।
आप सभी मुफ़्त इंजनों का उपयोग कर पाएंगे!
.envफ़ाइल में मान भरें (यदि आवश्यक हो तो प्रॉक्सी सहित)।
[!WARNING]
.envमें संवेदनशील रहस्य होते हैं और इसे कभी भी कमिट नहीं किया जाना चाहिए। उत्पादन/टीम तैनाती के लिए, SOPS, Vault, या समकक्ष सीक्रेट मैनेजर वर्कफ़्लो का उपयोग करें।
ABUSEIPDB=token_here
ALIENVAULT=token_here
CRIMINALIP_API_KEY=token_here
CROWDSTRIKE_CLIENT_ID=client_id_here
CROWDSTRIKE_CLIENT_SECRET=client_secret_here
DFIR_IRIS_API_KEY=token_here
DFIR_IRIS_URL=https://dfir-iris.local
DFIR_IRIS_SEARCH_NOTES=false
GOOGLE_CSE_CX=cx_here
GOOGLE_CSE_KEY=key_here
GOOGLE_SAFE_BROWSING=token_here
HISTER_TOKEN=token_here
HISTER_BASE_URL=https://hister.example.com
IPAPI=token_here
IPINFO=token_here
MDE_CLIENT_ID=client_id_here
MDE_CLIENT_SECRET=client_secret_here
MDE_TENANT_ID=tenant_here
MISP_API_KEY=token_here
MISP_URL=https://misp.local
MISP_FEEDBACK_SERVER_URL=https://misp-feedback.local
MISP_FEEDBACK_TOKEN=token_here
OPENCTI_API_KEY=token_here
OPENCTI_URL=https://demo.opencti.io
PROXY_URL=
RANSOMWARE_LIVE_API_KEY=token_here
RL_ANALYZE_API_KEY=token_here
RL_ANALYZE_URL=https://spectra_analyse_url_here
ROSTI_API_KEY=token_here
SHODAN=token_here
SPUR_US=token_here
THREATFOX=token_here
VIRUSTOTAL=token_here
WEBSCOUT=token_here
[!IMPORTANT] संस्करण
v0.13.0से शुरू करके, Cyberbro अबsecrets.jsonऔर/configपृष्ठ का समर्थन नहीं करता। देखें चर्चा 165।
यदि आपके पास पहले से एक लीगेसीsecrets.jsonहै, तो इसे.envमें परिवर्तित करें:python3 scripts/secrets_json_to_env.py
दस्तावेज़ों में तैनाती के लिए उन्नत विकल्प देखें।
ऐप लॉन्च करें
आलसी और आसान - docker का उपयोग करें
[!WARNING] सुनिश्चित करें कि आप
composeप्लगइन कोdocker composeके रूप में इंस्टॉल करते हैं, न किdocker-composeके रूप में। Docker में, ऐप कंटेनर के अंदर0.0.0.0पर बाइंड होता है, भले ही आपका स्थानीय.envFLASK_HOST=127.0.0.1सेट करता हो।
docker compose up # बैकग्राउंड में चलाने के लिए -d का उपयोग करें और इमेज को फिर से बनाने के लिए --build का उपयोग करें
- http://127.0.0.1:5000 पर जाएँ और आनंद लें।
इमेज बनाने से पहले
.envको संपादित करना न भूलें।
सभी Docker तैनाती विकल्पों को प्राप्त करने के लिए दस्तावेज़ों में तैनाती के लिए उन्नत विकल्प देखें।
पुराना तरीका
- रिपॉजिटरी क्लोन करें और आवश्यकताएँ इंस्टॉल करें।
निर्भरताएँ इंस्टॉल करने से पहले आप एक venv बनाना चाह सकते हैं।
pip install -r requirements.txt
gunicornके साथ ऐप चलाएँ (क्लीन मोड)।
gunicorn -c prod/gunicorn.conf.py app:app
- डेवलपमेंट मोड में ऐप चलाएँ।
python3 app.py
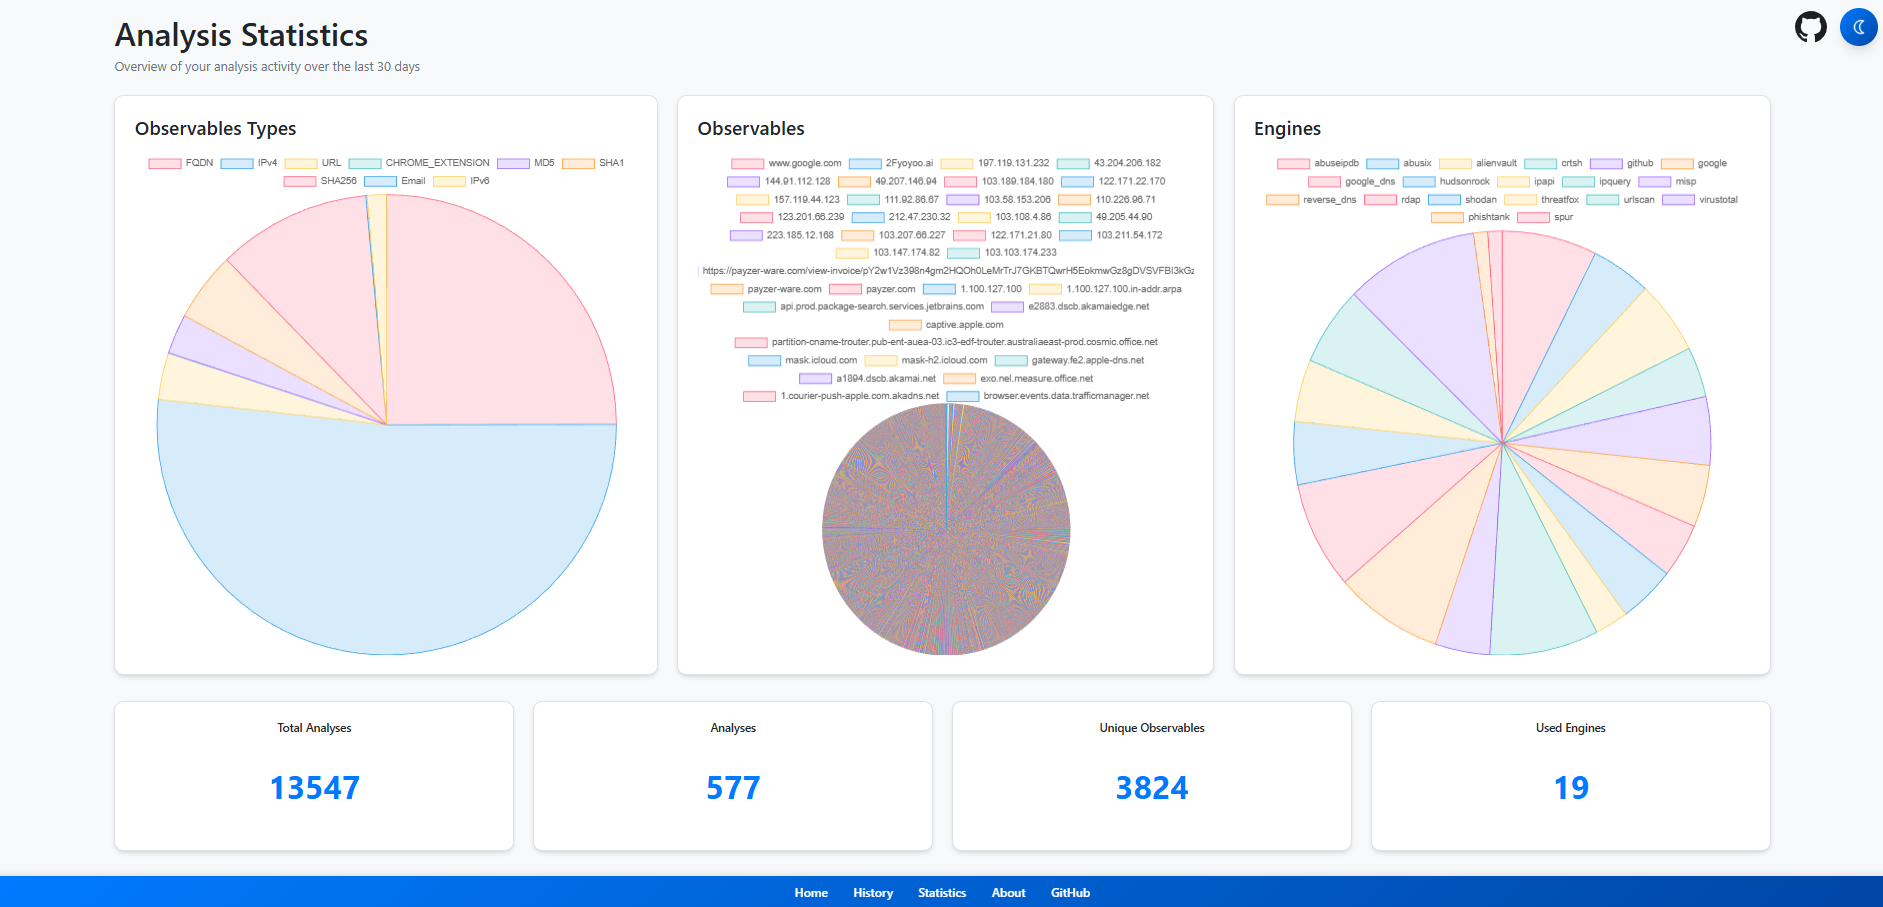
स्क्रीनशॉट
सभी स्क्रीनशॉट देखें