
 #1
सामान्य वेब एप्लिकेशन दोषों (जैसे XSS, SQLi) का पता लगाने के लिए स्वचालित उपकरण।
Kitploit अनुशंसित

 joasasantos/php2shell-scanner
CVE-2026-109618 / CVE-2026-109619 (PHP core RCE) के लिए गैर-विनाशकारी स्कैनर। crt.sh + subfinder के माध्यम से सबडोमेन रेकॉन, मजबूत बैनर ग्रैबिंग,…
 stanislav-web/opendoor
OWASP वेब टोही एवं डायरेक्ट्री डिस्कवरी प्लेटफ़ॉर्म
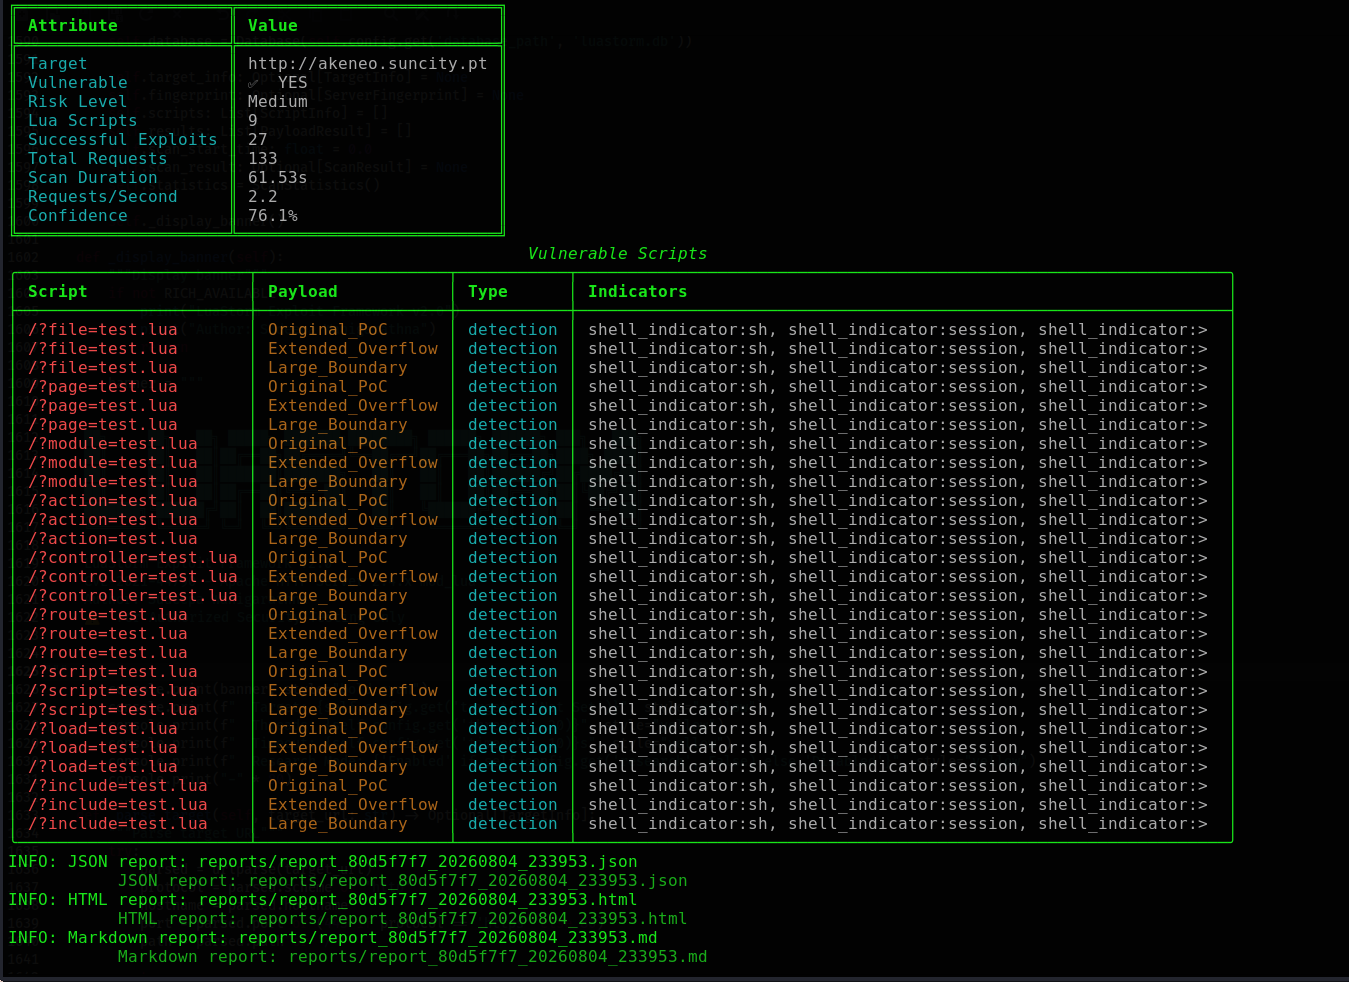 cerberusmrxi/apache-lua-buffer-overflow-exploit-cve-2021-44790
Apache HTTP Server 2.4.x mod_lua बफर ओवरफ्लो (CVE-2021-44790) - फिंगरप्रिंटिंग, मल्टी-स्टेज स्कैनिंग, प्लगइन आर्किटेक्चर, पेशेवर रिपोर्टिंग,…
 abacus-group-rto/legion
Legion एक ओपन सोर्स, उपयोग में आसान, अत्यधिक विस्तार योग्य और अर्ध-स्वचालित नेटवर्क पेनेट्रेशन टेस्टिंग टूल है जो सूचना प्रणालियों की खोज, टोही और…
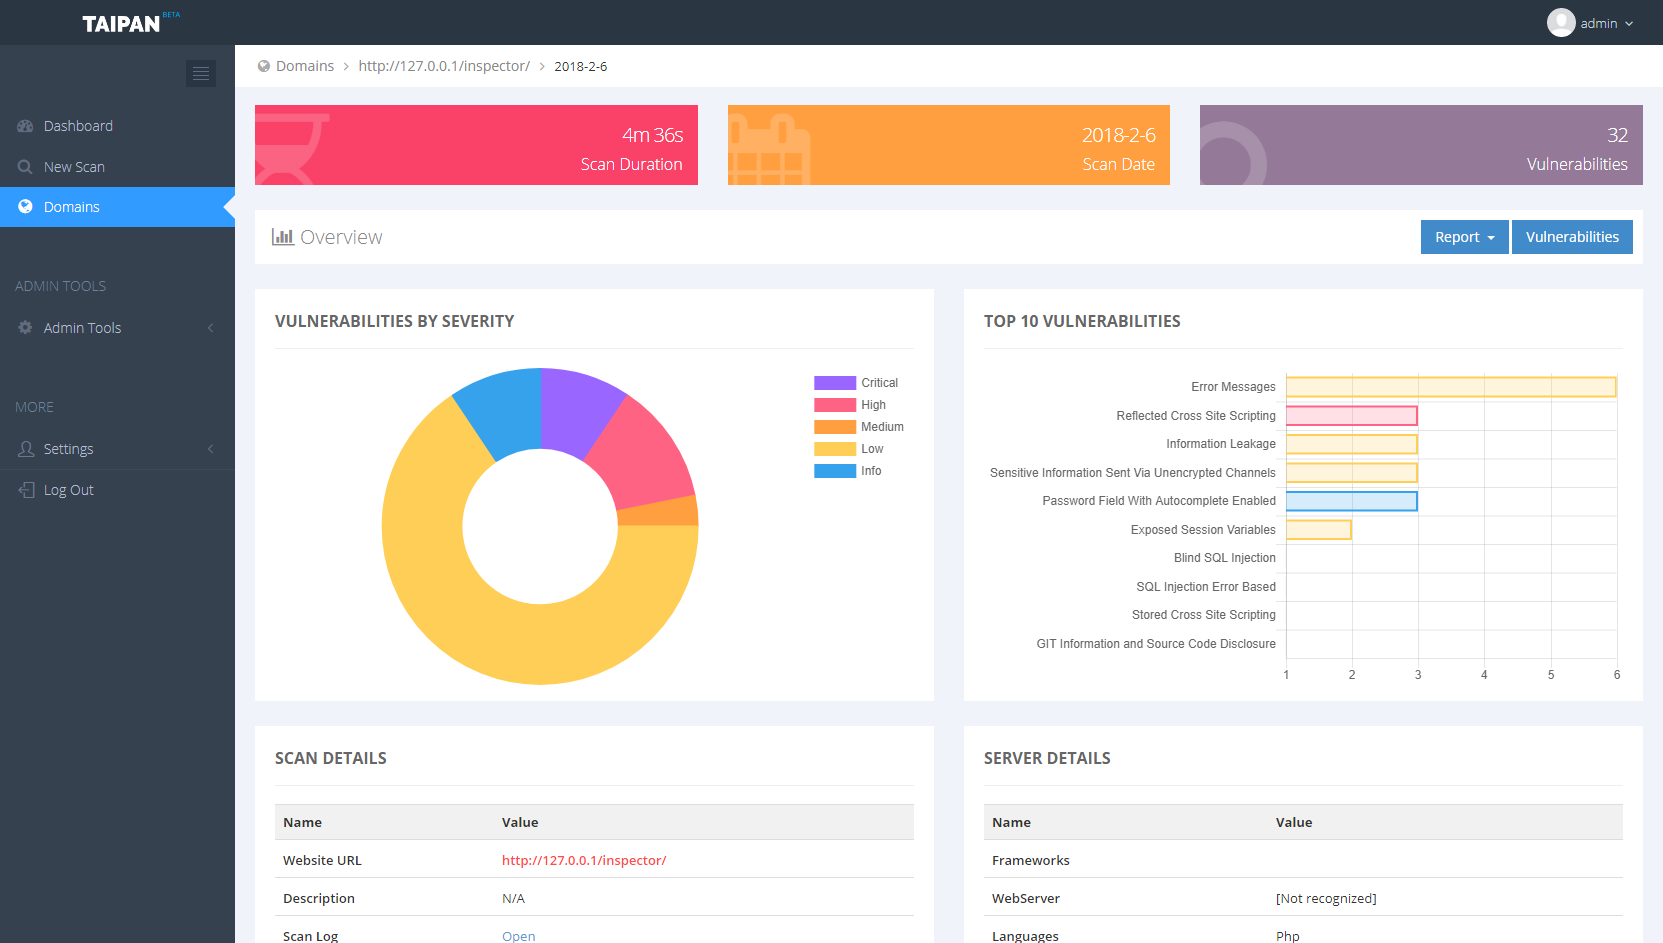 enkomio/taipan
वेब एप्लिकेशन भेद्यता स्कैनर
 boreas37/cve-2026-64638-poc-xss2shell-
XSS2Shell (CVE-2026-64638) WordPress प्री-ऑथ XSS से RCE चेन — PoC एक्सप्लॉइट + रक्षात्मक ऑडिट टूल + nuclei टेम्पलेट
 cappricio-securities/crlfi
यह एक उपकरण है जिसका उपयोग कई सुरक्षा शोधकर्ताओं द्वारा Carriage Return Line Feed Injection Bug खोजने के लिए किया जाता है।
 nullwhisper/cve-2026-56292-acymailing-sqli
CVE-2026-56292 - AcyMailing for Joomla अनधिकृत SQL इंजेक्शन स्कैनर
 lwzsoviet/noxss
तेज़ xss स्कैनर, समर्थन reflected-xss और dom-xss
 hahwul/smugglex
Rust-आधारित HTTP Request Smuggling स्कैनर।
 sobri3195/pegasus-pentest-arsenal
एक व्यापक वेब एप्लिकेशन सुरक्षा परीक्षण टूलकिट जो 10 शक्तिशाली पैठ परीक्षण सुविधाओं को एक उपकरण में जोड़ता है।
 fgeek/pyfiscan
मुफ्त वेब-एप्लिकेशन भेद्यता और संस्करण स्कैनर

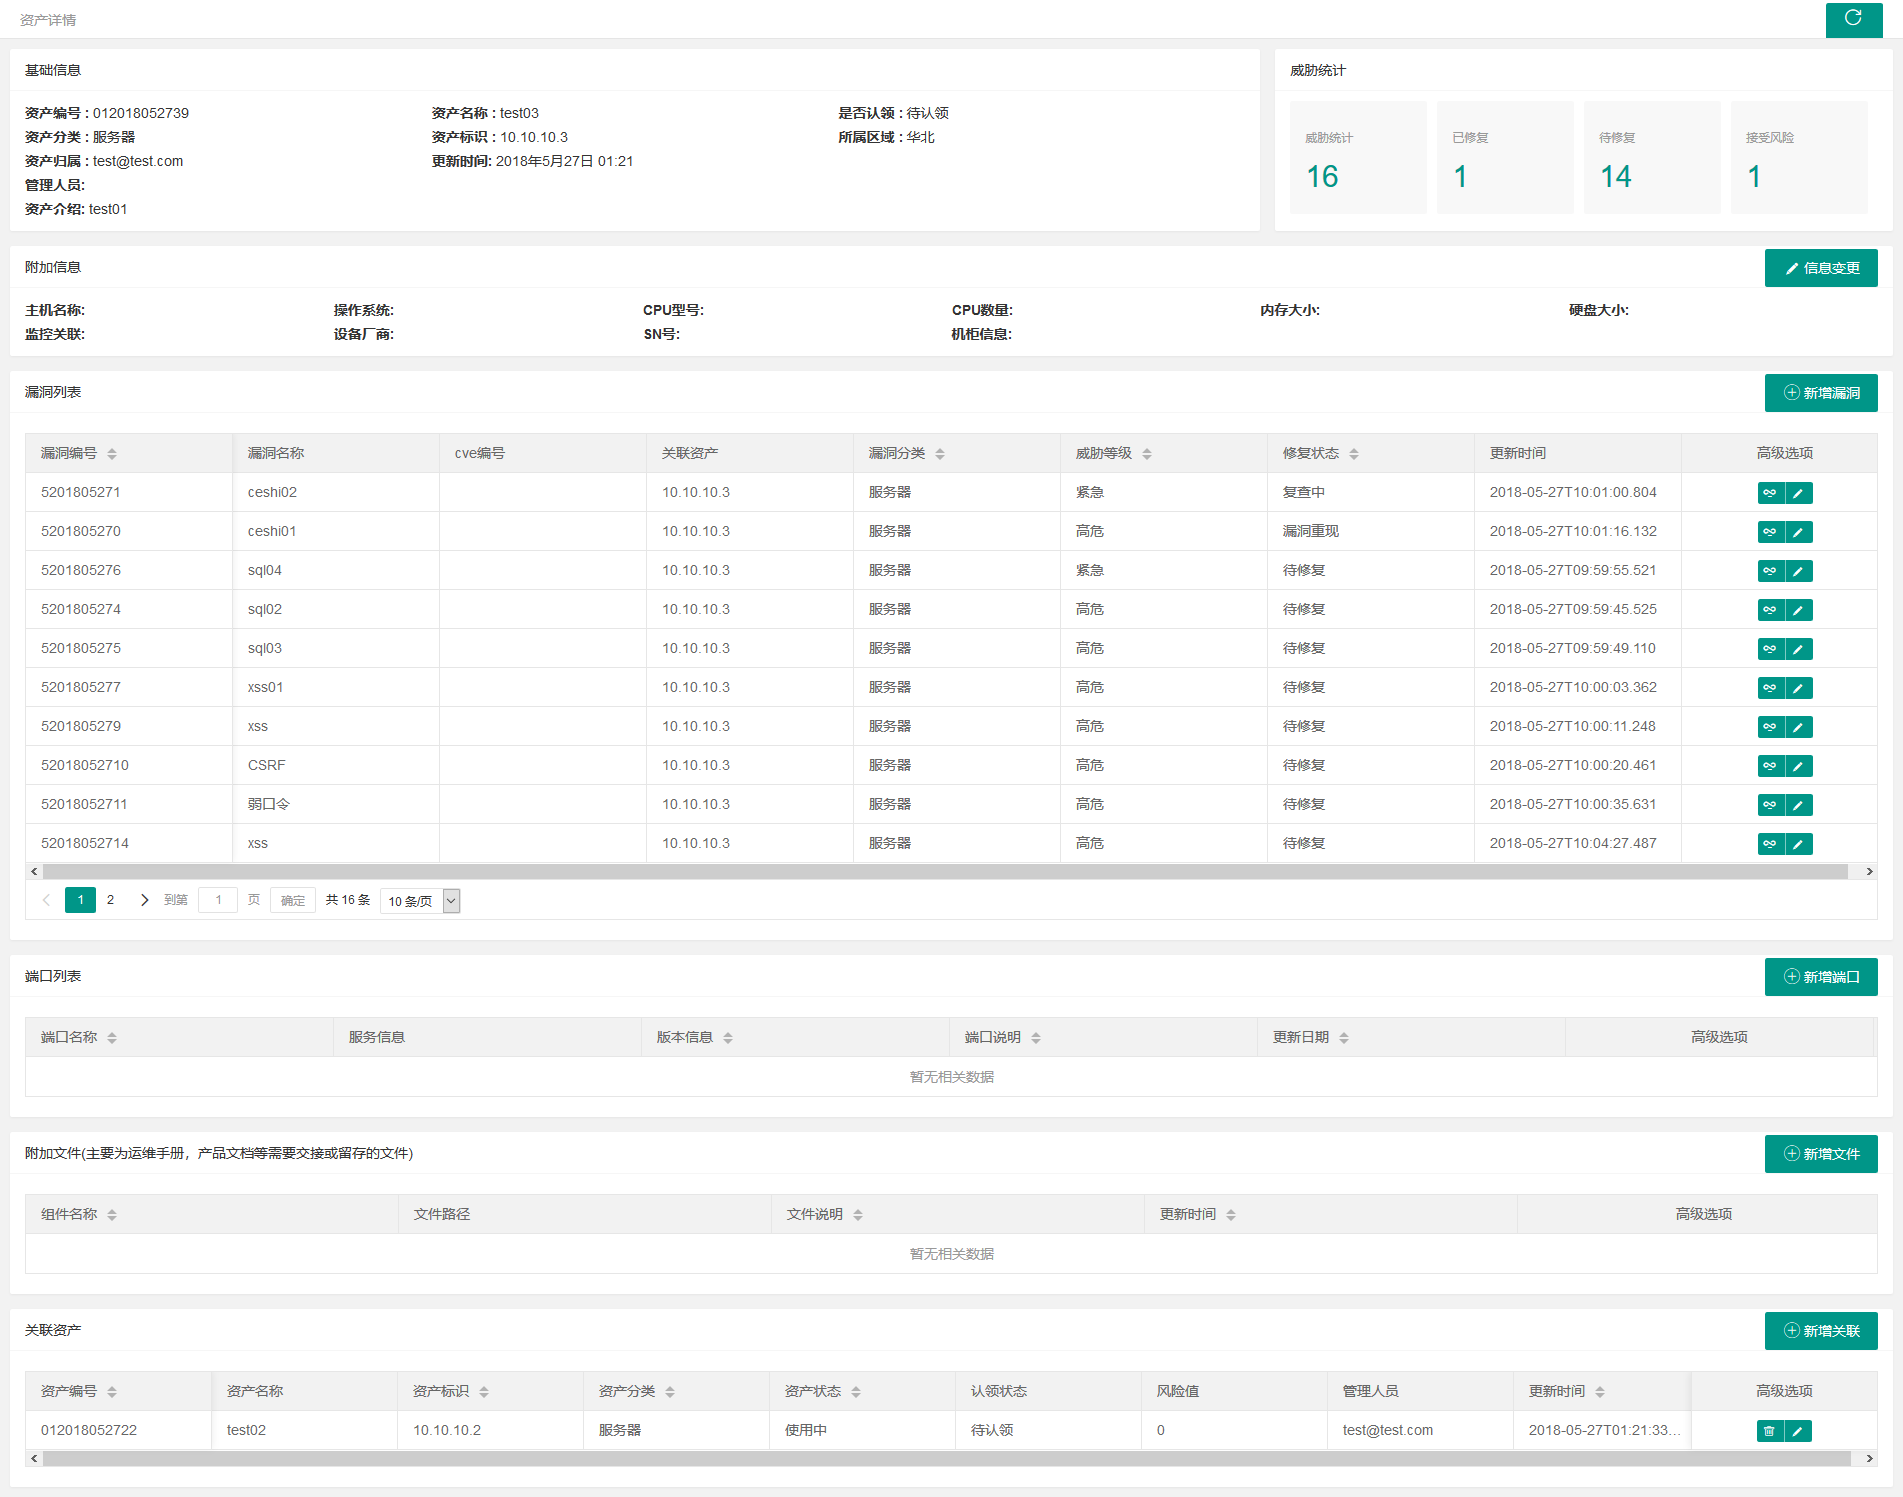 we1h0/securitymanageframwork
Security Manage Framework एक सुरक्षा प्रबंधन मंच है जो उद्यम इंट्रानेट के लिए है, जिसमें संपत्ति प्रबंधन, भेद्यता प्रबंधन, खाता प्रबंधन, ज्ञान आधार…
 jewel591/xssmap
पायथन-आधारित XSS भेद्यता स्कैनर जो POST/GET अनुरोधों, कुकी/रेफरर/यूज़र-एजेंट में पैरामीटर इंजेक्शन, और स्वचालित वेब सुरक्षा परीक्षण के लिए एकाधिक…
 cyber-note/cve-2026-34835-black-box-analysis
CVE-2026-34835 का एक ब्लैक-बॉक्स (DAST) सुरक्षा विश्लेषण जो बाह्य सत्यापन पद्धति, अवलोकनीय व्यवहार, सुरक्षा प्रभाव और रक्षात्मक अनुशंसाओं पर केंद्रित…
 cyeezy08/fenrirlvx
High-speed Go CLI for WordPress attack surface mapping, plugin fingerprinting, and offline CVE correlation
 affolter-engineering/hvt
Rust CLI जो किसी लक्ष्य URL के विरुद्ध HTTP विधियों (WebDAV और DeltaV क्रियाओं सहित) की जाँच करती है ताकि verb tampering, access-control bypass और…








