Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
उपकरण/GitHubGitHub/jewel591/xssmap
वेब भेद्यता स्कैनरभेद्यता विश्लेषणवेब सुरक्षापेनिट्रेशन टेस्टिंग
GitHubjewel591/xssmap

xssmap

पायथन-आधारित XSS भेद्यता स्कैनर जो POST/GET अनुरोधों, कुकी/रेफरर/यूज़र-एजेंट में पैरामीटर इंजेक्शन, और स्वचालित वेब सुरक्षा परीक्षण के लिए एकाधिक एन्कोडिंग बाइपास तकनीकों का समर्थन करता है।

रिपॉजिटरी देखें
27054556 साल पहलेKitploit द्वारा समीक्षित
वेबसाइट

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    938
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    556
  • 3

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    352
  • 4

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    343
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    336
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    291

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

2020.08.20 अद्यतन अभी भी बहुत सारी बग्स हैं, इसलिए मैं जल्द ही उन्हें ठीक करने के लिए समय निकालूंगा, कृपया अपडेट करते रहें।
XSSMAP

image.png

codecov

वेब एप्लिकेशन में XSS कमजोरी का पता लगाएं

उपयोग sqlmap की नकल करता है, और यदि आप sqlmap जानते हैं, तो आप आसानी से xssmap का उपयोग कर सकते हैं!

  • चीनी परिचय

स्क्रीनशॉट

image.png

आसान स्थापना

जितना सरल नीचे दिया गया है, बस कोड की एक पंक्ति:

curl -L https://raw.githubusercontent.com/Jewel591/xssmap/master/docs/install.sh|bash

यदि आपको नेटवर्क त्रुटि मिलती है, जैसे कनेक्शन अस्वीकृत, तो git clone का उपयोग करके इंस्टॉल करें:

git clone -b master https://github.com/Jewel591/xssmap.git
cd xssmap
pip3 install -r requirements.txt

उपयोग निर्देश

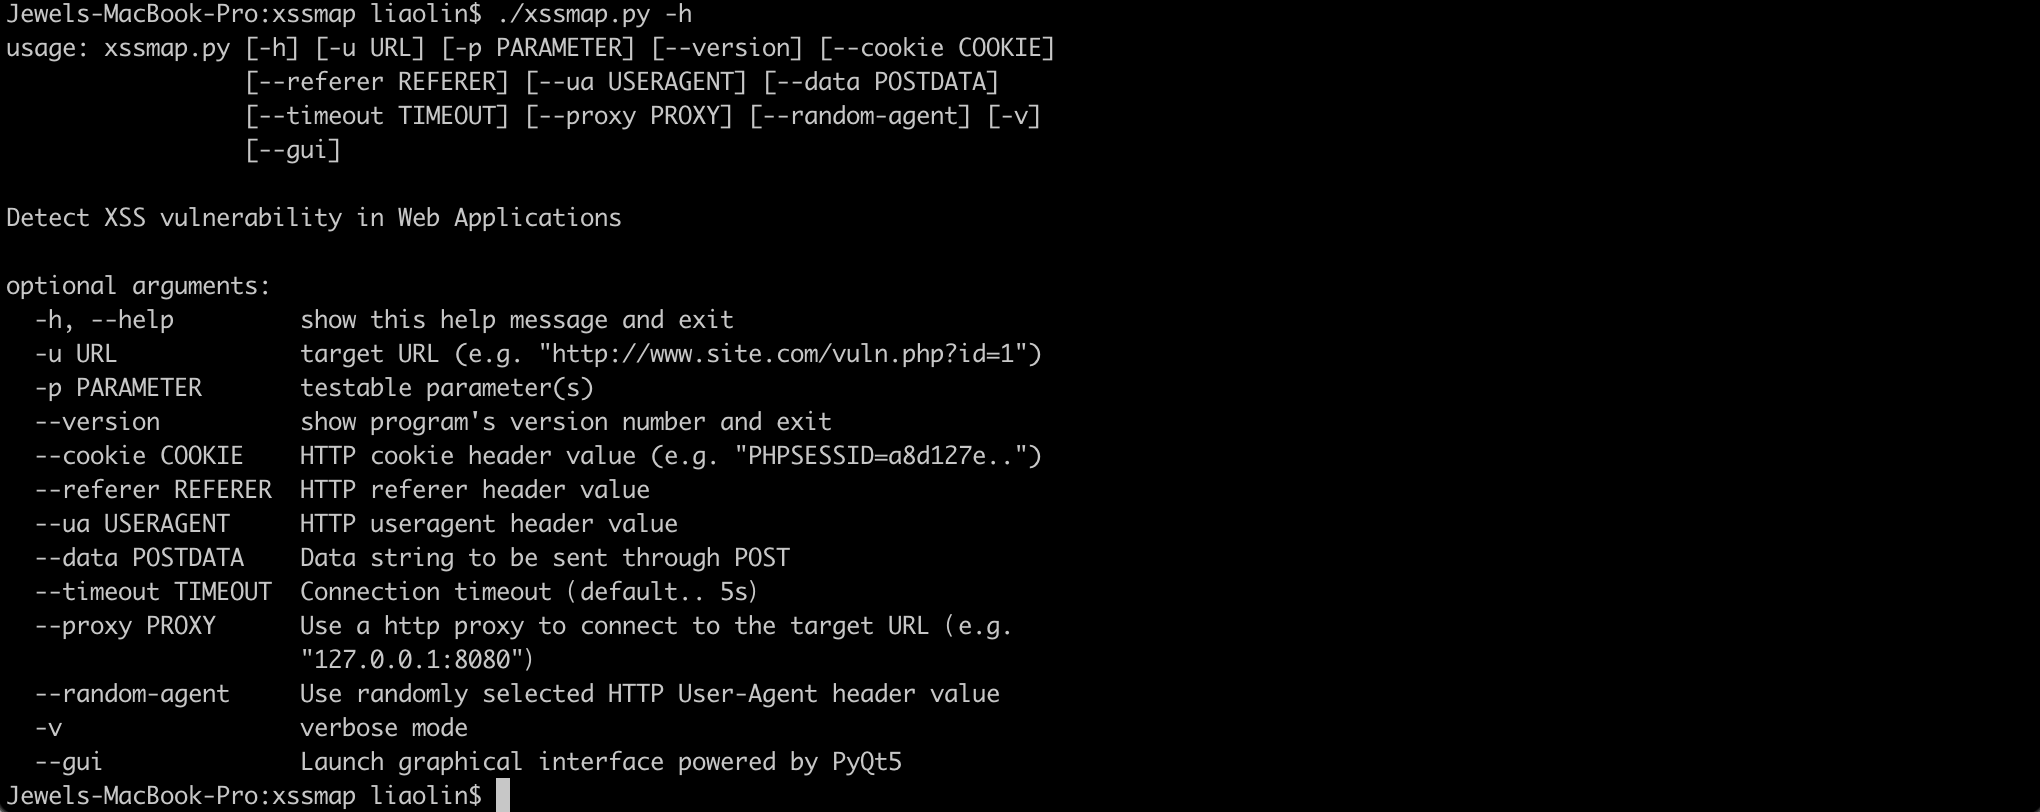
python3.6 xssmap.py -h

image.png

POST और GET अनुरोध विधियों का समर्थन करता है, कुकी, रेफरर, यूजरएजेंट फ़ील्ड में पैरामीटर इंजेक्शन डिटेक्शन का समर्थन करता है उदाहरण के लिए, POST डेटा में returnUrl पैरामीटर का परीक्षण करें:

python3.6 xssmap.py -u "https://example.com/login.do" --data="returnUrl=utest" -p returnUrl

विशेषताएं

  1. यूआरएल एन्कोडिंग बायपास का समर्थन करें
  2. बायपास करने के लिए HTML टैग विशेषता मान के यूनिकोड एन्कोडिंग का समर्थन करें
  3. HTML टैग विशेषता मान को बायपास करने के लिए HTML एन्कोडिंग का समर्थन करें
  4. बायपास करने के लिए () 'के लचीले प्रतिस्थापन का समर्थन करें
  5. केस बायपास

योगदान

योगदान, समस्याएं और सुविधा अनुरोधों का स्वागत है!

बेझिझक issues पेज देखें

धन्यवाद @dwisiswant0

अनुरक्षक

@Jewel591

कार्यसूची

  • DOM XSS पता लगाना
  • Json XSS पता लगाना

लाइसेंस

MIT © Jewel591, Kyle

टूल डाउनलोड करें