
 #1
सामान्य वेब एप्लिकेशन कमजोरियों (जैसे SQL इंजेक्शन, XSS) का फायदा उठाने के लिए विशेष रूप से डिज़ाइन किए गए उपकरण।
Kitploit अनुशंसित

 sfewer-r7/cve-2025-22457
CVE-2025-22457 के लिए PoC - एक दूरस्थ, बिना प्रमाणीकरण वाला स्टैक-आधारित बफर ओवरफ्लो जो Ivanti Connect Secure, Pulse Connect Secure, Ivanti Policy…
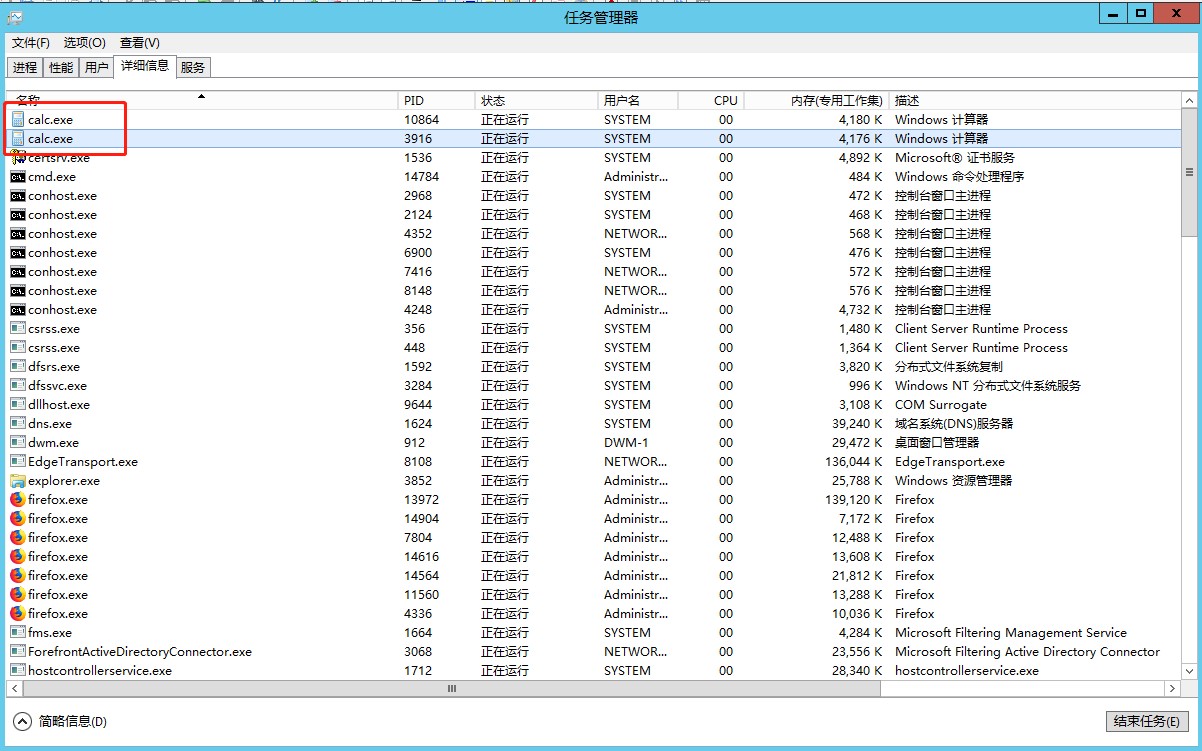 jumbo-wjb/cve-2020-0688
CVE-2020-0688 - Exchange
 brianwrf/wordpress_4.9.8_rce_poc
WordPress RCE (लेखक विशेषाधिकार) के लिए एक सरल PoC, CVE-2019-8942 और CVE-2019-8943 देखें।
 watchtowrlabs/connectwise-screenconnect_auth-bypass-add-user-poc
ConnectWise ScreenConnect में प्रमाणीकरण बाईपास हेतु प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो रिमोट कमांड निष्पादन के पहले चरण के रूप में एक व्यवस्थापक…
 glassyamadeus/cve-2024-20931
CVE-2024-20931 के लिए PoC
 henry4e36/solr-ssrf
Apache Solr SSRF(CVE-2021-27905)
 exploits-forsale/cve-2024-21345
CVE-2024-21345 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो सुरक्षा परीक्षण और सत्यापन के लिए कार्यात्मक कोड के साथ एक विशिष्ट भेद्यता का प्रदर्शन करता…
 sinsinology/cve-2024-4358
Progress Telerik Report Server पूर्व-प्रमाणित RCE श्रृंखला (CVE-2024-4358/CVE-2024-1800)
 som3canadian/some-tools
कुछ पेंटेस्ट टूल्स। कुछ पेंटेस्टिंग टूल्स को इंस्टॉल करें और अपडेट रखें। मैंने अपनी OSCP परीक्षा पास करने के लिए इसका उपयोग किया।
 chebuya/havoc-c2-ssrf-poc
CVE-2024-41570: Havoc C2 0.7 Teamserver SSRF शोषण
 securelayer7/cve-2024-38856_scanner
Apache OFBiz RCE स्कैनर और एक्सप्लॉइट (CVE-2024-38856)
 tpt11fb/springvulscan
burpsuite का Spring भेद्यता स्कैनिंग प्लगइन। SpringVulScan: पहचान का समर्थन करता है: रूट लीक|CVE-2022-22965|CVE-2022-22963|CVE-2022-22947|CVE-2016-497…
 fs0c131y/cve-2018-20555
CVE-2018-20555 के लिए एक्सप्लॉइट: कमजोर Social Network Tabs WordPress प्लगइन में लीक हुई API कुंजियों के माध्यम से Twitter खातों की स्वचालित खोज और…
 hcbaker/klyda
ऑनलाइन वेब अनुप्रयोगों के विरुद्ध डिक्शनरी/स्प्रे हमलों के लिए अत्यधिक कॉन्फ़िगरेबल स्क्रिप्ट।
 arpeetrathii/50-days-of-sqli
50 लगातार दिनों तक SQL इंजेक्शन बग्स को सीखना और खोजना
 rsatan/next.js-exploit-tool
Next.js-Exploit-Tool ग्राफिकल समग्र शोषण उपकरण, Go पर आधारित विकसित, CVE-2025-55182 को लक्षित करने वाला एक स्वतंत्र सुरक्षा मूल्यांकन उपकरण।
 luc10/struts-rce-cve-2017-9805
Go-आधारित रिमोट कोड निष्पादन उपकरण जो Apache Struts CVE-2017-9805 को लक्षित करता है, जिसमें स्वचालित शोषण के लिए एकल-लक्ष्य और बैच-फ़ाइल स्कैनिंग मोड…
 alt3kx/cve-2021-26855_poc
CVE-2021-26855 के लिए प्रमाण-अवधारणा एक्सप्लॉइट, जो Microsoft Exchange Server में SSRF का प्रदर्शन करता है ताकि बैकएंड सेवाओं तक पहुँचा जा सके और…








