
 #1
 thewhiteh4t/cve-2020-10977
GitLab 12.9.0 मनमाना फ़ाइल पठन
 ressl/cve-2026-87902-poc
CVE-2026-87902 के लिए PoC — WordPress पेज-टेम्पलेट रिज़ॉल्यूशन में अनधिकृत पाथ ट्रैवर्सल (स्थानीय PHP इन्क्लूज़न, सशर्त RCE) एक पिन किए गए कमज़ोर लैब…
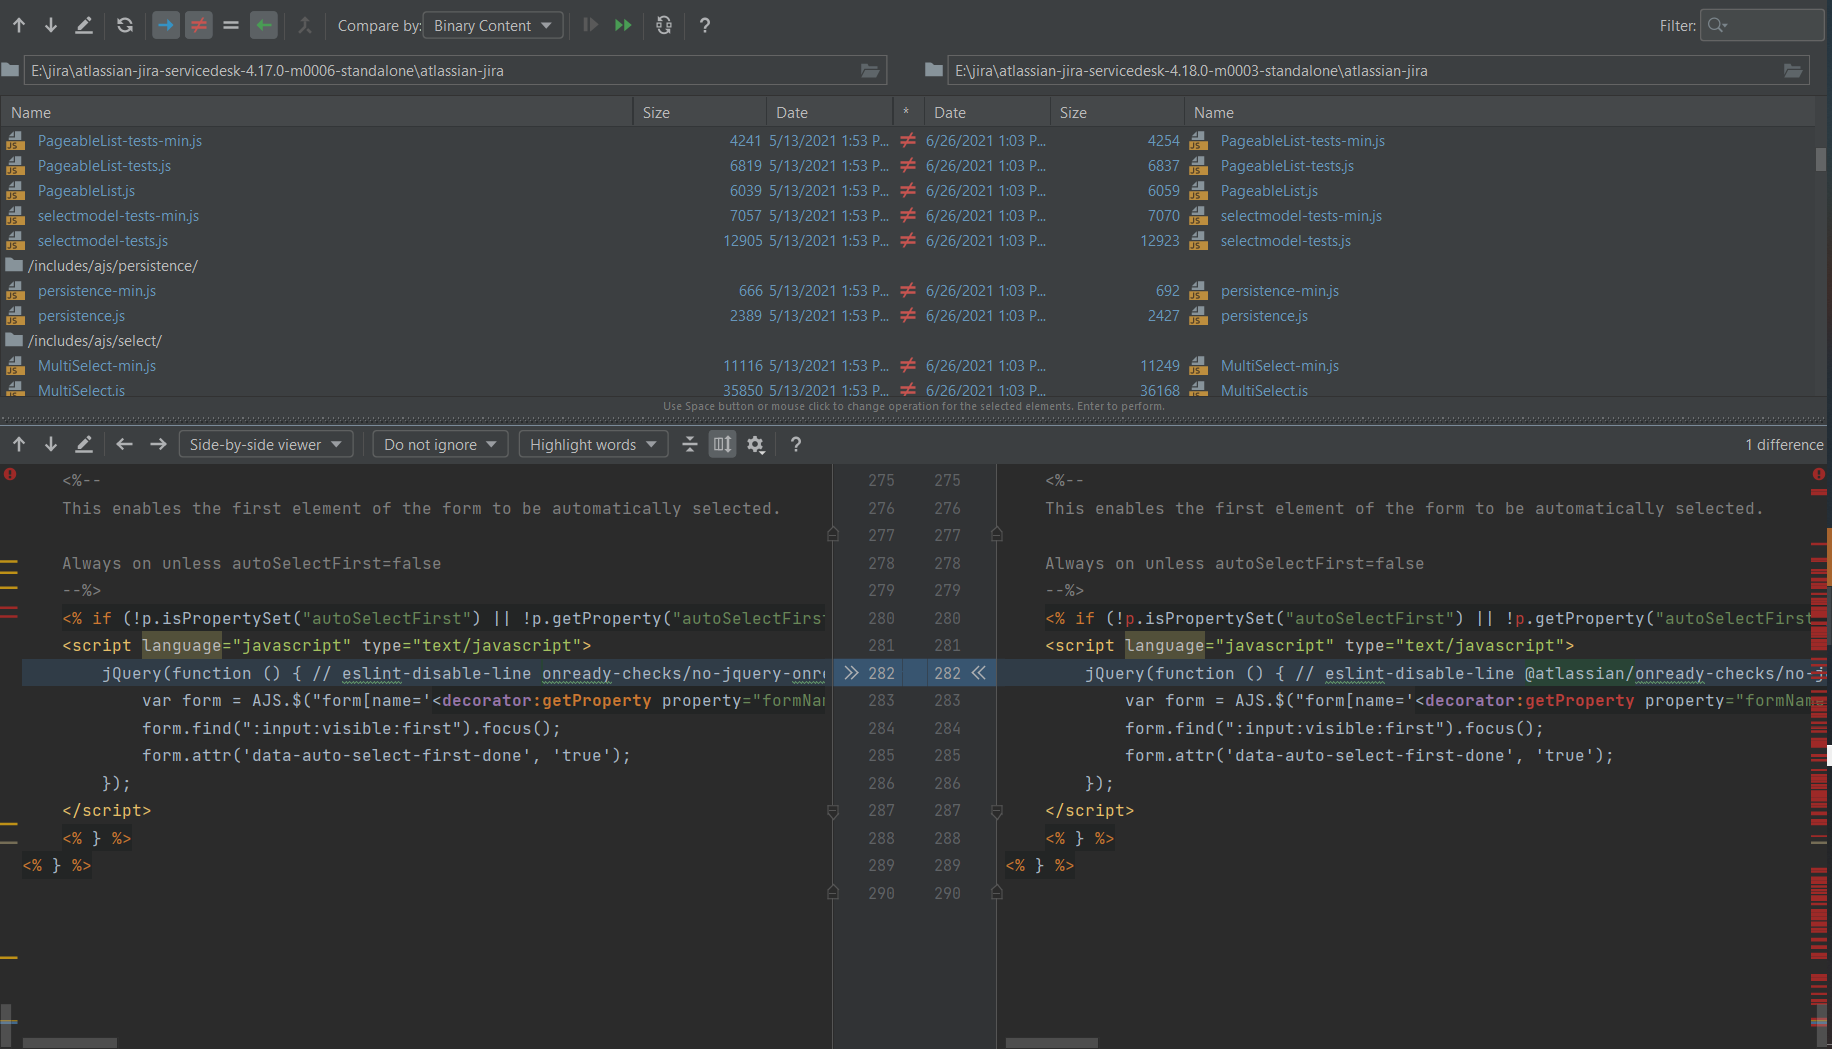 petrusviet/cve-2021-39115
ईमेल टेम्पलेट्स में टेम्पलेट इंजेक्शन Jira Service Management Server पर कोड निष्पादन की ओर ले जाता है
 sunlight-rim/sqlbit
बूलियन-आधारित ब्लाइंड SQL इंजेक्शन (MVP) को स्वचालित करने वाली एक स्क्रिप्ट।
 smokeintheshell/cve-2023-20198
CVE-2023-20198 शोषण PoC
 34zy/microsoft-office-word-mshtml-remote-code-execution-exploit
Microsoft Office Word में CVE-2021-40444 का शोषण MSHTML इंजन के माध्यम से रिमोट कोड निष्पादन प्राप्त करने के लिए एक तैयार दस्तावेज़ में…
 momenbasel/vulnhawk
AI-संचालित SAST स्कैनर जो प्रमाणीकरण बाईपास, IDOR और तर्क बग ढूंढता है जिन्हें Semgrep/CodeQL मिस करते हैं। मुफ्त GitHub Action। Python, JS/TS, Go,…
 fsecurelabs/n1qlmap
यह उपकरण N1QL इंजेक्शन कमजोरियों का फायदा उठाकर Couchbase डेटाबेस से डेटा चुराता है।
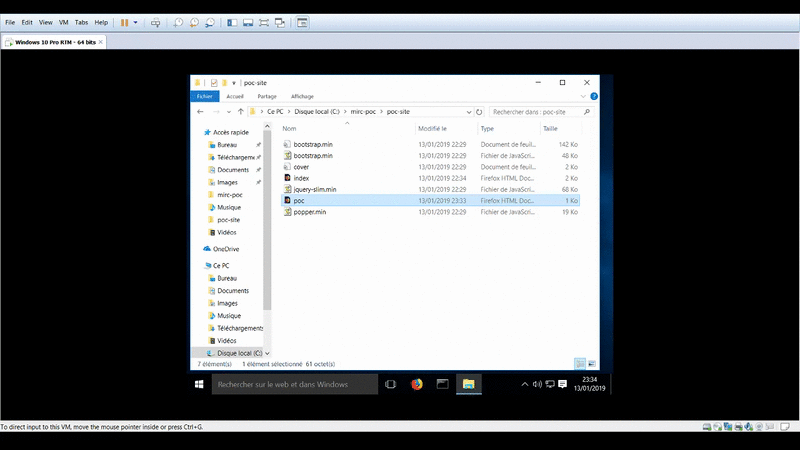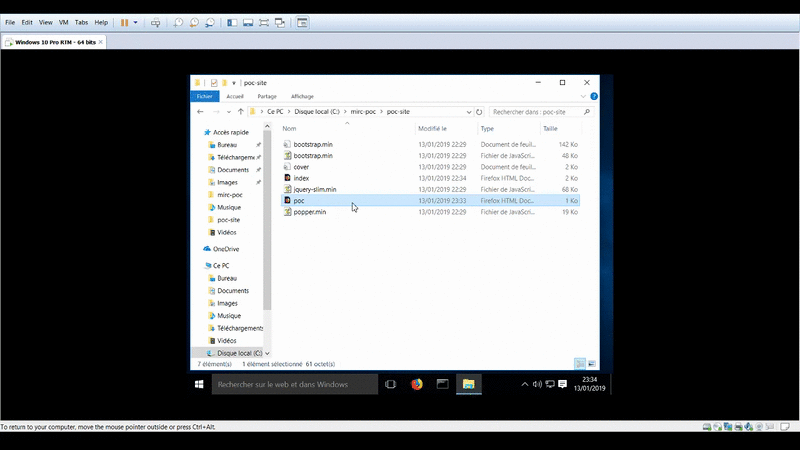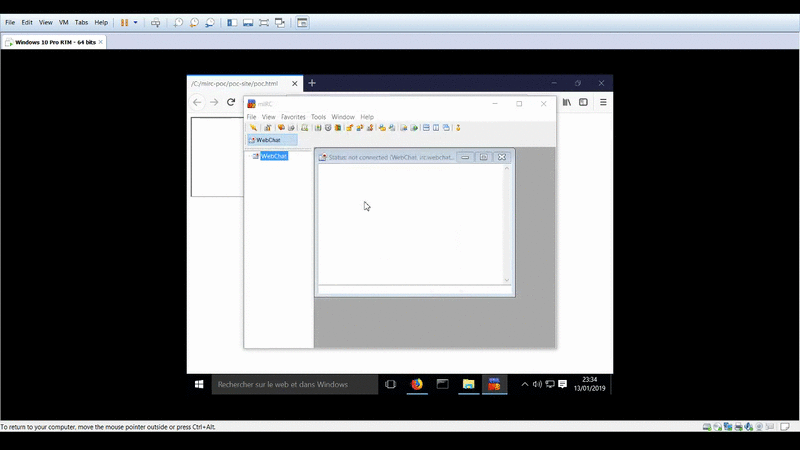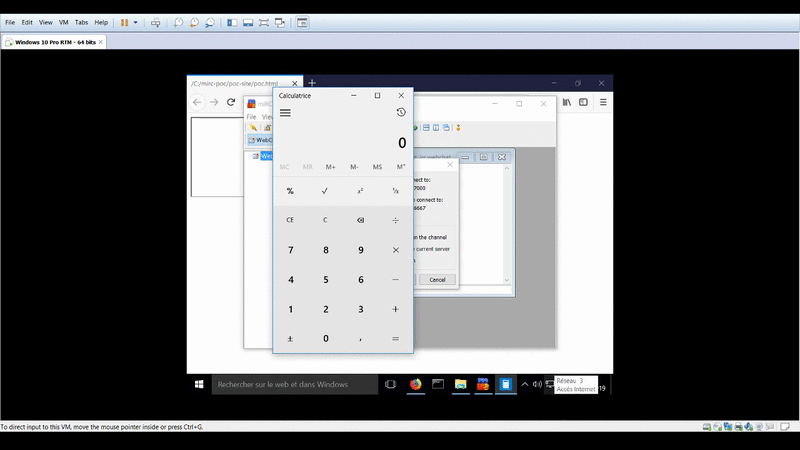 proofofcalc/cve-2019-6453-poc
CVE-2019-6453 के लिए calc प्रमाण
 sfewer-r7/cve-2023-34362
CVE-2023-34362: MOVEit Transfer अप्रमाणित RCE
 jiansiting/cve-2019-2725
CVE-2019-2725 के लिए शोषण जो WebLogic WLS रिमोट कोड निष्पादन भेद्यता को लक्षित करता है, जो अप्रमाणित हमलावरों को प्रभावित सर्वरों पर मनमाना कमांड…
 jas502n/cve-2020-2551
CVE-2020-2551 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो IIOP प्रोटोकॉल के माध्यम से Oracle WebLogic Server में दूरस्थ कोड निष्पादन प्रदर्शित करता है।…
 itsmmdoha/ducklogger
एक ESP32-S3-आधारित यूएसबी कीलॉगर जिसमें वाईफ़ाई है, आसानी से DIY योग्य और व्यापक रूप से उपलब्ध हार्डवेयर के साथ।
 jas502n/jackson-cve-2020-8840
FasterXML/jackson-databind दूरस्थ कोड निष्पादन भेद्यता
 sfewer-r7/cve-2026-55040
Microsoft SharePoint CVE-2026-55040 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट जो जाली JWT टोकन बनाता है, प्रमाणीकरण को बायपास करता है, मेटाडेटा का स्वतः…
 horizon3ai/cve-2023-27350
PaperCut CVE-2023-27350 के लिए Proof-of-concept exploit, जो authentication bypass को built-in scripting abuse के साथ chain करके कमजोर MF/NG instances…
 hdce-inc/cve-2023-38831
CVE-2023-38831 PoC (अवधारणा प्रमाण)









