
 #1
सामान्य वेब एप्लिकेशन कमजोरियों (जैसे SQL इंजेक्शन, XSS) का फायदा उठाने के लिए विशेष रूप से डिज़ाइन किए गए उपकरण।
Kitploit अनुशंसित

 hook-s3c/cve-2018-18852
विक्रेता डिफ़ॉल्ट क्रेडेंशियल का उपयोग करके CERIO राउटर (DT300N, DT100G, AMR-3204, WMR-200N) के लिए प्रमाणित रिमोट कोड निष्पादन एक्सप्लॉइट। MIPS…
 dgh05t/vmware_esxi_openslp_pocs
CVE-2020-3992 & CVE-2019-5544
 pear1y/cve-2022-0540-rce
Atlassian Jira Seraph प्रमाणीकरण बाईपास RCE(CVE-2022-0540)
 hightechsec/scarce-apache2
बग हंटिंग या पेनटेस्टिंग के लिए एक ढांचा जो सार्वजनिक रूप से CVE-2021-41773 भेद्यता वाली वेबसाइटों को लक्षित करता है।
 stahlz/jqshell
CVE-2018-9206 (jQuery File Upload) के लिए स्वचालित शोषण उपकरण, जिसमें एकल/बहु-लक्ष्य स्कैनिंग, Tor प्रॉक्सी समर्थन, और पैठ परीक्षण और शैक्षिक उपयोग…
 numanturle/cve-2022-0332
CVE-2022-0332 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, Moodle 3.11 से 3.11.4 में SQL इंजेक्शन भेद्यता, बिना प्रमाणीकरण के डेटाबेस निष्कर्षण के लिए…
 marven11/cve-2024-28397-js2py-sandbox-escape
CVE-2024-28397: js2py सैंडबॉक्स एस्केप, pyimport प्रतिबंध को बायपास करें।
 jas502n/burpsuite_pro_v1.7.37
वेब अनुप्रयोग सुरक्षा परीक्षण का व्यापक प्लेटफ़ॉर्म, जिसमें उन्नत स्कैनिंग इंजन, इंटरसेप्टिंग प्रॉक्सी, और पेनेट्रेशन परीक्षकों के लिए स्वचालित…
 jas502n/zentao-getshell
禅道8.2 - 9.2.1前台Getshell
 iilegacyyii/poc-cve-2021-41773
Apache HTTP Server पाथ ट्रैवर्सल (CVE-2021-41773) के लिए प्रूफ-ऑफ-कॉन्सेप्ट स्कैनर, जिसमें मल्टी-होस्ट समर्थन, SSL सत्यापन टॉगल और समवर्ती स्कैनिंग…
 y4sec-team/cve-2023-21939
JDK CVE-2023-21939
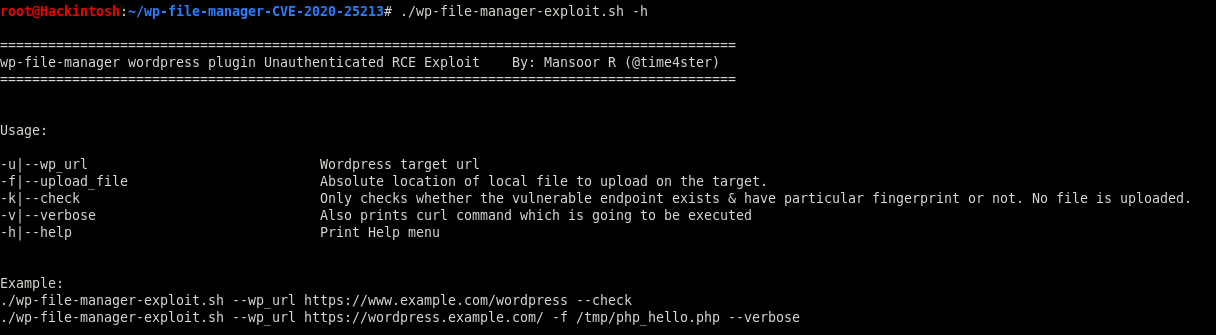 mansoorr123/wp-file-manager-cve-2020-25213
https://medium.com/@mansoorr/exploiting-cve-2020-25213-wp-file-manager-wordpress-plugin-6-9-3f79241f0cd8
 warxim/cve-2022-41852
CVE-2022-41852 अवधारणा का प्रमाण (अनौपचारिक)
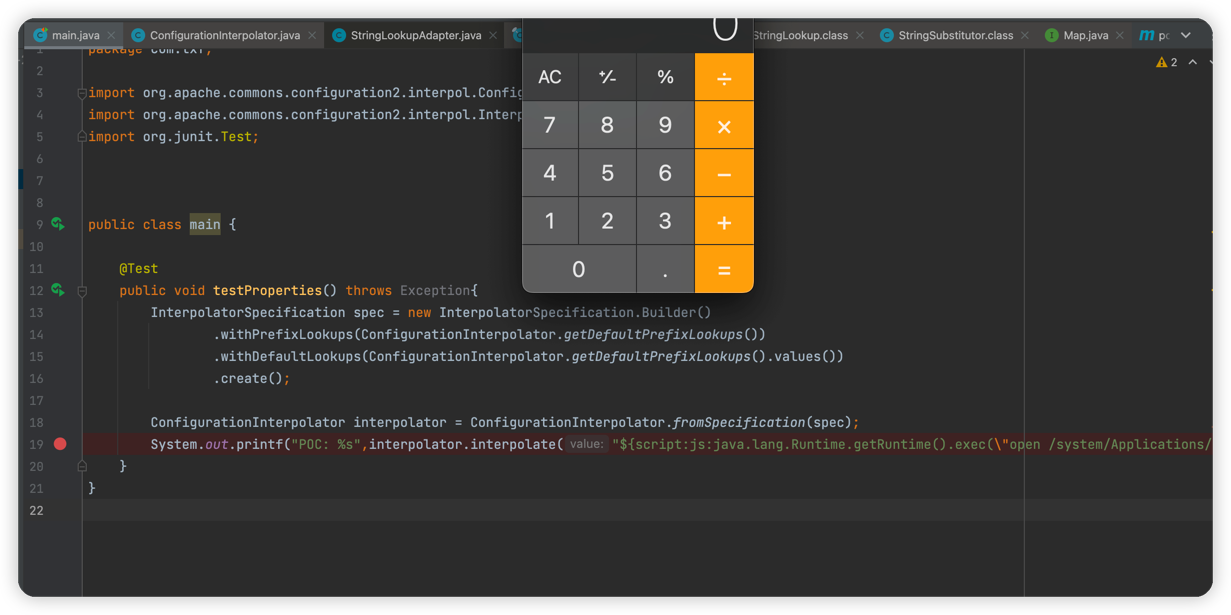 tangxiaofeng7/cve-2022-33980-apache-commons-configuration-rce
CVE-2022-33980 Apache Commons Configuration रिमोट कमांड निष्पादन भेद्यता
 l4rm4nd/cve-2025-55182
Next.js/React Server Components में CVE-2025-55182 (React2Shell RCE) का पता लगाने और शोषण करने के लिए Docker-आधारित लैब, पूर्व-कॉन्फ़िगर कमजोर सेटअप…
 jas502n/xxl-job
xxl-job RESTful API RCE
 mistymntncop/cve-2023-2033
जावास्क्रिप्ट एक्सप्लॉइट जो CVE-2023-2033 को लक्षित करता है, वेब अनुप्रयोगों में प्रूफ-ऑफ-कॉन्सेप्ट परीक्षण और भेद्यता सत्यापन के लिए।
 0x00-0x00/cve-2019-0841-bypass
विंडोज 10 में एज के सभी संस्करणों को लक्षित करने वाला एक पूरी तरह से स्वचालित CVE-2019-0841 बायपास।








