Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
Next.js-Exploit-Tool — Next.js-Exploit-Tool ग्राफिकल समग्र शोषण उपकरण, Go पर आधारित विकसित, CVE-2025-55182 को लक्षित करने वाला एक स्वतंत्र सुरक्षा मूल्यांकन उपकरण। | Kitploit
उपकरण/GitHubGitHub/rsatan/next.js-exploit-tool
भेद्यता स्कैनरशोषणवेब एप्लिकेशन शोषणपेनिट्रेशन टेस्टिंगरेड टीमिंगपेलोड डेवलपमेंट
GitHubrsatan/next.js-exploit-tool

Next.js-Exploit-Tool

Next.js-Exploit-Tool ग्राफिकल समग्र शोषण उपकरण, Go पर आधारित विकसित, CVE-2025-55182 को लक्षित करने वाला एक स्वतंत्र सुरक्षा मूल्यांकन उपकरण।

रिपॉजिटरी देखें
119126011 महीने पहलेKitploit द्वारा समीक्षित
साझा करें

Next.js-Exploit-Tool

Next.js-Exploit-Tool एक ग्राफिकल व्यापक उपयोगिता उपकरण।

Language Platform Version

परिचय

CVE-2025-55182 के लिए एक स्टैंडअलोन सुरक्षा मूल्यांकन उपकरण, Go में विकसित, ग्राफिकल इंटरफ़ेस (GUI) के साथ, शीघ्रता से भेद्यता का पता लगाने और सत्यापन के लिए।


परिवर्तन लॉग

v1.3.0

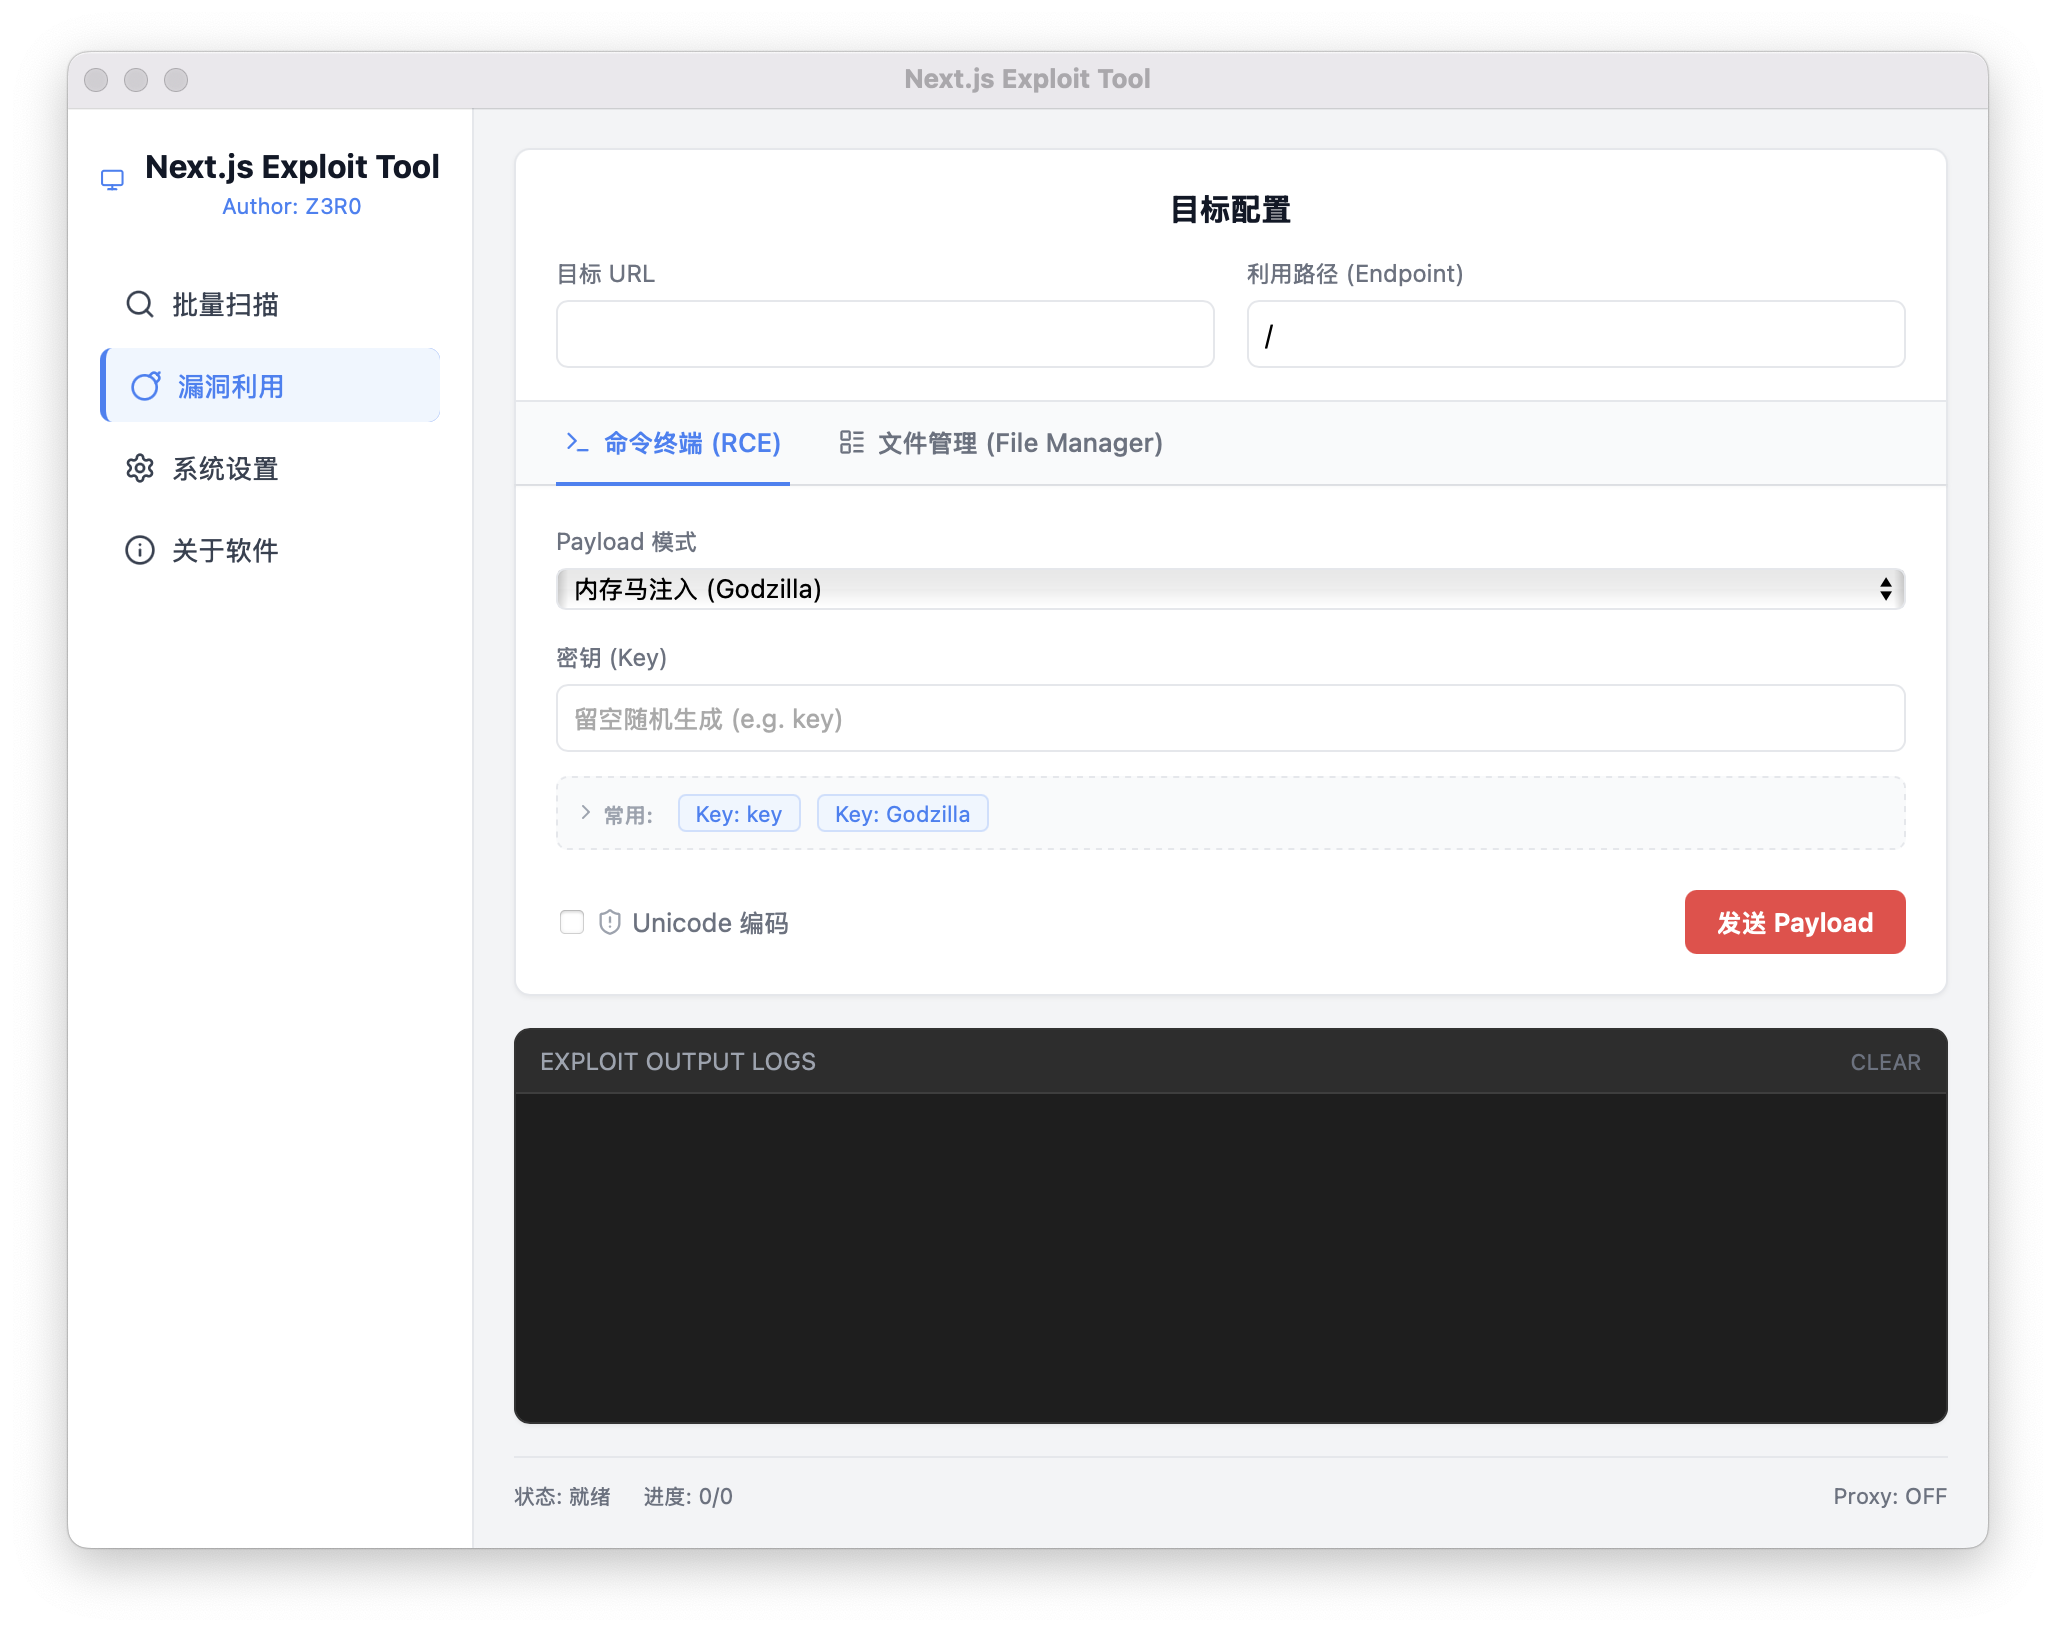
  • Godzilla (गॉडज़िला) मेमशेल समर्थन जोड़ा गया
    • Node.js-आधारित Godzilla मेमशेल इंजेक्शन फ़ंक्शन लागू किया गया। इस पेलोड को उपयोग करने के लिए बेइचेन गुरु के प्रोजेक्ट GodzillaNodeJsPayload के साथ उपयोग करना आवश्यक है।
    • श्रेय (Credits): बेइचेन गुरु द्वारा ओपन-सोर्स किए गए GodzillaNodeJsPayload प्रोजेक्ट के लिए विशेष धन्यवाद।

  • नेटवर्क प्रॉक्सी समर्थन जोड़ा गया
    • साइडबार में सिस्टम सेटिंग्स (Settings) पृष्ठ जोड़ा गया, जो HTTP/HTTPS प्रॉक्सी कॉन्फ़िगर करने का समर्थन करता है।
  • ज्ञात समस्याओं का समाधान
    • लक्ष्य URL पार्सिंग तर्क को अनुकूलित किया गया।

    • प्रोग्राम क्रैश समस्या का समाधान किया गया।

    • कुछ लक्ष्यों पर AntSword (चींटी तलवार) मेमशेल कनेक्शन विफलता का समाधान किया गया।
      Scan

v1.2.0

🙌 श्रेय

  • फ़ाइल प्रबंधन मॉड्यूल (File Manager): मुख्य कार्यान्वयन विचार pyroxenites के ओपन-सोर्स प्रोजेक्ट को संदर्भित और धन्यवाद देता है।
    • 🔗 https://github.com/pyroxenites/Nextjs_RCE_Exploit_Tool
  • मेमशेल और निर्यात फ़ंक्शन (MemShell & Export): T00ls फ़ोरम के गुरुओं के बहुमूल्य सुझावों और प्रतिक्रिया के लिए धन्यवाद।

🔥मुख्य फ़ंक्शन अपडेट

  • Next.js मेमशेल इंजेक्शन जोड़ा गया

    • पेलोड प्रकार: नया MemShell हमला मोड जोड़ा गया, जो Next.js प्रक्रिया में स्थायी मेमशेल इंजेक्ट करने का समर्थन करता है।

    • कनेक्शन समर्थन: सफल इंजेक्शन के बाद AntSword (चींटी तलवार) (प्रकार: CMDLINUX) के साथ कनेक्ट करने का समर्थन।

    • स्वचालित सत्यापन: इंजेक्शन के बाद जीवित स्थिति सत्यापित करने के लिए स्वचालित रूप से कनेक्ट करने का प्रयास।

    • अनुकूलन योग्य कॉन्फ़िगरेशन: कस्टम माउंट पथ (Path) और कनेक्शन पासवर्ड (Password) सेट करने का समर्थन, यादृच्छिक पथ/पासवर्ड जनरेशन शॉर्टकट प्रदान करता है।

  • फ़ाइल प्रबंधन

    • दृश्य ब्राउज़िंग: ग्राफिकल फ़ाइल प्रबंधक जोड़ा गया।
    • पूर्ण फ़ंक्शन संचालन:
      • ब्राउज़ करना (Browse): निर्देशिका स्तर नेविगेशन, फ़ाइल आकार और प्रकार आइकन प्रदर्शित करने का समर्थन।
      • पढ़ना (Read): टेक्स्ट फ़ाइल सामग्री देखने का समर्थन।
      • संपादित/लिखना (Edit/Write): फ़ाइल संपादन या नई फ़ाइल बनाने का समर्थन।
      • हटाना (Delete): फ़ाइल हटाने या फ़ोल्डर को पुनरावर्ती रूप से हटाने का समर्थन।
  • स्कैन परिणाम निर्यात

    • बैच स्कैन टर्मिनल (Terminal) के शीर्ष पर Export बटन जोड़ा गया।

v1.1.0

  • पेलोड तर्क को पुनर्गठित किया गया, try-catch अपवाद हैंडलिंग जोड़ी गई, गलत कमांड निष्पादन के कारण लक्ष्य सेवा क्रैश होने से रोकने के लिए।

  • RCE, LFI, Write मोड के लिए गतिशील शॉर्टकट टैग प्रदान किए गए, एक क्लिक में सामान्य पेलोड भरें।

  • स्कैन लॉग में भेद्यता आइटम पर क्लिक करके स्वचालित रूप से एक्सप्लॉइट पृष्ठ पर जाएं और Target और Endpoint भरें।

  • "के बारे में" पृष्ठ को पुनः डिज़ाइन किया गया, लॉग में रंग अंतर जोड़ा गया।

इंटरफ़ेस पूर्वावलोकन

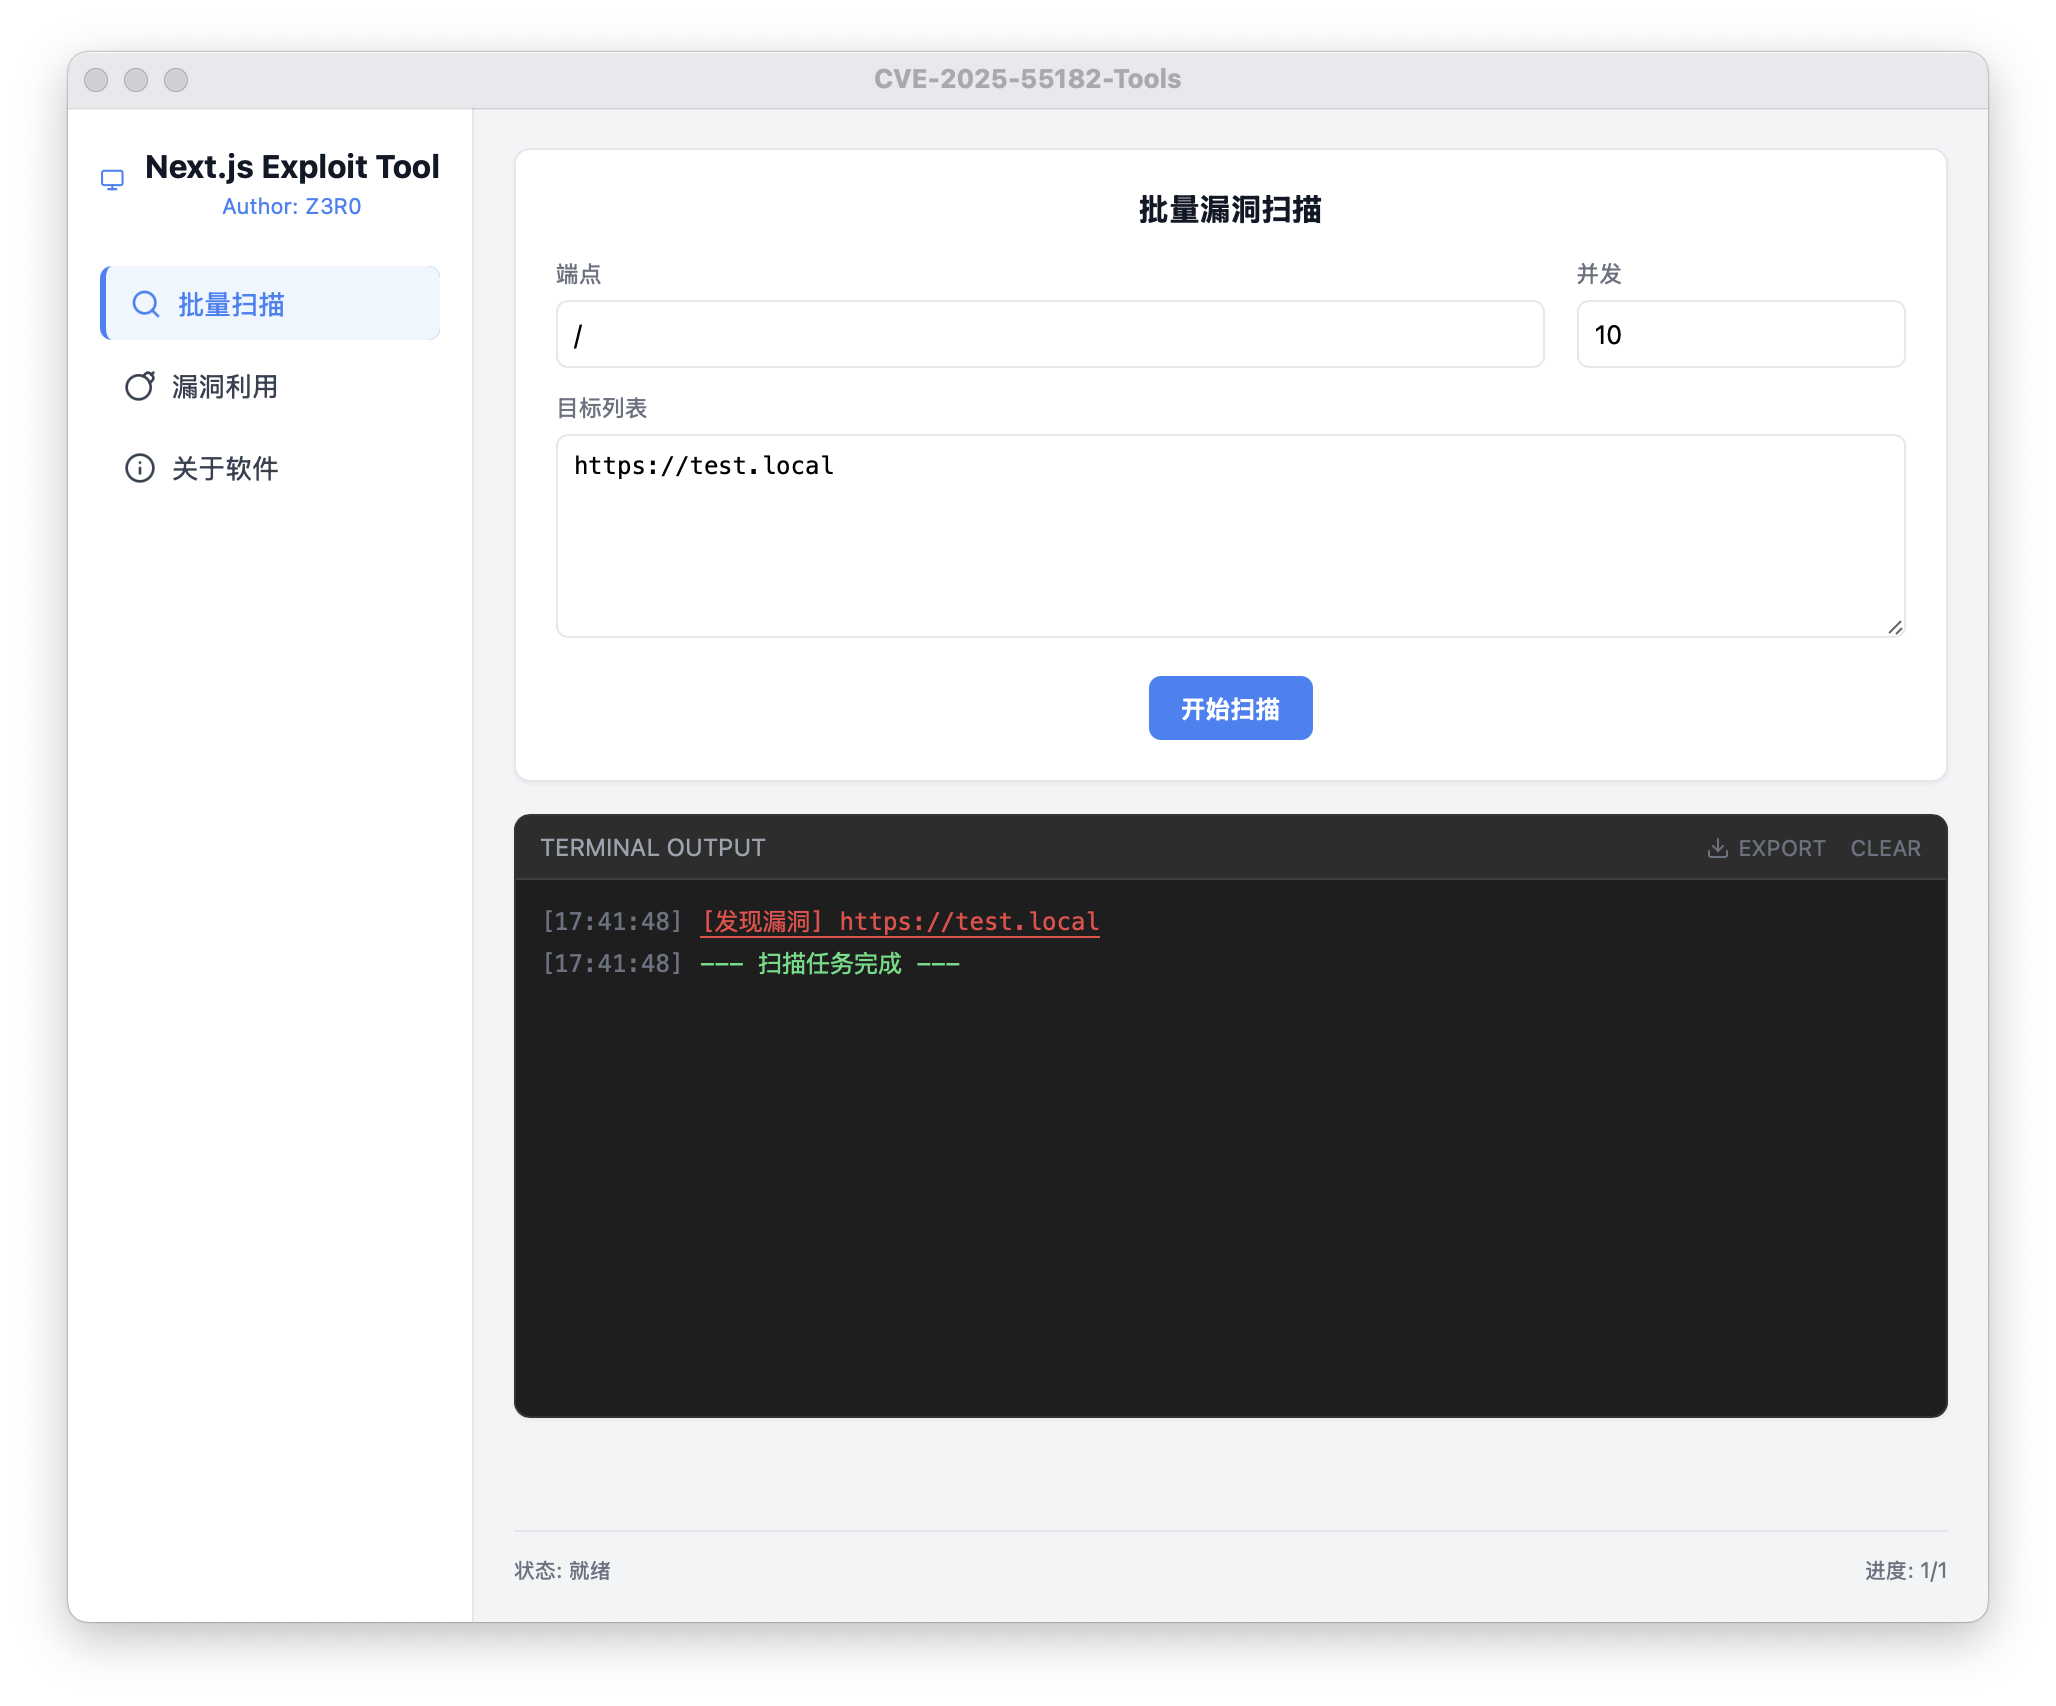
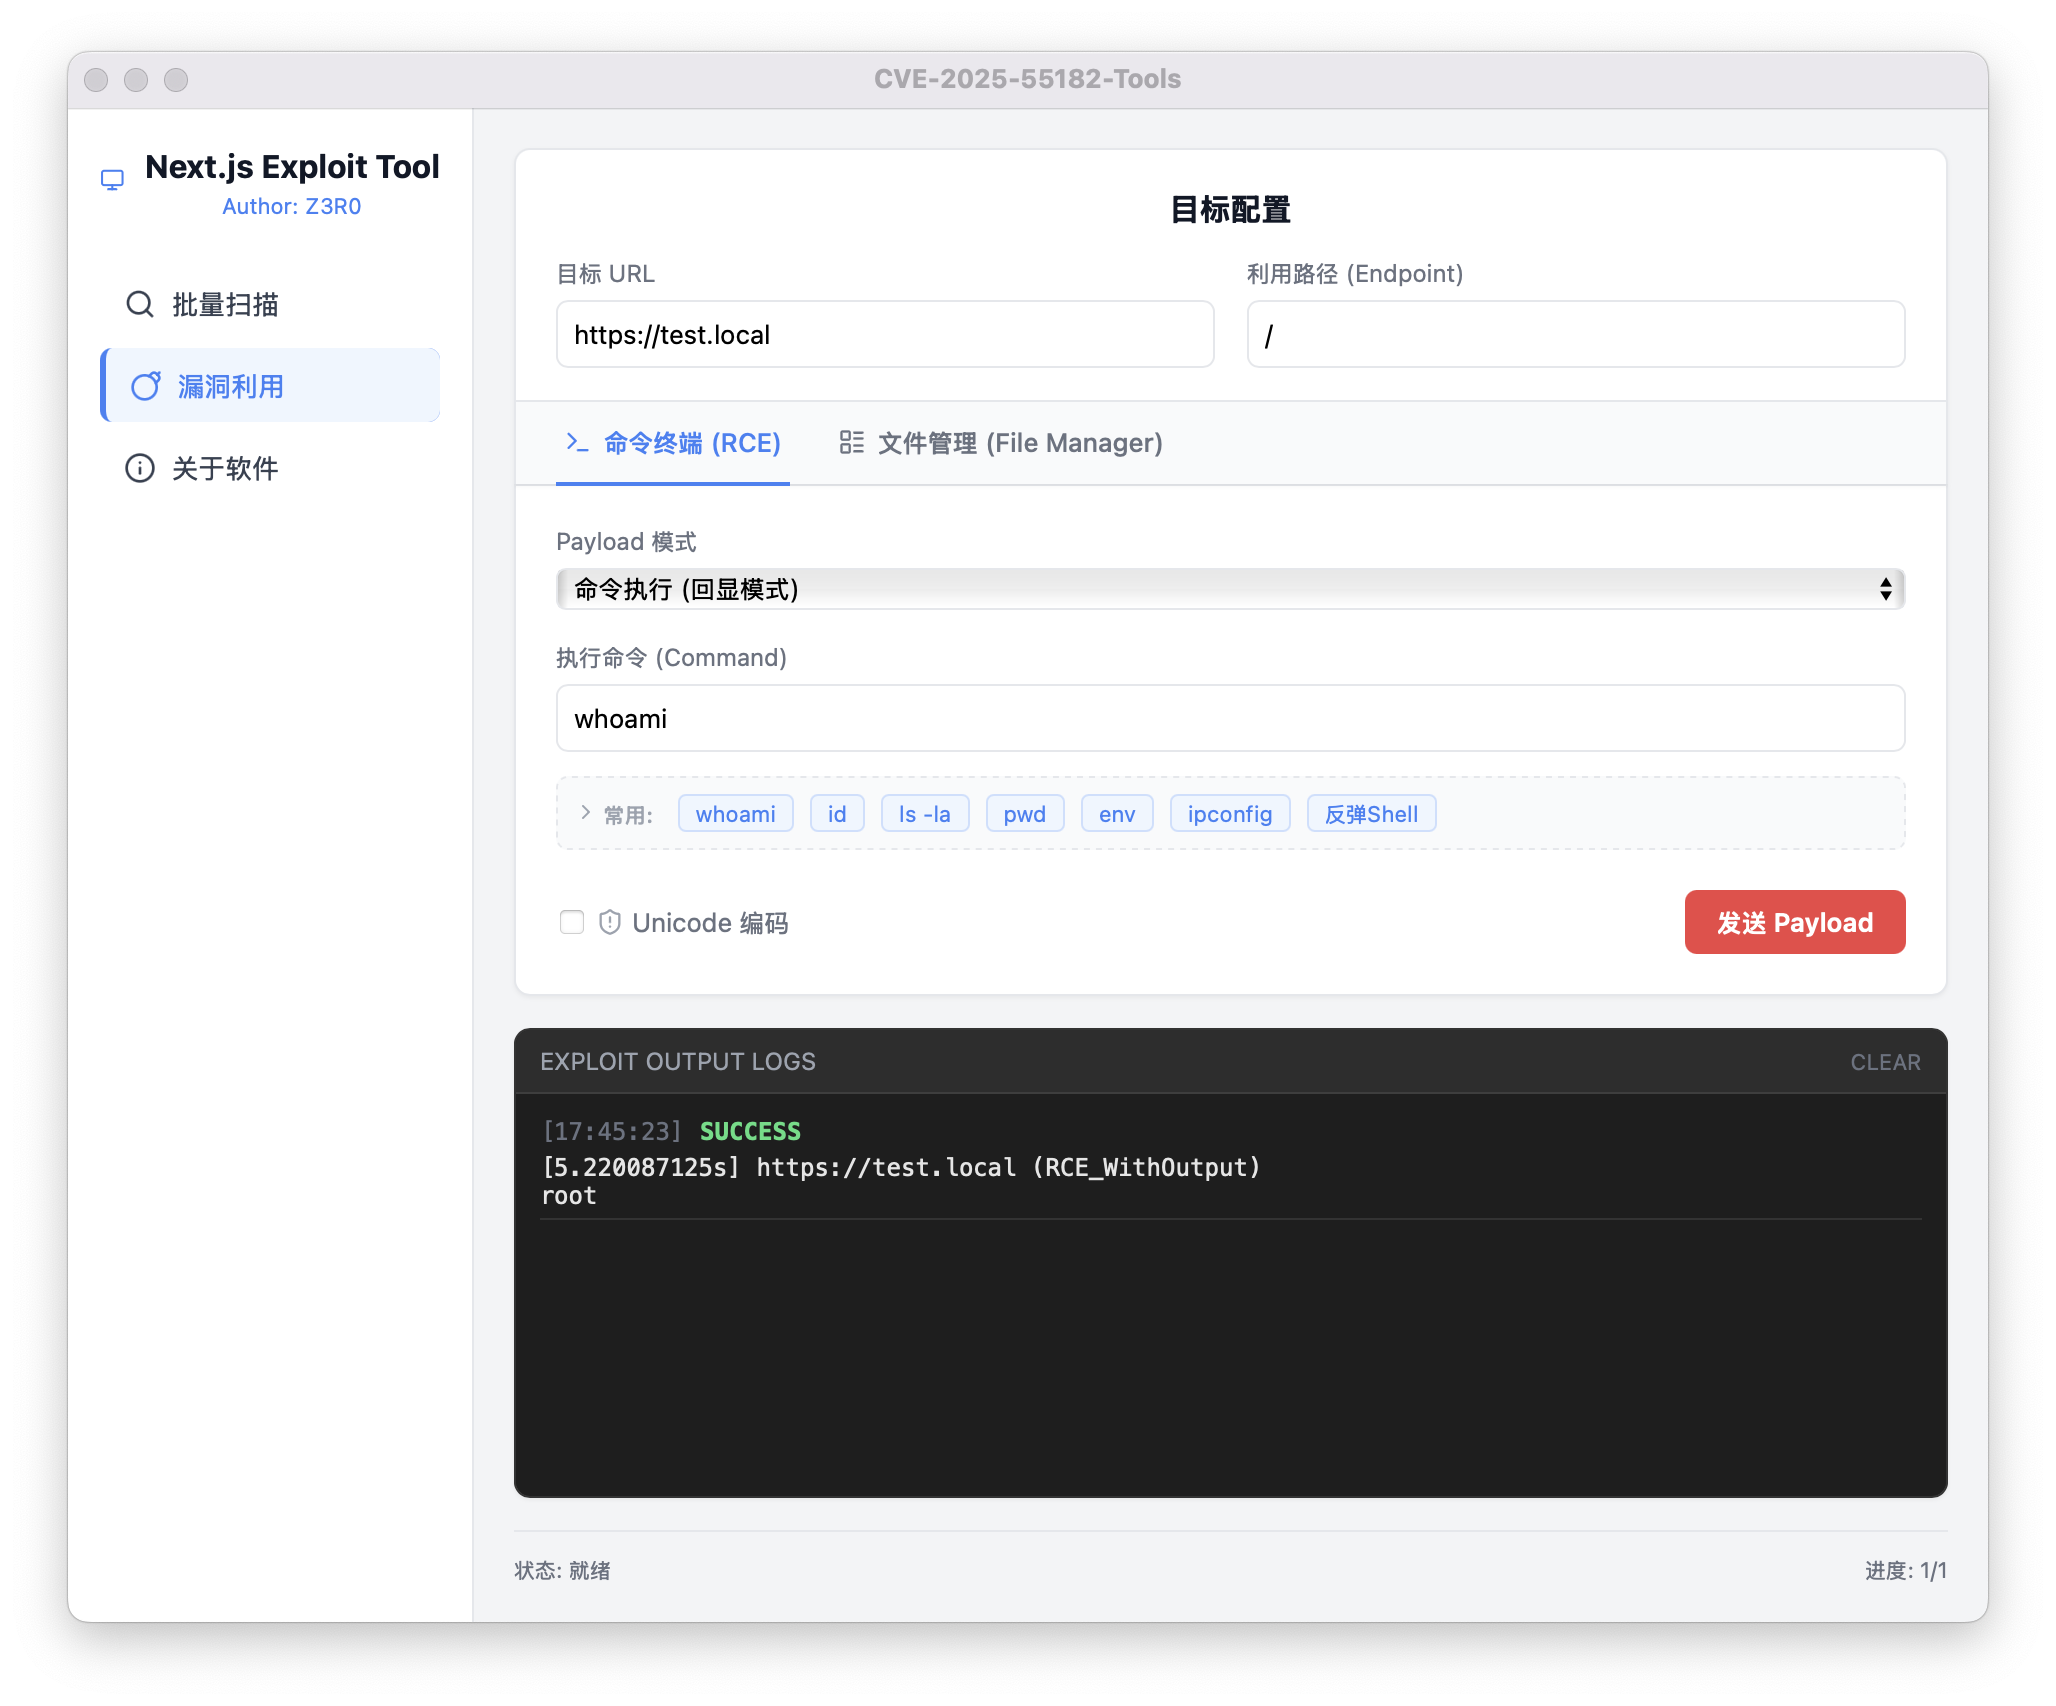
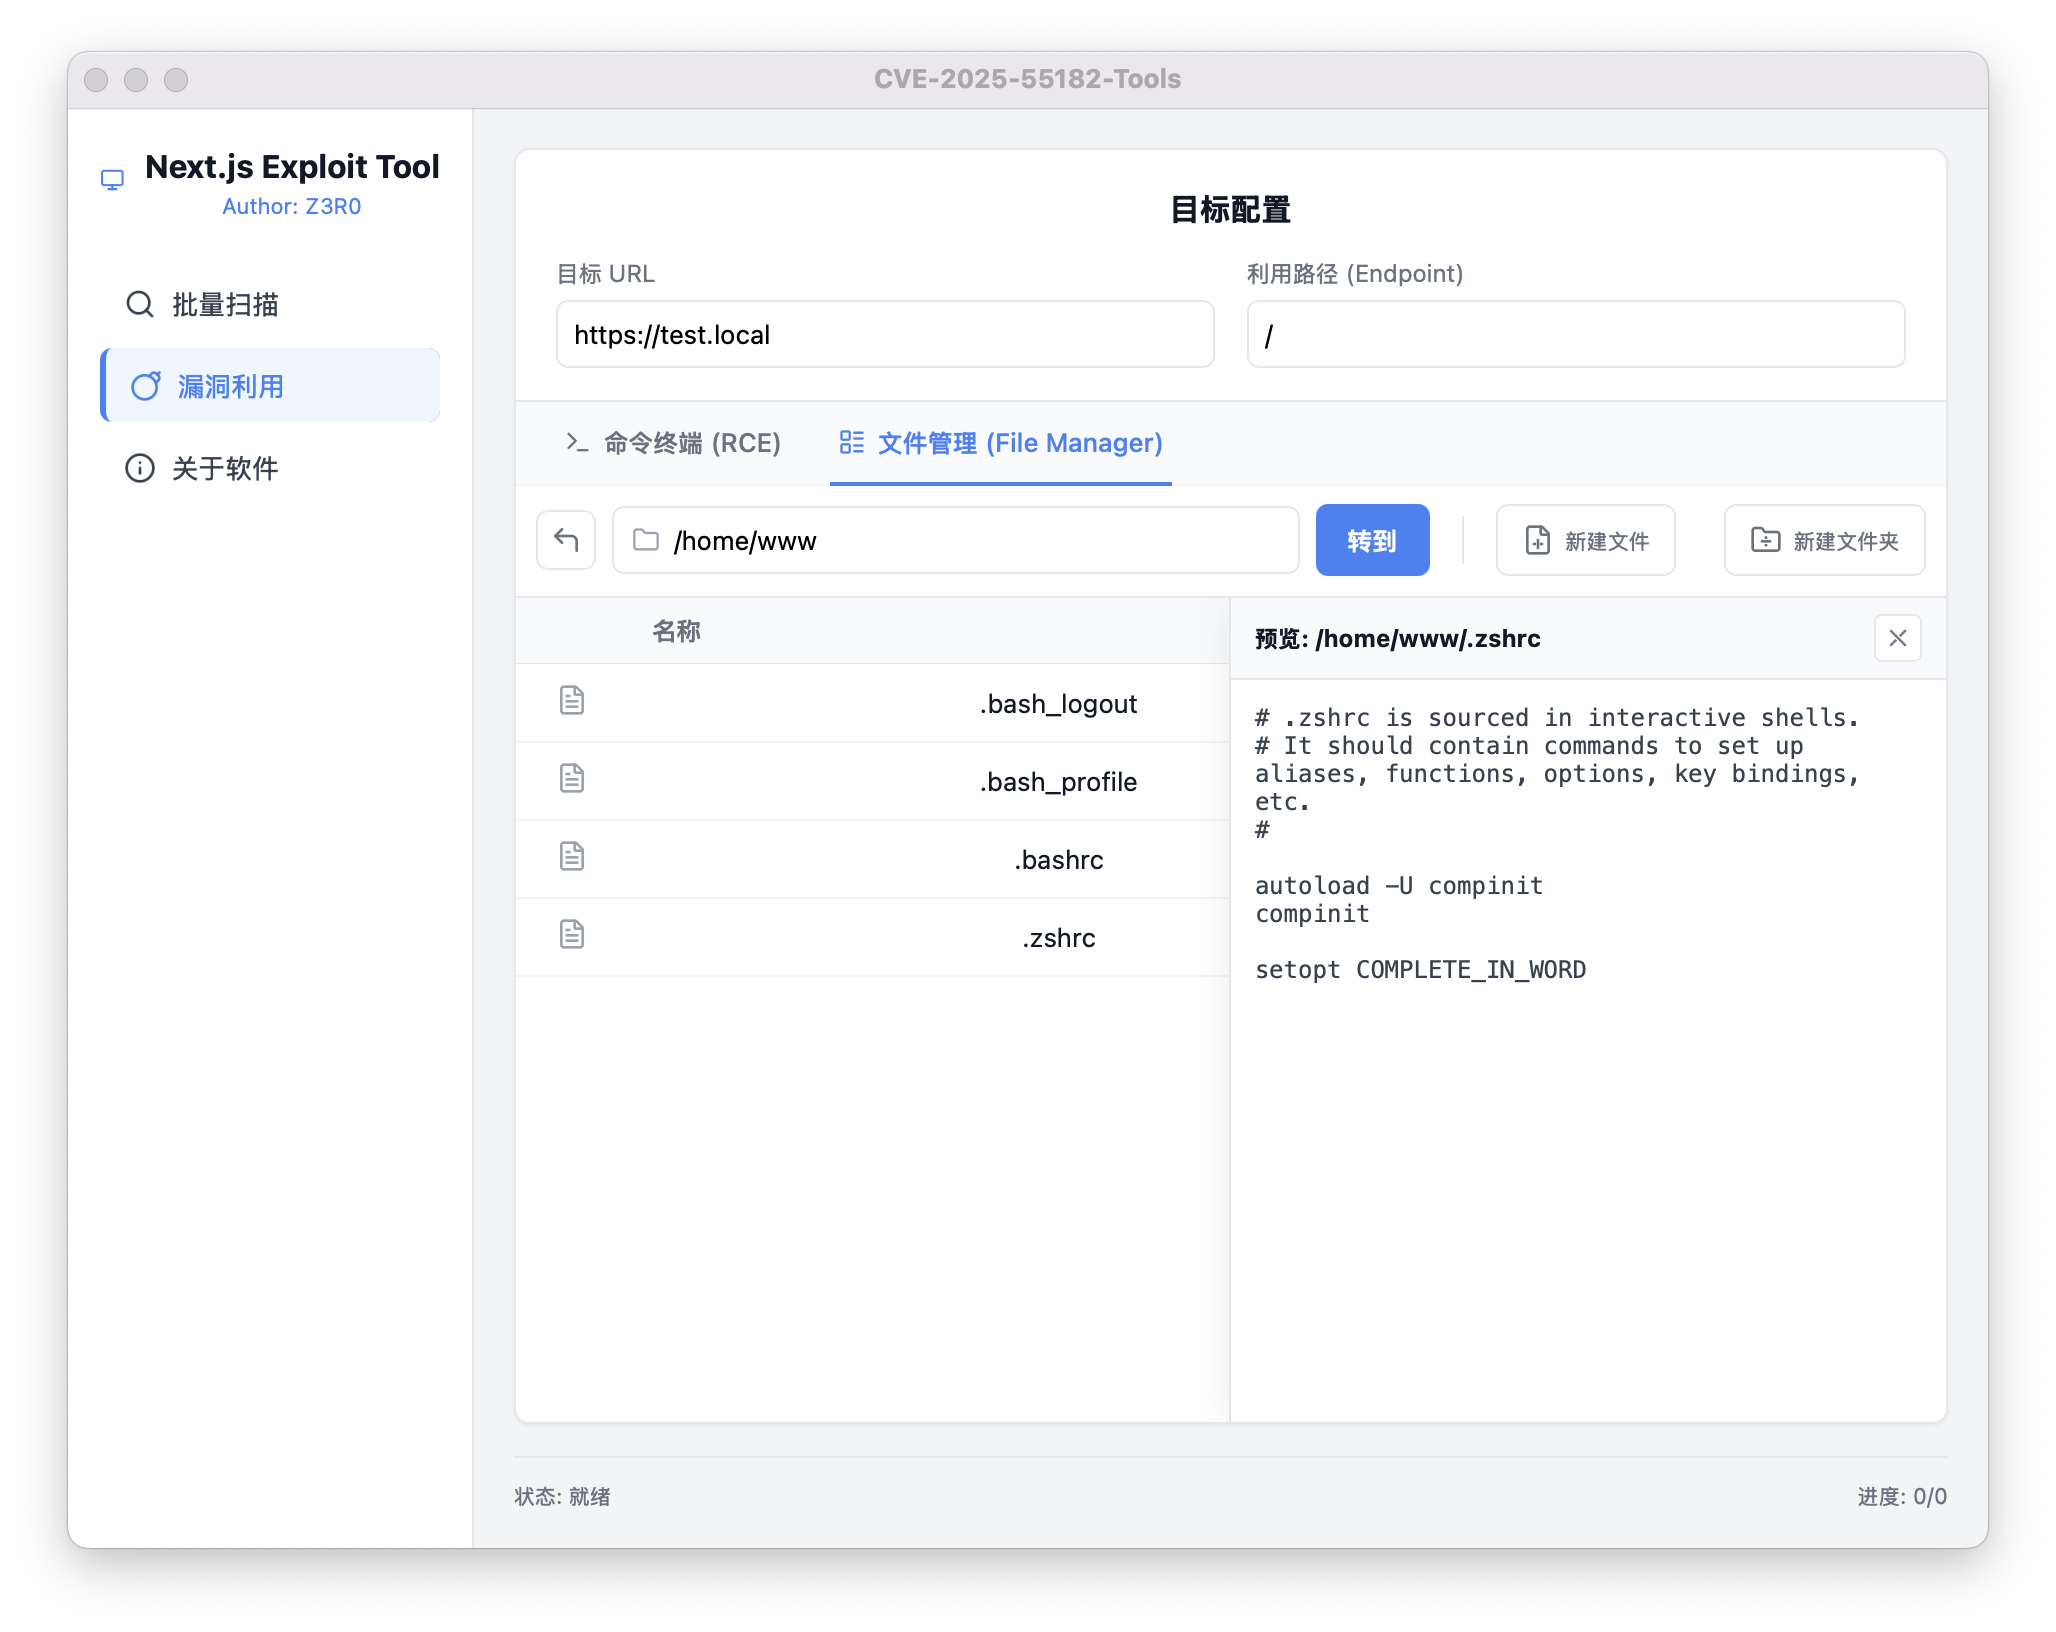
Scan RCE_WithOutput MemShell FsBrowse FsRead FsWrite

अस्वीकरण

कृपया इस उपकरण का उपयोग करने से पहले निम्नलिखित शर्तों को ध्यान से पढ़ें:

  1. अधिकृत उपयोग: यह उपकरण केवल सुरक्षा अनुसंधान, शैक्षणिक आदान-प्रदान और वैध प्राधिकरण प्राप्त पेनिट्रेशन परीक्षण के लिए है।
  2. अवैध हमले पर प्रतिबंध: इस उपकरण का उपयोग अनधिकृत लक्ष्य प्रणालियों को स्कैन करने, हमला करने या क्षति पहुंचाने के लिए सख्त वर्जित है।
  3. स्व-उत्तरदायित्व: इस उपकरण के उपयोग से होने वाले किसी भी प्रत्यक्ष या अप्रत्यक्ष परिणाम (सिस्टम विफलता, डेटा लीक, कानूनी विवाद आदि सहित) पूरी तरह से उपयोगकर्ता द्वारा वहन किए जाएंगे, उपकरण लेखक की कोई संयुक्त जिम्मेदारी नहीं होगी।
  4. अंतिम व्याख्या अधिकार: इस उपकरण को डाउनलोड या उपयोग करने का अर्थ है कि आप उपरोक्त सभी शर्तों से सहमत हैं।
टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    696
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    499
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    396
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    340
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    258
  • 6

    antifox

    antifox-ai/antifox

    AI मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म जो रेकॉन, अटैक-सरफ़ेस डिस्कवरी, एक्सप्लॉइटेशन वैलिडेशन और साक्ष्य-आधारित रिपोर्ट डिलीवरी संचालित करता है।

    257

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →