Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
SpringVulScan — burpsuite का Spring भेद्यता स्कैनिंग प्लगइन। SpringVulScan: पहचान का समर्थन करता है: रूट लीक|CVE-2022-22965|CVE-2022-22963|CVE-2022-22947|CVE-2016-4977 | Kitploit
उपकरण/GitHubGitHub/tpt11fb/springvulscan
भेद्यता स्कैनरशोषणवेब एप्लिकेशन शोषणएपीआई सुरक्षा परीक्षणवेब सुरक्षापेनिट्रेशन टेस्टिंग
GitHubtpt11fb/springvulscan

SpringVulScan

burpsuite का Spring भेद्यता स्कैनिंग प्लगइन। SpringVulScan: पहचान का समर्थन करता है: रूट लीक|CVE-2022-22965|CVE-2022-22963|CVE-2022-22947|CVE-2016-4977

रिपॉजिटरी देखें
1546413 साल पहलेKitploit द्वारा समीक्षित
साझा करें

SpringVulScan

पसंद आने पर लेखक को एक स्टार दे सकते हैं

SpringVulScan--burpsuite प्लगइन

अपडेट

1.1

  1. कस्टम रूट पथ स्कैनिंग जोड़ा गया।
  2. राइट-क्लिक करके SpringVulScan पर भेज सकते हैं, कस्टम डिक्शनरी आदि।
  3. डिटेक्शन तर्क को अनुकूलित किया गया।
  4. कस्टम चयन का उपयोग अब केवल रूट लीक का पता लगाने के लिए नहीं, बल्कि डायरेक्टरी ब्रूटफोर्सिंग के लिए भी किया जा सकता है।
  5. सीधे रिलीज़ से SpringVulScan-1.1.zip डाउनलोड करें और अनज़िप करें।

शुरुआत में

यह मेरा पहला burpsuite प्लगइन है। इसका उद्देश्य कुछ संभावित Spring भेद्यता वाले स्थानों का बेहतर और अधिक सुविधाजनक तरीके से पता लगाना है। पहली बार इसे विकसित करते समय मुझे कई समस्याओं और कठिनाइयों का सामना करना पड़ा। इंटरनेट पर burpsuite प्लगइन विकास सामग्री (API, दस्तावेज़ीकरण) एकत्र करने से लेकर अब तक, मूल कार्यक्षमता को लागू करने में लगभग आधा महीना लगा (बीच में कुछ अन्य काम भी थे)। लेकिन अच्छी बात यह है कि अब मैंने इसे पूरा कर लिया है!! सोचता हूँ कि जब समय मिलेगा, तो burpsuite प्लगइन विकास पर एक विचार (API का उपयोग) तैयार करूँगा, सामग्री दस्तावेज़ भी GitHub पर रखूँगा, और भविष्य में इसे बनाए रखूँगा!! नीचे इसकी कार्यक्षमता और उपयोग विधि का परिचय दिया गया है।

कार्यक्षमता परिचय

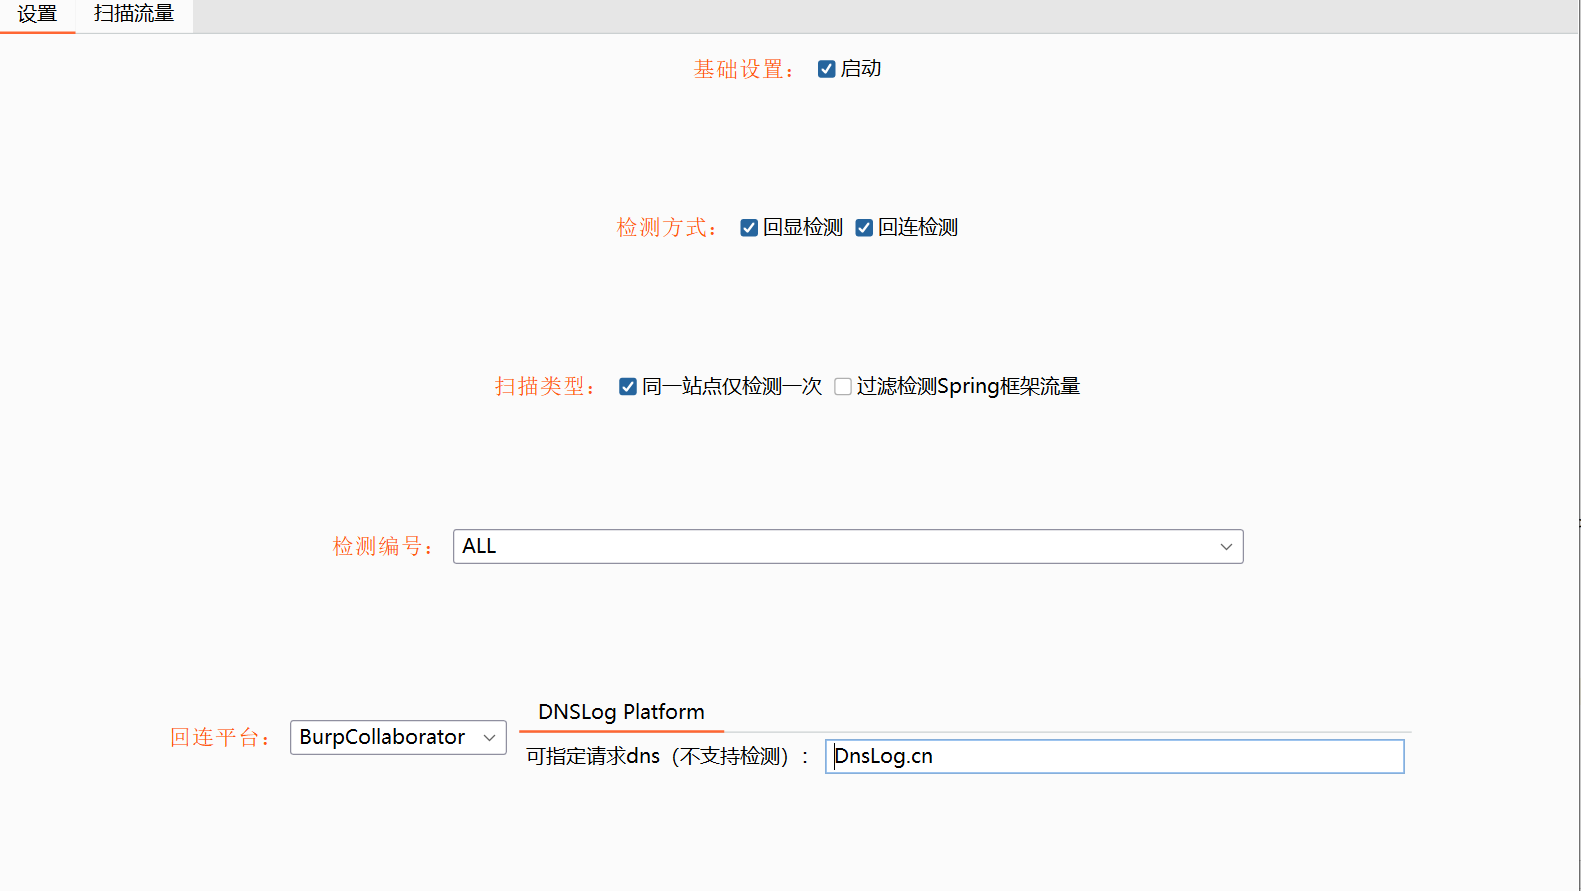
इंटरफ़ेस

img

दिखने में सामान्य है, GUI पर कुछ काम किया गया है।

सुविधा बिंदुपरिचय
मूल सेटिंग्सकहने को कुछ नहीं
जांच विधिरिटर्न और रिकॉल, कहने को कुछ नहीं। सामान्यतः सभी चालू रखें।
स्कैन प्रकारएक ही साइट का केवल एक बार पता लगाएँ: डिफ़ॉल्ट रूप से चालू, चालू होने पर एक ही साइट का केवल एक बार पता लगाया जाता है, URL बदलने पर दोबारा नहीं। Spring फ्रेमवर्क के लिए फ़िल्टर जाँच: डिफ़ॉल्ट रूप से बंद, चालू होने पर Spring की विशेषता "whitelabel error page" के आधार पर फ़िल्टर जाँच करता है, और अन्य ट्रैफ़िक को दोबारा स्कैन नहीं करता।
नंबर जांचनिर्दिष्ट भेद्यता प्रकार का पता लगा सकते हैं।
रिकॉल प्लेटफ़ॉर्मवर्तमान में केवल burpcollaborator, DnsLog.cn समर्थित हैं। अन्य प्लेटफ़ॉर्म की कार्यक्षमता अभी पूरी नहीं हुई है। यदि लक्ष्य में ट्रैफ़िक प्रतिबंध नहीं है, तो burpcollaborator का उपयोग करने की सलाह दी जाती है, स्कैन गति तेज़ और परिणाम सटीक होते हैं।

​ फ़ाइल निर्देशिका

img

conifg
------apiRoute.txt		लीक रूट का पता लगाना, कस्टमाइज़ किया जा सकता है।
------config.yml		CVE भेद्यता का पता लगाने के लिए पेलोड, कुछ पेलोड को कस्टमाइज़ न करने की सलाह दी जाती है।
SpringVulScan-1.0.jar

​ जांच परिणाम

img

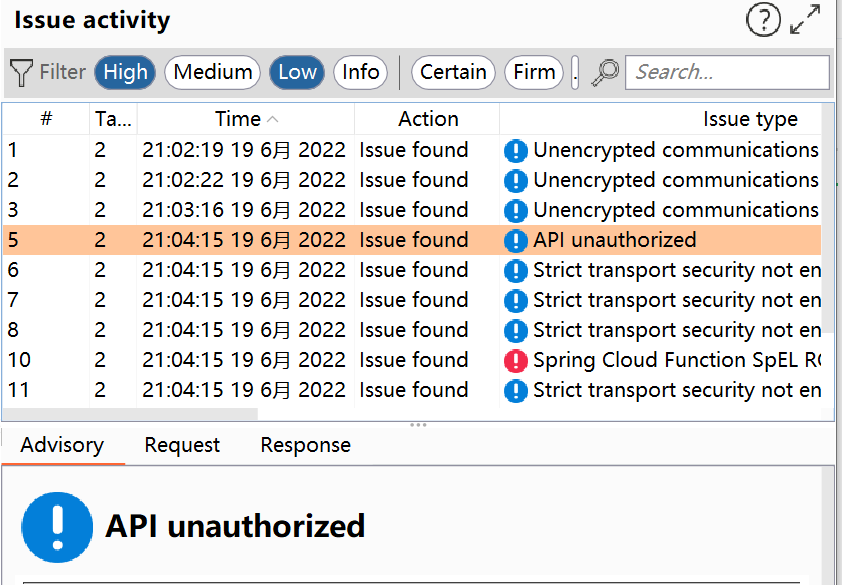
यह पैनल बहुत सुविधाजनक नहीं था, इसलिए इसे डैशबोर्ड में जोड़ा गया। इसलिए सीधे डैशबोर्ड पर देखें कि कोई भेद्यता है या नहीं।

img

जैसे CVE-2022-22965 जैसी भेद्यताएँ जिनका सीधे उपयोग किया जा सकता है और जिनका पता लगाना आसान है, उन्हें सीधे उच्च जोखिम के रूप में लाल रंग में दिखाया जाता है। जैसे API लीक का पता लगाना आसान नहीं है, उन्हें Low और Medium पैनल में रखा गया है। बेशक, Medium पैनल की संभावना Low पैनल से अधिक है, और अधिक सटीक है।
img

img

सारांश

मुख्य बिंदु और उपयोग विधि यही हैं। पहला उपकरण विकसित करने पर कुछ अज्ञात समस्याएँ हो सकती हैं, कृपया सीधे issue सबमिट करें।

संदर्भ

https://portswigger.net/burp/extender/api/burp/package-summary.html

https://xz.aliyun.com/t/7065

साथ ही कुछ अन्य ओपन-सोर्स प्लगइन्स

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    837
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    536
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    424
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    294
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    276

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →