
 #1
सामान्य वेब एप्लिकेशन कमजोरियों (जैसे SQL इंजेक्शन, XSS) का फायदा उठाने के लिए विशेष रूप से डिज़ाइन किए गए उपकरण।
Kitploit अनुशंसित
 brianwrf/cve-2017-4878-samples
CVE-2017-4878 नमूने - http://blog.talosintelligence.com/2018/02/group-123-goes-wild.html
 absholi7ly/microsoft-edge-information-disclosure
CVE-2024-30056 Microsoft Edge (Chromium-आधारित) सूचना प्रकटीकरण भेद्यता
 r00tpgp/http-pulse_ssl_vpn.nse
Nmap NSE script जो Pulse Secure SSL VPN फ़ाइल प्रकटीकरण CVE-2019-11510 का पता लगाता है
 exfil0/cve-2024-55591-poc
कुछ Fortinet उपकरणों में एक गंभीर प्रमाणीकरण बायपास भेद्यता (CVE-2024-55591) को खोजने और उसका शोषण करने के लिए एक व्यापक ऑल-इन-वन Python-आधारित प्रूफ…
 amoloht/cve-2022-33891
「💥」CVE-2022-33891 - Apache Spark कमांड इंजेक्शन
 vozec/cve-2024-23897
यह रिपॉज़िटरी CVE-2024-23897 का प्रूफ-ऑफ-कॉन्सेप्ट प्रस्तुत करती है।
 v1k1ngfr/exploits-rconfig
rconfig <= 3.9.4 के लिए एक्सप्लॉइट कोड
 gagaltotal/cve-2026-44825-apache-solr-scanner
Apache Solr के वे उदाहरण जो CVE-2026-44825 से प्रभावित हो सकते हैं, जो Velocity Template Remote Code Execution (RCE) स्थितियों से संबंधित है।
 voidsshadows/hikvision-city-hunter
यह उपकरण CVE-2017-7921 और ICSA-17-124-01 जैसे पुराने PoC का आधुनिक विकास है, जिसे 2025 के लिए लाइव कंसोल आउटपुट, गति के लिए थ्रेडिंग और हनीपॉट…
 b4sith-sec/gu3ssweak
मोबाइल सुरक्षा अनुसंधान और बग बाउंटी अभ्यास के लिए जानबूझकर कमजोर Android ऐप - OWASP Mobile Top 10
 hdbreaker/webkit-cve-2016-4622
CVE-2016-4622 का गहन विश्लेषण और शोषण वॉकथ्रू, Array.slice TOCTOU दौड़ की स्थिति के माध्यम से WebKit JavaScriptCore मेमोरी प्रकटीकरण भेद्यता, PoC कोड…
 stuub/cve-2024-29895-cactirce-poc
CVE-2024-29895 PoC - 1.3.X DEV ब्रांच बिल्ड का उपयोग करके Cacti सर्वरों में रिमोट कमांड निष्पादन का शोषण
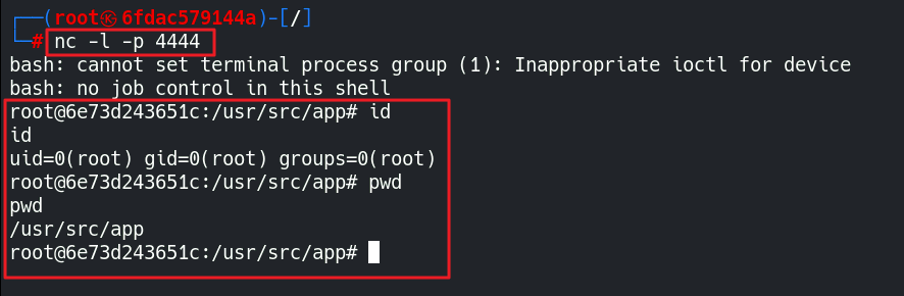 eqstlab/cve-2025-1302
JSONPath-plus रिमोट कोड निष्पादन
 gemboxteam/exploit-nginx-1.10.3
CVE-2017-7529 के लिए एक्सप्लॉइट जो nginx संस्करण 0.5.6 से 1.13.2 में इंटीजर ओवरफ्लो को लक्षित करता है, जिससे दूरस्थ हमलावर क्राफ्टेड HTTP अनुरोधों के…
 mohammad-008/rsfiles-cve-2026-57827
बिना प्रमाणीकरण के फ़ाइल अपलोड → CVE-2026-57827 (RSFiles! Joomla < 1.17.12) हेतु RCE PoC। केवल अधिकृत सुरक्षा अनुसंधान उपयोग हेतु।
 vulnbe/burpsuite-copy-as-xmlhttprequest
BurpSuite एक्सटेंशन जो HTTP अनुरोधों को JavaScript XMLHttpRequest कोड में परिवर्तित करता है, ताकि XSS proof-of-concept जनरेशन और वेब एक्सप्लॉइटेशन…
 1337g/cve-2017-12149
CVE-2017-12149 JBoss डिसीरियलाइज़ेशन RCE के लिए Python एक्सप्लॉइट जो दूरस्थ कोड निष्पादन प्राप्त करने के लिए लक्ष्य IP और पोर्ट पर एक क्राफ्टेड…
 ianxtianxt/ecologyexp.jar
वीवर OA डेटाबेस कॉन्फ़िगरेशन फ़ाइल पढ़ना








