
 #1
सामान्य वेब एप्लिकेशन कमजोरियों (जैसे SQL इंजेक्शन, XSS) का फायदा उठाने के लिए विशेष रूप से डिज़ाइन किए गए उपकरण।
Kitploit अनुशंसित

 w01fh4cker/cve-2023-46747-rce
CVE-2023-46747 के लिए एक्सप्लॉइट, F5 BIG-IP में एक रिमोट कोड निष्पादन भेद्यता, जो अनधिकृत उपयोगकर्ता निर्माण और कमांड निष्पादन की अनुमति देती है।
 brutelogic/unkover
Bash 403/401 एक्सेस बायपास टेस्टर जो हेडर स्पूफिंग, मेथड टैम्परिंग, पाथ नॉर्मलाइज़ेशन और एन्कोडिंग तकनीकों के साथ एक URL की जाँच करता है, सफल होने पर…
 euphrat1ca/cve-2020-0618
SQL Server Reporting Services (CVE-2020-0618) में RCE
 h4x0r-dz/cve-2024-23897
Jenkins CVE-2024-23897 के लिए Python एक्सप्लॉइट: CLI args4j पार्सिंग के माध्यम से मनमानी फ़ाइल रीड, RCE सक्षम करना। होस्ट स्कैन करता है और Jenkins…
 exodusintel/chromium-941743
क्रोम v8 1Day एक्सप्लॉइट — इस्तवान कुरुक्साई द्वारा
 ynsmroztas/keysniper
**CVE-2026-18963** — reset-credentials प्रवाह के माध्यम से बिना प्रमाणीकरण के Keycloak खाता अधिग्रहण।
 s0md3v/shiva
वर्डप्रेस वेबसाइटों के लिए बेहतर DOS एक्सप्लॉइट (CVE-2018-6389)
 hacksysteam/cve-2022-28672
Foxit PDF Reader दूरस्थ कोड निष्पादन एक्सप्लॉइट
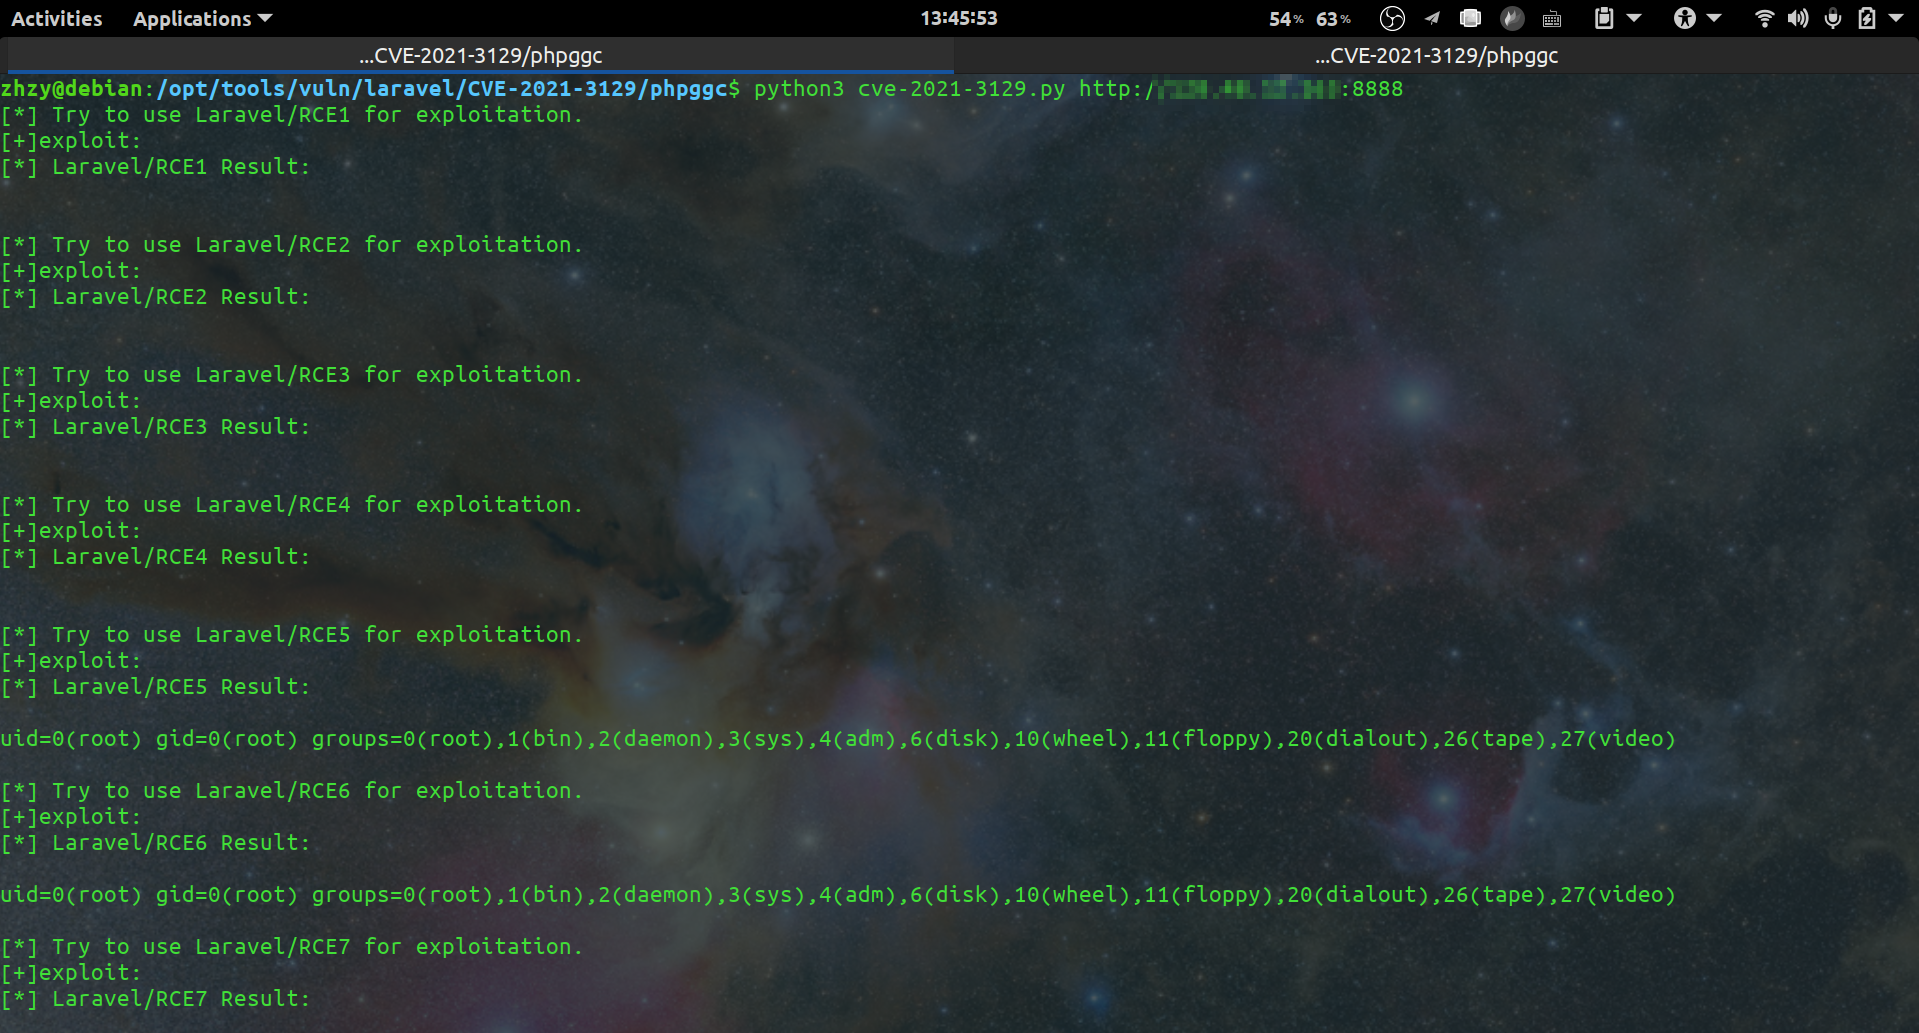 zhzyker/cve-2021-3129
Laravel <= v8.4.2 डीबग मोड: रिमोट कोड निष्पादन (CVE-2021-3129)
 synacktiv/livepyre
CVE-2025-54068 का उपयोग करने और यदि Livewire प्रोजेक्ट का APP_KEY ज्ञात हो तो रिमोट कमांड निष्पादन (Remote Command Execution) करने के लिए डिज़ाइन…
 zapstiko/bug-bounty
यहाँ ट्विटर से कुछ बग बाउंटी संसाधन हैं
 rafabd1/cve-2026-75604-poc
CVE-2026-75604 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Windows-होस्टेड Next.js ऐप्स में एक अनप्रमाणित रिमोट कोड एक्ज़ीक्यूशन है, जिसमें…
 nicholasaleks/crackql
ग्राफ़क्यूएल पैठ परीक्षण उपकरण जो कमज़ोर दर सीमाओं और लागत विश्लेषण का शोषण करके क्रेडेंशियल्स को ब्रूट-फ़ोर्स करता है, टू-फ़ैक्टर ऑथेंटिकेशन को…
 daxakahackerman/xss-catcher
एक ब्लाइंड XSS पहचान और XSS डेटा कैप्चर फ्रेमवर्क
 jas502n/cve-2019-12409
Apache Solr RCE (ENABLE_REMOTE_JMX_OPTS="true")
 thegejr/springshell
Spring4Shell - Spring Core RCE - CVE-2022-22965
 bhavsec/autopentest-ai
Agentic Pentesting MCP server जो वेब एप्लिकेशन की कमजोरियों का पता लगाता है, उनका शोषण करता है और रिपोर्ट करता है।
 moopinger/smugglefuzz
गो में लिखा एक तेज़ HTTP डाउनग्रेड स्मगलिंग स्कैनर।








