
 #1
सामान्य वेब एप्लिकेशन कमजोरियों (जैसे SQL इंजेक्शन, XSS) का फायदा उठाने के लिए विशेष रूप से डिज़ाइन किए गए उपकरण।
Kitploit अनुशंसित

 t0kx/exploit-cve-2015-3306
ProFTPd 1.3.5 - (mod_copy) दूरस्थ कमांड निष्पादन शोषण और कमजोर कंटेनर
 xsuperbug/payloads
वेब शोषण और पेनेट्रेशन परीक्षण परिदृश्यों के लिए PHP-आधारित हमला पेलोड का संग्रह।
 kn0x0x/cve-2025-32756-poc
CVE-2025-32756 के लिए Proof of Concept - एक महत्वपूर्ण stack-based buffer overflow कमजोरी जो कई Fortinet उत्पादों को प्रभावित करती है।
 dwisiswant0/next-16.2.4-pocs
Next.js v16.2.4 सुरक्षा PoC संग्रह (CVE-2026-23870, CVE-2026-44575, CVE-2026-44579, CVE-2026-44574, CVE-2026-44578, CVE-2026-44573, CVE-2026-44581,…
 thumpbo/cve-2025-30208-exp
CVE-2025-30208-EXP
 hycrafthd/log4j-rce-proof-of-concept
Log4j-RCE (CVE-2021-44228) अतिरिक्त जानकारी के साथ प्रूफ ऑफ कॉन्सेप्ट
 joshuavanderpoll/cve-2021-3129
Laravel RCE Exploit PoC - CVE-2021-3129 (उपयोगकर्ता-अनुकूल, स्वचालित लॉग पथ पहचान के साथ)
 aslitsecurity/cve-2021-40444_builders
इस रिपॉजिटरी में CVE-2021-40444 एक्सप्लॉइट के लिए cab फ़ाइल, html फ़ाइल और docx फ़ाइल के निर्माता शामिल हैं।
 moniik/poc_salesforce_lightning
केवल शैक्षणिक उद्देश्यों के लिए। अतिथि विशेषाधिकार के साथ Salesforce Lightning पर हमला।
 skyblueeternal/cnvd-c-2019-48814-cnnvd-201904-961
CVE-2019-2725 POC संग्रह - CVE-2017-10271 पैच को बायपास करने के लिए अद्यतन POC
 pimps/cve-2018-7600
Drupal 7 <= 7.57 CVE-2018-7600 के लिए एक्सप्लॉइट
 testanull/ms-sharepoint-july-patch-rce-poc
गंभीर SharePoint RCE कमजोरियों (CVE-2024-38094, CVE-2024-38024, CVE-2024-38023) के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट्स, डेमो वीडियो के साथ।
 alexandre-lavoie/python-log4rce
CVE-2021-44228 के लिए एक संपूर्ण शुद्ध Python PoC
 themiddleblue/cve-2019-11043
(PoC) neex द्वारा CVE-2019-11043 एक्सप्लॉइट का पायथन संस्करण
 n1k0la-t/cve-2023-36745
Microsoft Exchange Server RCE भेद्यता CVE-2023-36745 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो प्रमाणित PowerShell कमांड इंजेक्शन के माध्यम से दूरस्थ…
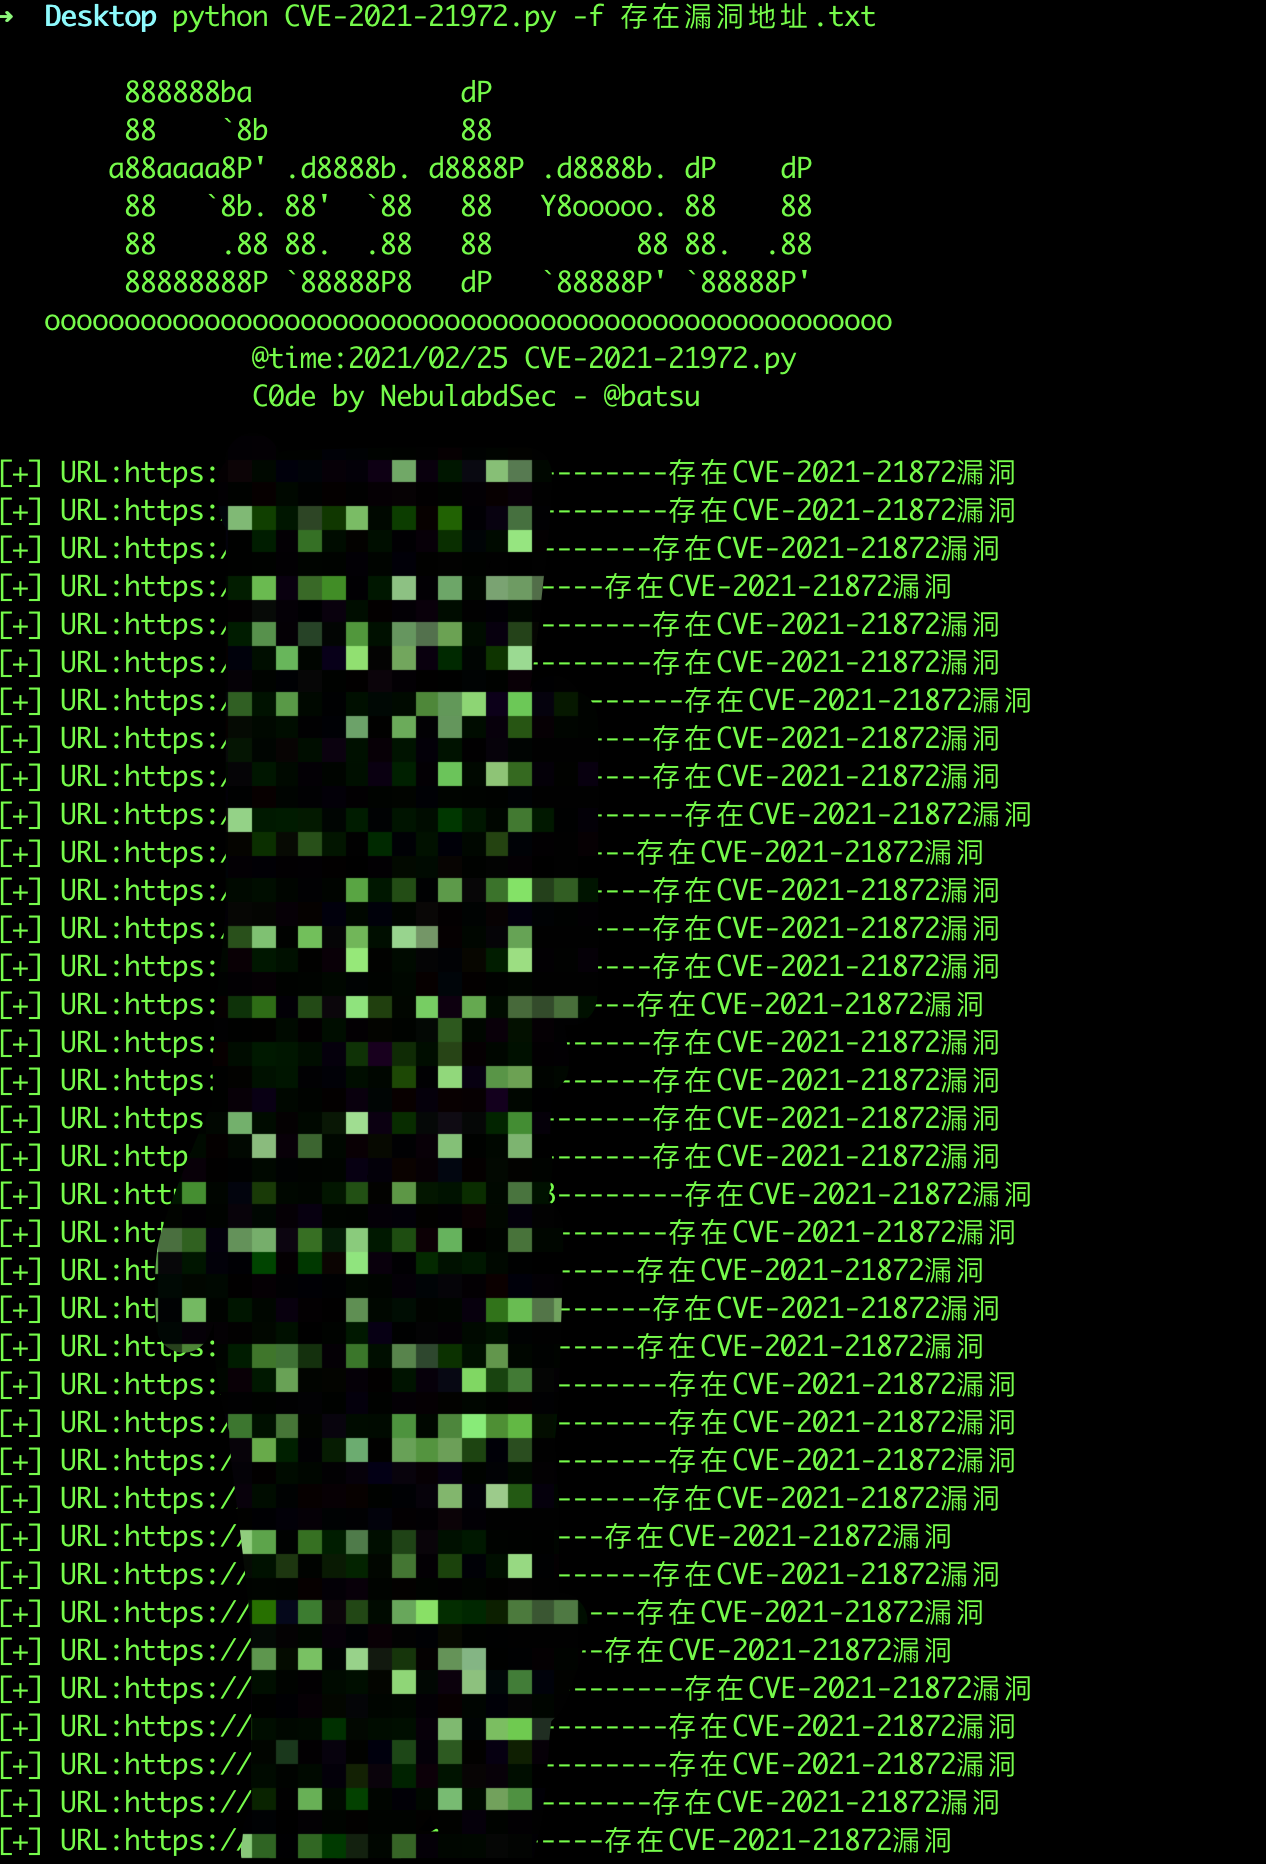 qmf0c3uk/cve-2021-21972-vcenter-6.5-7.0-rce-poc
CVE-2021-21972 के लिए प्रूफ-ऑफ-कॉन्सेप्ट, जो vCenter Server 6.5-7.0 में एक रिमोट कोड एक्ज़ीक्यूशन भेद्यता है। बिना शोषण के संवेदनशील पथों की पुष्टि…
 jas502n/cve-2019-2618
CVE-2019-2618 के लिए एक्सप्लॉइट स्क्रिप्ट, जो Weblogic में मनमाना फ़ाइल अपलोड भेद्यता है, जिसमें JSP वेबशेल तैनाती और एन्क्रिप्टेड क्रेडेंशियल…
 lourc0d3/cve-2024-4367-poc
CVE-2024-4367 एवं CVE-2024-34342 प्रूफ ऑफ कॉन्सेप्ट








