
 #1
सामान्य वेब एप्लिकेशन कमजोरियों (जैसे SQL इंजेक्शन, XSS) का फायदा उठाने के लिए विशेष रूप से डिज़ाइन किए गए उपकरण।
Kitploit अनुशंसित

 coffinxp/img-payloads
अधिकृत रेड-टीम परीक्षण और सुरक्षा शिक्षा के लिए छवि-आधारित पेलोड का चयनित संग्रह, जिसमें वेब पेलोड उत्पन्न करने या एम्बेड करने के लिए HTML उदाहरण…
 y4er/cve-2020-2555
Weblogic com.tangosol.util.extractor.ReflectionExtractor RCE
 pimps/ysoserial-modified
उस रिपॉजिटरी में प्रसिद्ध java deserialization exploitation टूल ysoserial के मेरे अपडेट शामिल हैं।
 bp2008/dahualoginbypass
क्रोम एक्सटेंशन जो CVE-2021-33044 और CVE-2021-33045 कमजोरियों का उपयोग करके बिना प्रमाणीकरण के Dahua कैमरों में लॉग इन करता है।
 csenox/cve-2022-2992
Gitlab में GitHub आयात के माध्यम से प्रमाणित रिमोट कमांड निष्पादन
 boreas37/cve-2026-64638-poc-xss2shell-
XSS2Shell (CVE-2026-64638) WordPress प्री-ऑथ XSS से RCE चेन — PoC एक्सप्लॉइट + रक्षात्मक ऑडिट टूल + nuclei टेम्पलेट
 b3rito/peeko
peeko – ब्राउज़र-आधारित XSS C2, संक्रमित ब्राउज़र के माध्यम से गुप्त आंतरिक नेटवर्क अन्वेषण के लिए।
 secmob/badkernel
CVE-2016-6754 (BadKernel) का पूर्ण एक्सप्लॉइट और SyScan360 2016 की स्लाइड
 whxitte/white-deface
यह एक सरल Python टूल है जो स्वचालित रूप से WebDAV असुरक्षित वेबसाइटों को विकृत करता है।
 gotr00t0day/forbiddenpass
मल्टी-डोमेन HTTP 403 बायपास स्कैनर जो वेब सर्वर पर छिपे एक्सेस पथ खोजने के लिए हेडर हेरफेर तकनीकों का परीक्षण करता है, जो बल्क डोमेन स्कैनिंग और…
 whwlsfb/cve-2022-22947-godzilla-memshell
CVE-2022-22947 Godzilla मेमोरी शेल इंजेक्ट करें
 absholi7ly/poc-cve-2025-24813
यह रिपॉजिटरी **CVE-2025-24813** का शोषण करने के लिए एक स्वचालित प्रूफ ऑफ कॉन्सेप्ट (PoC) स्क्रिप्ट शामिल करता है, जो Apache Tomcat में एक रिमोट कोड…
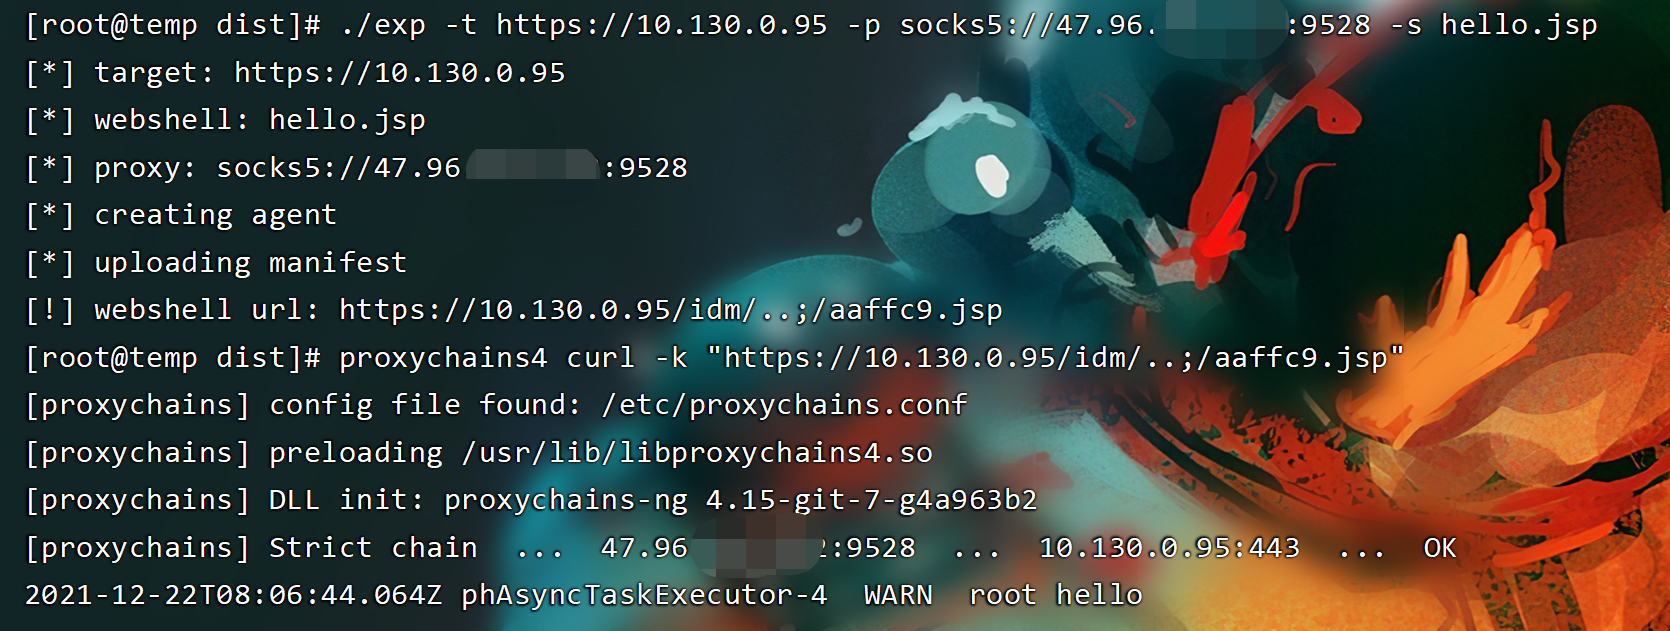 shmilylty/cve-2021-22005-exp
CVE-2021-22005 के लिए एक्सप्लॉइट, VMware vCenter Server में एक प्री-ऑथ मनमानी फ़ाइल अपलोड भेद्यता, जो Linux लक्ष्यों पर वेबशेल तैनाती के माध्यम से…
 hellsender01/llmmap
एलएलएम-एकीकृत अनुप्रयोगों के लिए दोहरे-एलएलएम आर्किटेक्चर के साथ स्वचालित प्रॉम्प्ट इंजेक्शन परीक्षण ढांचा।
 daffainfo/oneliner-bugbounty
बग बाउंटी के लिए वन-लाइनर स्क्रिप्ट्स का संग्रह
 pyn3rd/cve-2019-0232
Windows पर Apache Tomcat रिमोट कोड निष्पादन
 threedr3am/tomcat-cluster-session-sync-exp
जब Tomcat अपने अंतर्निहित session सिंक्रनाइज़ेशन फीचर का उपयोग करता है, तो असुरक्षित कॉन्फ़िगरेशन (EncryptInterceptor का उपयोग न करना)…
 strategic-automation/violin
हर्मीस के लिए एजेंटिक पेंटेस्ट प्रोफ़ाइल: अधिकृत रिकॉन, वेब/एक्सेस-कंट्रोल हमलों, सुरक्षित एक्सप्लॉइट सत्यापन, और गार्ड गेट्स के साथ साक्ष्य-आधारित…








