XSS Catcher
एक ब्लाइंड XSS डिटेक्शन और XSS डेटा कैप्चर फ्रेमवर्क जो Flask, VueJS और PostgreSQL पर चलता है।
XSS Catcher एक सहज उपकरण है जो ब्लाइंड क्रॉस-साइट स्क्रिप्टिंग (XSS) हमलों और डेटा संग्रह (स्क्रीनशॉट सहित) को स्वचालित करता है। इसमें एक उपयोगकर्ता-अनुकूल पेलोड जनरेटर है जो अनुकूलन योग्य XSS पेलोड बनाने के लिए है, और वेबहुक और ईमेल सूचनाएँ, मल्टी-फैक्टर प्रमाणीकरण और मल्टी-यूज़र एक्सेस जैसी कार्यक्षमताएँ प्रदान करता है। इसे सीधा रखने के लिए डिज़ाइन किया गया है, यह आसानी से Slack और Discord जैसे प्लेटफार्मों के साथ एकीकृत होता है, कुकीज़, स्थानीय स्टोरेज और सत्र स्टोरेज सहित व्यापक डेटा कैप्चर करता है, और HTTP हेडर और DOM स्नैपशॉट जैसी विस्तृत जानकारी प्रदान करता है। इसके अतिरिक्त, यह उन्नत ऑटोमेशन के लिए API कुंजियों का समर्थन करता है, XSS परीक्षण को सुव्यवस्थित करता है और जटिल हमले परिदृश्यों को अधिक सुलभ और प्रबंधनीय बनाता है।
सुविधाएँ •
इंस्टॉलेशन •
अपडेट करना •
पहला लॉगिन •
API दस्तावेज़ीकरण •
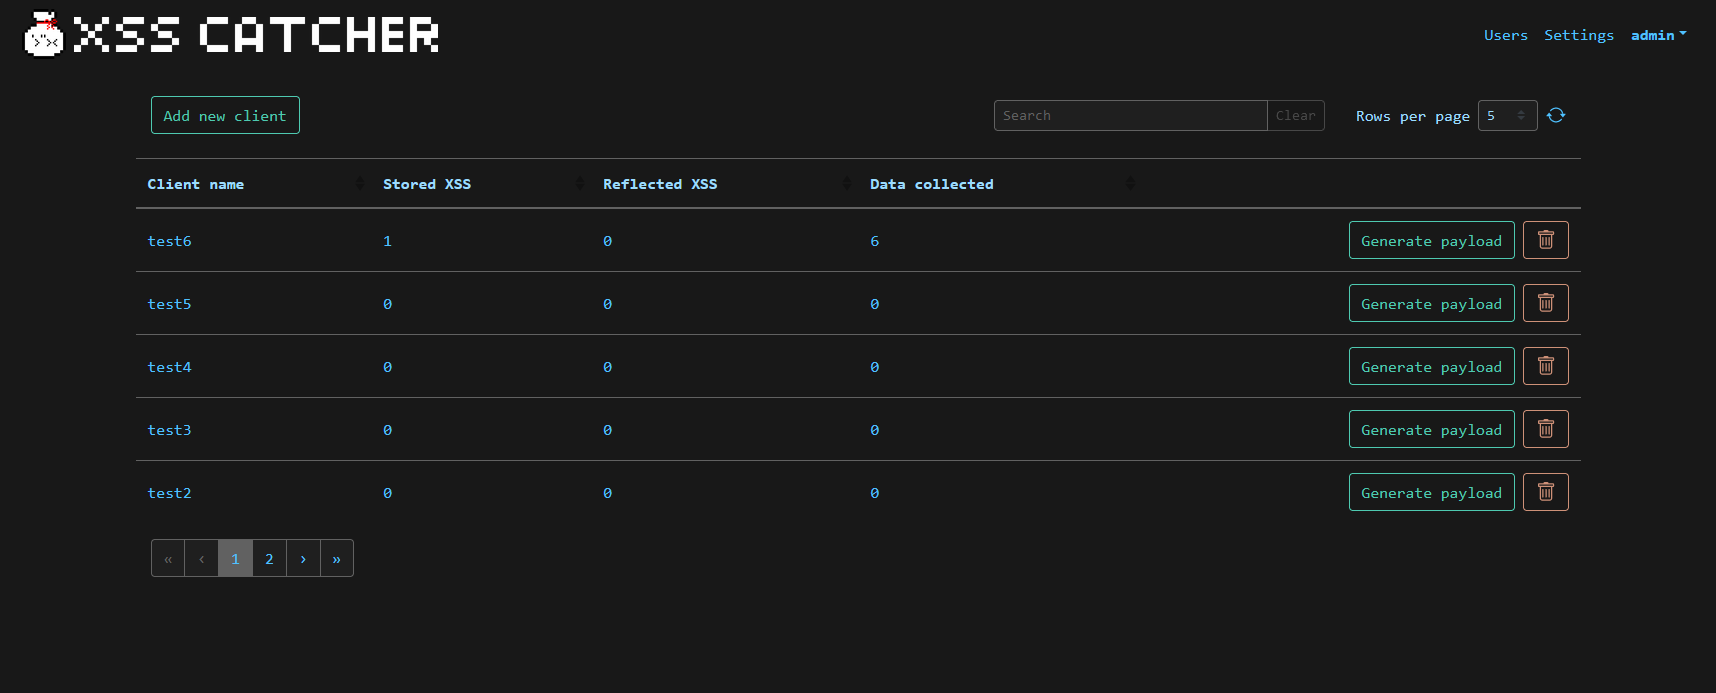
डेमो •
समस्या निवारण •
क्रेडिट्स
सुविधाएँ
- एक आसान-से-उपयोग पेलोड जनरेटर के साथ सरल और अनुकूलन योग्य XSS पेलोड उत्पन्न करें
- जब कोई नया XSS पकड़ा जाता है तो वेबहुक (Slack, Discord या ऑटोमेशन प्रारूप) और ईमेल का उपयोग करके सूचनाएँ भेजें
- गंतव्य ईमेल या वेबहुक को वैश्विक और प्रति क्लाइंट कॉन्फ़िगर किया जा सकता है
- व्यवस्थापक और निम्न-विशेषाधिकार वाले उपयोगकर्ताओं के साथ मल्टी-यूज़र
- TOTP के साथ मल्टी-फैक्टर प्रमाणीकरण
- कुकीज़, स्थानीय स्टोरेज, सत्र स्टोरेज और अधिक को कैप्चर करने की अनुमति देता है
- XSS के बारे में अतिरिक्त जानकारी जैसे HTTP हेडर, स्रोत IP पता, टाइमस्टैम्प आदि संग्रहीत करता है
- एक "कैच-ऑल" एंडपॉइंट के रूप में कार्य करता है। बस अपने डेटा को अपने क्लाइंट के URL पर क्वेरीस्ट्रिंग (GET) या बॉडी (POST) में भेजें और XSS Catcher इसे पकड़ लेगा!
- html2canvas और fingerprintjs का लाभ उठाता है
- पूर्ण DOM को कैप्चर करता है ताकि आप आसानी से जान सकें कि पेलोड कहाँ ट्रिगर हुआ
- आपको अपने XSS में बेहतर वर्गीकरण और खोज के लिए कस्टम टैग जोड़ने की अनुमति देता है
- आपको कस्टम JavaScript कोड चलाने और आउटपुट कैप्चर करने की अनुमति देता है
- वेबहुक के साथ संयुक्त उन्नत हमले परिदृश्यों को स्वचालित करने के लिए प्रति उपयोगकर्ता 5 API कुंजियों तक का समर्थन
इंस्टॉलेशन
XSS Catcher चलाने का सबसे आसान तरीका Dockerhub इमेज का उपयोग करना है (आपको Docker की आवश्यकता होगी):
# पोर्ट 8080 पर ऐप को एक्सपोज़ करके चलाना
$ docker run -p 8080:80 daxhackerman/xss-catcher

# डिफ़ॉल्ट रूप से, कंटेनर में कोई स्थिरता नहीं है। यदि आपको कुछ स्थिरता चाहिए, तो आप एक वॉल्यूम सेट कर सकते हैं
$ docker volume create xsscatcher-db
$ docker run -p 8080:80 -v xsscatcher-db:/var/lib/postgresql/14/main/ -d --name xsscatcher daxhackerman/xss-catcher
यदि आप स्वयं इमेज बनाना चाहते हैं, तो आपको Git, और वैकल्पिक रूप से make की आवश्यकता होगी। अपनी कमांड लाइन से:
# इस रिपॉजिटरी को क्लोन करें
$ git clone https://github.com/daxAKAhackerman/XSS-Catcher.git

# रिपॉजिटरी में जाएं
$ cd XSS-Catcher

# नीचे दिए गए सभी कमांड make का उपयोग कर रहे हैं। यदि आप ऐसे सिस्टम पर हैं जहाँ make उपलब्ध नहीं है, तो बस Makefile देखें और आवश्यक कमांड को मैन्युअल रूप से चलाएं (build, start या stop के अंतर्गत)

# यदि आपने एप्लिकेशन कभी नहीं चलाया है, तो इसे बनाएं
$ make

# एप्लिकेशन शुरू करें। यह पोर्ट 8080 पर सुनेगा।
$ make start

# जब आप काम पूरा कर लें तो एप्लिकेशन बंद करें
$ make stop

# जरूरत पड़ने पर आप एप्लिकेशन को अपडेट कर सकते हैं
$ git pull && make stop; make && make start
पहला लॉगिन
- वेब इंटरफ़ेस से कनेक्ट करने के लिए डिफ़ॉल्ट क्रेडेंशियल admin:xss हैं
- जब Makefile के माध्यम से चलाया जाता है तो डिफ़ॉल्ट वेब पोर्ट 8080 है
डेमो
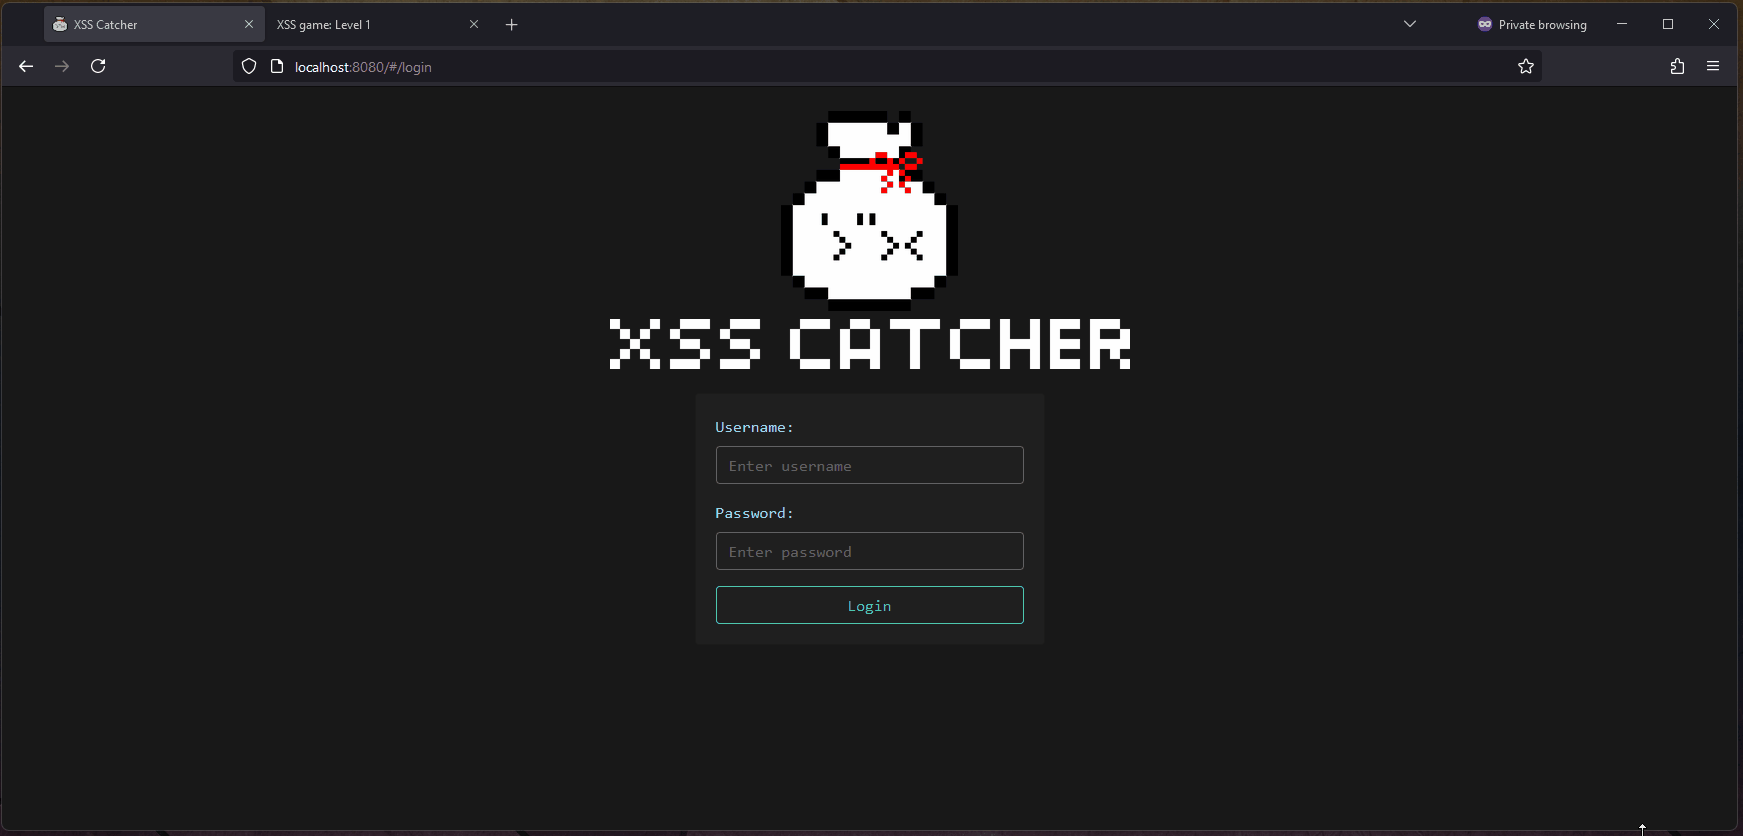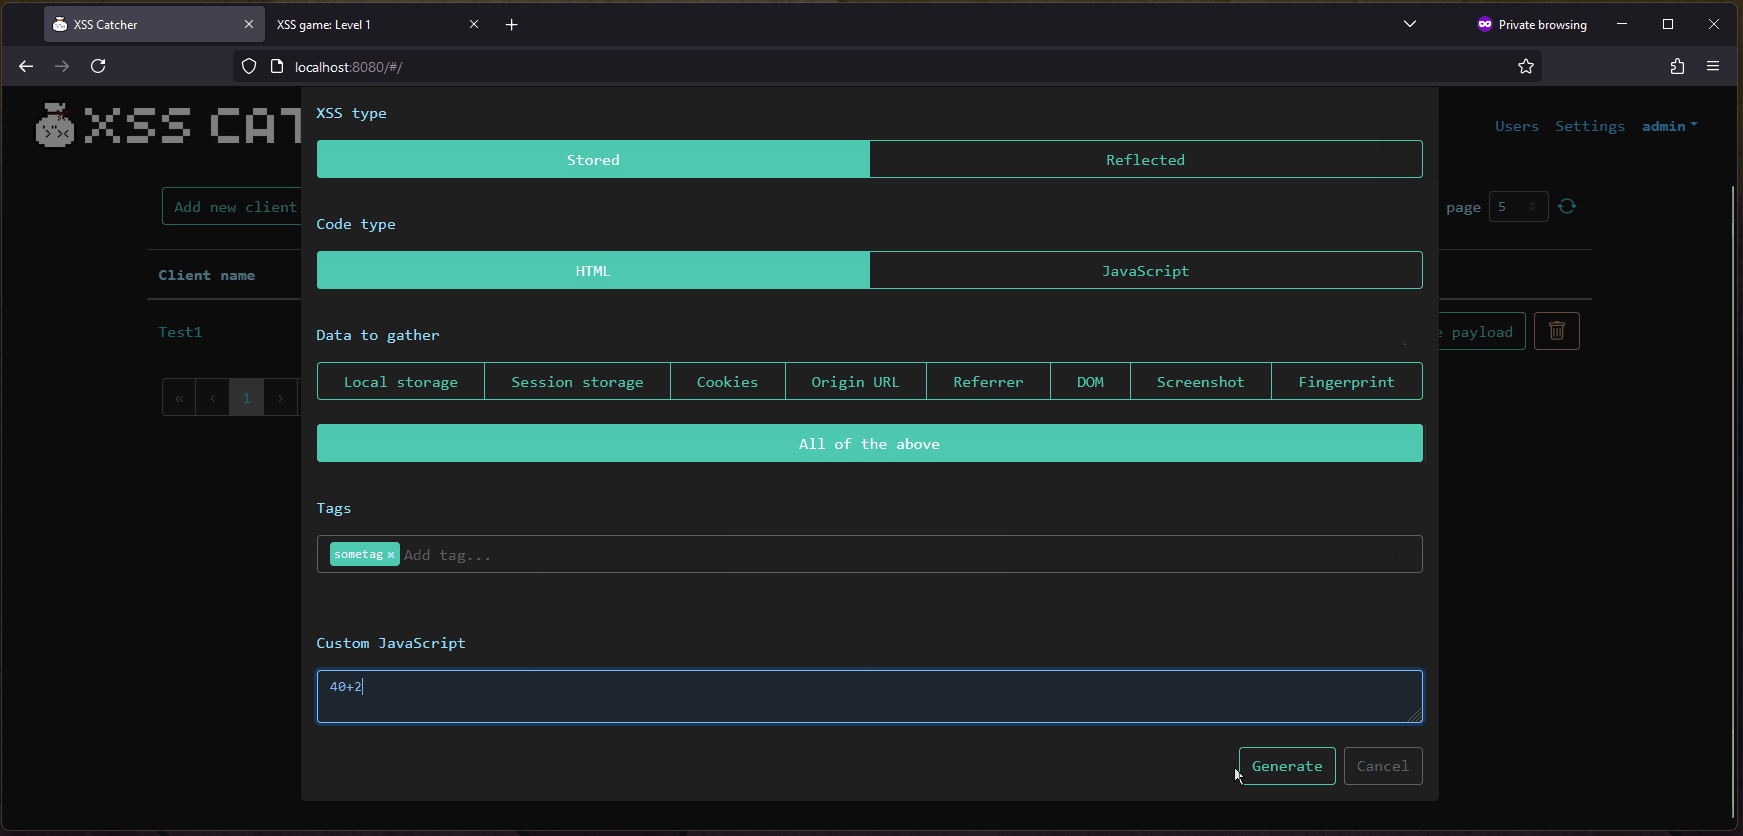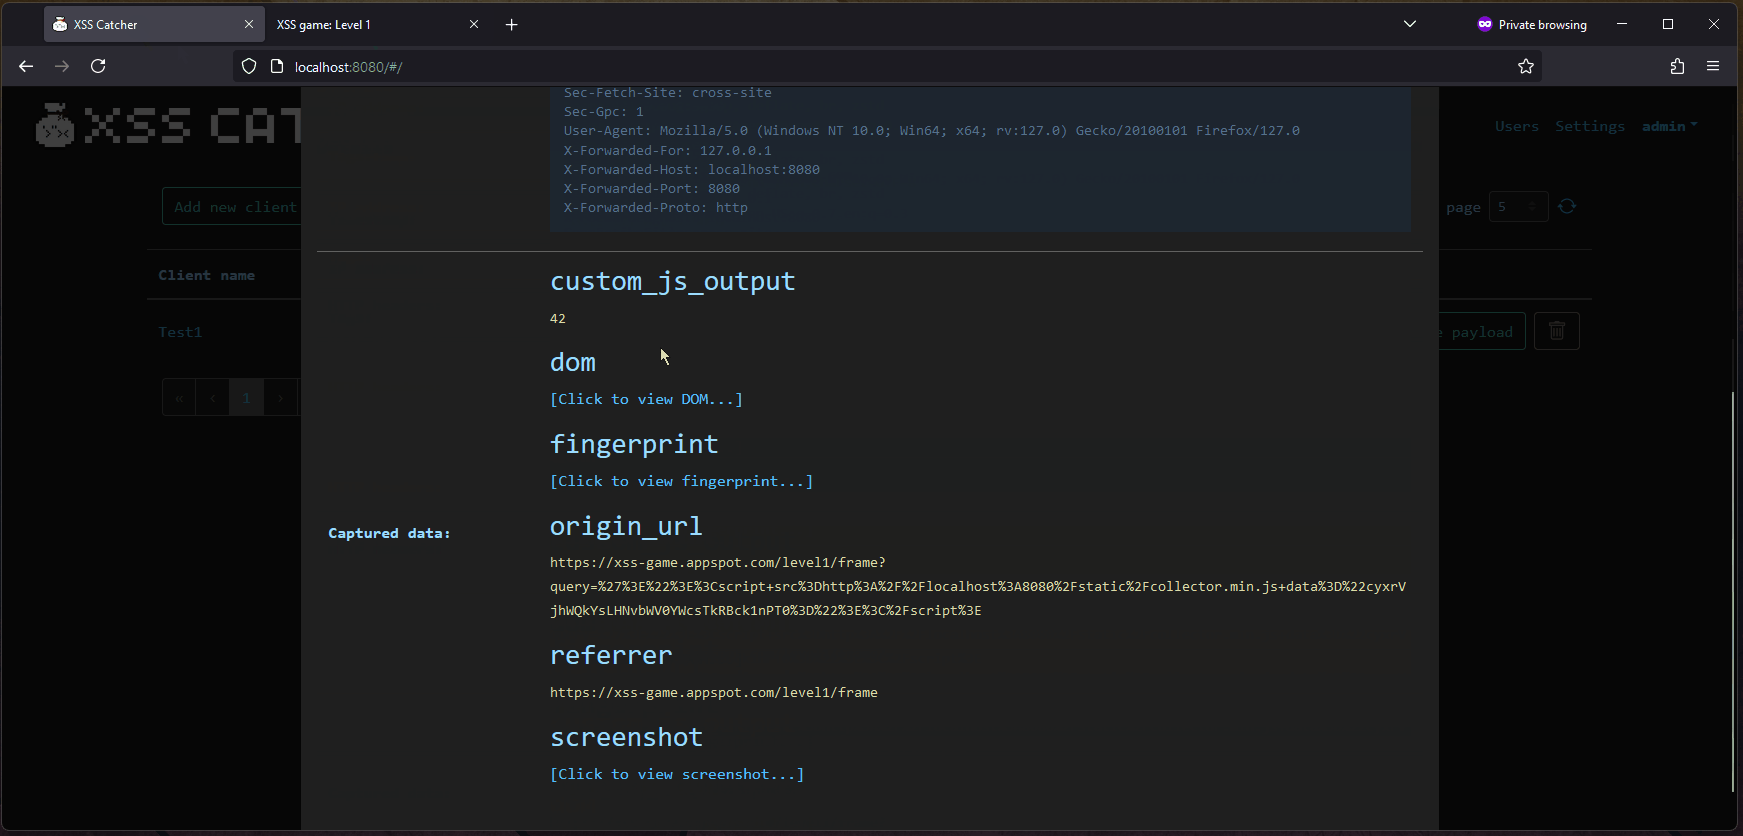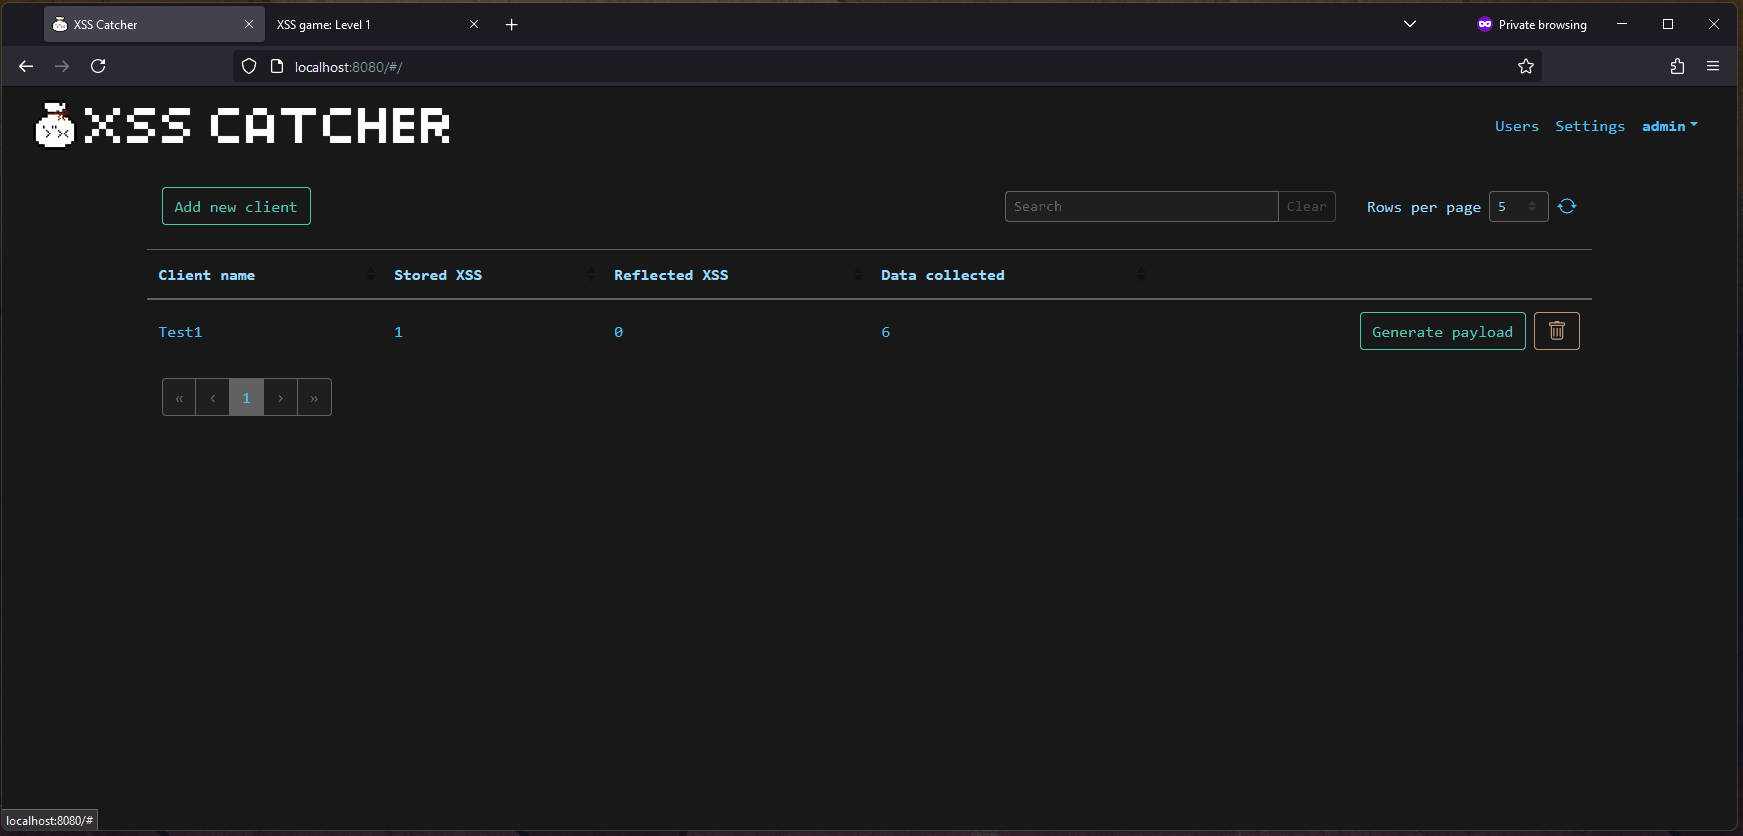
API दस्तावेज़ीकरण
Postman संग्रह यहाँ पाए जा सकते हैं: https://www.postman.com/maintenance-architect-74448403/workspace/xss-catcher
समस्या निवारण
JavaScript मिश्रित सामग्री त्रुटि
जब XSS पेलोड ट्रिगर होता है तो JavaScript मिश्रित सामग्री त्रुटियों से बचने के लिए, यह अत्यधिक अनुशंसित है कि XSS Catcher को वैध TLS प्रमाणपत्र प्रदान करने वाले रिवर्स प्रॉक्सी के पीछे रखें।
क्रेडिट्स
अस्वीकरण
पूर्व पारस्परिक सहमति के बिना लक्ष्यों पर हमला करने के लिए इस उपकरण का उपयोग अवैध है। सभी लागू स्थानीय, राज्य और संघीय कानूनों का पालन करना अंतिम उपयोगकर्ता की जिम्मेदारी है। हम कोई देयता नहीं मानते हैं और इस उपकरण के दुरुपयोग या क्षति के लिए जिम्मेदार नहीं हैं।
आपको ये भी पसंद आ सकते हैं...
GitHub @daxAKAhackerman पर

 daxakahackerman/xss-catcher







