
 #1
सामान्य वेब एप्लिकेशन कमजोरियों (जैसे SQL इंजेक्शन, XSS) का फायदा उठाने के लिए विशेष रूप से डिज़ाइन किए गए उपकरण।
Kitploit अनुशंसित
 exodusintel/cve-2019-5786
FileReader Exploit
 dinosn/fastjson-jsontype-rce-lab
Docker labs + fastjson रिमोट-क्लास-लोड RCE के लिए डिफेंसिव स्कैनर। fastjson 1.2.66-1.2.83: @JSONType संसाधन प्रोब (CVE-2026-16723)। fastjson2 2.0.57:…
 paradoxis/flask-unsign
कमांड लाइन टूल जो गुप्त कुंजियों का अनुमान लगाकर Flask एप्लिकेशन की सत्र कुकीज़ को लाने, डीकोड करने, ब्रूट-फोर्स करने और तैयार करने के लिए है।
 al1ex/cve-2021-22205
CVE-2021-22205 और GitLab CE/EE RCE
 weev3/lkwa
कम ज्ञात वेब आक्रमण प्रयोगशाला
 bobtheshoplifter/spring4shell-poc
Spring4Shell अवधारणा का प्रमाण/और संवेदनशील अनुप्रयोग CVE-2022-22965

 jas502n/cnvd-c-2019-48814
WebLogic wls9-async डिसीरियलाइज़ेशन रिमोट कमांड निष्पादन भेद्यता
 milo2012/cve-2018-13379
CVE-2018-13379
 jas502n/cve-2020-14882
Weblogic CVE-2020-14882 अनधिकृत RCE एक्सप्लॉइट जिसमें पैच बायपास, कमांड निष्पादन, और पेनेट्रेशन टेस्टिंग के लिए वेबशेल डिप्लॉयमेंट शामिल है।
 appsecco/vulnerable-mcp-servers-lab
पेंटेस्टिंग MCP सर्वर सीखने के लिए जानबूझकर असुरक्षित बनाए गए सर्वरों का संग्रह।
 horizon3ai/cve-2021-21972
vCenter CVE-2021-21972 के लिए प्रूफ ऑफ कॉन्सेप्ट एक्सप्लॉइट
 ynsmroztas/nextrce
React Shell और Next.js RSC शोषण उपकरण (CVE-2025-55182)
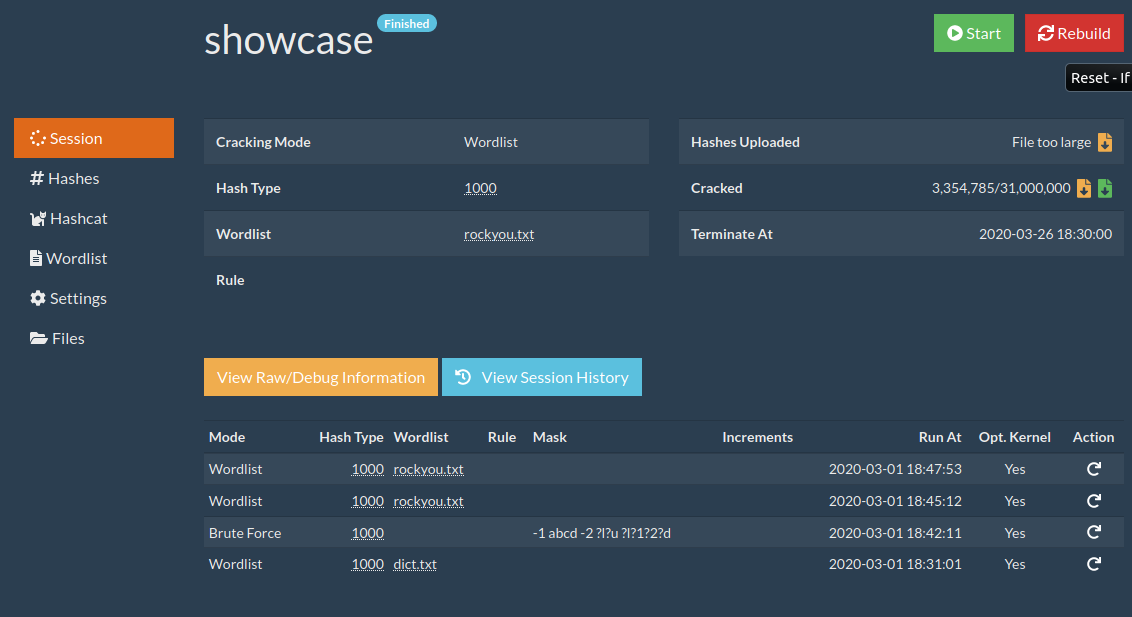 ctxis/crackerjack
CrackerJack / Hashcat वेब इंटरफ़ेस / Context Information Security
 bdblackhat/admin-panel-finder
पायथन स्क्रिप्ट जो वेबसाइटों के एडमिन पैनल URL खोजने के लिए है, जो सुरक्षा टोही और पैठ परीक्षण में सहायता करती है।
 paralelo14/google_explorer
python में बड़े पैमाने पर शोषण उपकरण
 teycir/burpapisecuritysuite
API सुरक्षा परीक्षण के लिए Burp Suite एक्सटेंशन - 15 हमले के प्रकार, 108+ पेलोड, बुद्धिमान फज़िंग, BOLA/IDOR पहचान, AI एकीकरण और स्वचालित टोही के…
 yt1g3r/cve-2020-0688_exp
CVE-2020-0688_EXP स्वचालित ट्रिगर पेलोड और एन्क्रिप्ट विधि








