Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
BurpAPISecuritySuite — API सुरक्षा परीक्षण के लिए Burp Suite एक्सटेंशन - 15 हमले के प्रकार, 108+ पेलोड, बुद्धिमान फज़िंग, BOLA/IDOR पहचान, AI एकीकरण और स्वचालित टोही के साथ। Nuclei, Turbo Intruder और बाहरी टूल एकीकरण के साथ REST/GraphQL/SOAP APIs को सपोर्ट करता है। OWASP API Top 10 कवरेज। | Kitploit
उपकरण/GitHubGitHub/teycir/burpapisecuritysuite
वेब भेद्यता स्कैनरभेद्यता विश्लेषणवेब एप्लिकेशन शोषणएपीआई सुरक्षा परीक्षणफज़िंगपेनिट्रेशन टेस्टिंगAPI सुरक्षा
GitHubteycir/burpapisecuritysuite

BurpAPISecuritySuite

API सुरक्षा परीक्षण के लिए Burp Suite एक्सटेंशन - 15 हमले के प्रकार, 108+ पेलोड, बुद्धिमान फज़िंग, BOLA/IDOR पहचान, AI एकीकरण और स्वचालित टोही के साथ। Nuclei, Turbo Intruder और बाहरी टूल एकीकरण के साथ REST/GraphQL/SOAP APIs को सपोर्ट करता है। OWASP API Top 10 कवरेज।

रिपॉजिटरी देखेंवेबसाइट
75111062 महीने पहलेKitploit द्वारा समीक्षित

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

विकास का समर्थन करें

यदि यह प्रोजेक्ट आपके काम में मदद करता है, तो निरंतर रखरखाव और नई सुविधाओं का समर्थन करें।

ETH दान वॉलेट
0x11282eE5726B3370c8B480e321b3B2aA13686582

Ethereum दान QR कोड

QR कोड स्कैन करें या ऊपर दिया गया वॉलेट पता कॉपी करें।
BurpAPISecuritySuite

BurpAPISecuritySuite बैनर

डेमो

Python Burp Suite License Version Attack Types Payloads Platform API Testing Security

व्यावसायिक-ग्रेड Burp Suite एक्सटेंशन जो व्यापक API टोही, बुद्धिमान फ़ज़िंग और AI-संचालित सुरक्षा परीक्षण के लिए है।

एक ही एक्सटेंशन में कई टैब क्यों?

BurpAPISecuritySuite उन कार्यक्षमताओं को एक अनुकूलित एक्सटेंशन में समेकित करता है जिनके लिए आमतौर पर 10+ अलग-अलग एक्सटेंशन की आवश्यकता होती है। यह आर्किटेक्चरल निर्णय महत्वपूर्ण प्रदर्शन लाभ प्रदान करता है:

मेमोरी दक्षता: एक साथ कई Burp एक्सटेंशन चलाने से पर्याप्त मेमोरी दबाव बनता है। प्रत्येक एक्सटेंशन अपनी स्वयं की स्थिति, UI घटक और इवेंट लिसनर बनाए रखता है। एक ही एक्सटेंशन में कई टैब संसाधनों को कुशलतापूर्वक साझा करते हैं और समग्र मेमोरी फ़ुटप्रिंट को कम करते हैं।

कम API ओवरहेड: Burp का एक्सटेंशन API प्रत्येक लोड किए गए एक्सटेंशन से कॉलबैक प्रोसेस करता है। 10+ एक्सटेंशन के साथ, प्रत्येक HTTP अनुरोध सभी एक्सटेंशन में कॉलबैक ट्रिगर करता है, जिससे गुणक ओवरहेड बनता है। एक एक्सटेंशन का मतलब एक कॉलबैक श्रृंखला है, जो CPU चक्रों को नाटकीय रूप से कम करता है और प्रतिक्रियाशीलता में सुधार करता है।

साझा संदर्भ: एकीकृत टैब कैप्चर किए गए ट्रैफ़िक डेटा को साझा करते हैं, जिससे अनावश्यक प्रोसेसिंग समाप्त होती है। Recon टैब एक बार कैप्चर करता है, और अन्य सभी टैब (Fuzzer, Auth Replay, Passive Discovery, आदि) अनुरोधों को दोबारा पार्स किए बिना उसी डेटासेट पर कार्य करते हैं।

तेज़ स्टार्टअप: एक एक्सटेंशन लोड करना 10+ एक्सटेंशन लोड करने की तुलना में काफी तेज़ है। Burp UI घटकों को इनिशियलाइज़ करता है, कॉलबैक रजिस्टर करता है, और संसाधनों को बार-बार आवंटित करने के बजाय एक बार आवंटित करता है।

बेहतर स्थिरता: कम एक्सटेंशन का अर्थ है कम संभावित टकराव, संस्करण बेमेल और संगतता समस्याएं। एकल कोडबेस का परीक्षण, डीबग और रखरखाव करना आसान है।

यह डिज़ाइन दर्शन प्रदर्शन और उपयोगकर्ता अनुभव को प्राथमिकता देता है, साथ ही व्यापक API सुरक्षा परीक्षण क्षमताएं प्रदान करता है जिनके लिए अन्यथा एक जटिल मल्टी-एक्सटेंशन सेटअप की आवश्यकता होती।
विषय-सूची

  • BurpAPISecuritySuite
    • एक ही एक्सटेंशन में कई टैब क्यों?
    • विषय-सूची
    • स्क्रीनशॉट
      • मुख्य इंटरफ़ेस
      • Scope टैब
      • Fuzzer टैब
      • पैरामीटर विश्लेषण
      • Diff दृश्य
      • ApiHunter टैब
      • Nuclei टैब
      • Katana टैब
      • HTTPX टैब
      • FFUF टैब
      • Wayback टैब
      • निर्यात विकल्प
      • Turbo Intruder निर्यात
      • संस्करण जानकारी
    • उद्देश्य
    • मुख्य विशेषताएं
      • 🎯 टोही
      • ⚡ उन्नत फ़ज़िंग
      • 🔍 डिस्कवरी उपकरण
      • 🚀 निर्यात और एकीकरण
    • समान उपकरणों से तुलना
      • BurpAPISecuritySuite क्यों चुनें?
    • स्थापना
    • आवश्यकताएं
    • उपयोग
      • मूल वर्कफ़्लो
      • टैब अवलोकन
        • 1. Scope टैब
        • 2. Recon टैब
        • Logger टैब
        • 3. Diff टैब
        • 4. Version Scanner टैब
        • 5. Param Miner टैब
        • 6. Fuzzer टैब
        • 7. Auth Replay टैब
        • 8. Passive Discovery टैब
        • Sensitive Data टैब
        • 9. ApiHunter टैब
        • 10. Nuclei टैब
        • 11. HTTPX टैब
        • 12. Katana टैब
        • 13. FFUF टैब
        • 14. Kiterunner टैब
        • 15. Wayback टैब
        • 16. SQLMap Verify टैब
        • 17. Dalfox Verify टैब
        • 18. API Assets टैब
        • 19. OpenAPI Drift टैब
        • 20. GraphQL टैब
    • उन्नत फ़ज़िंग क्षमताएं
      • पहचाने गए हमले के प्रकार
      • निर्यातित डेटा संरचना
    • डेटा और निर्यात
      • क्या कैप्चर किया जाता है
      • प्रति एंडपॉइंट
      • विश्लेषण
    • एकीकरण
      • LLM प्रॉम्प्ट एकीकरण
      • सहयोगी रेपो वर्कफ़्लो (APIPentesting)
    • वर्कफ़्लो उदाहरण
      • 1. AI-संचालित पेलोड निर्माण
      • 2. Turbo Intruder रेस कंडीशन
      • 3. ऑटो-पोज़िशन के साथ Burp Intruder
      • आउटपुट स्थान
      • सर्वोत्तम अभ्यास
      • टोही चरण
      • फ़ज़िंग चरण
      • AI एकीकरण
      • स्वचालन
    • तकनीकी जानकारी
      • तकनीकी विवरण
      • सीमाएं
    • उपयोग के मामले
    • दस्तावेज़ीकरण
    • FAQ
      • सामान्य प्रश्न
      • प्रदर्शन और सीमाएं
      • फ़ज़िंग और हमले
      • बाहरी उपकरण
      • सुरक्षा नोट
      • निर्यात और एकीकरण
      • समस्या निवारण
      • उन्नत उपयोग
      • तकनीकी मुख्य विशेषताएं
    • 💼 व्यावसायिक सेवाएं
      • चुनिंदा प्रोजेक्ट
      • प्रदान की जाने वाली सेवाएं
    • योगदान
      • लेखक
      • लाइसेंस
    • परिवर्तन लॉग

स्क्रीनशॉट

मुख्य इंटरफ़ेस

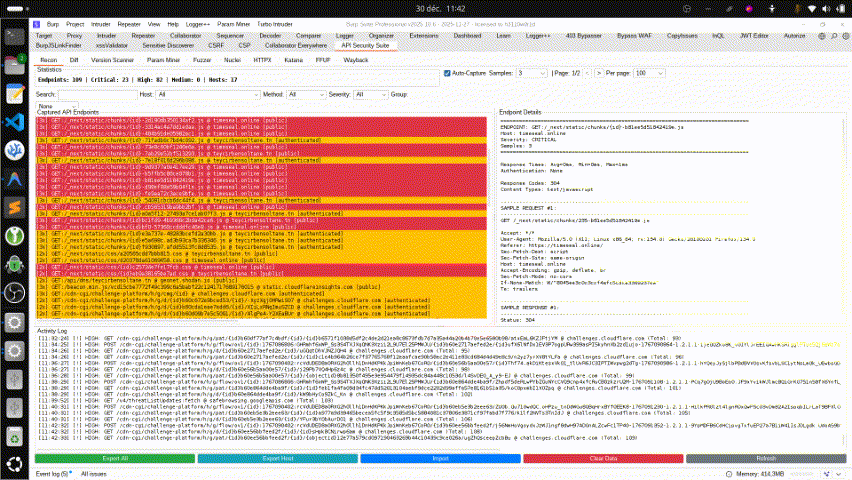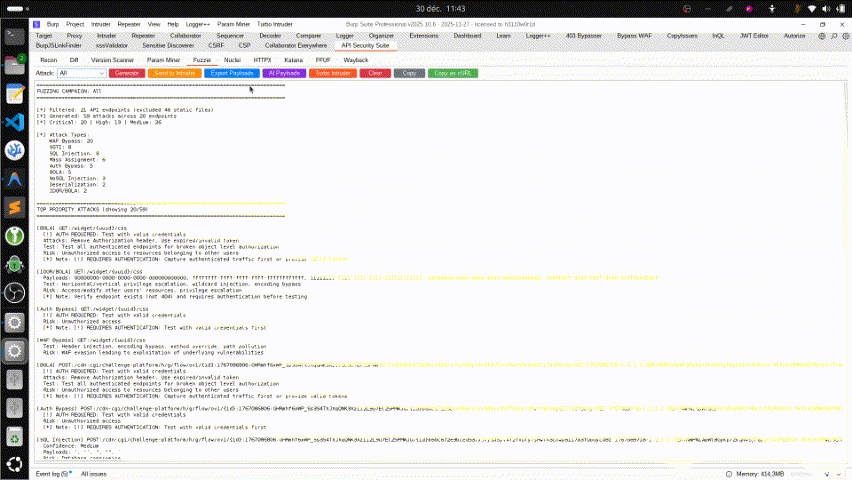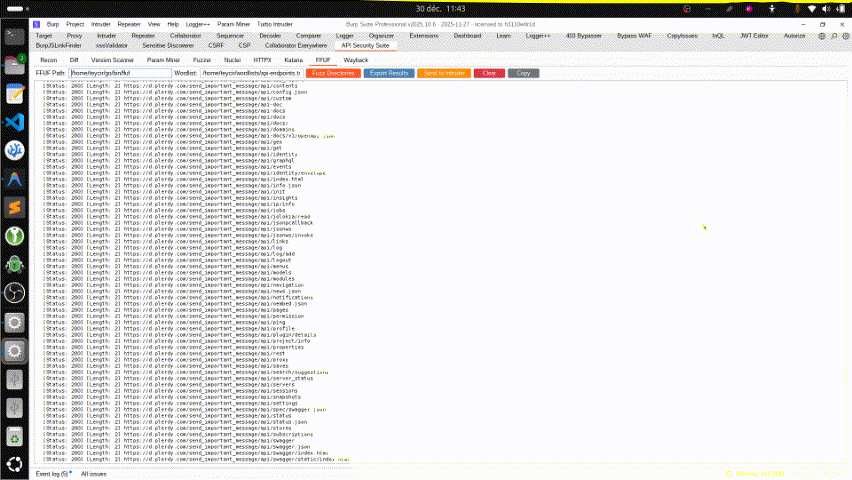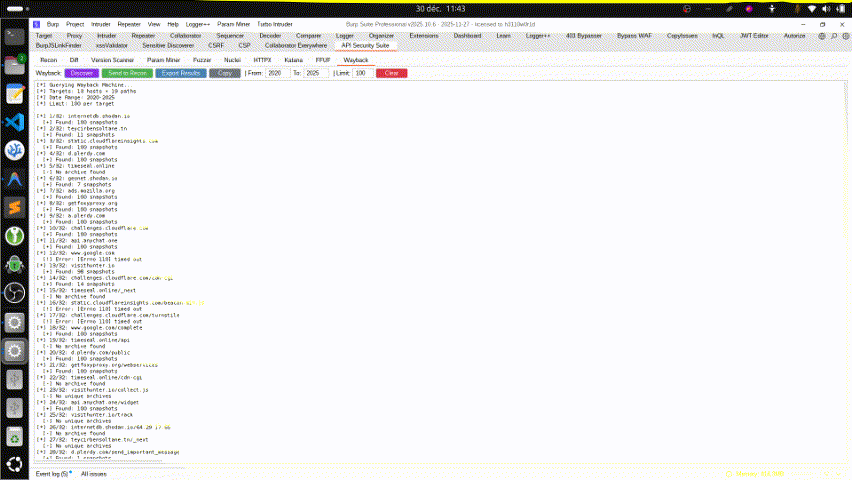
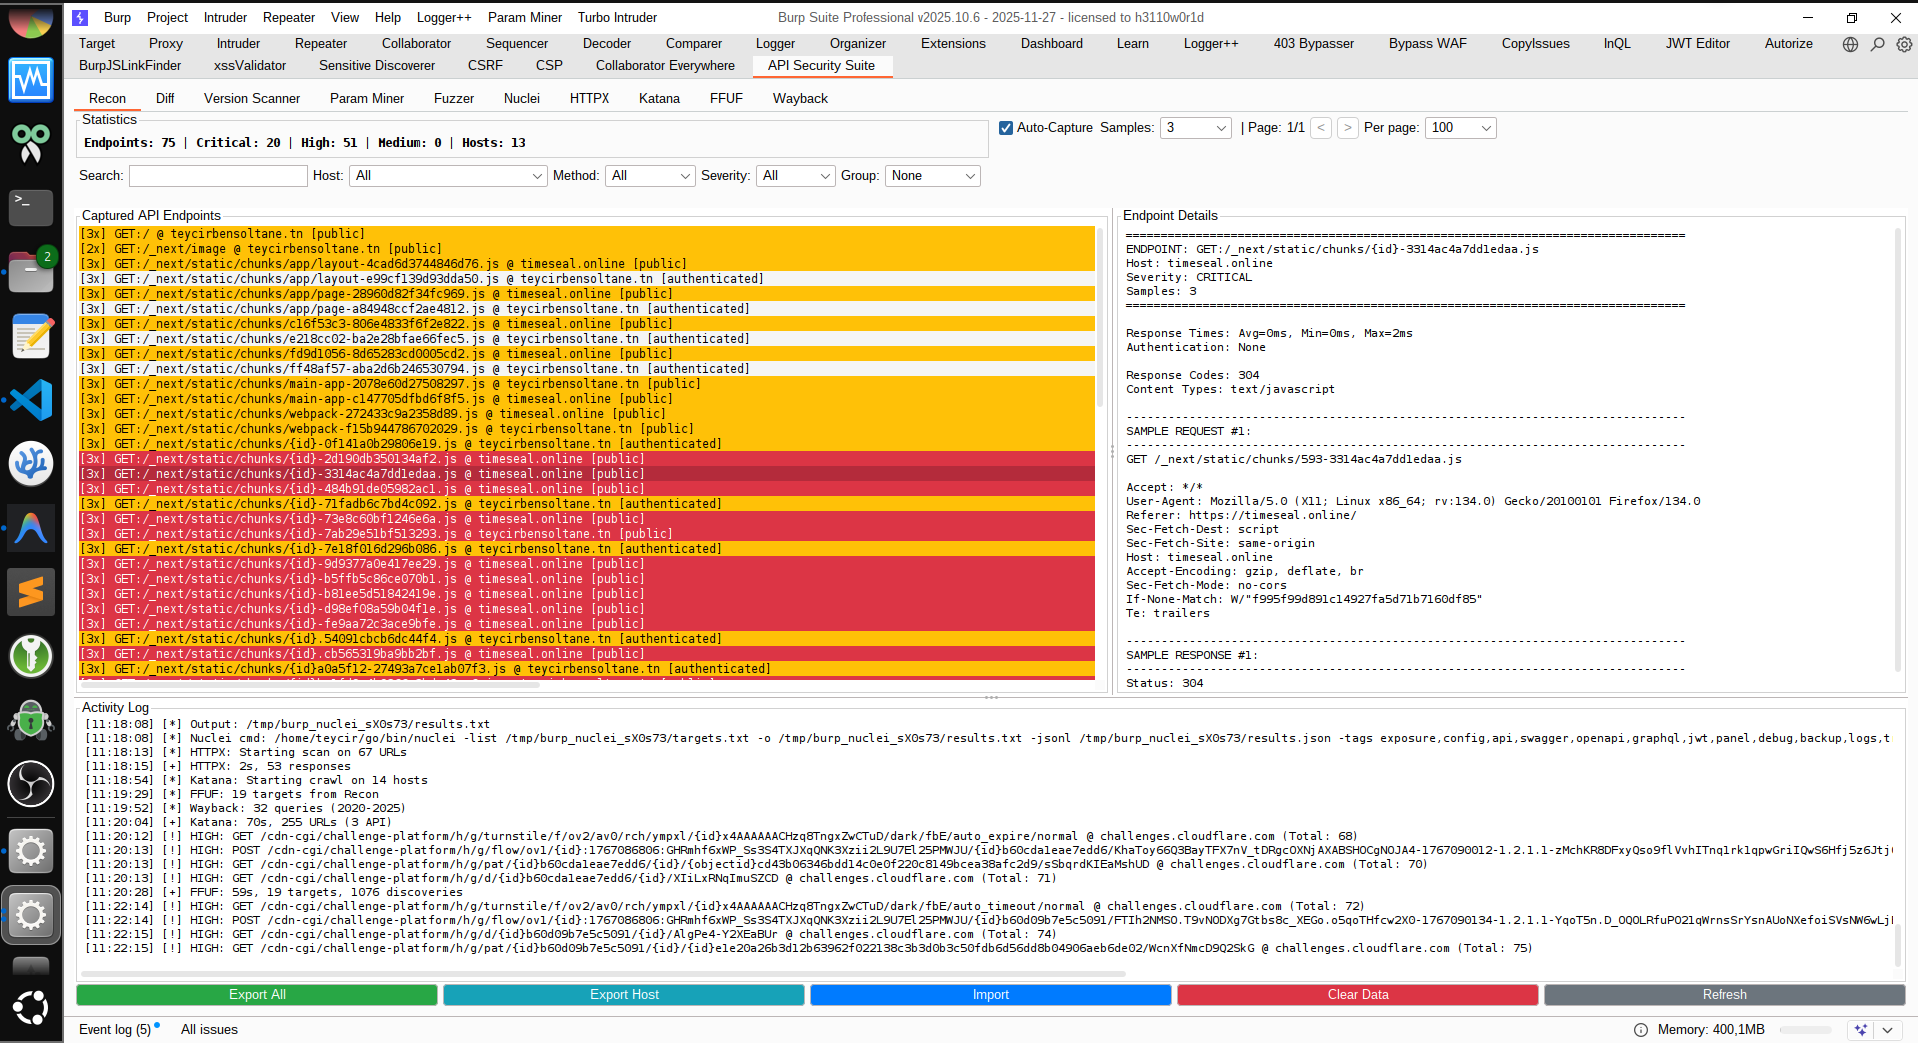
मुख्य प्रारंभ पृष्ठ

Scope टैब

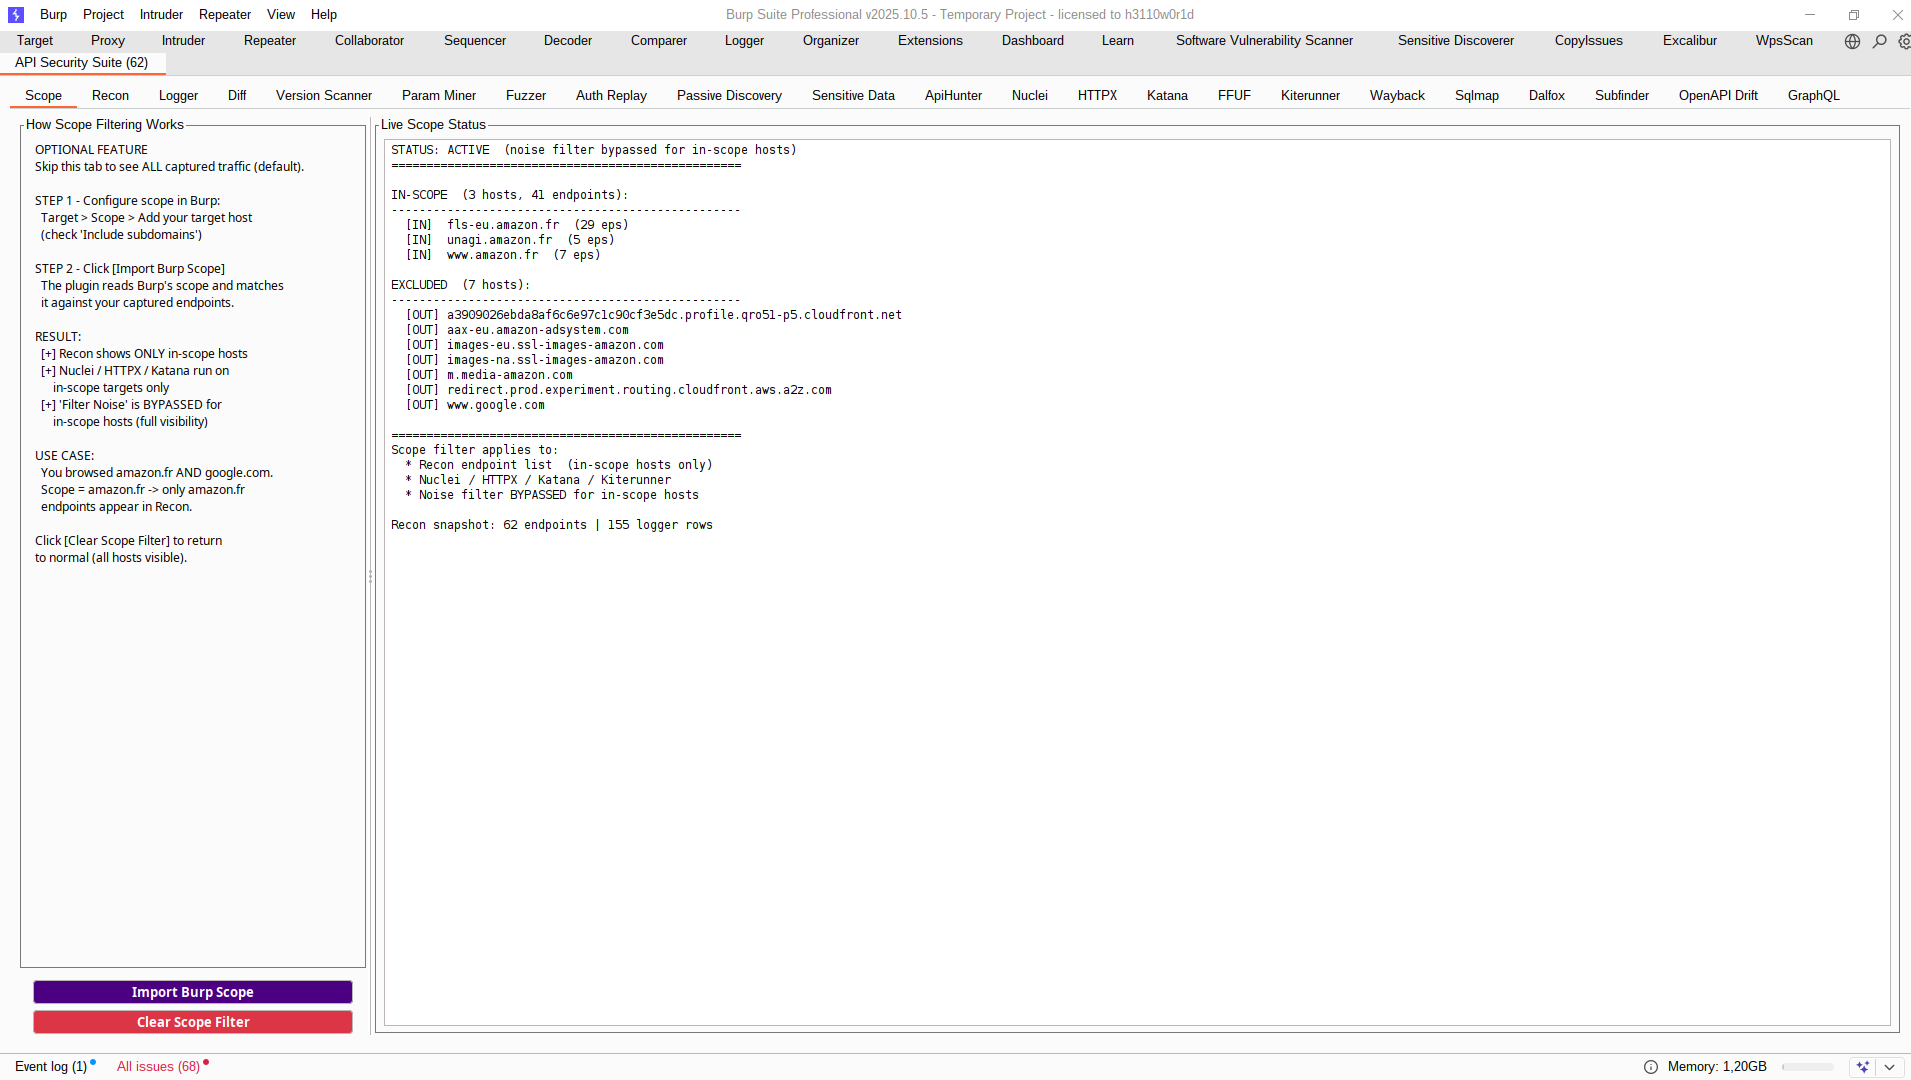
Scope कॉन्फ़िगरेशन

टूल डाउनलोड करें