[!CAUTION]
यह रिपॉजिटरी अनुरक्षित नहीं है, नवीनतम संस्करण के लिए https://github.com/sadreck/crackerjack पर जाएँ।
CrackerJack
Context Information Security द्वारा Hashcat के लिए वेब इंटरफ़ेस
सामग्री
परिचय
CrackerJack एक वेब GUI है Hashcat के लिए, जिसे Python में विकसित किया गया है।
वास्तुकला
यह परियोजना GUI और Hashcat को स्वतंत्र रखने का लक्ष्य रखती है। संक्षेप में, यह इस प्रकार काम करता है:
- उपयोगकर्ता हैश अपलोड करता है, वर्डलिस्ट/नियम/मास्क आदि चुनता है, और "start" पर क्लिक करता है।
- वेब सर्वर एक नया screen स्पॉन करता है।
- सेटिंग्स के आधार पर हैशकैट कमांड जनरेट करता है।
- स्क्रीन में कमांड चलाता है।
- स्क्रीन के आउटपुट की निगरानी करता है, उसे पार्स करता है, और GUI में प्रदर्शित करता है।
यह CrackerJack को भविष्य-प्रूफ बनाता है क्योंकि यह Hashcat के इनपुट/आउटपुट से जुड़ता है। साथ ही, यदि GUI किसी भी कारण से काम नहीं कर रहा है, तो hashcat चलता रहेगा।
विशेषताएँ
- न्यूनतम निर्भरताएँ
- पूर्ण हैशकैट सत्र प्रबंधन।
- चल रहे सत्रों को प्रारंभ/रोक/विराम/पुनर्स्थापित करें।
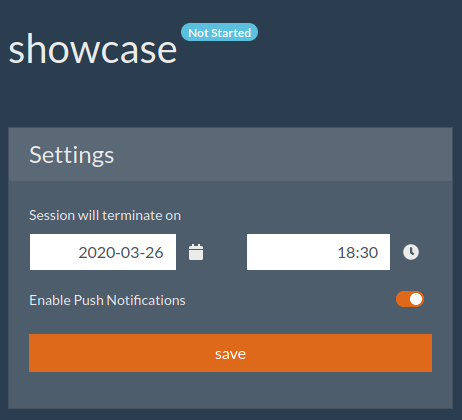
- एक विशिष्ट तिथि/समय के बाद क्रैकिंग कार्यों को समाप्त करें।
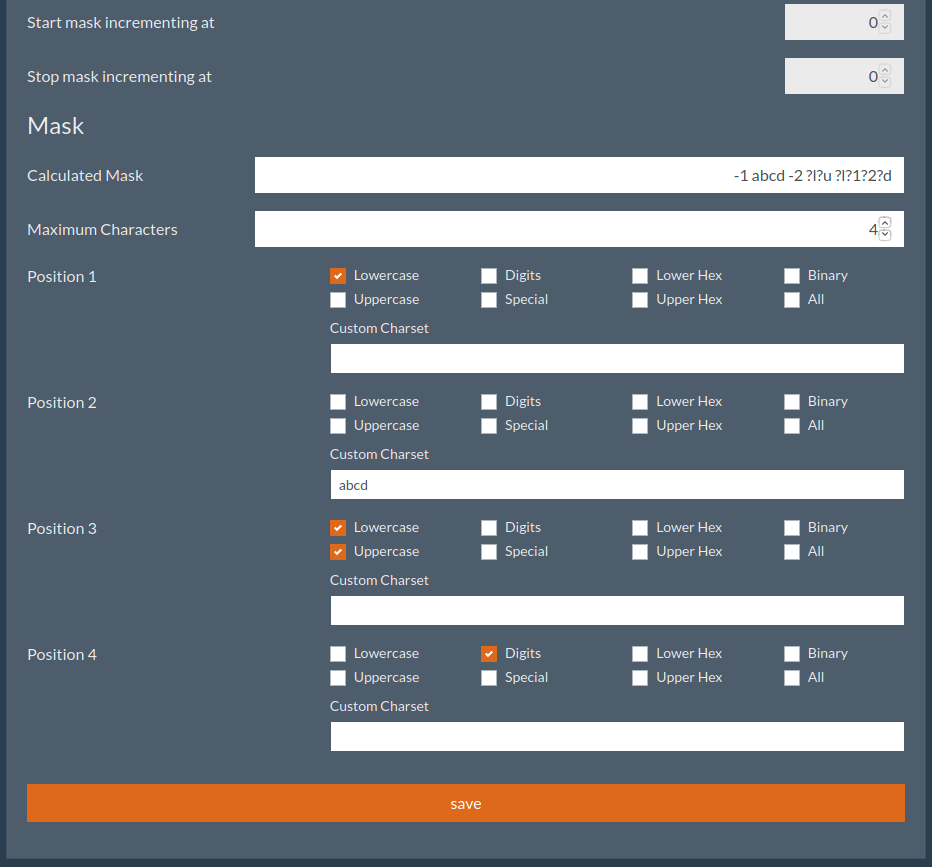
- मास्क जनरेशन (?a?l?u) के लिए वेब इंटरफ़ेस।
- जब कोई पासवर्ड क्रैक हो जाता है तो वेब पुश सूचनाएँ।
- Swagger 2.0 API.
- पहले से क्रैक किए गए पासवर्ड से वर्डलिस्ट बनाएँ और उन्हें क्रैकिंग सत्र में वापस फ़ीड करें।
- सत्र इतिहास यह ट्रैक करने के लिए कि आपने पहले से कौन से हमले किए हैं।
- बहु-उपयोगकर्ता समर्थन (स्थानीय और/या LDAP).
- वर्डलिस्ट/मास्क/नियम समर्थन।
- एकाधिक थीम समर्थन (Bootswatch).
- सीधा-सादा सेटअप।
- पूरा कॉन्फ़िगरेशन GUI के माध्यम से है। मैन्युअल रूप से कॉन्फ़िग फ़ाइलों को संपादित करने की आवश्यकता नहीं है।
- Linux और Windows (WSL) पर स्थानीय रूप से चलाएँ।
- ansible स्क्रिप्ट का उपयोग करके सर्वर पर स्थापित करें (Ubuntu 14/16/18 और CentOS 7/8).
- आसान बैकअप - सभी उपयोगकर्ता डेटा
./data निर्देशिका में हैं।
- SSH के माध्यम से सत्रों का समस्या निवारण करें।
सीमाएँ
- यह कार्यों को कतारबद्ध करने का समाधान नहीं है - यह केवल ऑन-डिमांड पासवर्ड क्रैकिंग के लिए है।
- इसका उद्देश्य कमांड-लाइन उपयोग का प्रतिस्थापन होना नहीं है। यह पूरक है और केवल बुनियादी और सबसे सामान्य क्रैकिंग कार्यों का समर्थन करता है।
- कोई GPU ड्राइवर स्थापित नहीं करेगा। मुख्य धारणा यह है कि आपके पास पहले से एक क्रैकिंग रिग सेटअप है और आप एक वेब GUI की तलाश कर रहे हैं।
- वर्डलिस्ट और नियम पहले से सिस्टम पर मौजूद होने चाहिए।
योगदान
चूँकि हम एक आंतरिक ट्रैकर भी बनाए रखते हैं, कृपया योगदान देने से पहले किसी भी सुविधा/परिवर्तन को लागू करने से पहले चर्चा करने के लिए एक issue बनाएँ।
स्क्रीनशॉट
चल रहा सत्र

डैशबोर्ड

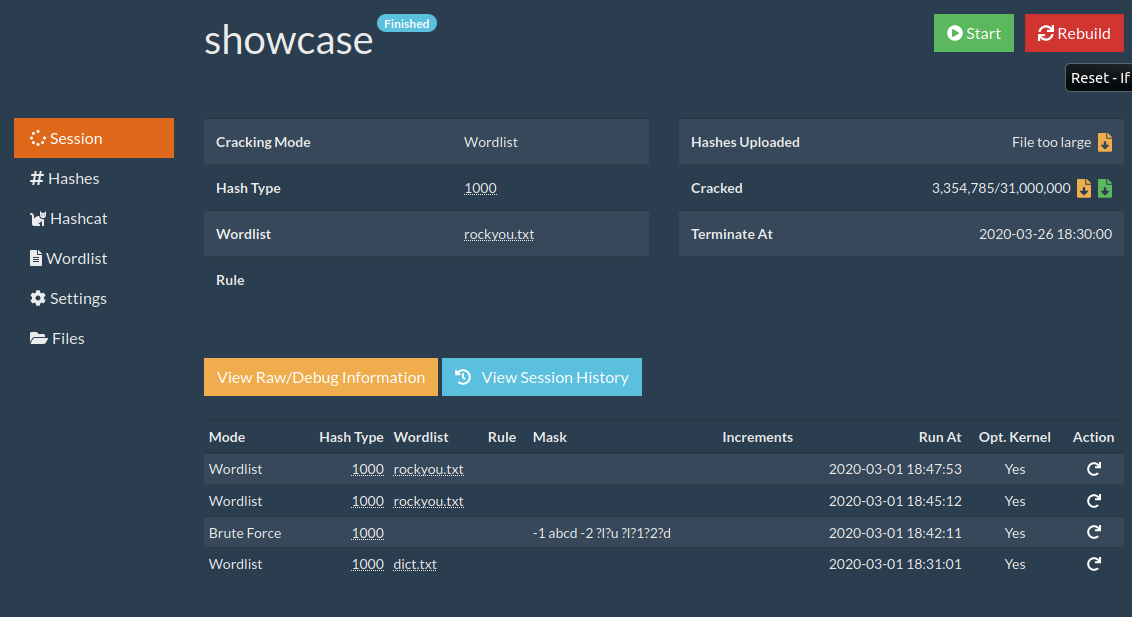
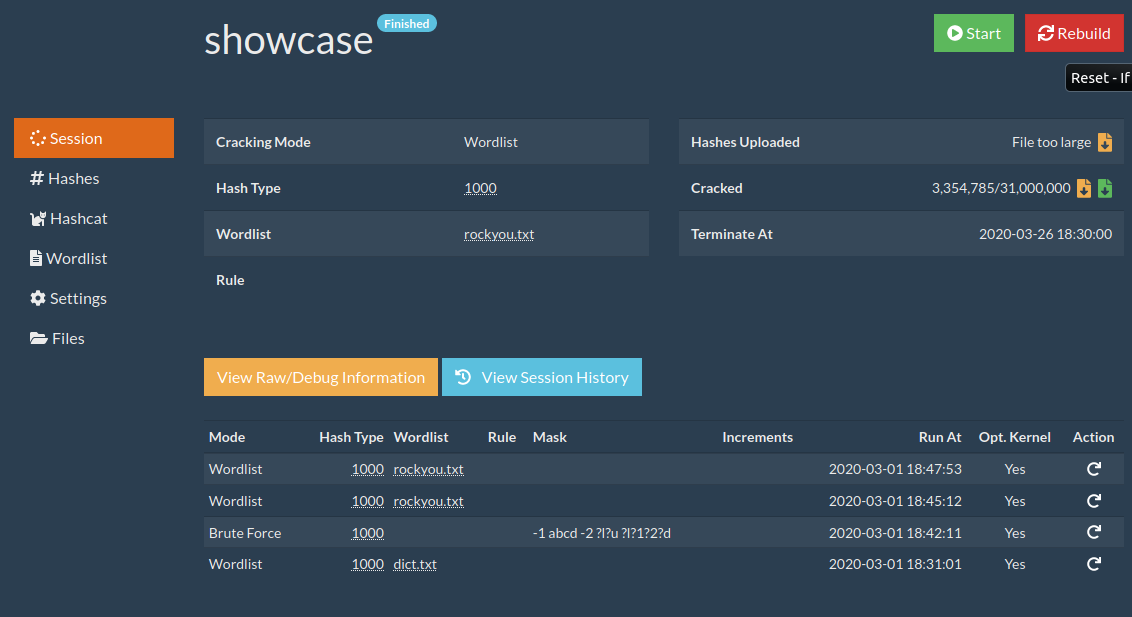
सत्र
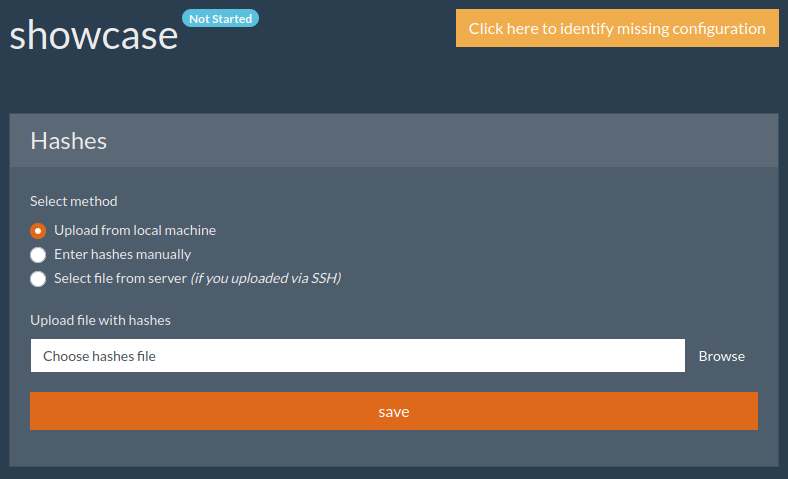
हैश का चयन
हैशटाइप विकल्प

वर्डलिस्ट चयन

मास्क जनरेशन
सामान्य सत्र सेटिंग्स
लाइसेंस
CrackerJack MIT लाइसेंस के तहत जारी किया गया है।
इसके अलावा, निम्नलिखित तृतीय-पक्ष घटकों का भी उपयोग किया जाता है:
 ctxis/crackerjack







