
 #1
सिस्टम और अनुप्रयोगों में ज्ञात कमजोरियों का पता लगाने के लिए स्वचालित उपकरण।
Kitploit अनुशंसित

 abdulahadthecyber-pixel/aidor
Bash-आधारित स्वचालित IDOR भेद्यता स्कैनर जो संख्यात्मक पैरामीटरों की गणना करके और अधिकृत पेनिट्रेशन परीक्षण के लिए HTTP स्थिति कोड का विश्लेषण करके…
 bigb0x/cve-2024-6387
OpenSSH के लिए बल्क स्कैनिंग टूल CVE-2024-6387, CVE-2006-5051 , CVE-2008-4109 और अन्य।
 hynekpetrak/detect_bluekeep.py
TLS/SSL और x509 समर्थन के साथ Bluekeep भेद्यता (CVE-2019-0708) का पता लगाने के लिए पायथन स्क्रिप्ट
 cyberark/pwnkit-hunter
PwnKit-Hunter यहाँ आपके सिस्टम को CVE-2021-4043, जिसे PwnKit के नाम से भी जाना जाता है, के प्रति संवेदनशीलता की जाँच करने में मदद करने के लिए है।
 black1hp/mongobleed-scanner
MongoDB CVE-2025-14847 हीप मेमोरी लीक स्कैनर | OP_COMPRESSED zlib भेद्यता | बग बाउंटी और रेड टीम टूल
 mathiasreker/blmvuln
PrestaShop वेबसाइटों पर बड़ी सुरक्षा भेद्यता - CVE-2022-31101
 kal1gh0st/whatsapphack-rce
CVE-2019-11932 के लिए एक्सप्लॉइट, जो दुर्भावनापूर्ण GIF फाइलों के माध्यम से WhatsApp में एक रिमोट कोड निष्पादन भेद्यता है। इसमें प्रूफ-ऑफ-कॉन्सेप्ट…
 im-hanzou/apachrot
Apache (Linux) CVE-2021-41773/2021-42013 बड़े पैमाने पर भेद्यता जांचकर्ता
 0xcyberstan/cve-2026-42533-config-scanner
Static config scanner जो nginx कॉन्फ़िगरेशन को फ़्लैग करता है जो complex_value two-pass capture-clobbering bug (regex map + regex capture → heap…
 0dteam/cve-2024-22024
Ivanti Connect Secure में CVE-2024-22024 कमजोरी की जाँच करें
 robert-auger/safer-dependencies
AI कोडिंग सहायकों के लिए स्वचालित निर्भरता सुरक्षा परत जो npm, PyPI, RubyGems, Maven, Go और Rust पारिस्थितिकी तंत्रों में CVEs, typosquats,…
 cspf-founder/red-clippy
ओपन-सोर्स पेंटेस्ट प्रबंधन जिसे AI एजेंट द्वारा संचालित करने के लिए बनाया गया है
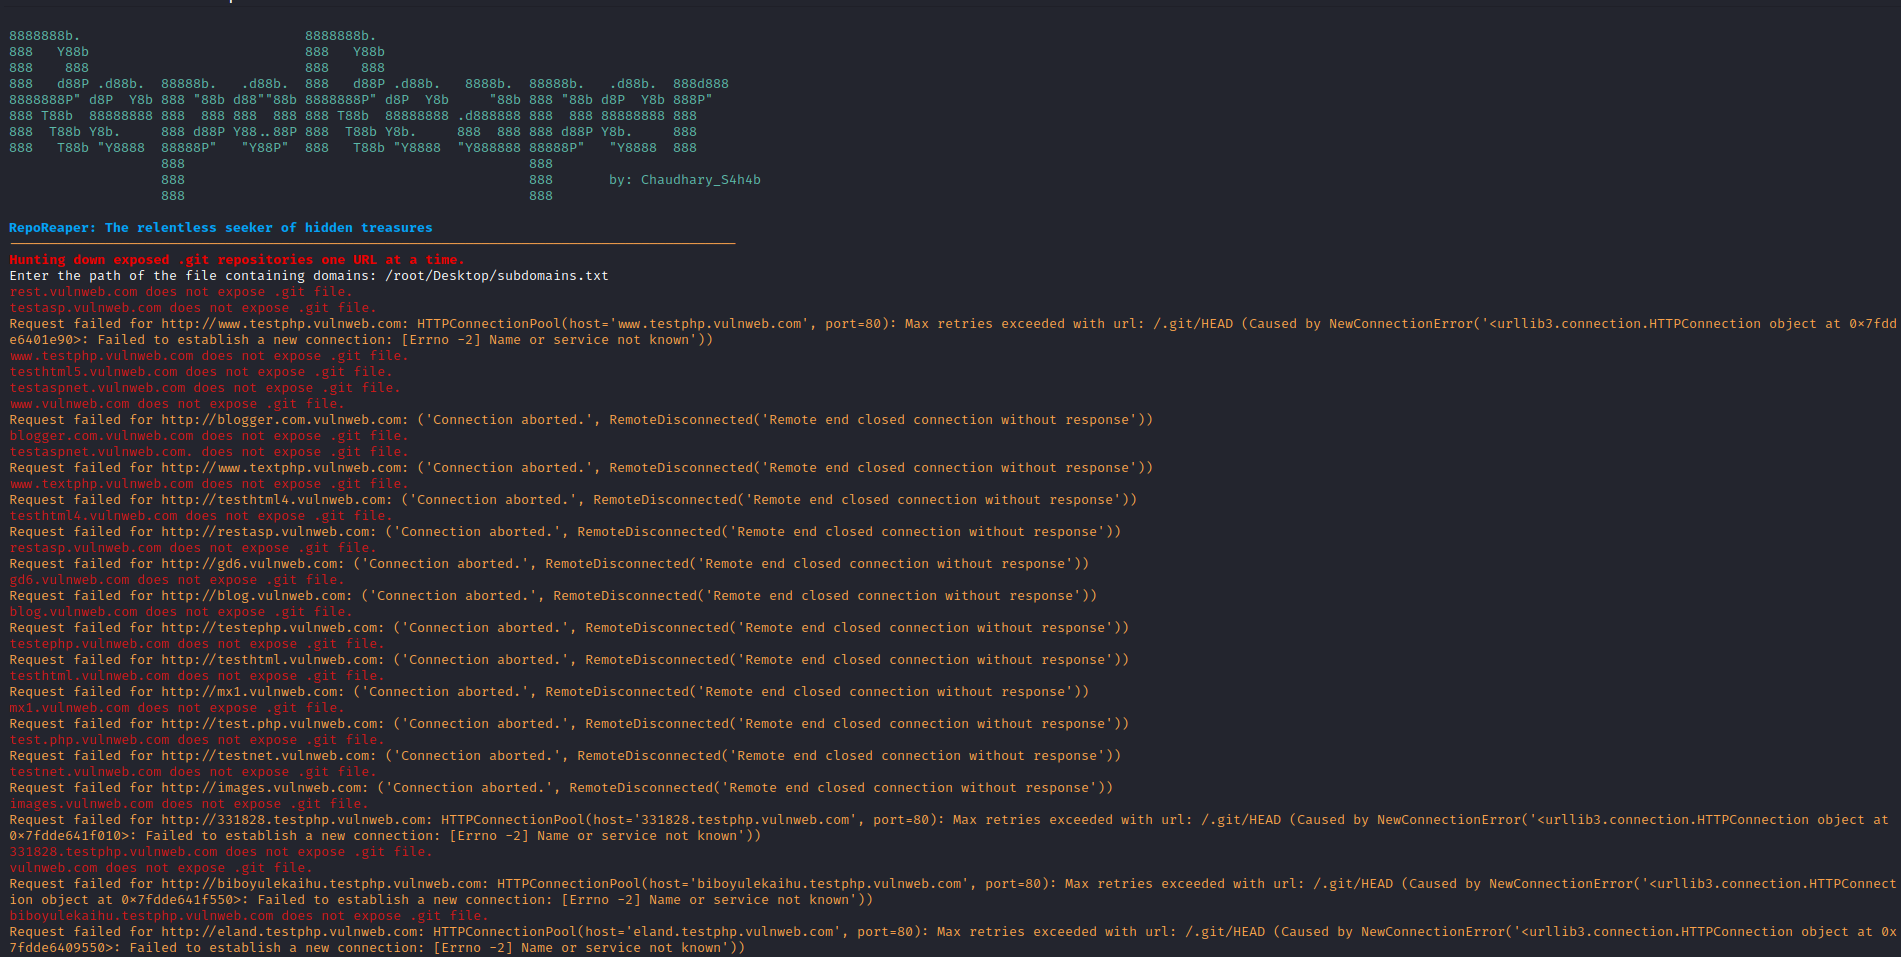 chaudharyarjun/reporeaper
स्वचालित स्कैनर जो डोमेन और सबडोमेन में खुले .git रिपॉजिटरी की पहचान करता है, जिससे सुरक्षा ऑडिट और बग बाउंटी हंटिंग के लिए संवेदनशील जानकारी के लीक…
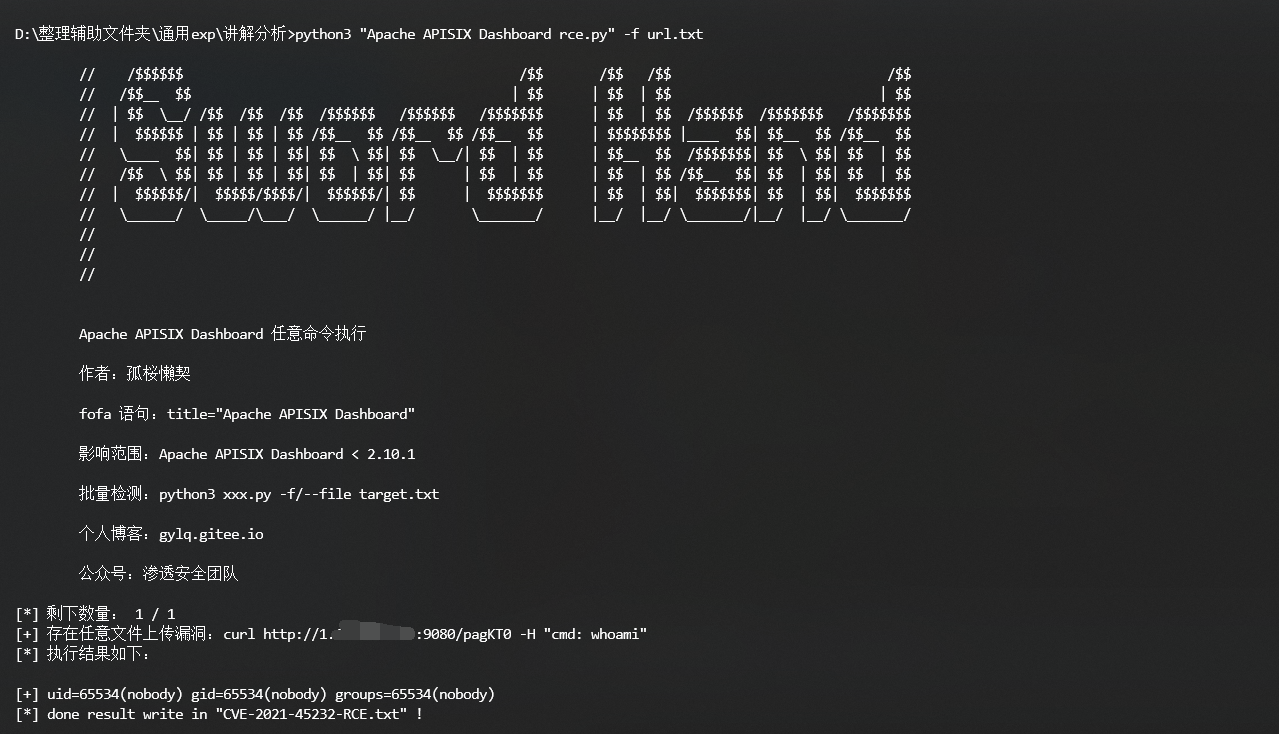 gylq/cve-2021-45232-rce
मल्टीथ्रेडेड बैच भेद्यता स्कैनर CVE-2021-45232 के लिए, FOFA क्वेरी समर्थन के साथ Apache APISIX Dashboard RCE को लक्षित करता है।
 ryandamour/crlfmap
CRLFMap HTTP Splitting भेद्यताओं का पता लगाने के लिए एक उपकरण है।
 3ndg4me/cve-2020-3452-exploit
CVE-2020-3452 का दुरुपयोग करते हुए CISCO ASA उपकरणों की वेब निर्देशिका में सुलभ मानक फ़ाइलों की गणना करने के लिए बुनियादी स्कैनर।
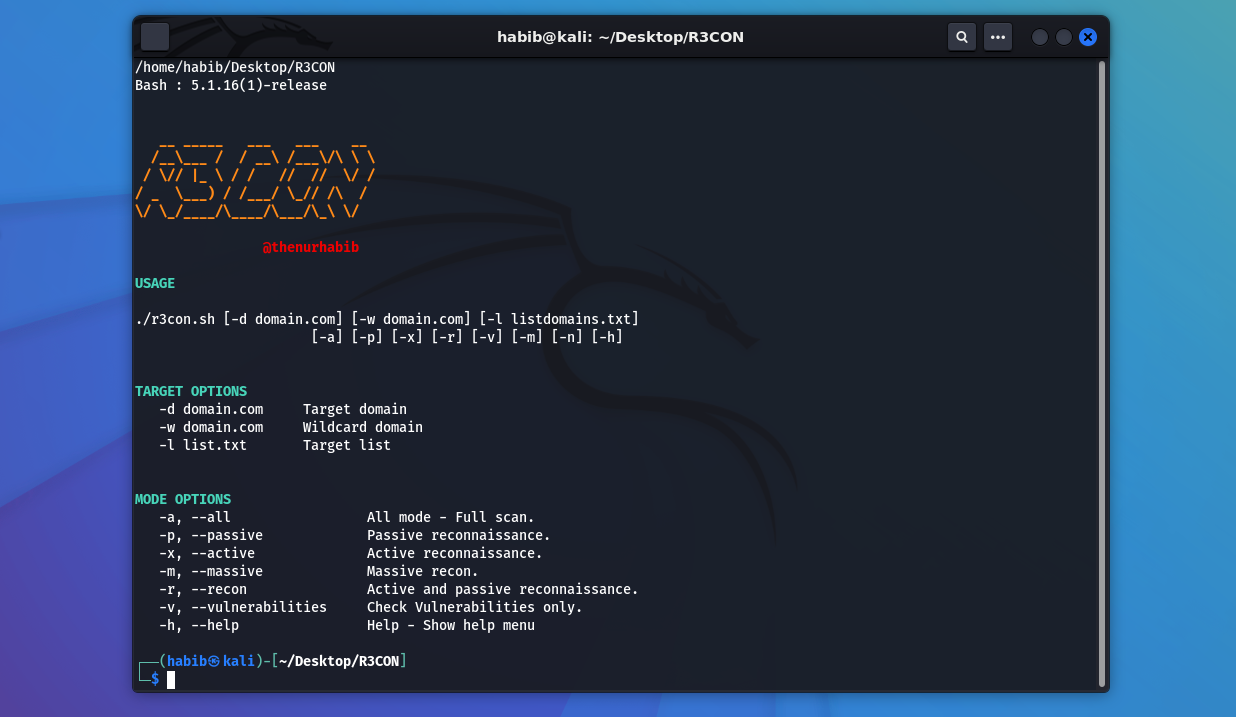 thenurhabib/r3con
बहु-कार्यात्मक वेब रिकॉन और भेद्यता स्कैनर उपकरण
 logisek/huntcyberark
CyberArk सुरक्षा ऑडिट








