
 #1
सिस्टम और अनुप्रयोगों में ज्ञात कमजोरियों का पता लगाने के लिए स्वचालित उपकरण।
Kitploit अनुशंसित

 jeromeyoung/log4j2burpscanner
CVE-2021-44228, log4j2 Burp प्लगइन Java संस्करण, dnslog हेतु गैर-dnslog.cn डोमेन चुना गया
 sinkmanu/cookiescanner
कई साइटों में कुकी फ्लैग की जांच करने का उपकरण
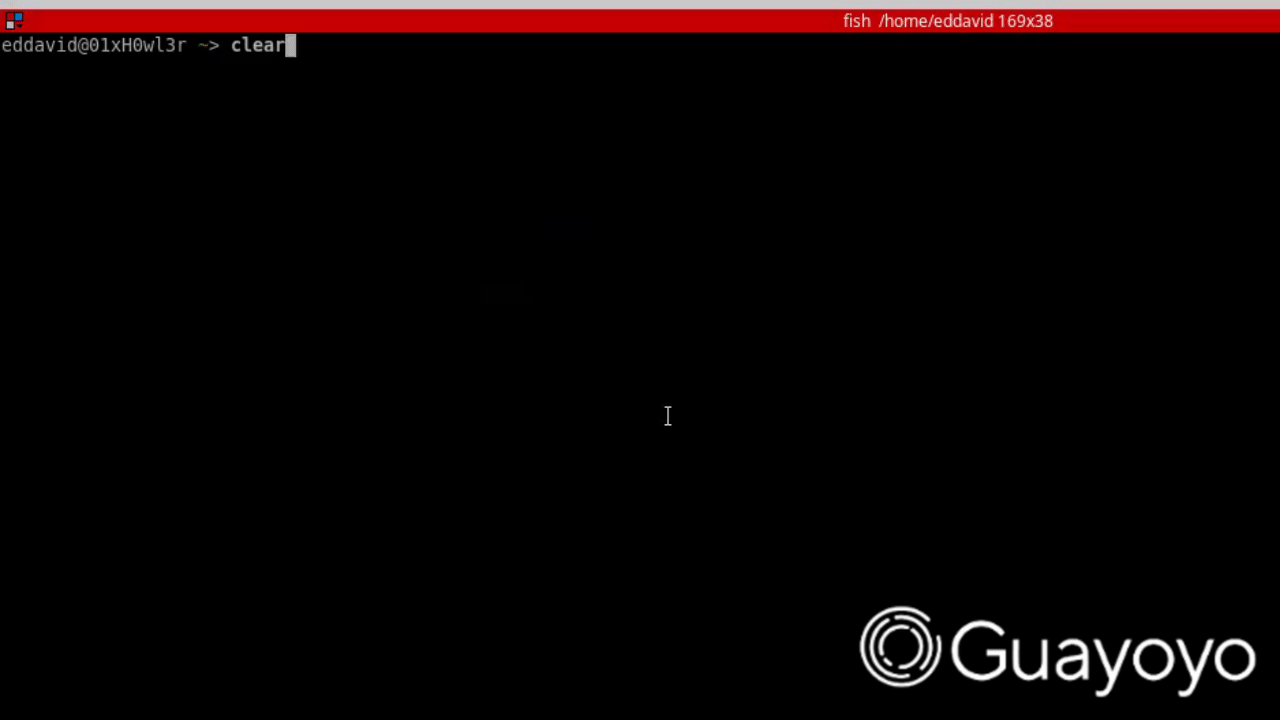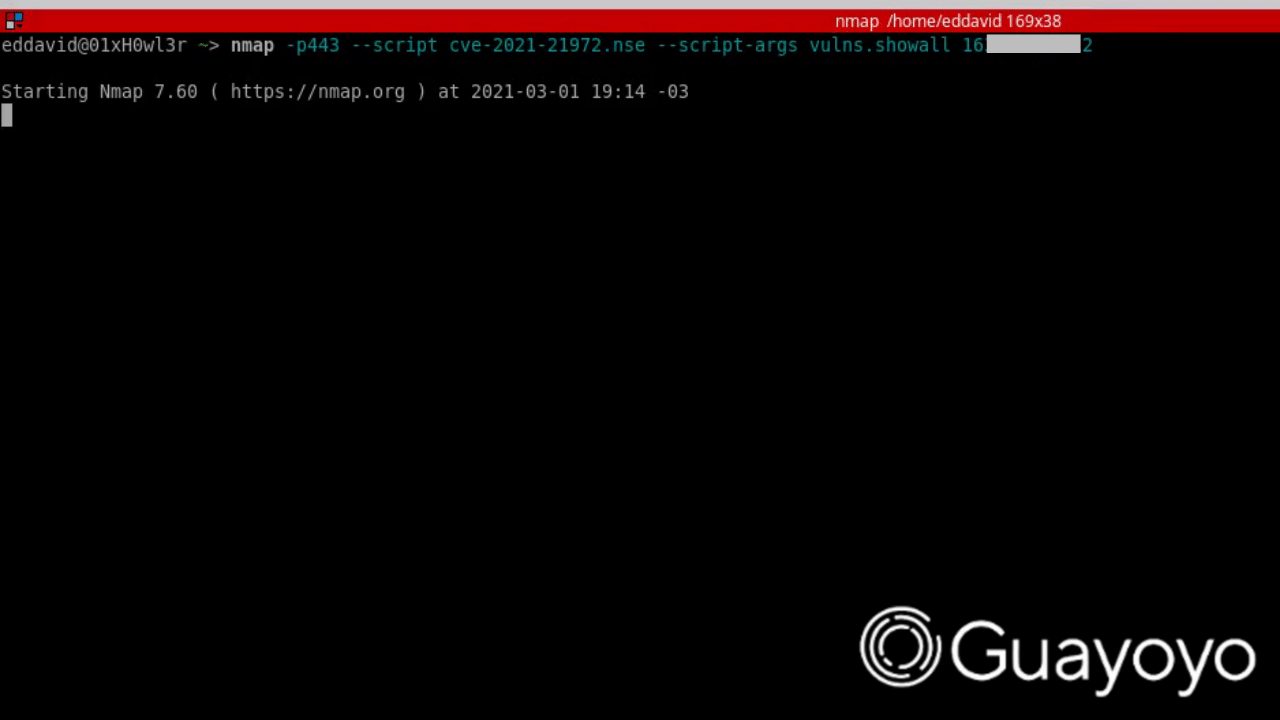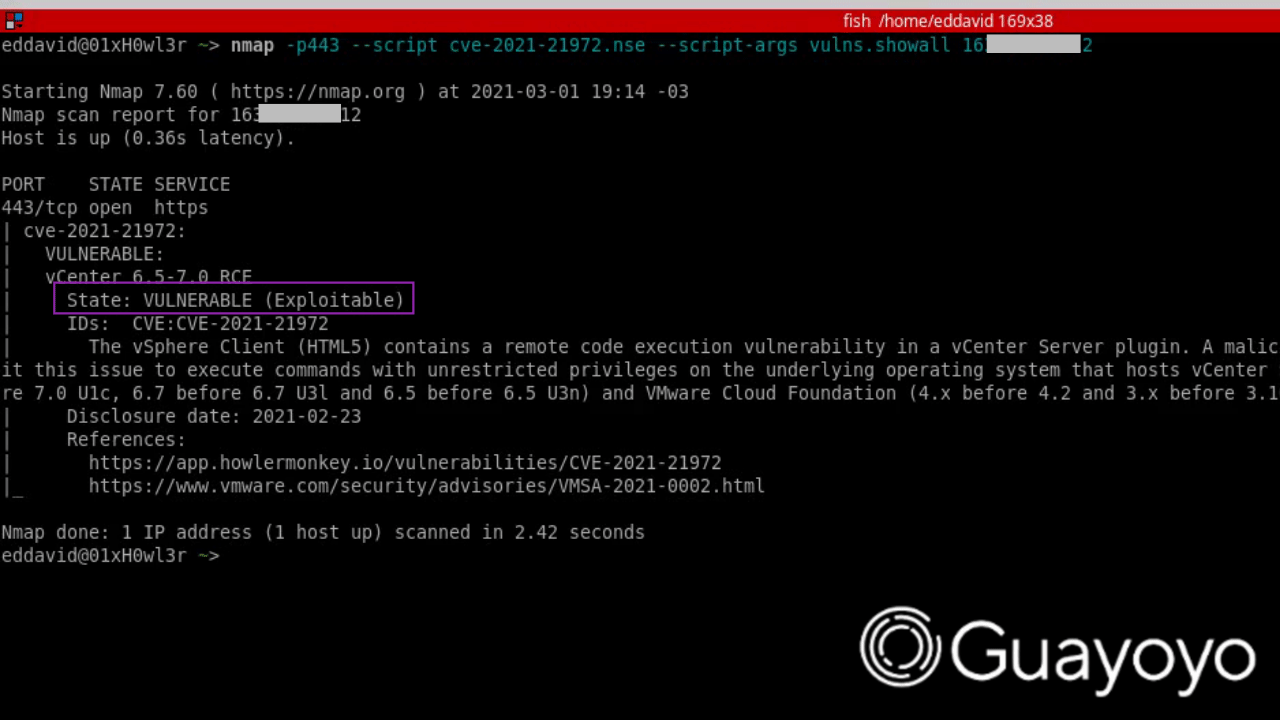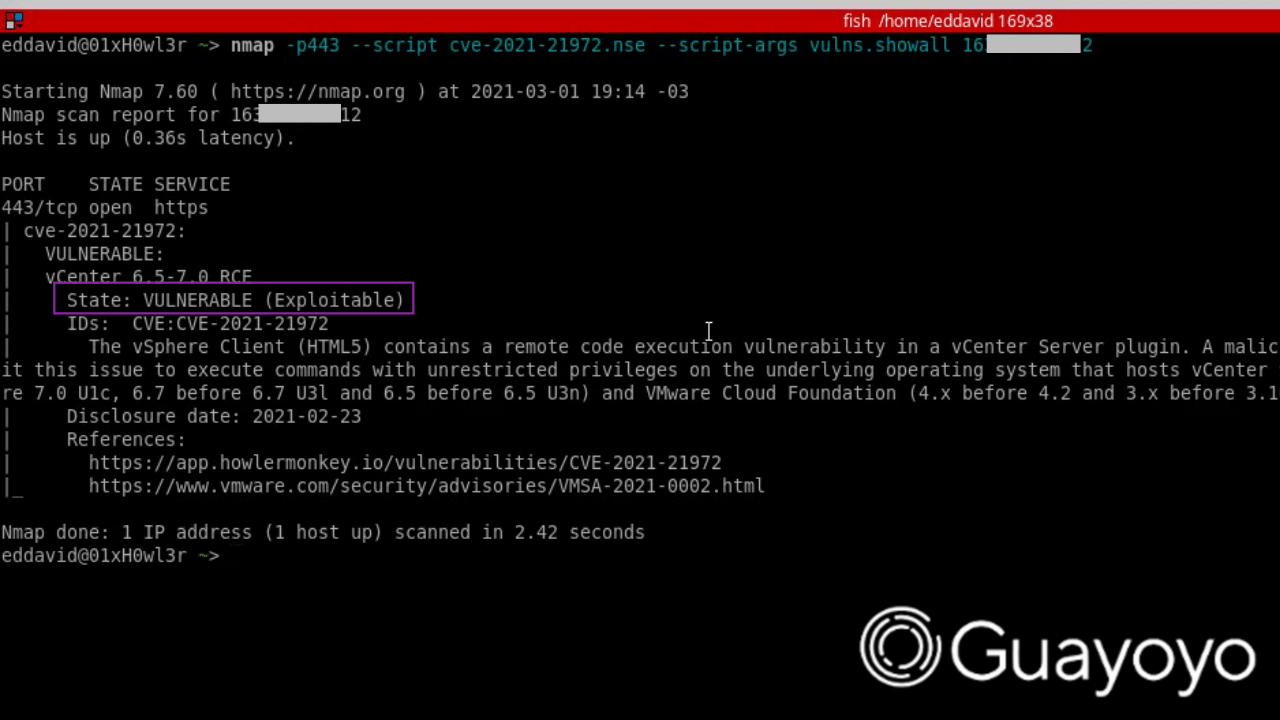 guayoyocyber/cve-2021-21972
CVE-2021-21972 भेद्यता की जांच के लिए Nmap स्क्रिप्ट
 iriscouch/audit_couchdb
CouchDB सर्वर में बड़ी या छोटी सुरक्षा समस्याओं का पता लगाएं
 yslxotwod/wifisting
GTK4 वायरलेस सुरक्षा टूलकिट जिसमें Wi-Fi, Bluetooth, RF, Zigbee, NFC और राउटर-साइड हमलों के लिए 57 स्टैंडअलोन शेल मॉड्यूल हैं, साथ ही MITM, रेकॉन,…
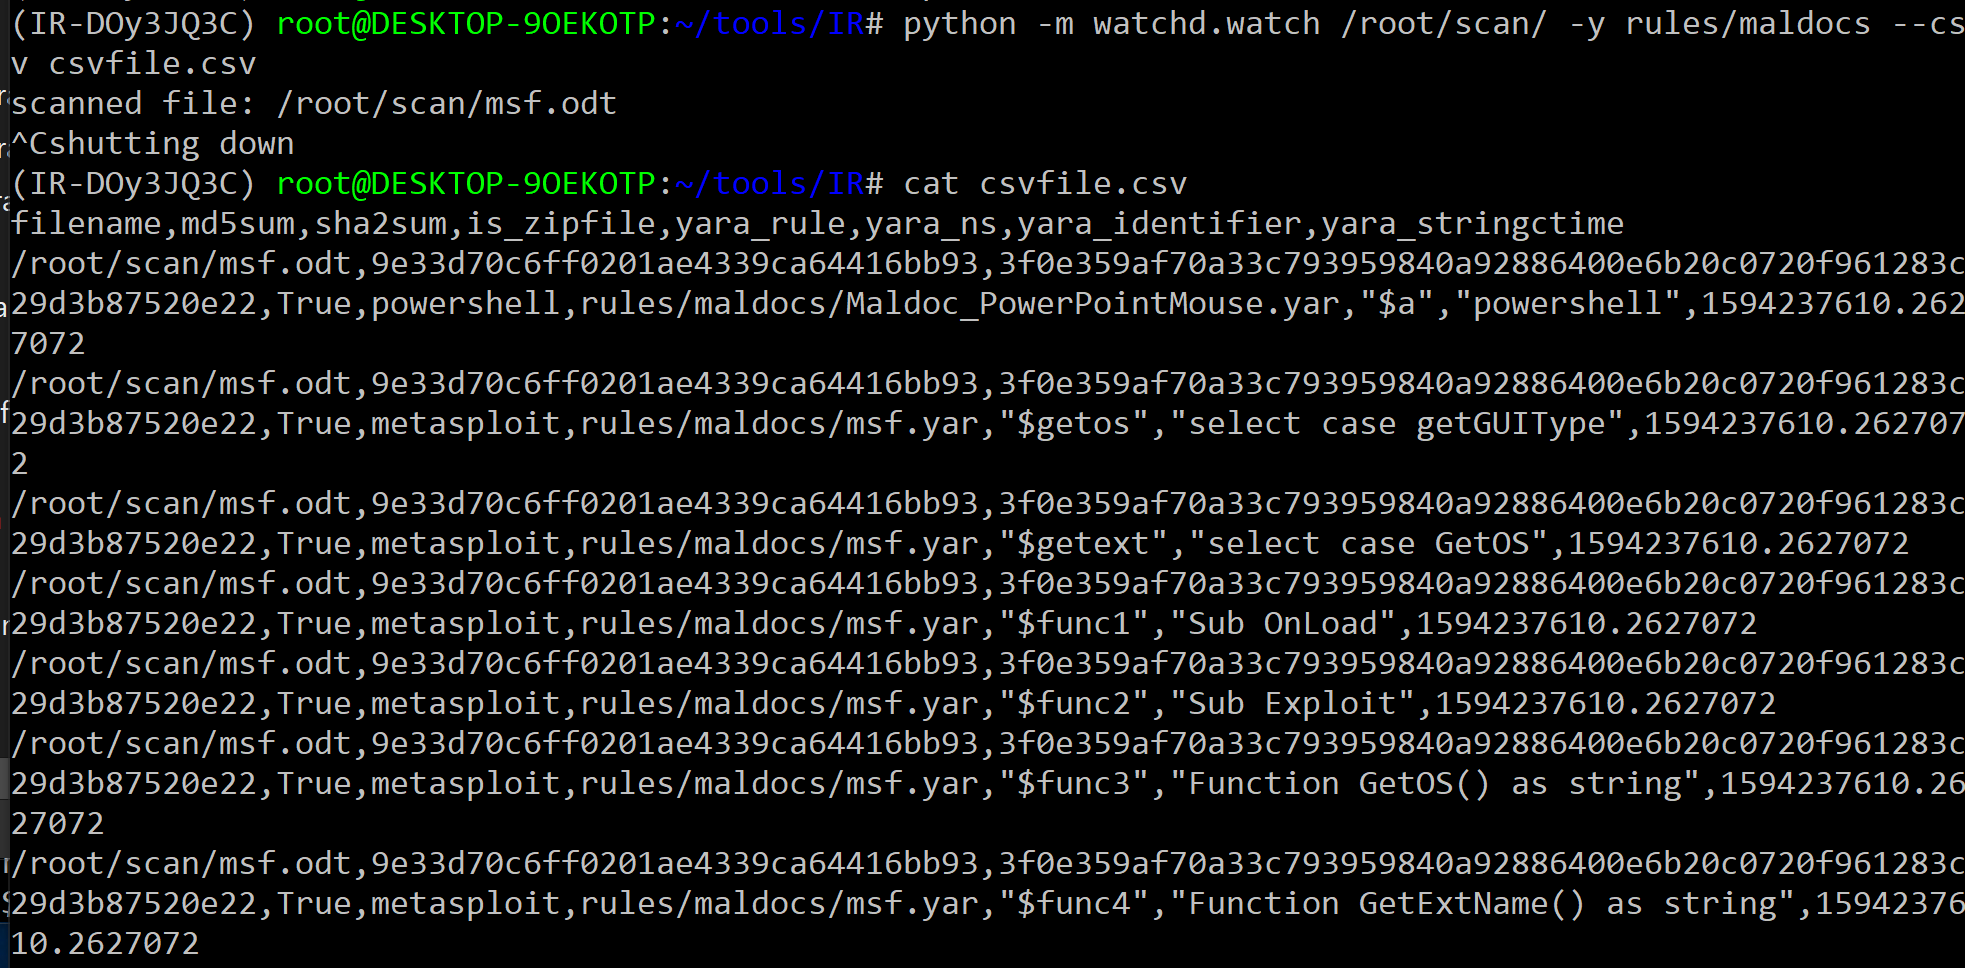 oxiqa/irfuzz
YARA-आधारित फ़ाइल स्कैनर जो निर्देशिकाओं की निगरानी करता है, दस्तावेज़ संग्रह में मैलवेयर का पता लगाता है, और SIEM एकीकरण के लिए CSV परिणाम आउटपुट…
 off-by-1-labs/flawed
दोषों के साथ एम्बेडेड फिक्स-जैसे आर्टिफैक्ट्स
 rxerium/cve-2025-61882-cve-2025-61884
CVE-2025-61882 और CVE-2025-61884 के लिए पहचान
 ayushpriya10/imdshift
AWS वर्कलोड्स को IMDSv1 से IMDSv2 में स्वचालित रूप से स्थानांतरित करके SSRF हमलों को कम करता है। EC2, ECS, EKS, Lightsail और अन्य पर IMDSv1 उपयोग का…
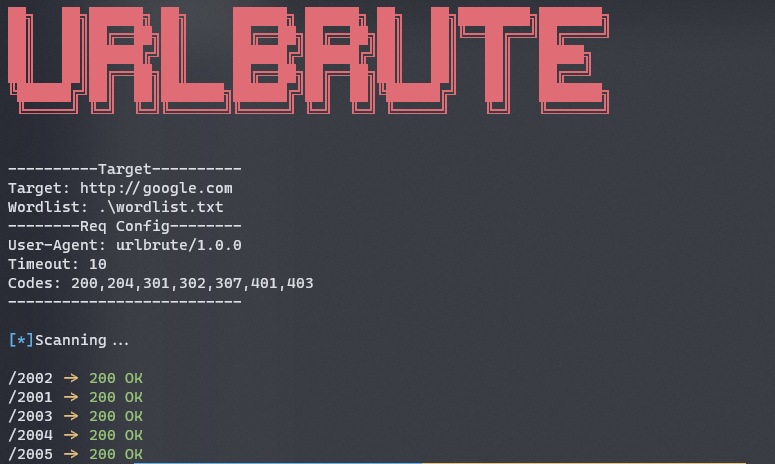 reddyyz/urlbrute
Directory/Subdomain स्कैनर जो GoLang में विकसित किया गया है।
 owasp/vulnreach
रनटाइम-जागरूक SCA — यह साबित करता है कि कौन से CVE वास्तव में पहुंच योग्य हैं, न कि केवल इंस्टॉल किए गए हैं।
 noptrix/nullscan
एक मॉड्यूलर ढांचा जो सुरक्षा परीक्षणों को श्रृंखलाबद्ध और स्वचालित करने के लिए डिज़ाइन किया गया है।
 manhnho/shellsum
एक सुरक्षा उपकरण - md5sum के माध्यम से स्थानीय निर्देशिकाओं में वेब शेल का पता लगाएं
 nccgroup/amfdser-ngng
एक Burp Extender प्लगइन, जो डिसीरियलाइज़्ड AMF ऑब्जेक्ट्स को लेकर Xtream लाइब्रेरी का उपयोग करके उन्हें XML में एन्कोड करता है।
 incogbyte/laravel-phpunit-rce-masscaner
Laravel phpunit RCE (CVE-2017-9841) के लिए मास स्कैनर, IP रेंज और hostname सूची स्कैनिंग के साथ, कई टारगेट्स पर लक्षित भेद्यता का पता लगाने का समर्थन…
 owasp/sapkiln
OWASP SAPKiln एक ग्राफिकल यूजर इंटरफेस (GUI) टूल है जिसे SAP सिस्टम को प्रभावी ढंग से सुरक्षित और ऑडिट करने की सुविधा के लिए डिज़ाइन किया गया है।
 tangxiaofeng7/cve-2022-22965-spring-core-rce
CVE-2022-22965 की बैच-आधारित अहानिकर जाँच
 abdulahadthecyber-pixel/aidor
Bash-आधारित स्वचालित IDOR भेद्यता स्कैनर जो संख्यात्मक पैरामीटरों की गणना करके और अधिकृत पेनिट्रेशन परीक्षण के लिए HTTP स्थिति कोड का विश्लेषण करके…








