
 #1
सिस्टम और अनुप्रयोगों में ज्ञात कमजोरियों का पता लगाने के लिए स्वचालित उपकरण।
Kitploit अनुशंसित
 mlx15/cve-2022-22954
CVE-2022-22954 VMware Workspace ONE Access free marker SSTI
 adimahluf/rapidwebrecon
एक उच्च-प्रदर्शन स्वचालन उपकरण जो तकनीकी वेब रिकॉनिसेंस और कार्यकारी रिपोर्टिंग के बीच की खाई को पाटने के लिए डिज़ाइन किया गया है। **Adi Mahluf**…
 gitlab-da/tutorials/security-and-governance/custom-scanner-integration/fern-pattern-scanner
चयनित फ़ाइलों को नियमों में बताए गए पैटर्न के लिए स्कैन करता है। इसका उपयोग उन रहस्यों को खोजने के लिए किया जाता है जो आपने गलती से किसी फ़ाइल में…
 vqkro/ultrasploiter
एक ही बाइनरी जो एक पोर्ट स्कैनर, पूर्ण Exploit-DB इंडेक्स (47k प्रविष्टियाँ) और चलाने योग्य एक्सप्लॉइट मॉड्यूल को एक टूल में समाहित करती है। Rust में…
 abrewer251/cve-2025-6543_citrixnetscaler_poc
मल्टी-होस्ट, मल्टी-पोर्ट स्कैनर और ऑडिटर CVE-2025-6543-प्रभावित NetScaler उपकरणों के लिए। वैकल्पिक CSV रिपोर्टिंग और एक्सप्लॉइट स्टब्स के साथ SNMP और…
 aqiao-jashell/py-cve-2021-41773
पायथन में लिखा गया Apache पाथ ट्रैवर्सल PoC और Exploit
 angus-team/f5-big-ip-rce-cve-2022-1388
CVE-2022-1388 के लिए मल्टी-थ्रेडेड Python स्कैनर, एक F5 BIG-IP दूरस्थ कोड निष्पादन भेद्यता। एकल URL और बैच फ़ाइल इनपुट का समर्थन करता है, कमांड…
 swiftdevcollective/xcodeprojectsecurity
Xcode प्रोजेक्ट फ़ाइलों में संभावित सुरक्षा समस्याओं को स्कैन करने के लिए एक macOS ऐप।
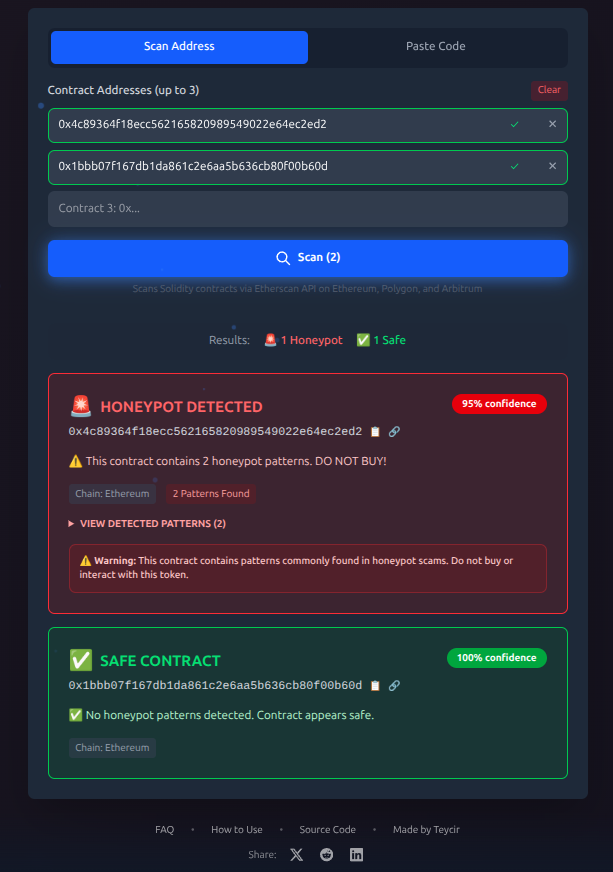 teycir/honeypotscan
फ्री हनीपॉट टोकन स्कैनर Ethereum, Polygon और Arbitrum के लिए। खरीदने से पहले स्कैम टोकन का पता लगाएं। 13 विशेष पैटर्न का उपयोग करके स्मार्ट…
 rxerium/cve-2025-26465
MitM हमला जो किसी दुर्भावनापूर्ण घुसपैठिए को, जब कोई क्लाइंट उससे कनेक्ट करने का प्रयास करता है, एक वैध सर्वर के रूप में प्रस्तुत होने की अनुमति देता…
 umair-aziz025/cve-2026-5281-research-toolkit
Chrome WebGPU Use-After-Free (CWE-416) यह टूलकिट CVE-2026-5281 के आसपास सुरक्षा अनुसंधान और रक्षात्मक सत्यापन के लिए है। पैच किया गया Chrome संस्करण:…
 gagaltotal/cve-2026-42945-nginx-rift-toolkit
# CVE-2026-42945 (nginx में गंभीर RCE) को स्कैन करने, शोषण करने और पैच करने के लिए स्वचालित टूलकिट। इसमें नेटवर्क स्कैनर, हीप स्प्रे एक्सप्लॉइट, और…
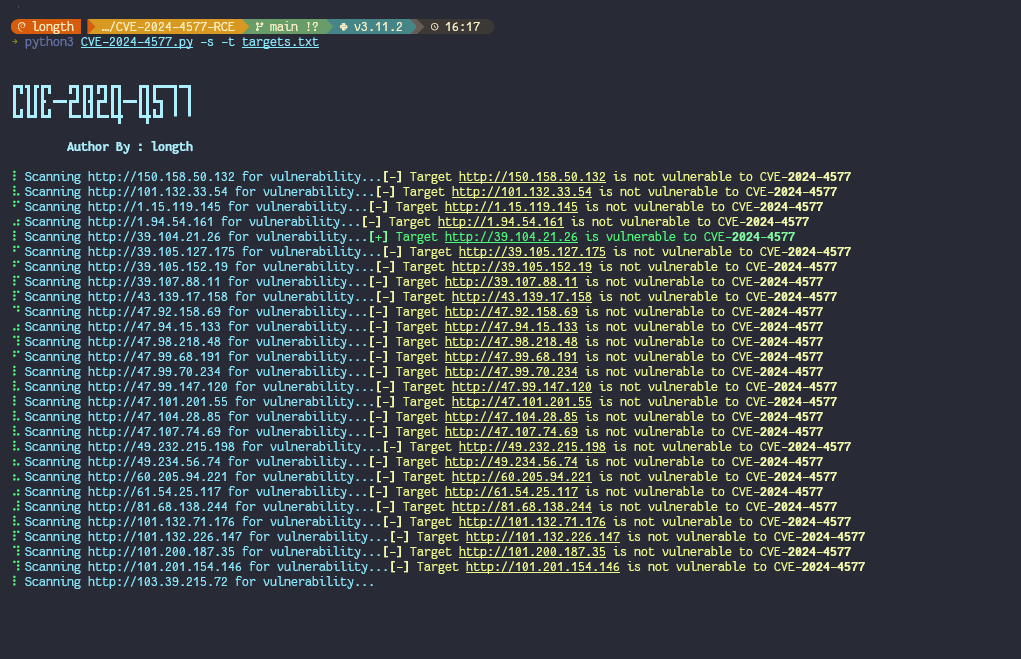 longhoangth18/cve-2024-4577
# CVE-2024-4577 PHP CGI तर्क इंजेक्शन भेद्यता के लिए स्कैनर और एक्सप्लॉइट संवेदनशील PHP अनुप्रयोगों का पता लगाता है और अधिकृत सुरक्षा परीक्षण के लिए…
 bigb0x/cve-2024-34470
CVE-2024-34470 के लिए POC और बल्क स्कैनर
 fl0ydsec/cve-2026-63030
WordPress Core प्री-ऑथ RCE चेन CVE-2026-63030 और CVE-2026-60137 के लिए Python मास एक्सप्लॉइट और डिटेक्टर, जो SQL इंजेक्शन को रिमोट कोड एक्ज़ीक्यूशन…
 chef-cft/salt-vulnerabilities
CVE-2020-11651 और CVE-2020-11652 के लिए जाँच करता है
 yora1928/papercut-cve-2026-81578-82078
PaperCut CVE-2026-81578 और CVE-2026-82078 के लिए सुरक्षा अनुसंधान उपकरण
 sc4rfurry/r4venzcl4w
पेंटेस्टर्स और बग हंटर्स के लिए एक मॉड्यूलर फ्रेमवर्क जो पायथन में लिखा गया है।








