 cspf-founder/red-clippy
ओपन-सोर्स पेंटेस्ट प्रबंधन जिसे AI एजेंट द्वारा संचालित करने के लिए बनाया गया है

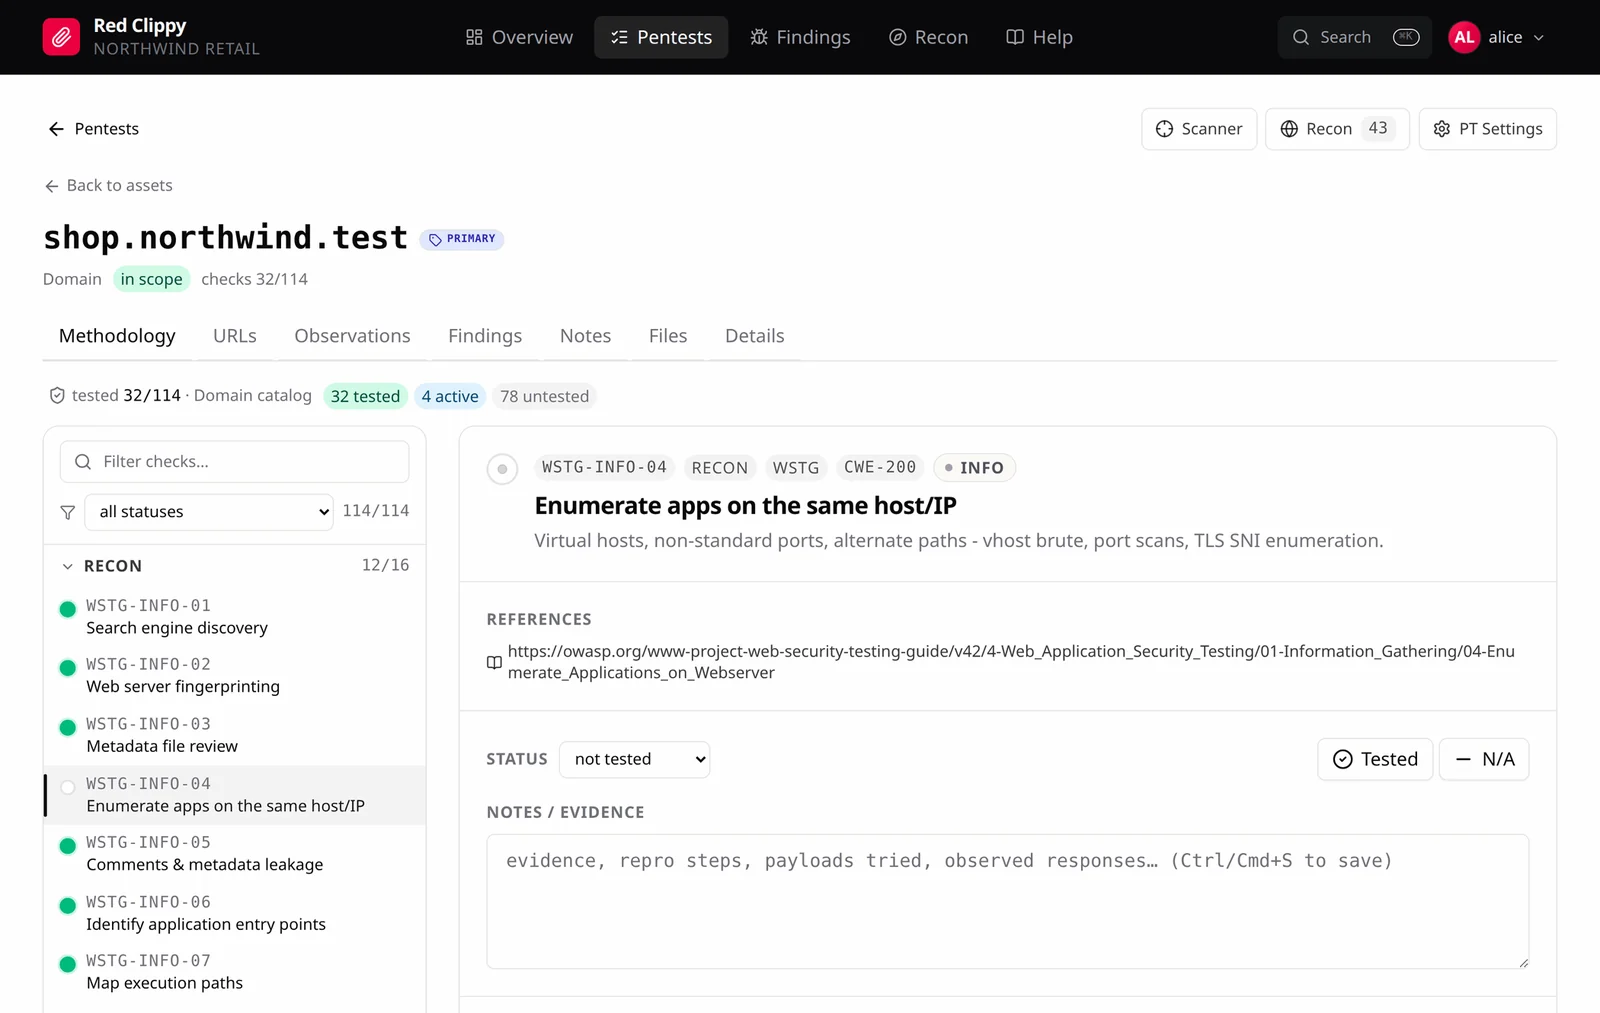
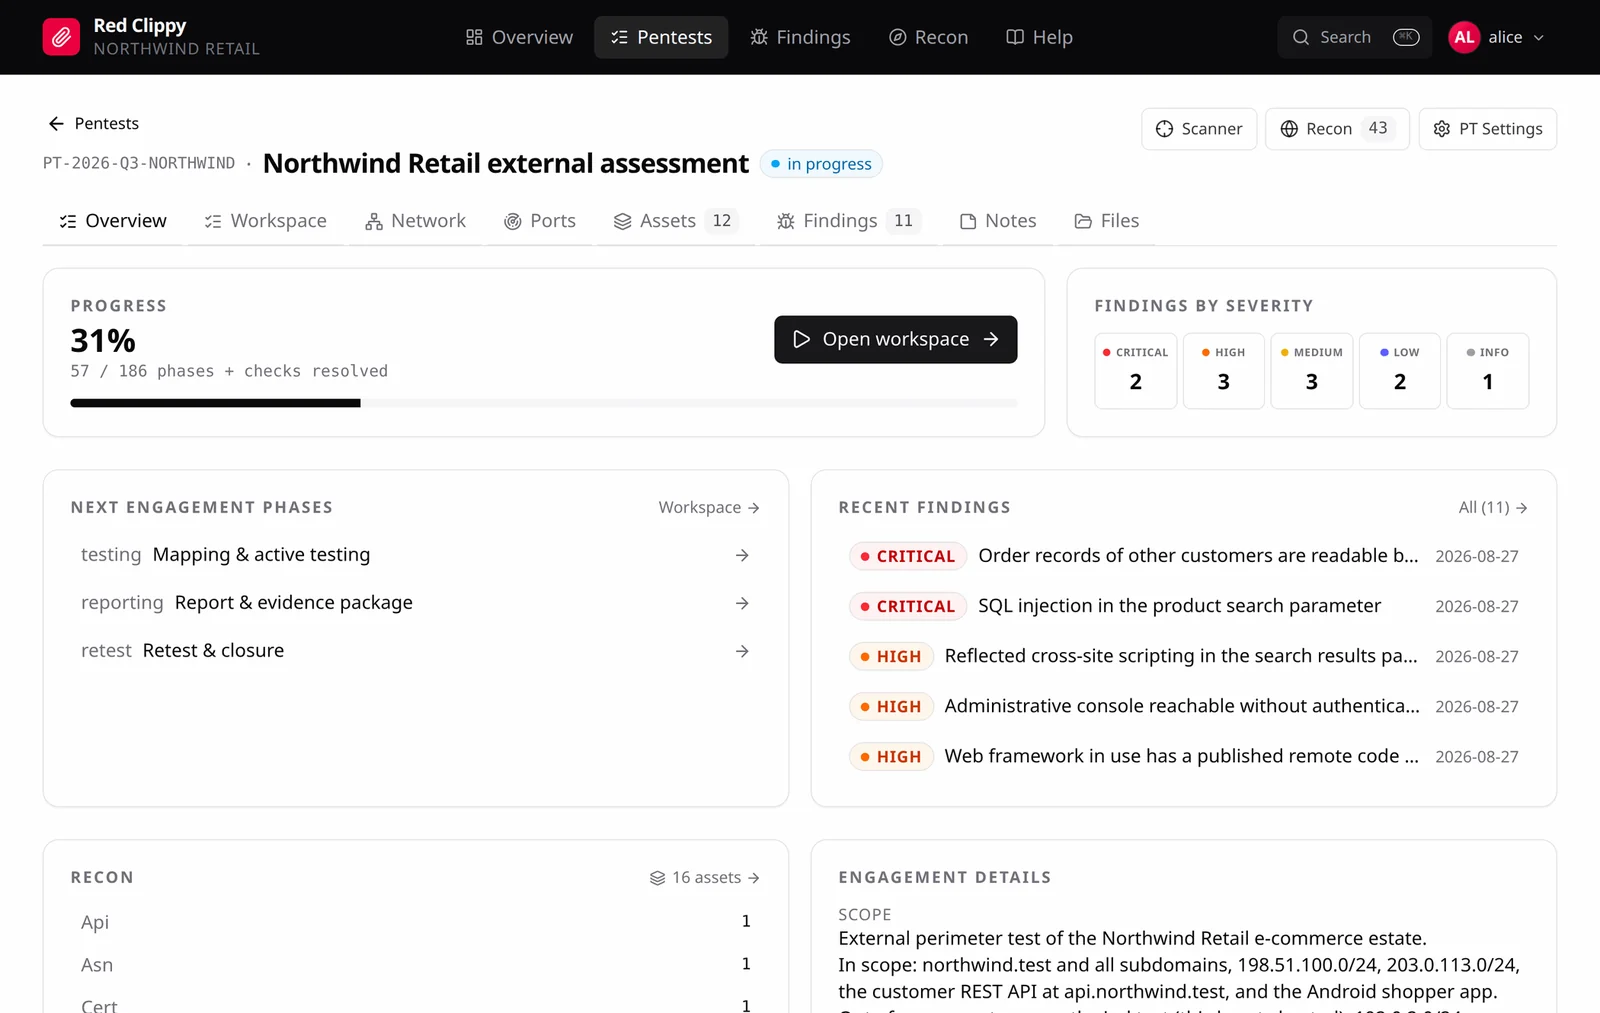
ओपन-सोर्स पेंटेस्ट प्रबंधन जिसे एक AI एजेंट द्वारा संचालित करने के लिए बनाया गया है। इसे MCP के माध्यम से Claude Code से जोड़ें और यह आपके साथ मिलकर एंगेजमेंट चलाता है: स्कोप और एसेट्स, रेकॉन अवलोकन, कार्यप्रणाली कवरेज, और CVSS व साक्ष्य के साथ फाइंडिंग्स।
उन परीक्षकों के लिए बनाया गया जो एक वास्तविक एंगेजमेंट के अनुशासन को छोड़े बिना एजेंट की गति चाहते हैं। काम दोहराया नहीं जाता, सत्रों के बीच फाइंडिंग्स गायब नहीं होतीं, और रिपोर्ट तक कुछ भी ऐसा नहीं पहुँचता जो कभी सिद्ध न हुआ हो।
पूर्ण दस्तावेज़ीकरण: https://cspf-founder.github.io/red-clippy/
कोडिंग एजेंट वास्तव में उपयोगी परीक्षक बन गए हैं। उनके पास एक शेल है, वे वही टूलिंग चलाते हैं जो आप चलाते हैं, और वे तेज़ी से क्षेत्र कवर करते हैं। किसी एक को लक्ष्य पर इंगित करें और वह चीज़ें ढूँढ लेगा।
फिर कॉन्टेक्स्ट विंडो भर जाती है, और एंगेजमेंट चला जाता है। अगला सत्र उन होस्ट्स को फिर से स्कैन करता है जिन्हें वह पहले ही साफ़ कर चुका है, जिन्हें वह पहले ही बाहर कर चुका है उन्हें फिर से परखता है, और आपको यह नहीं बता सकता कि स्कोप के किन हिस्सों को कभी छुआ गया। ट्रांसक्रिप्ट में कहीं एक पुष्ट SQL इंजेक्शन है जिसे किसी ने लिखा ही नहीं।
Red Clippy इसे एजेंट को दो चीज़ें देकर ठीक करता है जो उसके पास अपने आप नहीं होतीं।
काम रखने की जगह। हर एसेट, अवलोकन, जाँच और फाइंडिंग परीक्षण के दौरान ही डेटाबेस में दर्ज हो जाती है, किसी स्क्रॉलबैक बफ़र में नहीं। कवरेज स्मृति के बजाय एक क्वेरी बन जाती है: कौन से एसेट मौजूद हैं, प्रत्येक पर कौन सी जाँचें साफ़ हैं, क्या पहले ही रिपोर्ट किया जा चुका है। कल का सत्र ठीक वहीं से शुरू होता है जहाँ पिछला रुका था।
जिन नियमों के तहत काम करना है। एक Red Team Instructions दस्तावेज़ MCP हैंडशेक में एजेंट तक पहुँचता है, इससे पहले कि वह कुछ भी करे: रिपोर्ट करने से पहले सत्यापित करें, हर दावे को सिद्ध करें, प्रभाव प्रदर्शित करने के लिए आवश्यक न्यूनतम पहुँच लें, तृतीय-पक्ष प्रणालियों को अकेला छोड़ दें। इसे प्रति संगठन और प्रति एंगेजमेंट ओवरराइड करें, क्योंकि टीमों और क्लाइंट्स के बीच घर के नियम अलग होते हैं।
आप पूरे समय लूप में बने रहते हैं। एजेंट जो कुछ भी लिखता है वह वेब UI में एक साधारण पंक्ति होती है जिसे आप समीक्षा कर सकते हैं, सुधार सकते हैं, पुनर्वर्गीकृत कर सकते हैं, या फेंक सकते हैं।
[!CAUTION] केवल अधिकृत परीक्षण। Red Clippy उन पेनेट्रेशन परीक्षकों के लिए है जो किसी एंगेजमेंट के तहत काम कर रहे हैं। केवल उन्हीं प्रणालियों का परीक्षण करें जिनके आप स्वामी हैं या जिनका मूल्यांकन करने के लिए आपके पास स्पष्ट लिखित अनुमति है। स्कोप मार्किंग और Red Team Instructions इसलिए मौजूद हैं ताकि एजेंट एंगेजमेंट के नियमों के भीतर रहे, लेकिन वे गार्डरेल हैं, प्राधिकरण नहीं। एक एजेंट आपके अधिकार पर कार्य करता है, और वह जो कुछ भी करता है उसके लिए आप उत्तरदायी बने रहते हैं।
नवीनतम रिलीज़ से एक बाइनरी डाउनलोड करें और उसे चलाएँ। यह डेटाबेस सेट करता है और पैनल को 127.0.0.1:7337 पर सर्व करता है।
Linux
tar xzf red-clippy-*-x86_64-unknown-linux-musl.tar.gz
cd red-clippy-*-x86_64-unknown-linux-musl
./red-clippy serve
Windows
संग्रह को अनज़िप करें, फिर उस फ़ोल्डर से:
.\red-clippy.exe serve
http://127.0.0.1:7337 खोलें और वहाँ से सेटअप विज़ार्ड संभाल लेता है।
डेटाबेस उसी डायरेक्टरी में बनाया जाता है जहाँ आप बाइनरी चलाते हैं। अपलोड किया गया
साक्ष्य भी वहीं, red-clippy-storage में संग्रहीत होता है। दोनों पथों को
कॉन्फ़िग फ़ाइल में बदला जा सकता है, देखें Configuration।
इसे स्वयं संकलित करना पसंद करते हैं? देखें Building from source।
Red Clippy कार्य को संगठनों में समूहित करता है। एक संगठन आपके पेंटेस्ट रखता है, और प्रत्येक पेंटेस्ट उस एंगेजमेंट के एसेट, फ़ाइंडिंग्स और साक्ष्य रखता है। यदि आप एक ही कंपनी के लिए परीक्षण करते हैं, तो एक ही संगठन आपके लिए पर्याप्त है। यदि आप कई क्लाइंट्स के लिए परामर्श देते हैं, तो प्रत्येक क्लाइंट को उसका अपना संगठन दें: एक संगठन दूसरे से संबंधित कुछ भी नहीं देखता, इसलिए उनके एंगेजमेंट कभी मिश्रित नहीं होते।
एक संगठन के दो नाम होते हैं। प्रदर्शन नाम ("XYZ Example Corp") वह है जो आप पैनल में देखते हैं और बाद में बदला जा सकता है। स्लग (xyz) एक छोटा लोअरकेस पहचानकर्ता है जो डिस्क पर साक्ष्य फ़ोल्डर में उपयोग होता है
(red-clippy-storage/org_xyz/pentest_PT-2026-08-27/), इसलिए यह एक बार सेट होने के बाद स्थिर रहता है।
आप कई संगठनों से संबंधित हो सकते हैं और अवतार मेनू से उनके बीच स्विच कर सकते हैं। प्रत्येक में आप या तो owner हैं, जो लोगों को जोड़ और हटा सकता है तथा संगठन का नाम बदल या उसे हटा सकता है, या member हैं, जो एंगेजमेंट पर काम करता है।
पहली बार लॉन्च करने पर डेटाबेस खाली होता है, इसलिए ब्राउज़र लॉगिन फ़ॉर्म के बजाय एक सेटअप विज़ार्ड दिखाता है। यह माँगता है:
जो खाता यह बनाता है वह उस संगठन का owner होता है। विज़ार्ड केवल तब दिखाई देता है जब डेटाबेस में कोई उपयोगकर्ता न हो; पहला खाता बन जाने के बाद यह स्थायी रूप से अक्षम हो जाता है, इसलिए बाद में इसका उपयोग अतिरिक्त खाते बनाने के लिए नहीं किया जा सकता।
सेटअप के बाद, ऐप में avatar menu > Organizations के अंतर्गत संगठनों और साथियों को प्रबंधित करें।
यदि कोई भी साइन इन नहीं कर पाता, तो CLI ही वापसी का रास्ता है:
red-clippy reset-password --username alice --password 'new-one'
इच्छित प्रवाह एजेंट-संचालित है। आप एंगेजमेंट सेट करते हैं, फिर Claude Code के साथ लक्ष्य पर काम करते हैं जबकि यह रिकॉर्ड रखता है।
आप सेट करते हैं:
फिर एजेंट काम करता है, और चलते-चलते रिकॉर्ड करता है:
ingest_tool_output के साथ कच्चा स्कैनर आउटपुट सौंपता है, या सीधे एसेट और अवलोकन लिखता है।आप पर्यवेक्षण करते हैं:
एजेंट वैकल्पिक है। यह उसी API के माध्यम से काम करता है जिससे पैनल करता है, इसलिए जो कुछ भी यह रिकॉर्ड करता है उसे आप स्वयं ब्राउज़र में दर्ज, सुधार या हटा सकते हैं। किसी एंगेजमेंट को पूरी तरह हाथ से चलाएँ, पूरी तरह एजेंट के माध्यम से, या चलते-चलते दोनों के बीच स्विच करें।
Red Clippy का उपयोग करने का यह मुख्य तरीका है।
