
 #1
सिस्टम और अनुप्रयोगों में ज्ञात कमजोरियों का पता लगाने के लिए स्वचालित उपकरण।
Kitploit अनुशंसित
 brut-security/cve-2024-4879
CVE-2024-4879 - ServiceNow में जेली टेम्पलेट इंजेक्शन कमजोरी
 agentsid-dev/agentsid-scanner
MCP सर्वरों के लिए सुरक्षा स्कैनर। प्रमाणीकरण, अनुमतियाँ, इंजेक्शन जोखिम और उपकरण सुरक्षा का मूल्यांकन करता है। एजेंट सुरक्षा का लाइटहाउस।
 gensecaihq/cve-2024-3094-vulnerability-checker-fixer
# xz-utils में CVE-2024-3094 का पता लगाने और समाधान के लिए शेल स्क्रिप्ट और Ansible प्लेबुक पैकेज संस्करणों की जाँच करके, सुरक्षित रिलीज़ में…
 ntanwir10/guardscan
100% Free & Open Source • Privacy-First Security Scanning and AI Code Review CLI
 jax7sec/s2-062
# Apache Struts2 S2-062 (CVE-2021-31805) स्कैनर और एक्सप्लॉइट Python-आधारित स्कैनर और एक्सप्लॉइट जो Apache Struts2 S2-062 (CVE-2021-31805) रिमोट कोड…
 immune-gmbh/tpm-vuln-checker
TPM भेद्यताओं की जाँच करता है
 mrcl0wnlab/nuclei-template-cve-2022-1388-big-ip-icontrol-rest-exposed
यह भेद्यता प्रबंधन पोर्ट और/या स्वयं IP पते के माध्यम से BIG-IP सिस्टम तक नेटवर्क पहुंच वाले अनप्रमाणित हमलावर को मनमाने सिस्टम कमांड निष्पादित करने,…
 onapsis/cve-2020-6287_recon-scanner
ब्लैक-बॉक्स भेद्यता स्कैनर और CVE-2020-6287 (RECON) के लिए समझौता-सूचक विश्लेषक, SAP NetWeaver Java अनुप्रयोगों में तीव्र जोखिम मूल्यांकन और…
 owasp/abap-code-scanner
ABAP कोड विश्लेषक
 shadow0ps/cve-2023-20198-scanner
यह एक वेबशेल फ़िंगरप्रिंटिंग स्कैनर है जिसे CVE-2023-20198 और CVE-2023-20273 से प्रभावित Cisco IOS XE WebUI पर इम्प्लांट की पहचान करने के लिए डिज़ाइन…
 sensepost/cve-2025-64446
FortiNet भेद्यता CVE-2025-64446 के लिए एक स्कैनर
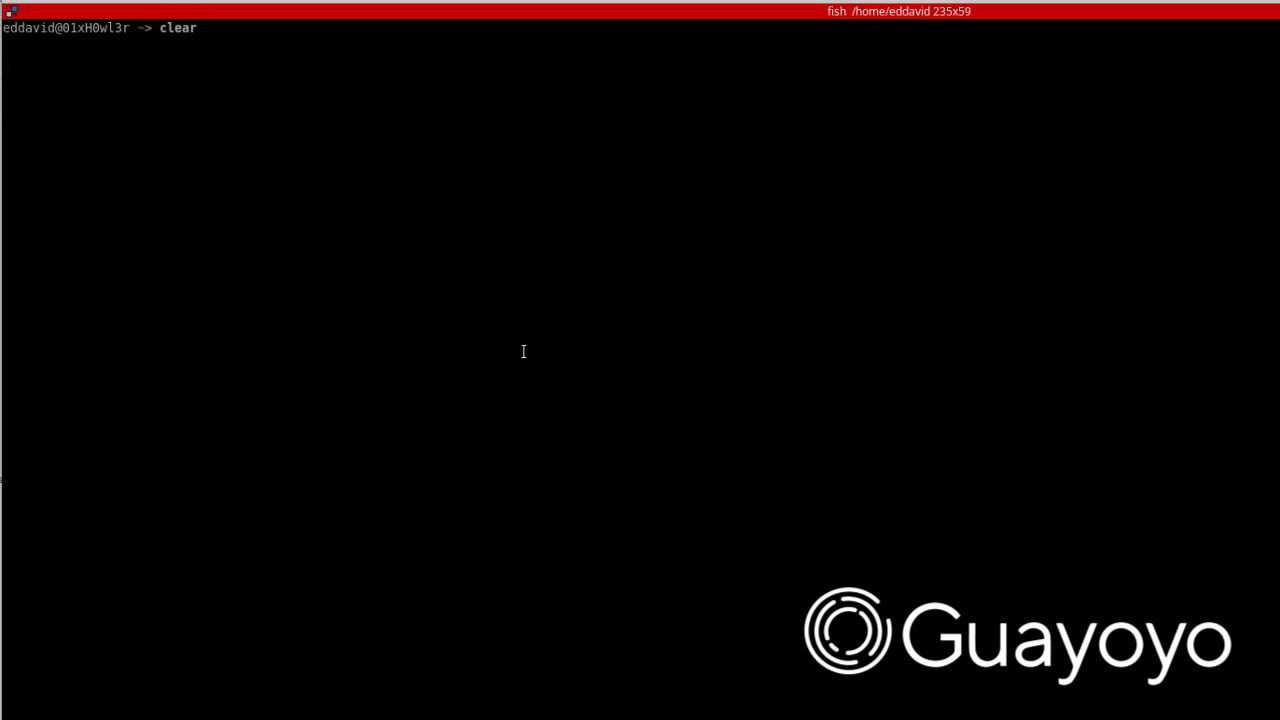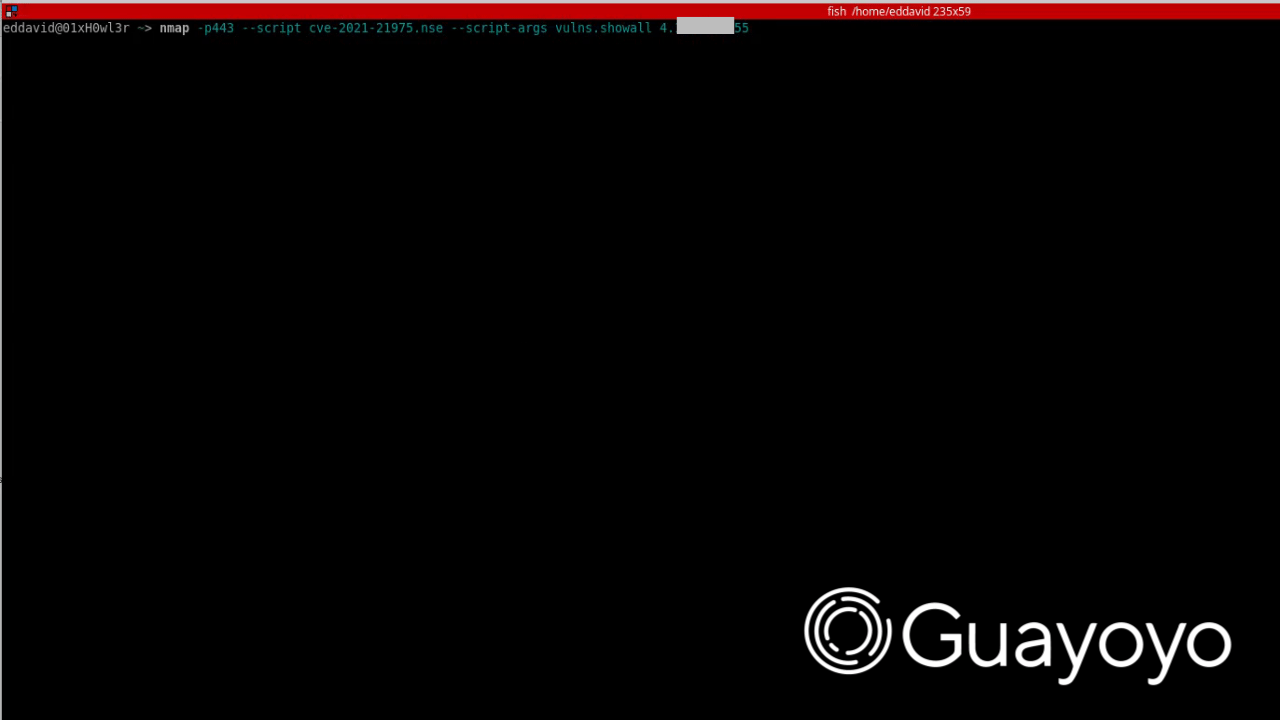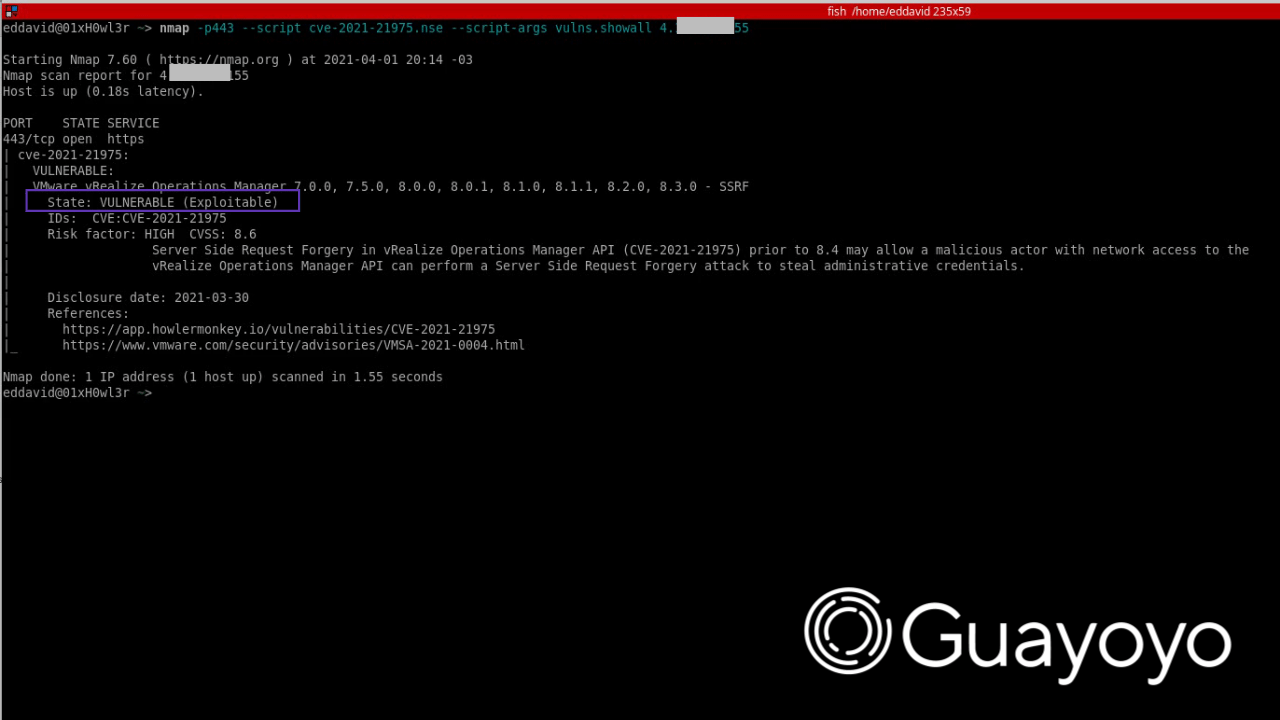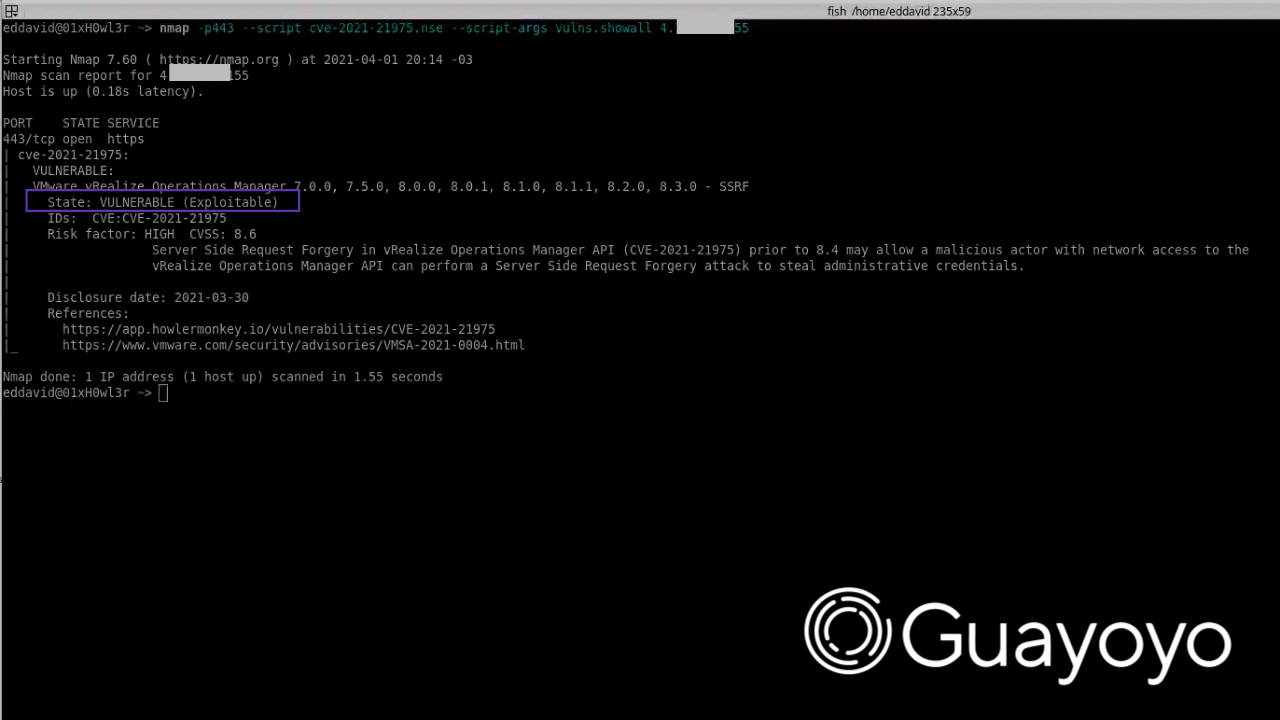 guayoyocyber/cve-2021-21975
भेद्यता CVE-2021-21975 की जांच के लिए Nmap स्क्रिप्ट
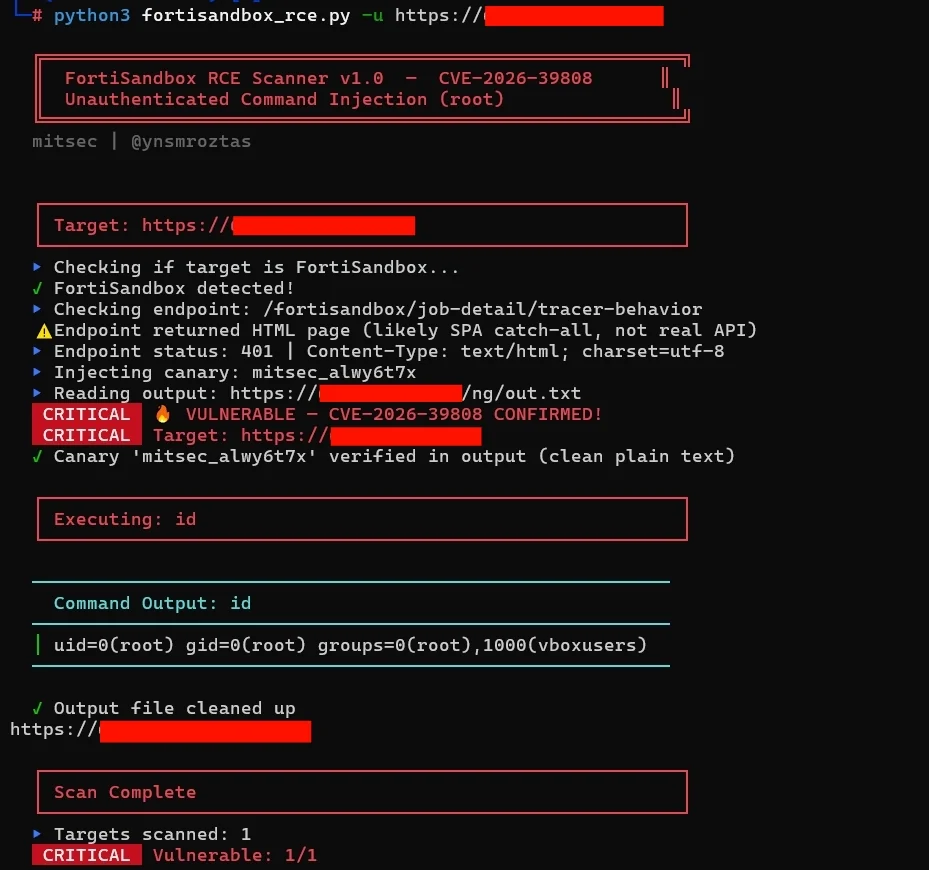 ynsmroztas/fortisandbox-rce-exploit-cve-2026-39808
अनधिकृत RCE स्कैनर FortiSandbox CVE-2026-39808 के लिए, जिसमें कैनरी-आधारित सत्यापन, कमांड निष्पादन, और बड़े पैमाने पर स्कैनिंग के लिए पाइपलाइन एकीकरण…
 sweelg/cve-2023-1454-jeecg-boot-qurestsql-sqlvuln
jmreport/qurestSql अनधिकृत SQL इंजेक्शन बल्क स्कैनिंग poc Jeecg-Boot एक तेज़ विकास मंच है जो Spring Boot और Jeecg-Boot-Plus पर आधारित है, नवीनतम…
 watchtowrlabs/watchtowr-vs-freepbx-cve-2025-57819
CVE-2025-57819 के लिए Python-आधारित डिटेक्शन आर्टिफैक्ट जनरेटर, जो FreePBX pre-auth RCE का SQL इंजेक्शन और ऑथ बाईपास के माध्यम से शोषण करता है ताकि…
 ethicalhackingplayground/crlfmap
CRLFMap एक उपकरण है जो HTTP Splitting कमजोरियों का पता लगाता है।
 murphysecurity/libwebp-checker
असुरक्षित libwebp(CVE-2023-4863) खोजने के लिए एक उपकरण
 chen-keinan/mesh-kridik
इस्टियो सर्विस मेश के साथ कुबेरनेट्स क्लस्टरों के लिए स्वचालित सुरक्षा जाँचकर्ता, OPA नीतियों के माध्यम से सर्वोत्तम प्रथाओं को लागू करता है और गलत…








