Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
उपकरण/GitHubGitHub/owasp/vulnreach
स्थैतिक विश्लेषणभेद्यता स्कैनरगतिशील विश्लेषण (सैंडबॉक्सिंग)भेद्यता विश्लेषणकोड विश्लेषणवेब सुरक्षाDevSecOpsआपूर्ति श्रृंखला सुरक्षा
GitHubowasp/vulnreach

VulnReach

रनटाइम-जागरूक SCA — यह साबित करता है कि कौन से CVE वास्तव में पहुंच योग्य हैं, न कि केवल इंस्टॉल किए गए हैं।

रिपॉजिटरी देखेंवेबसाइट
8110415 दिन पहलेKitploit द्वारा समीक्षित
साझा करें

VulnReach

रनटाइम-जागरूक SCA — साबित करता है कि कौन से CVE वास्तव में पहुँच योग्य हैं, केवल इंस्टॉल नहीं।

OWASP Project License Python Slack OpenSSF Best Practices

VulnReach अब एक आधिकारिक OWASP Project है। 🎉
डेमो

VulnReach Demo

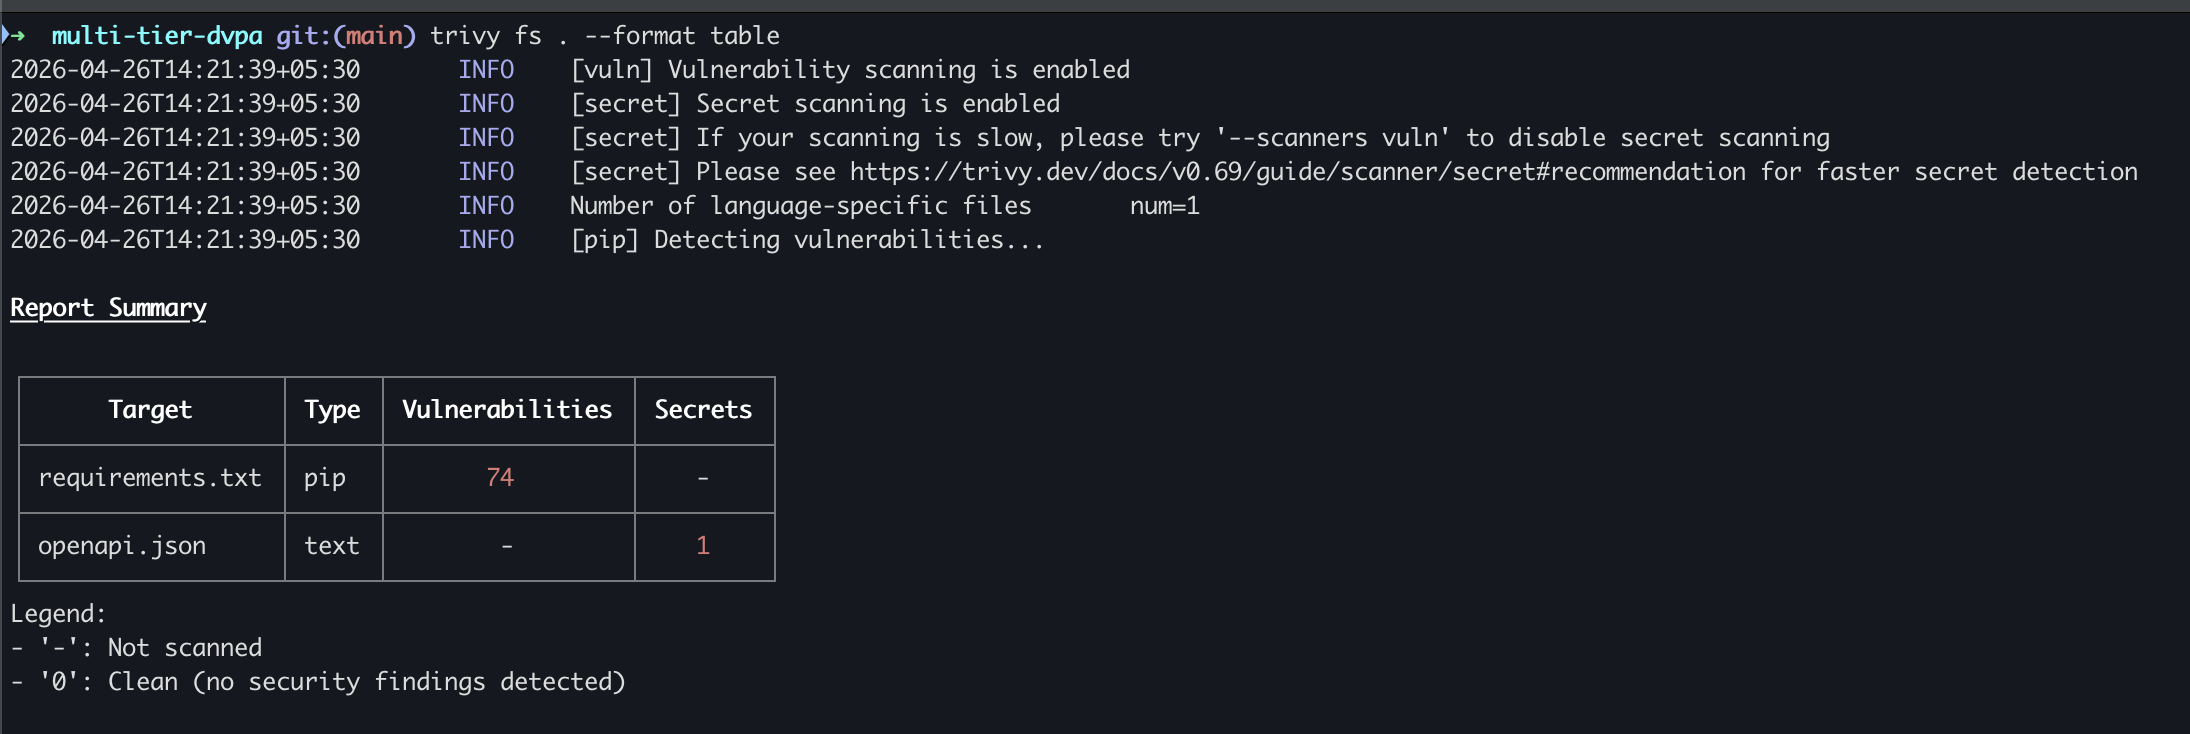
चरण 1 — SCA निर्भरताओं में 74 CVE सामने लाता है

Trivy SCA आउटपुट — 74 कमज़ोरियाँ पाई गईं

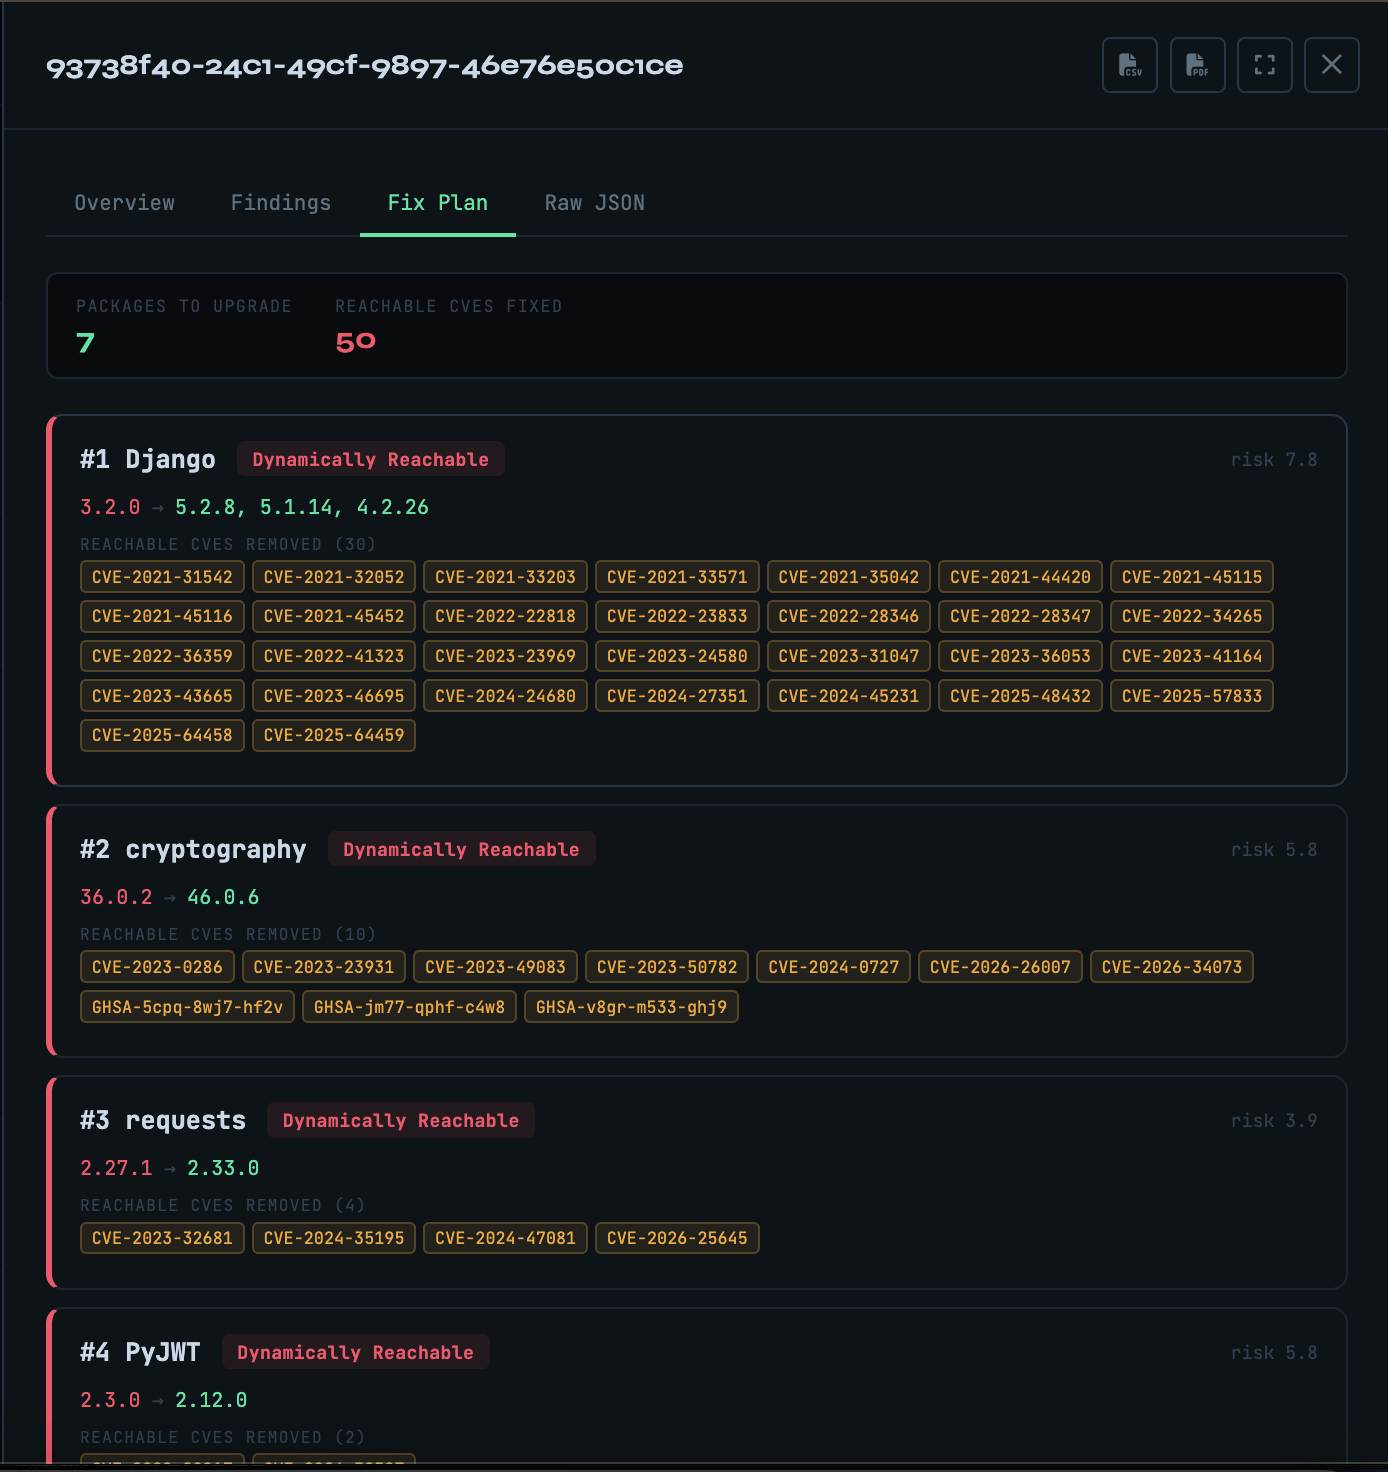
चरण 2 — VulnReach साबित करता है कि कौन से वास्तव में पहुँच योग्य हैं

Fix Plan — 7 पैकेज, 50 पुष्ट पहुँच योग्य CVE अपग्रेड लक्ष्यों के साथ


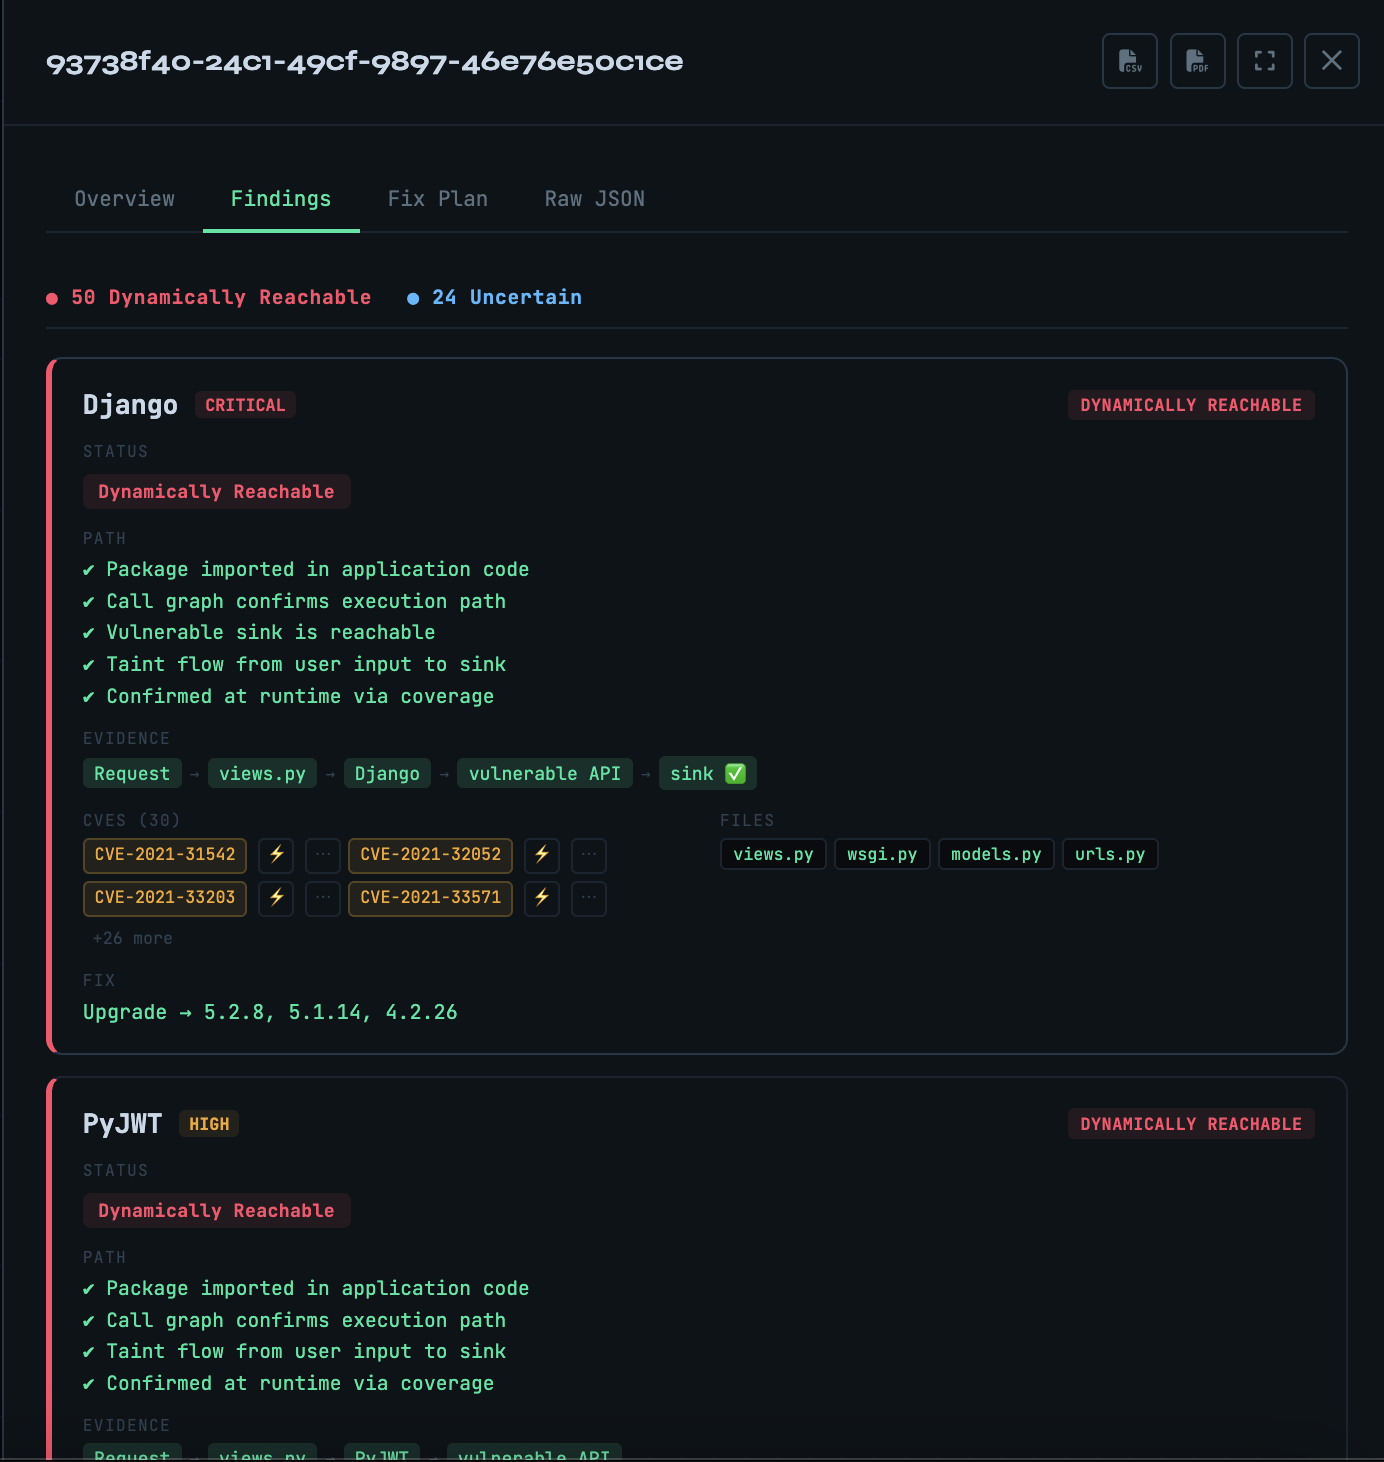
निष्कर्ष — प्रत्येक CVE के लिए साक्ष्य श्रृंखला

पूर्ण साक्ष्य श्रृंखला के साथ गतिशील रूप से पहुँच योग्य निष्कर्ष

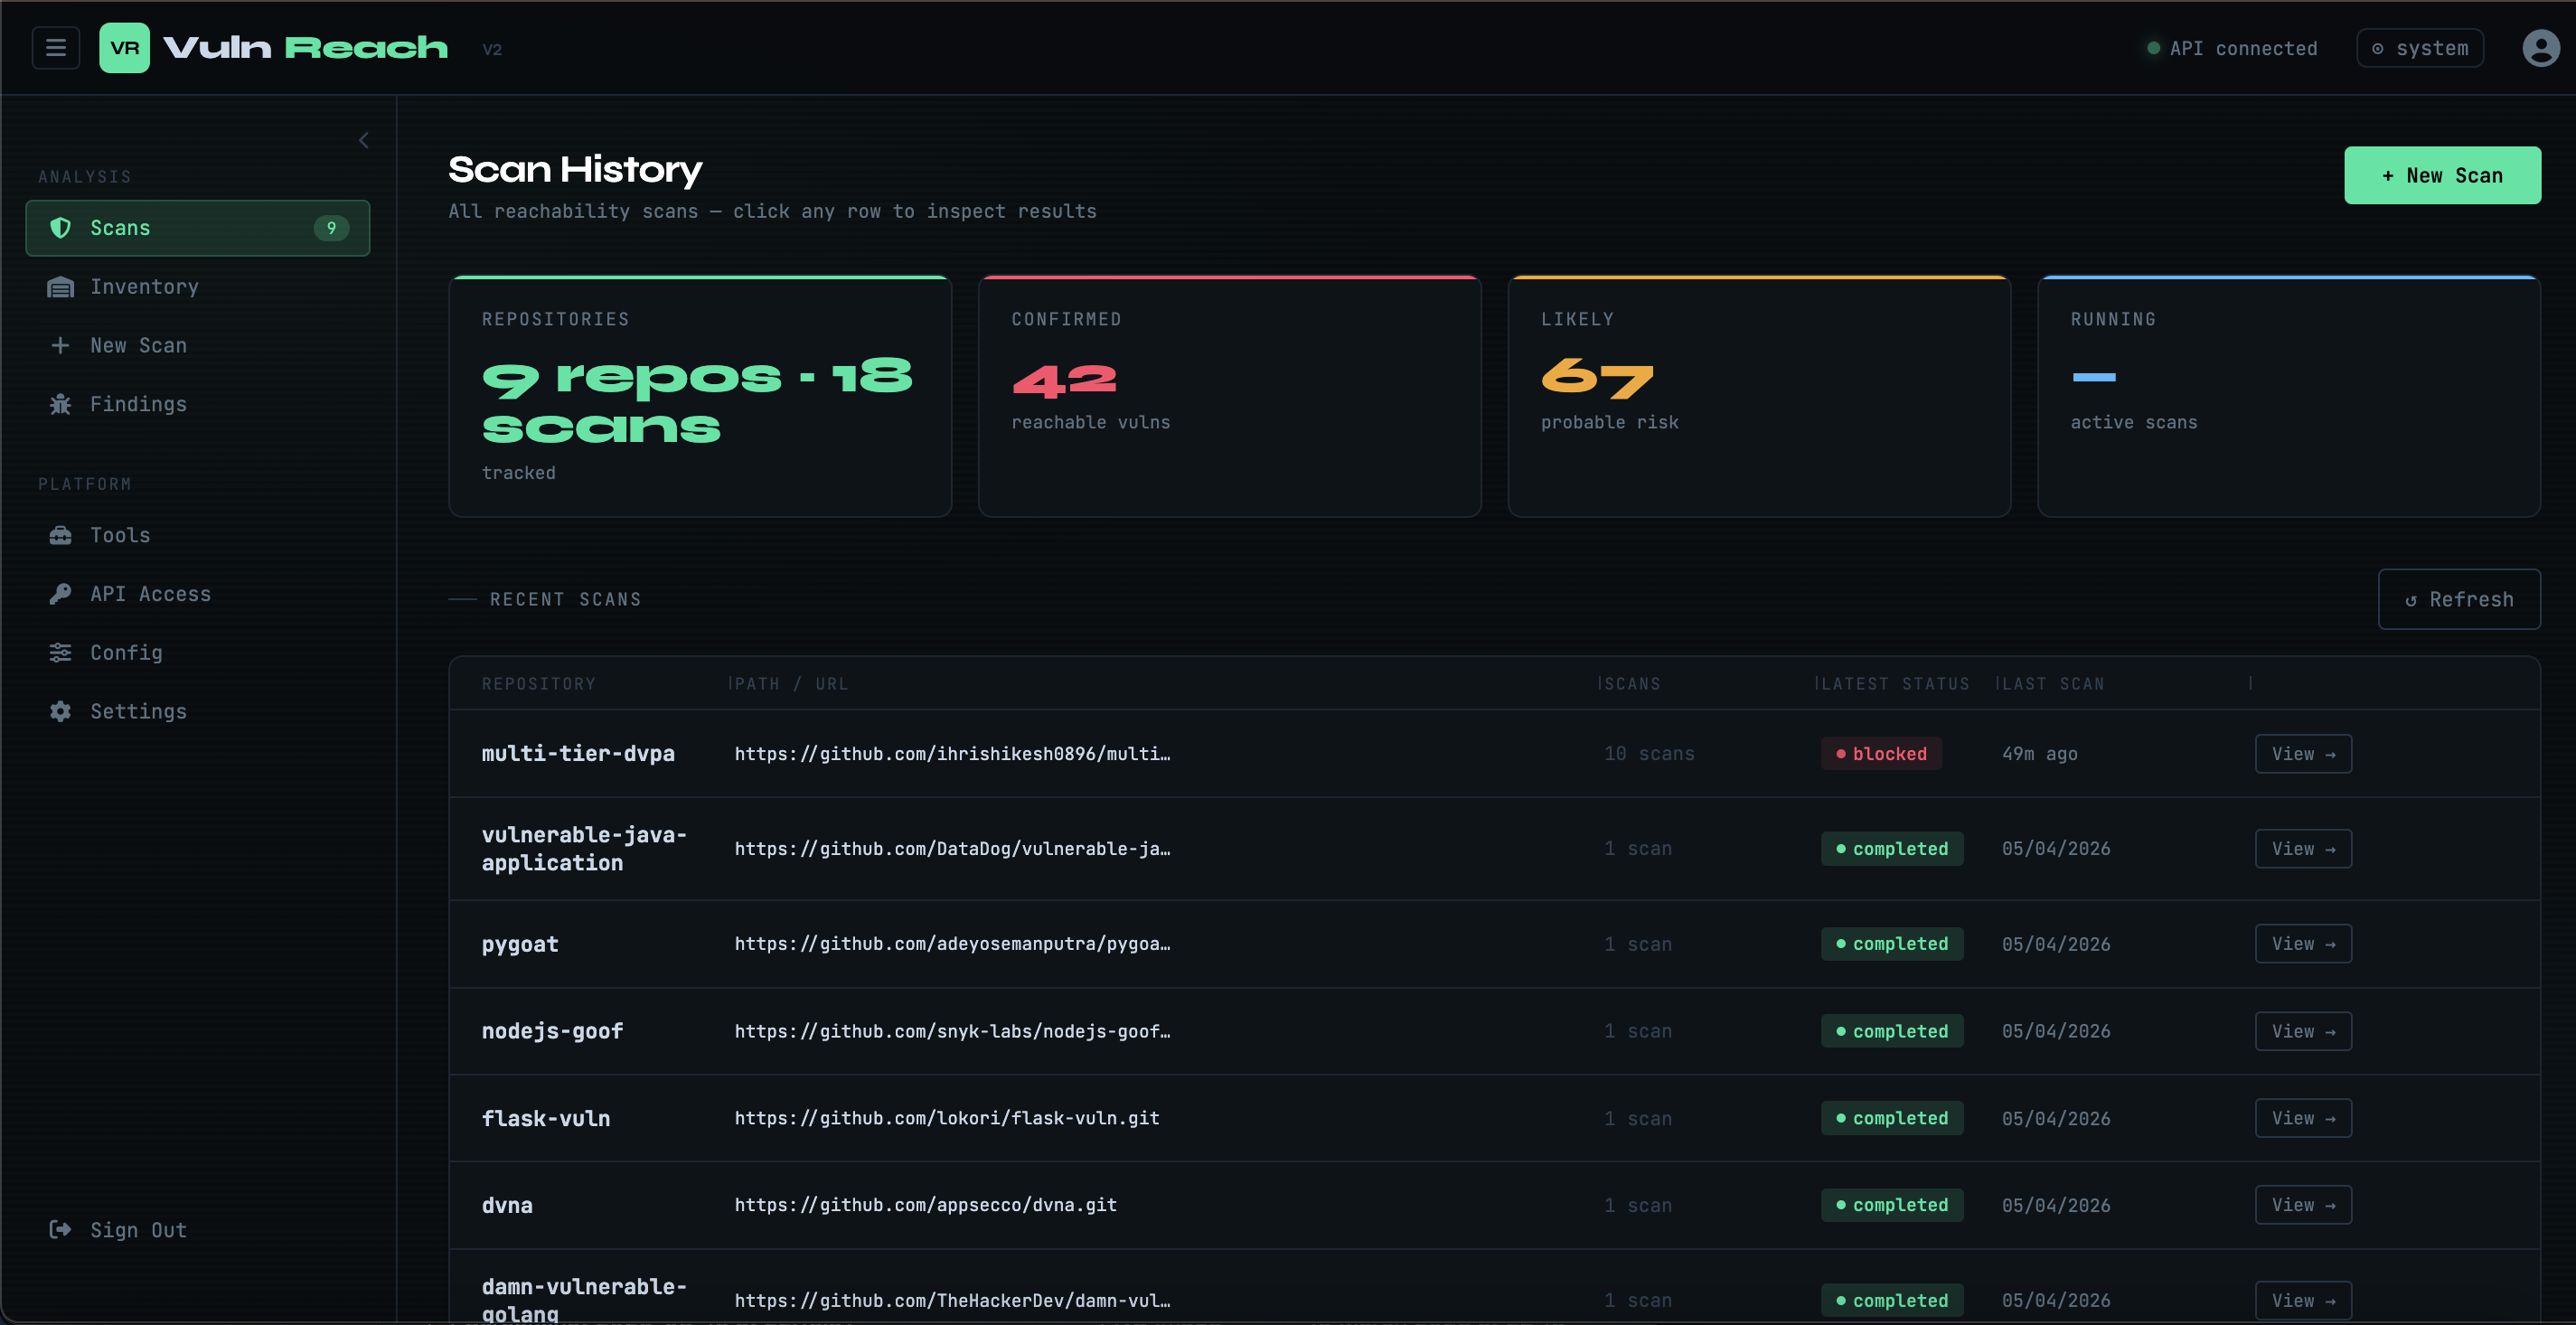
डैशबोर्ड — 9 रिपॉज़ में 42 पुष्ट पहुँच योग्य

VulnReach Dashboard

भाषा समर्थन: Python पूरी तरह से उत्पादन-तैयार है (taint, AST, route, runtime)। Java और JavaScript में कार्यात्मक कॉल ग्राफ़ विश्लेषण है और ये प्रयोगात्मक हैं। Go, C#, और PHP रोडमैप पर हैं। विवरण के लिए ROADMAP.md देखें।

VulnReach मानक SCA आउटपुट पर पहुँच-योग्यता संदर्भ जोड़कर काम करता है — स्थिर विश्लेषण, taint ट्रैकिंग, और लाइव रनटाइम कवरेज के माध्यम से साबित करता है कि पाई गई CVE में से कौन सी वास्तव में आपके एप्लिकेशन में पहुँच योग्य है।


परियोजना स्थिति

नवीनतम विकास (जारी किया गया)

  • तेज़ स्कैन के लिए निर्भरता-जागरूक समानांतर रनर पाइपलाइन
  • Python पहुँच-योग्यता — उत्पादन-तैयार (taint, AST, route, runtime सभी परतें कार्यात्मक)
  • Java पहुँच-योग्यता — Maven/Gradle निर्भरता पार्सिंग के साथ कार्यात्मक कॉल ग्राफ़ (प्रयोगात्मक)
  • JavaScript पहुँच-योग्यता — route प्रवेश बिंदु पहचान के साथ कार्यात्मक कॉल ग्राफ़ (प्रयोगात्मक)
  • स्कैन रद्दीकरण — POST /scan/{id}/cancel प्रगतिरत स्कैन को रोकता है
  • स्थिर स्कैन प्रतिक्रिया अनुबंध: GET /scan/{id} पर summary + वर्गीकृत बकेट
  • API और पैकेज स्थानीय मोड (समानता) में साझा स्कैन प्रतिक्रिया सामान्यीकरण
  • सुरक्षित-डिफ़ॉल्ट रनटाइम सीमा:
    • बेस compose Docker सॉकेट माउंट के बिना चलता है
    • गतिशील स्कैन के लिए VULNREACH_ALLOW_DOCKER_DAEMON=true के माध्यम से स्पष्ट ऑप्ट-इन आवश्यक
    • रनटाइम प्रोफ़ाइल प्रतिबंधित docker-socket-proxy का उपयोग करती है
  • CI में Java/JavaScript/Go के लिए नियतात्मक फ़िक्स्चर गुणवत्ता गेट
  • आधिकारिक OWASP Project के रूप में स्वीकृत — owasp.community/projects/vulnreach
  • AI अगले-कदम एंडपॉइंट — POST /findings/{id}/next-steps एक नियतात्मक निष्कर्ष के लिए विश्लेषक-उन्मुख उपचार मार्गदर्शन (तत्काल कार्रवाइयाँ, सत्यापन जाँच, अपग्रेड पथ, निगरानी) उत्पन्न करता है। लेज़ी / ऑन-डिमांड: स्कैन कभी LLM को कॉल नहीं करते, और LLM विफलताएँ सुचारु रूप से कम हो जाती हैं। नियतात्मक निर्णय केवल-पढ़ने योग्य है। देखें docs/api.md।

प्रयोगात्मक

  • scan.runtime.ebpf ट्रेसिंग मोड (Linux-केंद्रित, स्पष्ट ऑप्ट-इन)
  • AI-सहायता प्राप्त OpenAPI जनरेशन और Intelligent DAST प्रवाह

देखें:

  • docs/incubator-readiness.md
  • docs/threat-model.md

यह कैसे काम करता है

प्रत्येक CVE को पाँच-परत साक्ष्य श्रृंखला के माध्यम से वर्गीकृत किया जाता है:

1. SCA (Trivy)              → is the package installed and vulnerable?
2. Taint analysis (tainter) → does user input flow to the vulnerable sink?
3. AST analysis             → is the vulnerable function in your call graph?
4. Route exposure           → is the call path reachable from an HTTP endpoint?
5. Runtime coverage         → was the vulnerable code actually executed?

परिणाम चार स्तरों वाली एक प्राथमिकता-क्रमित फ़ाइंडिंग सूची है:

स्तरअर्थ
DYNAMICALLY_REACHABLEरनटाइम कवरेज ने निष्पादन की पुष्टि की — तुरंत ठीक करें
STATICALLY_REACHABLEAST/taint के माध्यम से कोड पथ सिद्ध — उच्च प्राथमिकता
UNCERTAINकेवल कमज़ोर संकेत — जाँच करें
NOT_REACHABLEकोई साक्ष्य नहीं — अलर्ट कतार से हटाएँ

त्वरित शुरुआत

Docker Compose के साथ (अनुशंसित)

सुरक्षा सूचना — शुरू करने से पहले, .env.example को .env.local में कॉपी करें और प्रत्येक CHANGE_ME मान को एक मज़बूत यादृच्छिक सीक्रेट से बदलें।
वास्तविक क्रेडेंशियल सेट किए और CORS_ORIGINS कॉन्फ़िगर किए बिना VulnReach को सार्वजनिक नेटवर्क पर उजागर न करें।

git clone https://github.com/ihrishikesh0896/vulnreach.git
cd vulnreach

# 1. Create your local config
cp .env.example .env.local

# 2. Fill in every CHANGE_ME — generate secrets with: openssl rand -hex 32
$EDITOR .env.local

# 3. Start the stack
docker compose up --build

# Optional: enable dynamic runtime scans (Docker daemon access via restricted socket proxy)
# docker compose -f docker-compose.yml -f docker-compose.runtime.yml up --build

स्कैन चलाएँ

प्रमाणीकरण विकल्प:

  • अल्पकालिक JWT: POST /login
  • दीर्घकालिक API टोकन (API कुंजी): UI में Settings -> API Keys में बनाएँ, फिर इसे Authorization: Bearer <API_KEY> के रूप में उपयोग करें
# Get a token (replace with the credentials you set in .env.local)
TOKEN=$(curl -s -X POST http://localhost:8000/login \
  -H "Content-Type: application/json" \
  -d '{"username":"<your-admin-user>","password":"<your-admin-password>"}' | jq -r .access_token)

# Start scan from a GitHub repo
curl -X POST http://localhost:8000/scan \
  -H "Authorization: Bearer $TOKEN" \
  -H "Content-Type: application/json" \
  -d '{"repo_url":"https://github.com/yourorg/yourapp"}'

# Poll for results
curl http://localhost:8000/scan/<scan_id> \
  -H "Authorization: Bearer $TOKEN" | jq .summary

विशेषताएँ

  • पहुँच-फ़िल्टर किया गया SCA — प्रत्येक CVE को केवल CVSS स्कोर के आधार पर नहीं, बल्कि साक्ष्य की मज़बूती के आधार पर वर्गीकृत करता है
  • रनटाइम पुष्टि — coverage.py के माध्यम से Docker-आधारित कवरेज संग्रह
  • टेन्ट ट्रैकिंग — उपयोगकर्ता इनपुट → कमज़ोर सिंक (SQL, subprocess, YAML, pickle) का पता लगाता है
  • LLM-निर्देशित DAST — Claude/OpenAI/Ollama एक्सप्लॉइट पेलोड उत्पन्न और सत्यापित करता है (वैकल्पिक)
  • CI/CD गेट्स — policy.block_if पुष्टि किए गए गंभीर निष्कर्षों पर बिल्ड विफल करता है; curl के माध्यम से ट्रिगर और गेट करें — देखें docs/ci-cd-gating.md
  • JWT प्रमाणीकरण — बहु-उपयोगकर्ता, भूमिका-आधारित पहुँच (admin / analyst)
  • API टोकन (API कुंजियाँ) — curl/CI के लिए दीर्घकालिक मशीन प्रमाणीकरण (Authorization: Bearer <API_KEY>)
  • PDF निर्यात — GET /scan/{id}/export/pdf
  • कोई विक्रेता लॉक-इन नहीं — LLM सुविधाएँ डिफ़ॉल्ट रूप से provider: none पर; ऑफ़लाइन उपयोग के लिए Ollama समर्थित


व्यवहार में

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    837
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    536
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    424
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    294
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    276

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →