
 #1

 rub-softsec/onelogon
कोड और डेटा हमारे पेपर "Onelogon: Taking over Active Directory Accounts via Netlogon" (WOOT’26) के लिए।
 moopinger/smugglefuzz
गो में लिखा एक तेज़ HTTP डाउनग्रेड स्मगलिंग स्कैनर।
 akabe1/oauthscan
OAUTHv2 और OpenID सुरक्षा को सत्यापित करने के लिए उपयोगी Burp Suite एक्सटेंशन
 maldevel/intelspy
स्वचालित नेटवर्क टोही स्कैन करें
 fazmin/cve-intel
Local CVE triage engine aggregating 25 sources (NVD, EPSS, CISA KEV, OSV, Shodan) into 0-100 risk scores, with CLI, REST API, MCP server and…
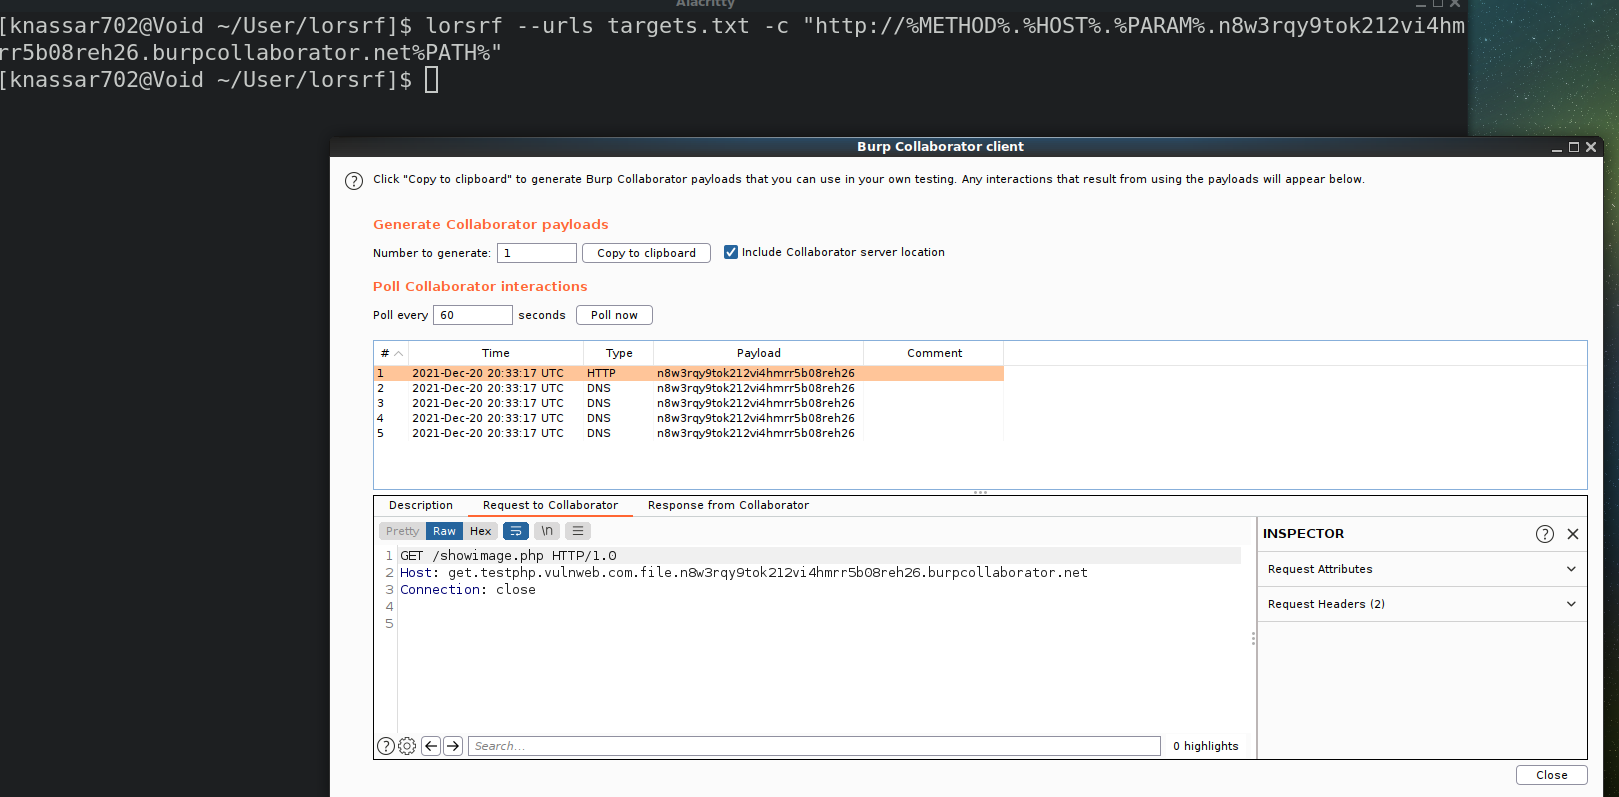 mindpatch/lorsrf
तेज़ CLI टूल जो SSRF या आउट-ऑफ-बैंड संसाधन लोड खोजने के लिए उपयोग किए जाने वाले पैरामीटर ढूंढता है :artificial_satellite: :crab:
 androguide/dsploit
dSploit - Android पर सबसे संपूर्ण और उन्नत आईटी सुरक्षा पेशेवर टूलकिट।
 luke-goddard/enumy
लिनक्स पोस्ट-एक्सप्लॉइटेशन प्रिविलेज एस्केलेशन एनुमरेशन
 sma11new/poclist
भेद्यता POC, EXP संग्रह, लगातार अद्यतन। Apache Druid-मनमाना फ़ाइल पढ़ना (CVE-2021-36749), ConfluenceRCE (CVE-2021-26084), ZeroShell फ़ायरवॉल RCE…
 ivan-sincek/forbidden
4xx HTTP प्रतिक्रिया स्थिति कोड और अधिक को बायपास करें। यह उपकरण Python Requests, PycURL, और HTTP Client पर आधारित है।
 9rnt/poro
अपने AWS क्लाउड वातावरण में सार्वजनिक रूप से सुलभ संपत्तियों को स्कैन करें
 commonexploits/port-scan-automation
NMAP स्कैन को स्वचालित करें और कस्टम Nessus नीतियाँ स्वचालित रूप से उत्पन्न करें
 assetnote/node2shell-scanner
node2shell (CVE-2026-111497) के लिए उच्च-निष्ठा पहचान तंत्र
 esmog/nodexp
NodeXP - एक सर्वर-साइड जावास्क्रिप्ट इंजेक्शन उपकरण जो Node.js कमजोरियों का पता लगाने और उनका शोषण करने में सक्षम है
 offxec/thedoc
SQLMAP के साथ SQL इंजेक्शन शोषण को स्वचालित करता है, कमजोरियों के लिए क्रॉल करता है, डेटाबेस क्रेडेंशियल निकालता है, एडमिन लॉगिन पेज ढूंढता है, और…
 gr1mmie/autoenum
स्वचालित सेवा गणना स्क्रिप्ट
 ngalongc/openapi_security_scanner
OpenAPI-आधारित APIs के लिए स्वचालित प्राधिकरण सुरक्षा स्कैनर। विभेदक प्रतिक्रिया विश्लेषण के माध्यम से विशेषाधिकार वृद्धि और टूटे हुए एक्सेस नियंत्रण…









