Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
enumy — लिनक्स पोस्ट-एक्सप्लॉइटेशन प्रिविलेज एस्केलेशन एनुमरेशन | Kitploit

उपकरण/GitHubGitHub/luke-goddard/enumy
विशेषाधिकार वृद्धिभेद्यता स्कैनरपोस्ट-शोषणपेनिट्रेशन टेस्टिंग
GitHubluke-goddard/enumy

enumy

लिनक्स पोस्ट-एक्सप्लॉइटेशन प्रिविलेज एस्केलेशन एनुमरेशन

रिपॉजिटरी देखें
25630816 साल पहलेKitploit द्वारा समीक्षित
साझा करें

Coverity Scan Build Status Maintenance GitHub license Total alerts Help Wanted Language grade: C/C++

Enumy

Enumy एक अल्ट्रा फास्ट पोर्टेबल एक्जीक्यूटेबल है जिसे आप पेन्टेस्ट या CTF के पोस्ट-एक्सप्लॉइटेशन चरण के दौरान लिनक्स मशीन पर ड्रॉप करते हैं। enumy चलाने से बॉक्स में सामान्य सुरक्षा कमजोरियों के लिए एन्युमेरेट होगा।

स्थापना

आप x86 या x64 टैब से रिलीज़ का अंतिम बाइनरी डाउनलोड कर सकते हैं। musl से स्थिर रूप से जुड़ा हुआ अंतिम enumy बाइनरी को लक्ष्य मशीन पर स्थानांतरित करें।

  • नवीनतम रिलीज़
./enumy

Enumy का उपयोग किसे करना चाहिए

  • पेन्टेस्टर लक्ष्य मशीन पर चला सकता है और अपनी रिपोर्ट के लिए मुद्दे उठा सकता है।
  • CTF खिलाड़ी इसका उपयोग उन चीज़ों की पहचान करने के लिए कर सकते हैं जो उनसे छूट गई हों।
  • जो लोग यह जानने को उत्सुक हैं कि enumy उनकी स्थानीय मशीन पर कितने मुद्दे ढूंढता है?

विकल्प

$ ./enumy64 -h
 ▄█▀─▄▄▄▄▄▄▄─▀█▄  _____                                  
 ▀█████████████▀ |   __|___ _ _ _____ _ _ 
     █▄███▄█     |   __|   | | |     | | |
      █████      |_____|_|_|___|_|_|_|_  |
      █▀█▀█                          |___|

 https://github.com/luke-goddard/enumy

 Enumy - लक्ष्य वातावरण को एन्युमेरेट करने और
 सामान्य सुरक्षा कमजोरियों और हॉटस्पॉट्स की तलाश करने के लिए उपयोग किया जाता है
 ----------------------------------------------------------------------

 आउटपुट
  -o <loc>     परिणामों को इस स्थान पर OUTPUT करें (डिफ़ॉल्ट enumy.json)

 फाइलसिस्टम पर चलना
  -i <loc>     इस निर्देशिका में फाइलों को IGNORE करें (नेटवर्क शेयर के लिए उपयोगी)
  -w <loc>     केवल इस निर्देशिका में फाइलों पर WALK करें (डेवलपमेंट के लिए उपयोगी)

 स्कैन विकल्प
  -f           FULL स्कैन चलाएँ (CPU गहन स्कैन सक्षम)
  -t <num>     THREADS (डिफ़ॉल्ट 4)

 प्रिंटिंग विकल्प
  -a           सभी सुरक्षा AUDIT मुद्दों को स्क्रीन पर प्रिंट करें (शायद CTF के दौरान मदद न करे)
               इस फ्लैग के सेट होने की परवाह किए बिना मुद्दे हमेशा परिणाम फ़ाइलों में लॉग किए जाते हैं।
  -d <1|2>     DEBUG मोड प्रिंट करें (1 कम, 2 उच्च) त्रुटियों को स्क्रीन पर प्रिंट करने के लिए।
  -g <H|M|L>   स्क्रीन पर उन मानों को प्रिंट करें जो उच्च, मध्यम और निम्न से GREATER हैं या उनके बराबर हैं
  -p <H|M|L|I> उच्च, मध्यम, निम्न और जानकारी के मुद्दों को PRINT न करें (उदाहरण के लिए नीचे देखें)
  -m 1-100     समान नाम वाले मुद्दों की MAXIMUM संख्या स्क्रीन पर प्रिंट करने के लिए डिफ़ॉल्ट (असीमित)

संकलन

डेवलपमेंट के दौरान संकलन करने के लिए, केवल make और libcap लाइब्रेरी आवश्यक है।

sudo apt-get install libcap-dev
make

glibc निर्भरता हटाने और सभी लाइब्रेरियों को स्थिर रूप से जोड़ने के लिए/musl के साथ संकलन करने के लिए निम्नलिखित करें। ध्यान दें कि ऐसा करने के लिए आपके पास एल्पाइन बिल्ड वातावरण बनाने के लिए डॉकर स्थापित होना चाहिए।

./build.sh 64bit
./build.sh 32bit
./build.sh all
cd output
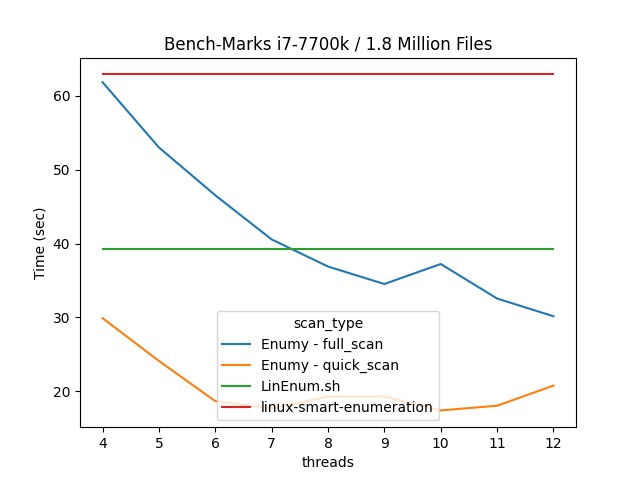
स्कैन समय

enumy बेंचमार्क

जो स्कैन लागू किए गए हैं

नीचे लागू किए गए स्कैन की लगातार बढ़ती सूची है।

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    513
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    471
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    345
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    311
  • 5

    estorides

    grisuno/estorides

    99+ मुफ़्त OSINT स्रोतों को समानांतर रूप से एकत्रित करता है, संस्थाओं को एक ज्ञान ग्राफ़ में हल करता है, और LLM-सहायता प्राप्त विश्लेषण के साथ STIX 2.1, MISP, या GraphML निर्यात करता है।

    303
  • 6

    opencti

    opencti-platform/opencti

    खुला साइबर खतरा बुद्धिमत्ता प्लेटफॉर्म

    303

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →