 mindpatch/lorsrf
तेज़ CLI टूल जो SSRF या आउट-ऑफ-बैंड संसाधन लोड खोजने के लिए उपयोग किए जाने वाले पैरामीटर ढूंढता है 🛰️ 🦀

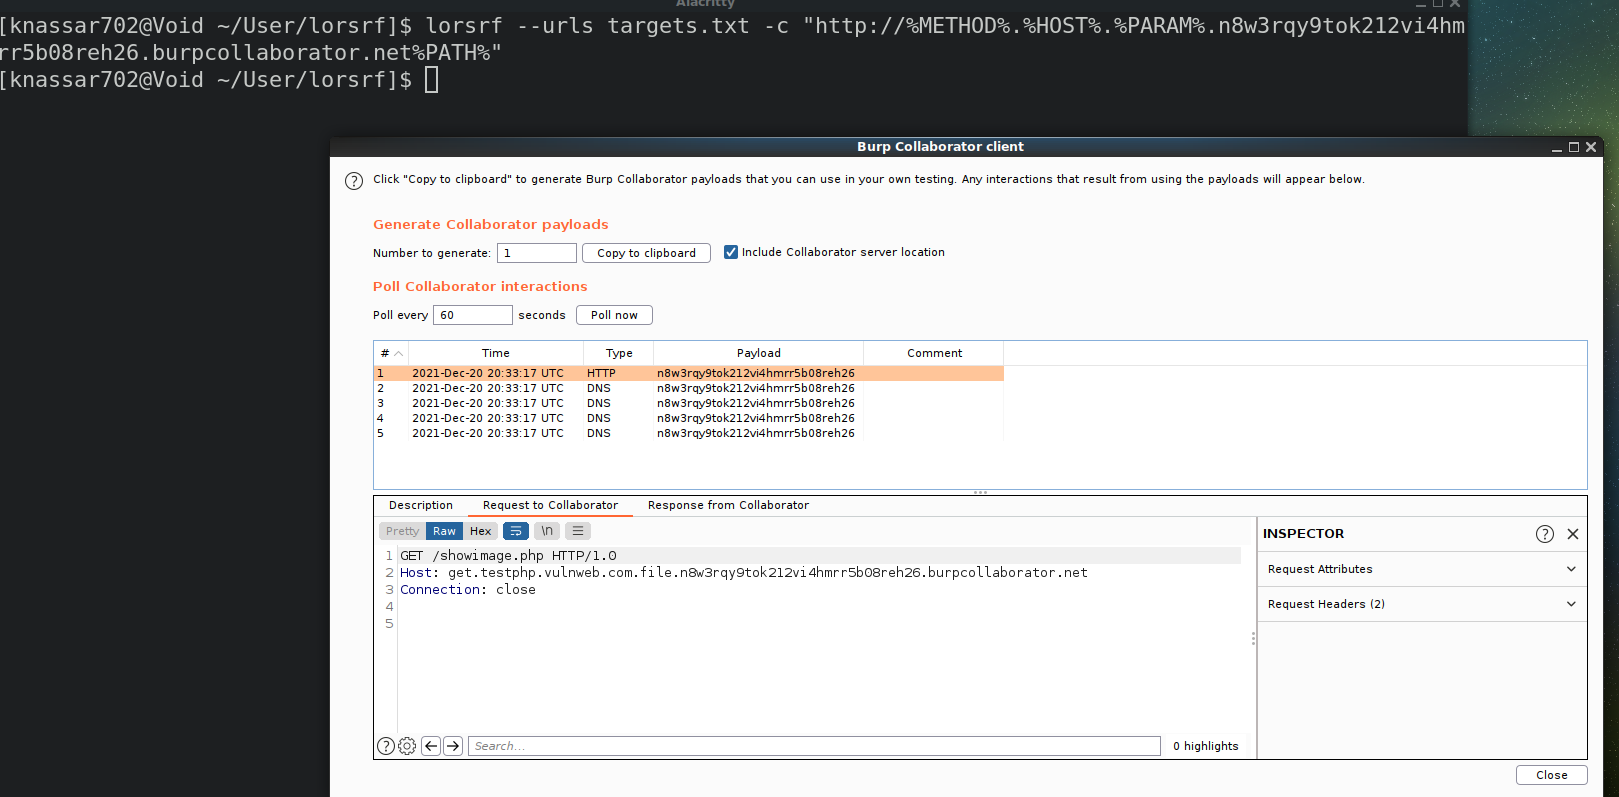
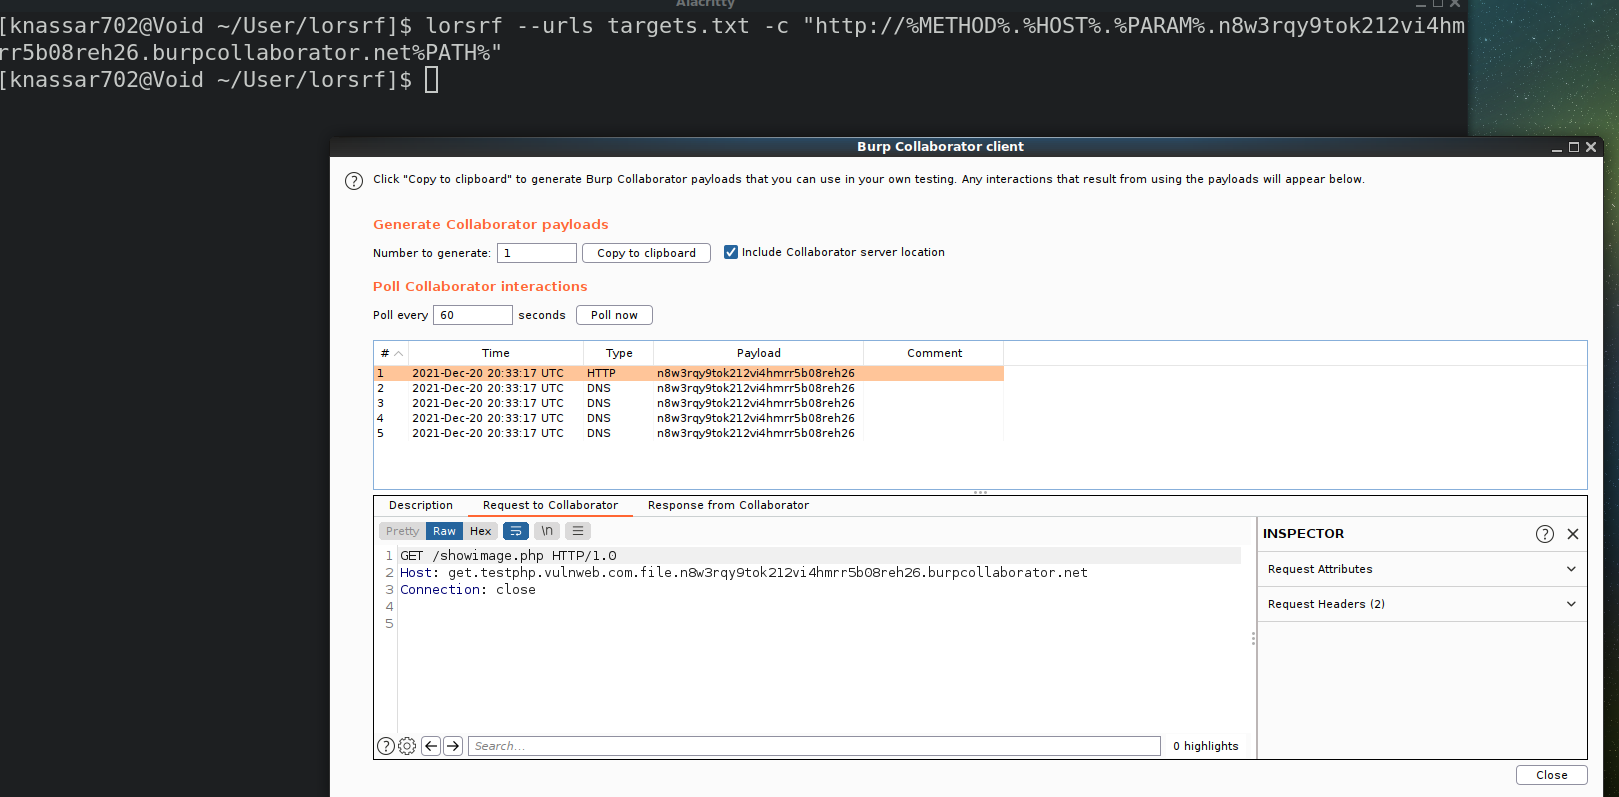
Lorsrf एक शक्तिशाली वेब पेनिट्रेशन टेस्टिंग टूल है जो उन पैरामीटरों की पहचान करने के लिए डिज़ाइन किया गया है जिनका SSRF या आउट-ऑफ-बैंड संसाधन लोड हमलों के लिए शोषण किया जा सकता है। Burp Collaborator जैसे OAST होस्ट को पैरामीटर मान में जोड़कर, Lorsrf एक HTTP अनुरोध उत्पन्न कर सकता है जो Burp Collaborator में प्राप्त होता है, बिना लक्ष्य के किसी वास्तविक जानकारी के।
इस समस्या को हल करने के लिए, Lorsrf में एक सुविधा शामिल है जो आपको अपने OAST होस्ट में चर के रूप में लक्ष्य जानकारी के विशिष्ट टुकड़े जोड़ने की अनुमति देती है। इससे आप कमजोर पैरामीटरों और एंडपॉइंट्स की अधिक आसानी से पहचान कर सकते हैं, अंततः आपके वेब अनुप्रयोगों को सुरक्षित करना आसान हो जाता है।
उपरोक्त के अलावा, Lorsrf आपको विशेष चर का उपयोग करके अपने OAST होस्ट में अतिरिक्त जानकारी शामिल करने की भी अनुमति देता है। उदाहरण के लिए, आप अपने लक्ष्य डोमेन का एंडपॉइंट, URL की क्वेरी, वर्तमान अनुरोध विधि और अधिक शामिल कर सकते हैं।
कुल मिलाकर, Lorsrf एक शक्तिशाली उपकरण है जिसे आपकी विशिष्ट वेब पेन-टेस्टिंग आवश्यकताओं को पूरा करने के लिए अनुकूलित किया जा सकता है। चाहे आप अपने स्वयं के वेब अनुप्रयोगों में कमजोरियों की पहचान और सुधार करना चाहते हों या तीसरे पक्ष के वेब ऐप्स की सुरक्षा का आकलन करना चाहते हों, Lorsrf किसी भी पेन-टेस्टिंग टूलकिट में एक मूल्यवान वृद्धि है।
| चर | विवरण |
|---|---|
| %PARAM% | अनुमानित पैरामीटर |
| %PATH% | आपके लक्ष्य डोमेन का एंडपॉइंट |
| %HOST% | स्कैनिंग होस्ट |
| %QUERY% | url की क्वेरी |
| %METHOD% | वर्तमान विधि |
आप इनका उपयोग अपने OAST होस्ट में अधिक जानकारी शामिल करने के लिए कर सकते हैं
target: http://testphp.vulnweb.com/showimage.php
payload: http://%HOST%.%PARAM%.testing.interactsh.com%PATH%
output: http://testphp.vulnweb.com.file.testing.interactsh.com/showimage.php
डिफ़ॉल्ट रूप से lorsrf GET विधि का उपयोग करता है, यदि आप फॉर्म बॉडी या json के साथ POST विधि चाहते हैं तो आप ये फ्लैग जोड़ सकते हैं
$ lorsrf --json --form
यदि आप केवल POST चाहते हैं तो --post-only फ्लैग जोड़ें
>>> apt install gcc pkg-config libssl-dev
>>> cargo install --git https://github.com/knassar702/lorsrf
या इसे रिलीज़ पेज से डाउनलोड करें
$ lorsrf --urls targets.txt -c "http://myhost.com" --wordlist params.txt
$ lorsrf --urls targets.txt -c "http://myhost.com" --wordlist params.txt --json
$ lorsrf --urls targets.txt -c "http://myhost.com" --wordlist params.txt --form
अनुमान लगाए बिना पैरामीटर स्कैनर
$ waybackurls http://testphp.vulnweb.com > urls.txt
$ lorsrf --urls urls.txt -c "http://myhost.com" --wordlist params.txt
अधिक विकल्प
Lorsrf 2.0
Khaled Nassar <[email protected]>
SSRF Parameter BruteForce Tool

USAGE:
    lorsrf [FLAGS] [OPTIONS] --call <host> --urls <targets>

FLAGS:
    -f, --form         Use x-www-form-urlencoded requests via POST method
    -h, --help         Prints help information
    -j, --json         Use JSON requests via POST method
        --post-only    POST method only
    -V, --version      Prints version information

OPTIONS:
    -H, --headers <headers>      Your Headers [default: ]
    -c, --call <host>            Your The OAST Host (burpsuite collaborator or interactsh.com)
    -p, --proxy <proxy>          SendProxy [default: ]
    -u, --urls <targets>         Your Targets list
        --threads <threads>      Your Threads [default: 10]
    -t, --timeout <timeout>      Set the Timeout of the requests [default: 10]
    -w, --wordlist <wordlist>    Your Parameters Wordlist






