
 #1
सिस्टम और अनुप्रयोगों में सुरक्षा कमजोरियों की पहचान करने, उनका मूल्यांकन करने और उन्हें प्राथमिकता देने के उपकरण।
Kitploit अनुशंसित

 vdohney/keepass-password-dumper
CVE-2023-32784 के लिए मूल PoC
 zgzhang/cve-2024-6387-poc
OpenSSH सर्वर (sshd) में एक सिग्नल हैंडलर रेस कंडीशन
 safebreach-labs/cve-2024-49113
LdapNightmare एक PoC टूल है जो CVE-2024-49113 के विरुद्ध एक संवेदनशील Windows Server का परीक्षण करता है।
 pwn0sec/pwnxss
PwnXSS: भेद्यता (XSS) स्कैनर शोषण
 whgojp/javaseclab
जावा भेद्यता प्रयोगशाला जिसमें भेद्य और ठीक किया गया कोड, आक्रमण परिदृश्य, स्रोत/सिंक ऑडिट नोट्स, और सुरक्षा प्रशिक्षण एवं टूल मूल्यांकन के लिए…
 zeze-zeze/ioctlance
x64 WDM ड्राइवरों में कमजोरियों की खोज करने के लिए उपयोग किया जाने वाला एक उपकरण।
 pensarai/apex
AI-powered offensive security testing using autonomous agents, directly in your terminal.
 allfro/sploitego
Maltego पेनेट्रेशन टेस्टिंग ट्रांसफॉर्म्स
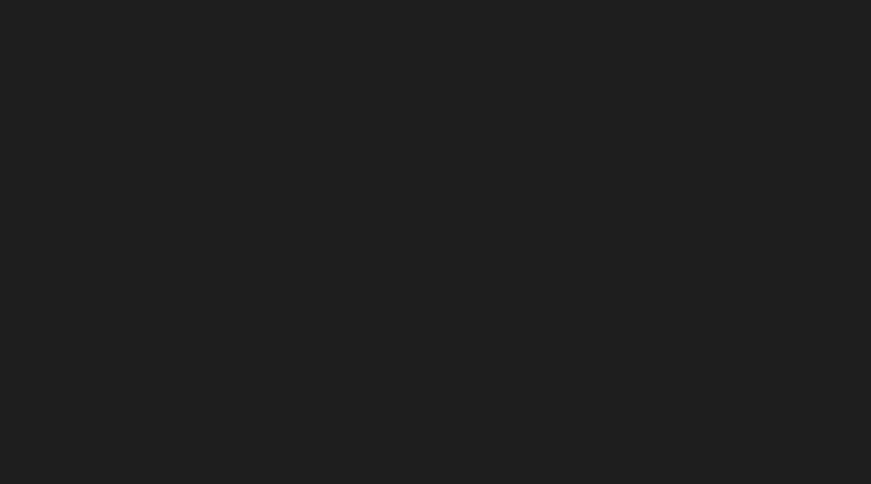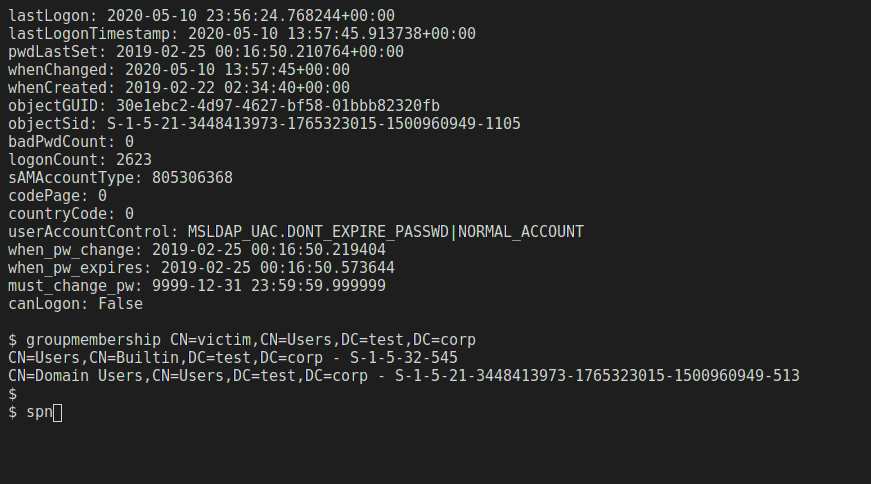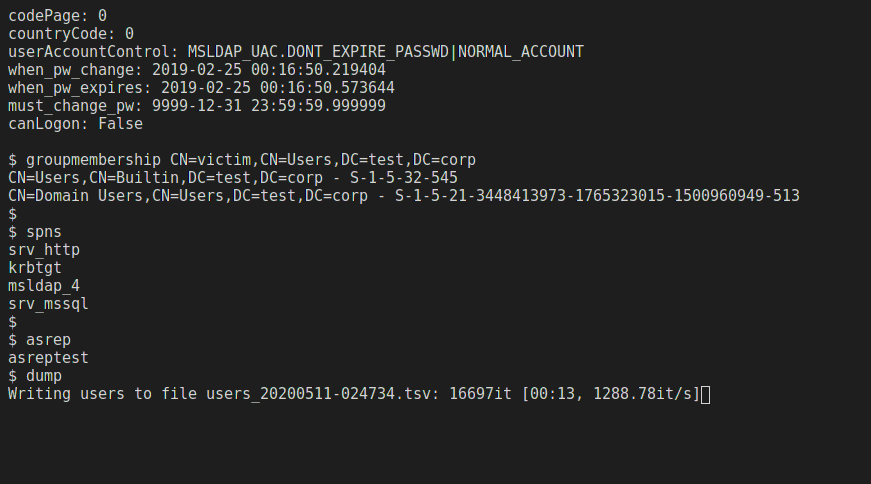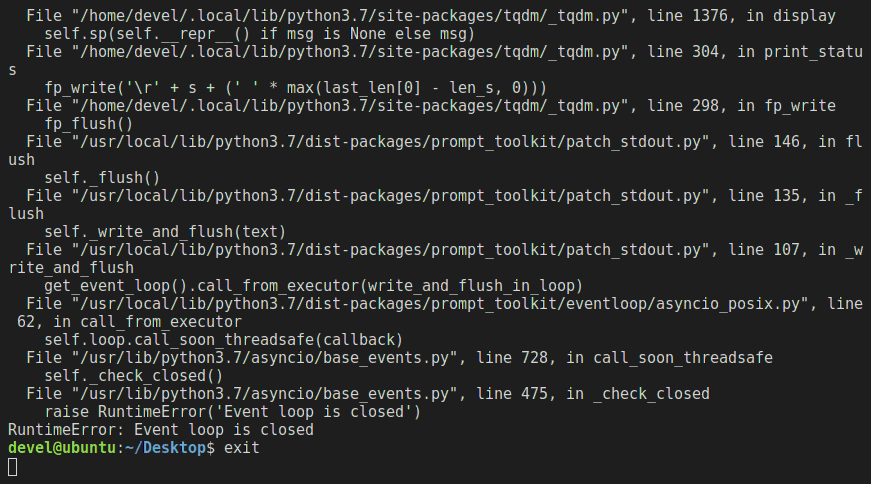 skelsec/msldap
Microsoft Active Directory का LDAP के माध्यम से ऑडिटिंग करने के लिए पायथन लाइब्रेरी, जो NTLM, Kerberos, SSPI प्रमाणीकरण, चैनल बाइंडिंग, एन्क्रिप्शन,…
 francozappa/bluffs
ब्लूटूथ सत्र स्थापना को फ़ॉरवर्ड और फ़्यूचर सीक्रेसी हमलों के विरुद्ध परीक्षण करने के लिए टूलकिट, जिसमें फ़र्मवेयर पैचिंग, PCAP विश्लेषण और स्वचालित…
 akamai/akamai-security-research
इस रिपॉज़िटरी में कोड और IoCs शामिल हैं, जो अकामाई की विभिन्न सुरक्षा अनुसंधान टीमों द्वारा किए गए शोध का परिणाम हैं।
 rhinosecuritylabs/gcpbucketbrute
Google Storage बकेट्स को सूचीबद्ध करने, उन पर आपकी क्या पहुंच है यह निर्धारित करने, और क्या उन्हें प्रिविलेज एस्केलेशन किया जा सकता है यह निर्धारित…
 azuread/azureadassessment
Azure AD टेनेंट स्थिति और कॉन्फ़िगरेशन का मूल्यांकन करने के लिए उपकरण
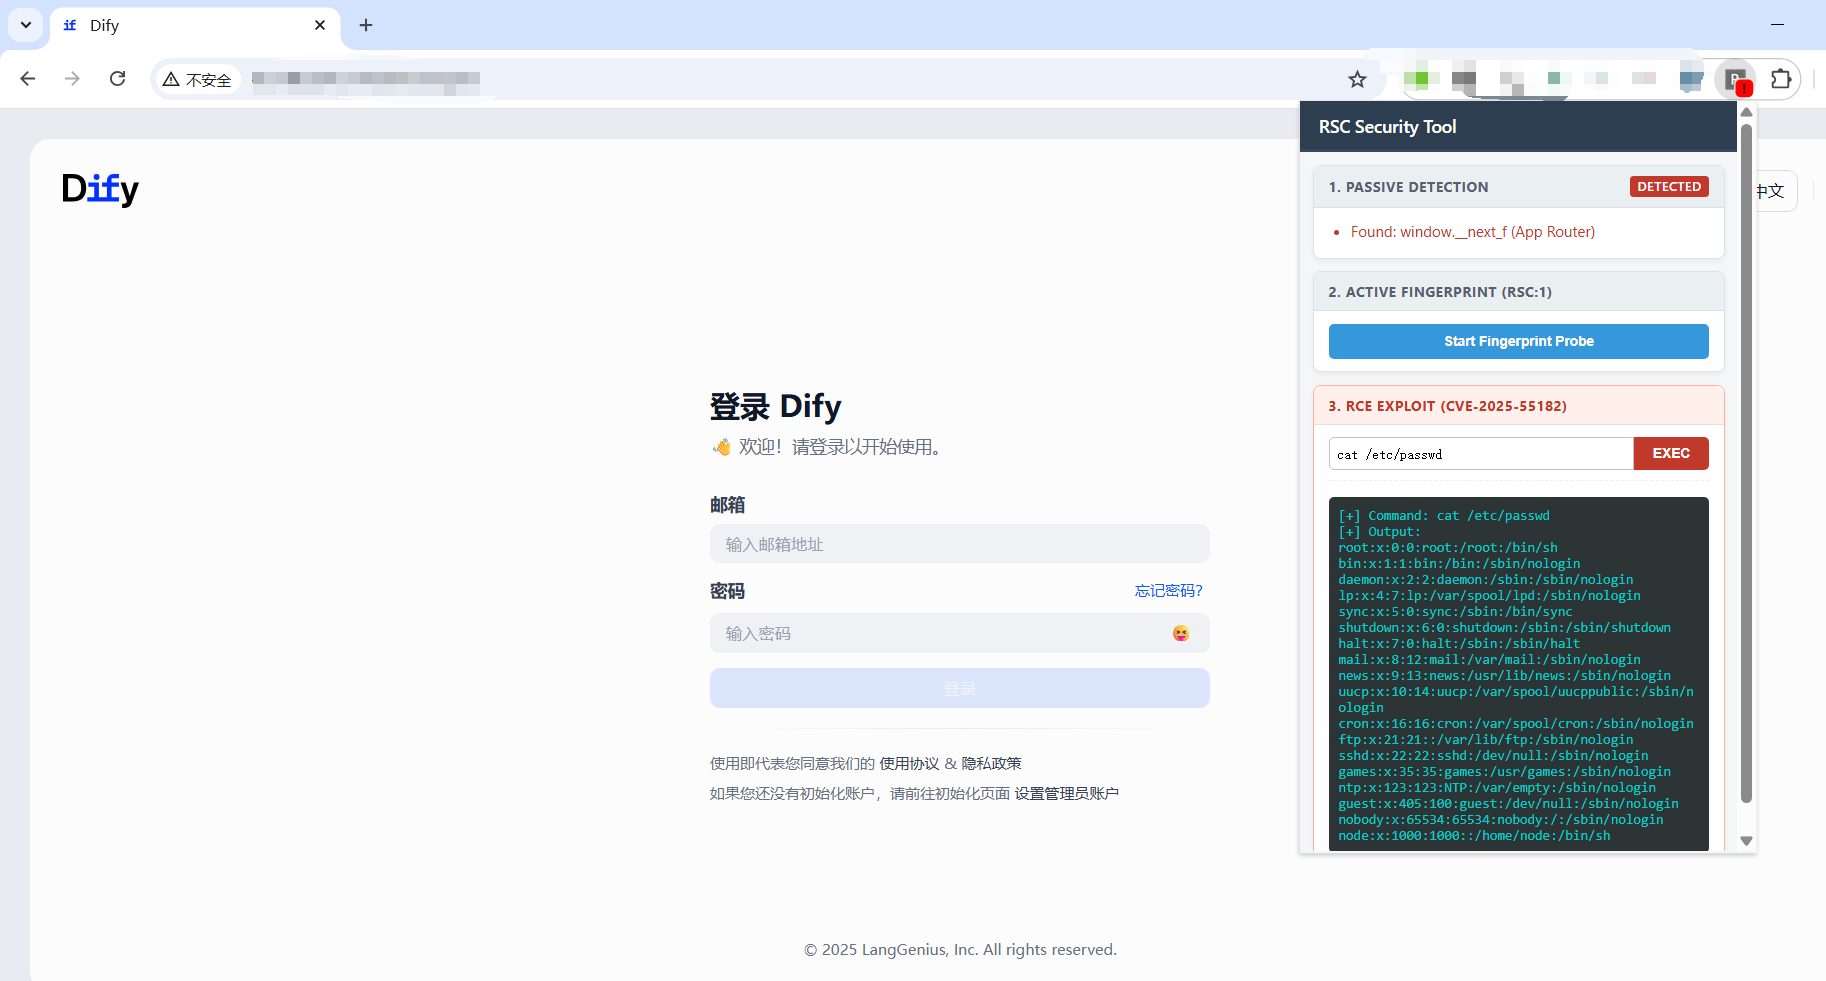 mrknow001/rsc_detector
RSC फ़िंगरप्रिंटिंग और React कंपोनेंट भेद्यता CVE-2025-55182 के शोषण का समर्थन करता है।
 lateralblast/lunar
यह एक UNIX सुरक्षा ऑडिटिंग उपकरण है जो कई सुरक्षा ढाँचों पर आधारित है।
 vanhoefm/macstealer
# MacStealer: वाई-फाई क्लाइंट आइसोलेशन बायपास
 francisck/danderspritz_lab
2 कमांड में एक पूर्ण कार्यात्मक DanderSpritz लैब
 anatol/booster
तेज़ और सुरक्षित initramfs जनरेटर








