 skelsec/msldap
Microsoft Active Directory का LDAP के माध्यम से ऑडिटिंग करने के लिए पायथन लाइब्रेरी, जो NTLM, Kerberos, SSPI प्रमाणीकरण, चैनल बाइंडिंग, एन्क्रिप्शन, और अंतर्निहित इंटरैक्टिव क्लाइंट के साथ SOCKS5 प्रॉक्सी का समर्थन करती है।


यदि आपको यह प्रोजेक्ट पसंद है, तो OctoPwn के लाइसेंस खरीदने पर विचार करें, जो आपके ब्राउज़र में चलने वाला हमारा पूर्ण पेंटेस्टिंग सूट है!
नए बिल्ड/रिलीज़ और अन्य जानकारी के लिए, हमारे Discord पर आएं
MS AD के लिए LDAP लाइब्रेरी

यह प्रोजेक्ट, कई अन्य पेंटेस्टर टूल के साथ, OctoPwn की शक्ति के साथ ब्राउज़र में चलता है!
समुदाय संस्करण देखें OctoPwn - Live
GIT के माध्यम से
python3 setup.py install
या
pip install msldap
asn1crypto मॉड्यूल। कुछ LDAP क्वेरीज़ ASN1 परिवहन के ऊपर भेजने के लिए ASN1 संरचनाओं को शामिल करती हैं XDasysocks मॉड्यूल। सॉक्स प्रॉक्सीिंग का समर्थन करने के लिए।aiocmd इंटरैक्टिव क्लाइंट के लिएasciitree इंटरैक्टिव क्लाइंट में अच्छे पेड़ खींचने के लिएकृपया ध्यान दें कि यह एक लाइब्रेरी है, और इसे कमांड लाइन प्रोग्राम के रूप में उपयोग करने का इरादा नहीं था।
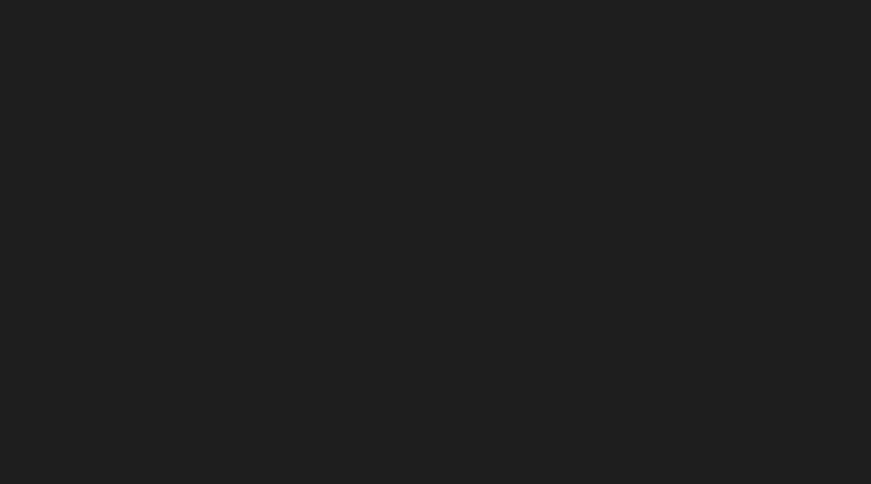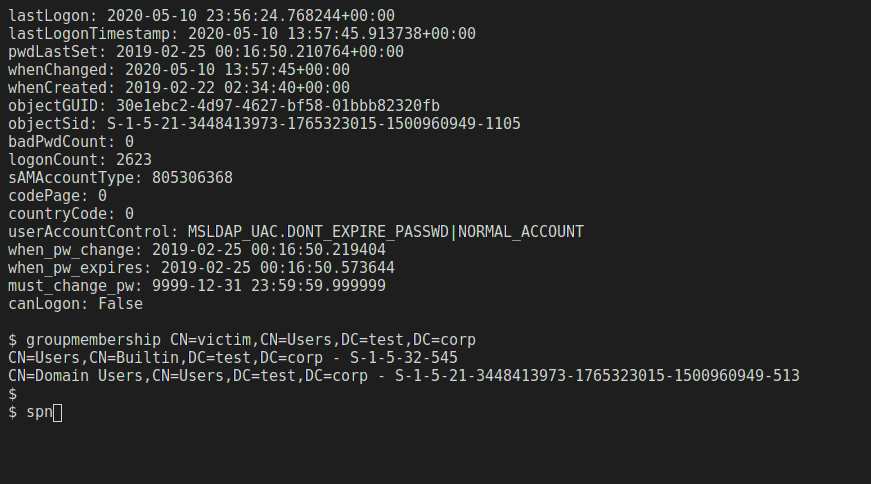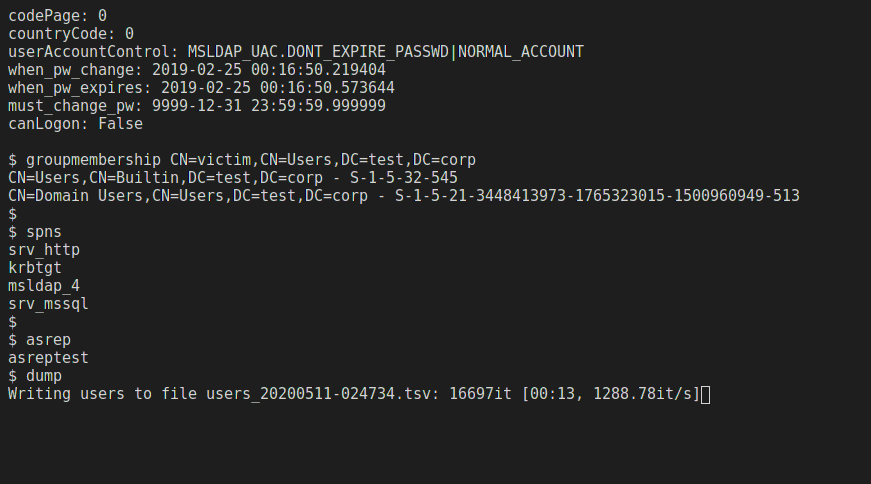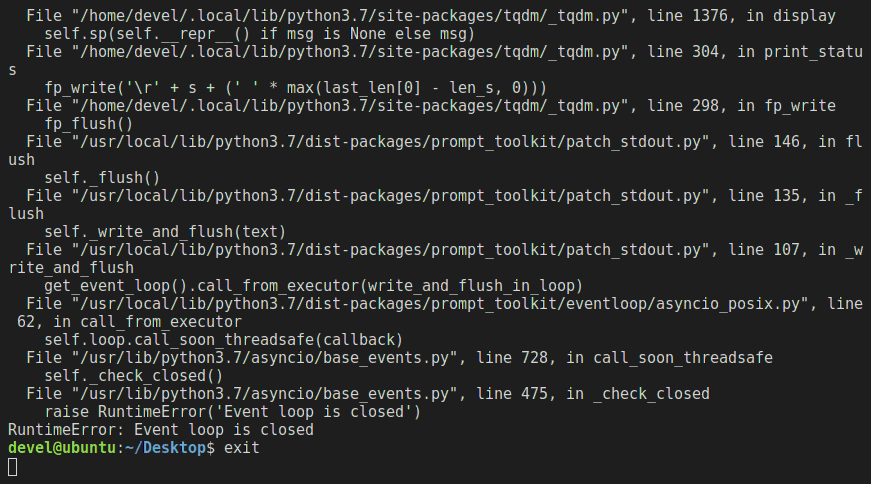
इसे ध्यान में रखते हुए, यह प्रोजेक्ट एक पूरी तरह से कार्यात्मक LDAP इंटरैक्टिव क्लाइंट पैक करता है। जब setup.py install के साथ msldap मॉड्यूल स्थापित करते हैं, तो msldap नामक एक नया बाइनरी दिखाई देगा (चौंकाने वाली नामकरण परंपराएं)
संस्करण 0.2.0 में विभिन्न कनेक्शन विकल्पों को एक ही स्ट्रिंग में एकीकृत करने के लिए प्रमुख परिवर्तन की आवश्यकता थी, बिना अतिरिक्त कमांड लाइन स्विच की आवश्यकता के।
नया कनेक्शन स्ट्रिंग निम्नलिखित तरीके से बना है:
<protocol>+<auth_method>://<domain>\<username>:<password>@<ip>:<port>/?<param>=<value>&<param>=<value>&...
विस्तृत विवरण उदाहरणों के साथ:
<protocol>+<auth>://<username>:<password>@<ip_or_host>:<port>/<tree>/?<param>=<value>


	<protocol> sets the ldap protocol following values supported:
		- ldap
		- ldaps
		- gc
		- gc_ssl

	<auth> can be omitted if plaintext authentication is to be performed (in that case it default to ntlm-password), otherwise:
		- ntlm-password
		- ntlm-nt
		- kerberos-password (dc option param must be used)
		- kerberos-rc4 / kerberos-nt (dc option param must be used)
		- kerberos-aes (dc option param must be used)
		- kerberos-keytab (dc option param must be used)
		- kerberos-ccache (dc option param must be used)
		- kerberos-pfx (dc option param must be used)
		- kerberos-pem (dc option param must be used)
		- kerberos-certstore (dc option param must be used, windows only)
		- sspi-ntlm (windows only!)
		- sspi-kerberos (windows only!)
		- anonymous
		- plain
		- simple
		- sicily (same format as ntlm-nt but using the SICILY authentication)

	<tree>:
		OPTIONAL. Specifies the root tree of all queries

	<param> can be:
		- timeout : connction timeout in seconds
		- proxytype: currently only socks5 proxy is supported
		- proxyhost: Ip or hostname of the proxy server
		- proxyport: port of the proxy server
		- proxytimeout: timeout ins ecodns for the proxy connection
		- dc: the IP address of the domain controller, MUST be used for kerberos authentication

	Examples:
	ldap://10.10.10.2 (anonymous bind)
	ldaps://test.corp (anonymous bind)
	ldap+sspi-ntlm://test.corp
	ldap+sspi-kerberos://test.corp
	ldap://TEST\\victim:<password>@10.10.10.2 (defaults to SASL GSSAPI NTLM)
	ldap+simple://TEST\\victim:<password>@10.10.10.2 (SASL SIMPLE auth)
	ldap+plain://TEST\\victim:<password>@10.10.10.2 (SASL SIMPLE auth)
	ldap+ntlm-password://TEST\\victim:<password>@10.10.10.2
	ldap+ntlm-nt://TEST\\victim:<nthash>@10.10.10.2
	ldap+kerberos-password://TEST\\victim:<password>@<hostname>/?dc=10.10.10.2
	ldap+kerberos-rc4://TEST\\victim:<rc4key>@<hostname>/?dc=10.10.10.2
	ldap+kerberos-aes://TEST\\victim:<aes>@<hostname>/?dc=10.10.10.2
	ldap://TEST\\victim:[email protected]/DC=test,DC=corp/
	ldap://TEST\\victim:[email protected]/DC=test,DC=corp/?timeout=99&proxytype=socks5&proxyhost=127.0.0.1&proxyport=1080&proxytimeout=44
प्रमाणपत्र सेवाओं की कार्यक्षमता @zer1t0 द्वारा बनाए गए certi पर आधारित थी AC-RN







