
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
उपकरण/GitHubGitHub/mrknow001/rsc_detector
टोहीभेद्यता विश्लेषणशोषणवेब सुरक्षालर्निंग और शिक्षा
GitHubmrknow001/rsc_detector

RSC_Detector

RSC फ़िंगरप्रिंटिंग और React कंपोनेंट भेद्यता CVE-2025-55182 के शोषण का समर्थन करता है।

रिपॉजिटरी देखें
586877811 महीने पहलेKitploit द्वारा समीक्षित
साझा करें

RSC Fingerprint Detector

वेब पेजों पर React Server Components (RSC) और Next.js App Router फ़िंगरप्रिंट का पता लगाने के लिए एक Chrome एक्सटेंशन।

⚠️ महत्वपूर्ण सूचना

यह एक्सटेंशन केवल शैक्षिक और सुरक्षा अनुसंधान उद्देश्यों के लिए डिज़ाइन किया गया है। इसमें ऐसी कार्यक्षमताएँ शामिल हैं जिनका उपयोग सुरक्षा कमज़ोरियों के परीक्षण के लिए किया जा सकता है। इस एक्सटेंशन का उपयोग केवल उन प्रणालियों पर करें जिनके आप स्वामी हैं या जिनके परीक्षण की स्पष्ट अनुमति आपके पास है। अनधिकृत उपयोग अवैध और अनैतिक हो सकता है।

विशेषताएँ

🔍 निष्क्रिय पहचान

  • वेब पेजों पर RSC संकेतकों के लिए स्वचालित रूप से स्कैन करता है
  • Next.js App Router पैटर्न का पता लगाता है
  • RSC-विशिष्ट मार्करों के लिए पृष्ठ सामग्री की निगरानी करता है
  • RSC का पता चलने पर एक्सटेंशन बैज को अपडेट करता है

🎯 सक्रिय फ़िंगरप्रिंटिंग

  • नियंत्रित RSC प्रोब अनुरोध भेजता है
  • RSC विशेषताओं के लिए सर्वर प्रतिक्रियाओं का विश्लेषण करता है
  • RSC उपयोग का संकेत देने वाले Content-Type हेडर की पहचान करता है
  • 'RSC' युक्त Vary हेडर का पता लगाता है

📊 पहचान के तरीके

एक्सटेंशन कई पहचान तकनीकों का उपयोग करता है:

  1. Content-Type विश्लेषण: text/x-component प्रतिक्रियाओं का पता लगाता है
  2. पैटर्न मिलान: window.__next_f और RSC-संबंधित पैटर्न की पहचान करता है
  3. हेडर निरीक्षण: RSC संकेतकों के लिए Vary हेडर का विश्लेषण करता है
  4. प्रतिक्रिया संरचना: React Flight Protocol पैटर्न की जाँच करता है

स्थापना

स्रोत से

  1. इस रिपॉजिटरी को क्लोन करें:

    git clone https://github.com/mrknow001/RSC_Detector.git
    cd RSC_Detector
    
  2. एक्सटेंशन को Chrome में लोड करें:

    • Chrome खोलें और chrome://extensions/ पर जाएँ
    • "डेवलपर मोड" सक्षम करें (ऊपर दाईं ओर टॉगल)
    • "Load unpacked" पर क्लिक करें
    • RSC_Detector फ़ोल्डर चुनें

उपयोग

  1. स्वचालित पहचान: ब्राउज़ करते समय एक्सटेंशन स्वचालित रूप से पृष्ठों को स्कैन करता है
  2. मैन्युअल प्रोब: एक्सटेंशन आइकन पर क्लिक करें और "Start Fingerprint Probe" बटन का उपयोग करें
  3. परिणाम देखें: पहचान परिणामों और विस्तृत जानकारी के लिए पॉपअप की जाँच करें

स्क्रीनशॉट

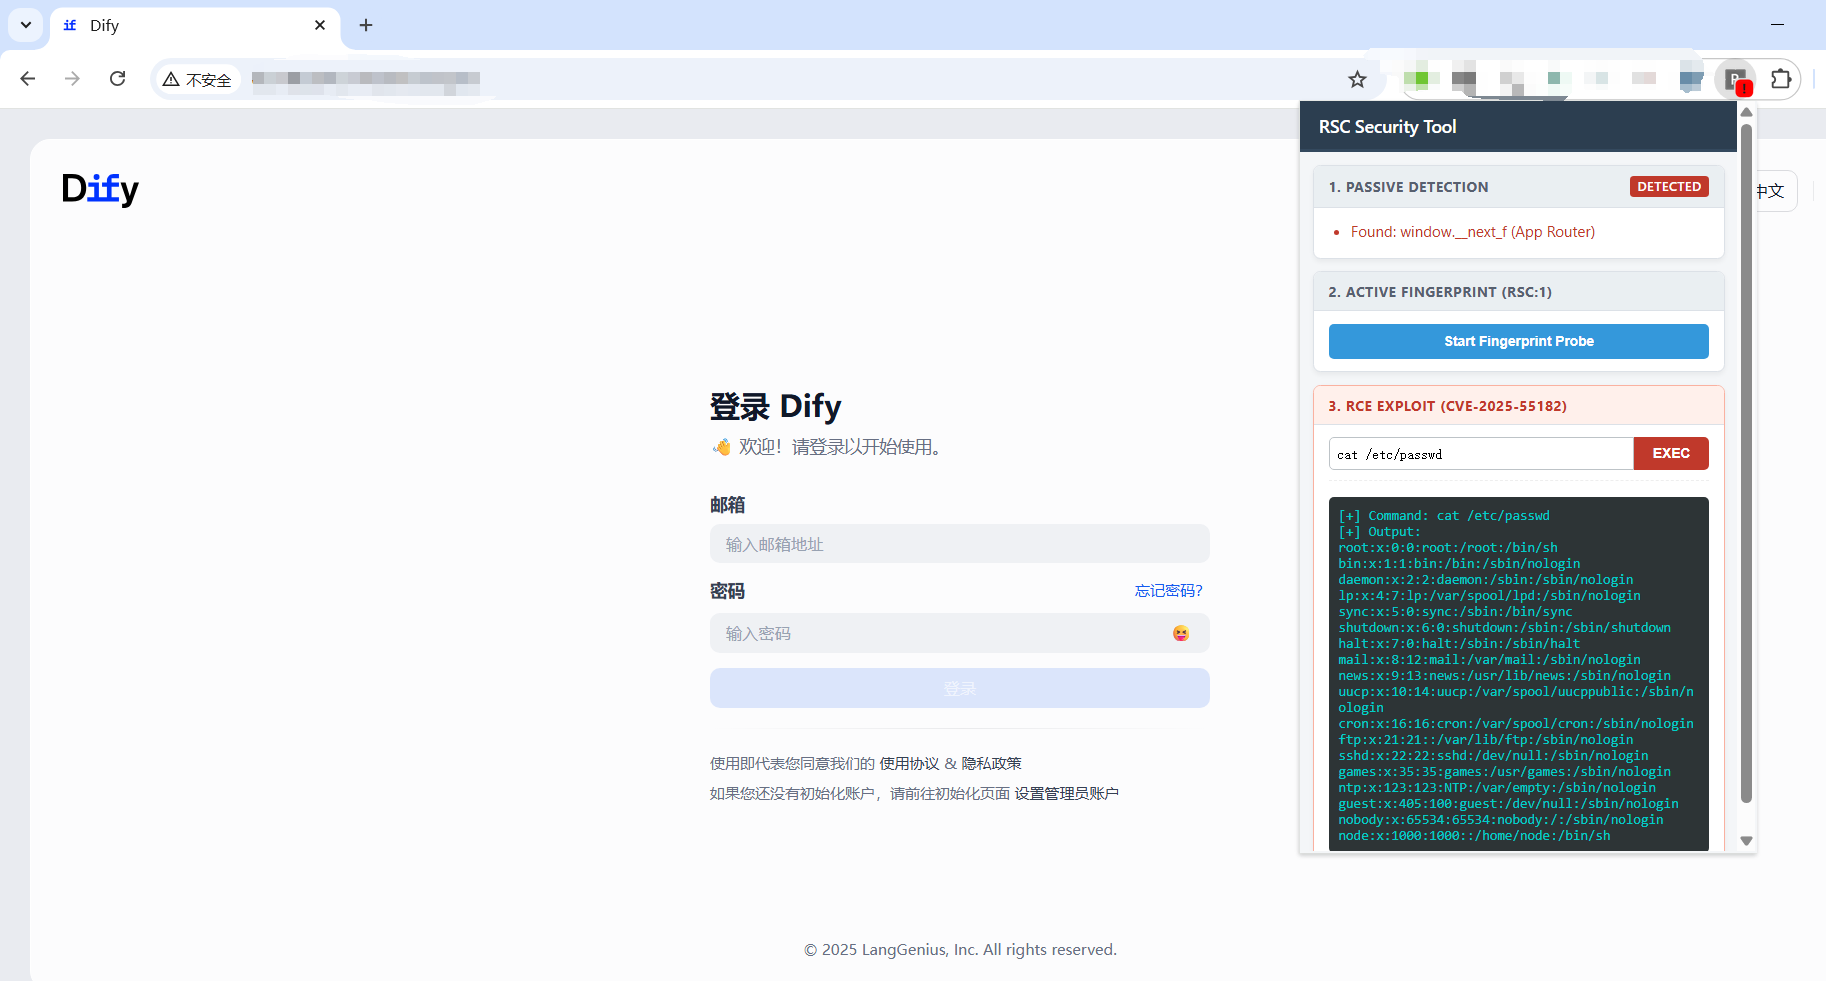
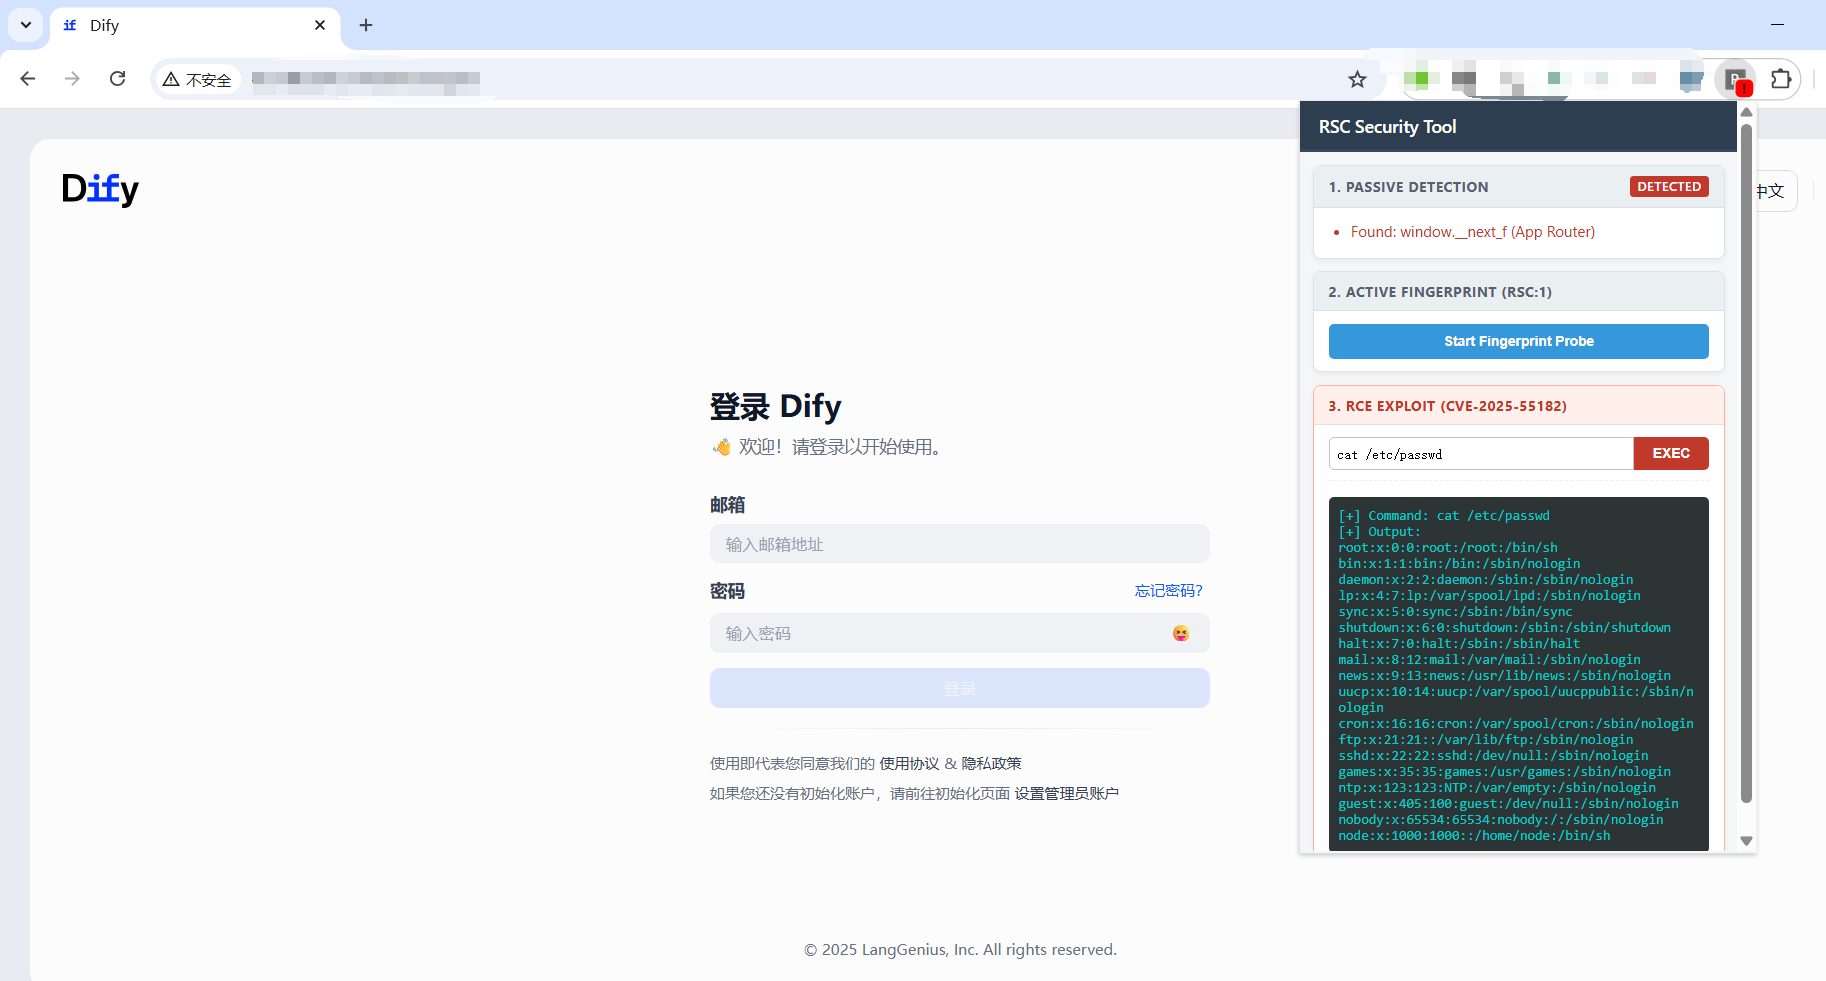
एक्सटेंशन कार्य करते हुए

उपरोक्त स्क्रीनशॉट RSC का पता चलने पर एक्सटेंशन को चलते हुए दिखाता है, जिसमें निष्क्रिय पहचान परिणाम और सक्रिय प्रोबिंग कार्यक्षमता शामिल है।

फ़ाइल संरचना

RSC_Detector/
├── manifest.json          # Extension configuration
├── content.js             # Main detection logic
├── popup.html             # Extension popup interface
├── popup.js               # Popup functionality
├── background.js          # Background service worker
├── rules.json             # Network request rules
├── images/
│   └── img1.png          # Extension screenshot
├── README.md             # This file
└── README_cn.md          # 中文文档 (Chinese documentation)

तकनीकी विवरण

पहचान पैटर्न

एक्सटेंशन निम्नलिखित की तलाश करता है:

  • Content-Type: text/x-component
  • ग्लोबल वेरिएबल्स: window.__next_f
  • लाइब्रेरी संदर्भ: react-server-dom-webpack
  • प्रतिक्रिया हेडर: Vary: RSC
  • प्रोटोकॉल पैटर्न: React Flight Response प्रारूप

अनुमतियाँ

एक्सटेंशन को निम्नलिखित की आवश्यकता होती है:

  • activeTab - वर्तमान टैब सामग्री तक पहुँच
  • scripting - पृष्ठों पर स्क्रिप्ट निष्पादित करना
  • declarativeNetRequest - नेटवर्क अनुरोधों को संशोधित करना
  • <all_urls> - सभी वेबसाइटों पर कार्य करना

योगदान

योगदान का स्वागत है। कृपया सुनिश्चित करें कि कोई भी बदलाव:

  • शैक्षिक/अनुसंधान फोकस बनाए रखे
  • उचित दस्तावेज़ीकरण शामिल करे
  • Chrome एक्सटेंशन की सर्वोत्तम प्रथाओं का पालन करे

लाइसेंस

यह प्रोजेक्ट शैक्षिक उद्देश्यों के लिए प्रदान किया गया है। जिम्मेदारी से और लागू कानूनों एवं विनियमों के अनुसार उपयोग करें।

अस्वीकरण

यह टूल वैध सुरक्षा अनुसंधान और शैक्षिक उद्देश्यों के लिए डिज़ाइन किया गया है। किसी भी प्रणाली का परीक्षण करने से पहले उचित प्राधिकरण सुनिश्चित करना उपयोगकर्ताओं की ज़िम्मेदारी है। इस सॉफ़्टवेयर के दुरुपयोग के लिए लेखक जिम्मेदार नहीं हैं।

दस्तावेज़ीकरण

  • English: यह फ़ाइल (README.md)
  • 中文: README_cn.md - 中文文档

⚠️ केवल अधिकृत सुरक्षा परीक्षण के लिए

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    429
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    256

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →